
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/viralmaniar/smwyg-show-me-what-you-got
OSINT (Renseignement de Sources Ouvertes)Cassage de Mots de PasseReconnaissanceCollecte d'Informations
GitHubviralmaniar/smwyg-show-me-what-you-got

SMWYG-Show-Me-What-You-Got

Voir le dépôt

À propos

Cet outil vous permet d'effectuer de l'OSINT et de la reconnaissance sur une organisation ou un individu. Il permet de rechercher 1.4 milliard d'identifiants en texte clair qui ont été divulgués dans le cadre de la fuite BreachCompilation. Cette base de données rend la recherche de mots de passe plus rapide et plus facile que jamais.

5677469il y a 8 ansVérifié par Kitploit
Partager

SMWYG-Show-Me-What-You-Got

image

Cet outil vous permet d'effectuer de l'OSINT et de la reconnaissance sur une organisation ou un individu. Il permet de rechercher 1,4 milliard d'identifiants en texte clair qui ont été divulgués dans le cadre de la fuite BreachCompilation. Cette base de données rend la recherche de mots de passe plus rapide et plus facile que jamais.
Capture d'écran

image

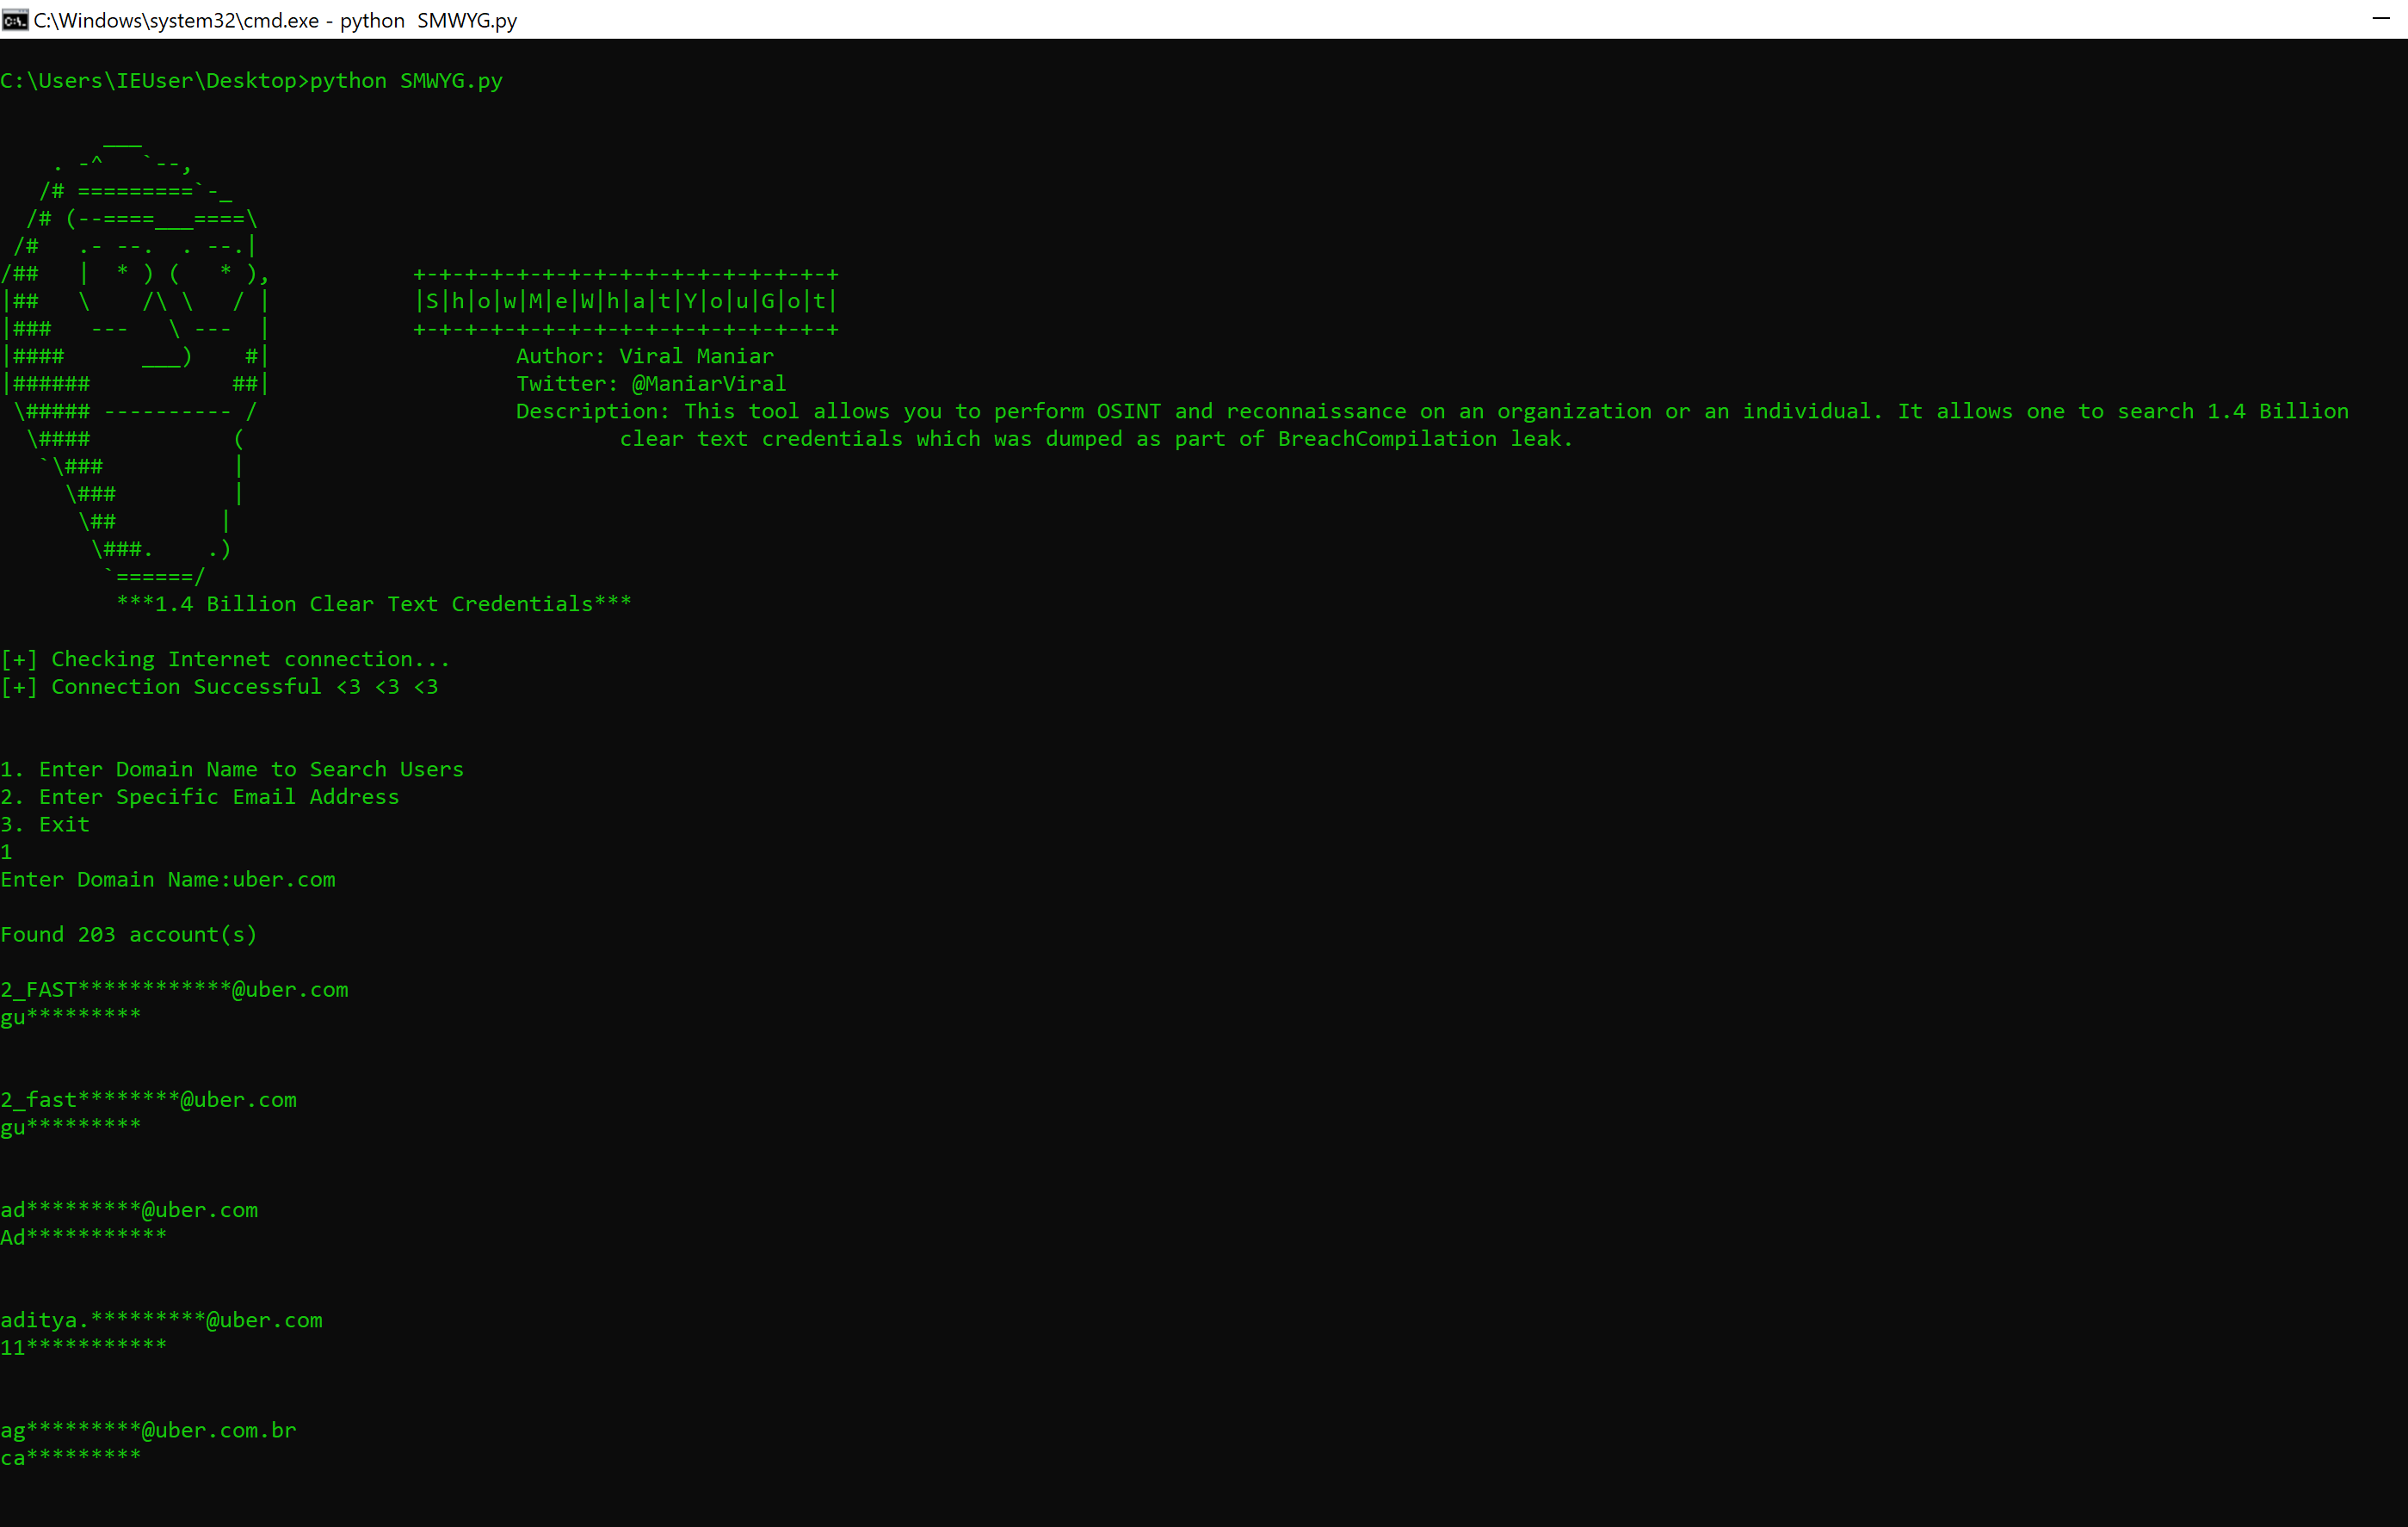
L'image ci-dessus recherche les identifiants pour uber.com et a trouvé 203 comptes.

Prérequis

Assurez-vous d'avoir installé les éléments suivants :

- Python 3.0 ou version ultérieure.
- pip3 (sudo apt-get install python3-pip)

Comment installer ?

git clone https://github.com/Viralmaniar/SMWYG-Show-Me-What-You-Got.git
cd SMWYG-Show-Me-What-You-Got
pip3 install -r requirements.txt

Comment utiliser cet outil ?

  • Appuyez sur 1 : Cela permet de rechercher des identifiants basés sur un nom de domaine.
  • Appuyez sur 2 : Cela permet de rechercher des identifiants pour une adresse e-mail spécifique.
  • Appuyez sur 3 : Pour quitter le programme.

Conseils pour rester en sécurité

  • Changez vos mots de passe tous les quelques mois
  • Utilisez des mots de passe différents pour différents comptes
  • Utilisez un gestionnaire de mots de passe pour générer des mots de passe aléatoires
  • Commencez à utiliser l'authentification multi-facteurs

Des questions ?

Twitter: https://twitter.com/maniarviral LinkedIn: https://au.linkedin.com/in/viralmaniar

Contribution & Licence

Creative Commons License
Ce travail est sous licence Creative Commons Attribution 4.0 International License.
Vous voulez contribuer ? Merci de forker le projet et de soumettre une pull request.

Toute suggestion ou idée pour cet outil est la bienvenue - tweetez-moi simplement sur @ManiarViral

Crédits

Un grand merci à https://gotcha.pw/

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    344
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    297

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





