
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2019-0708 — Scanner PoC pour la vulnérabilité CVE-2019-0708 (RDP RCE) | Kitploit

Outils/GitHubGitHub/victor0013/cve-2019-0708
Scanners de VulnérabilitésFrameworks d'ExploitationExploitationExploitation d'Applications WebSécurité RéseauTests d'Intrusion
GitHubvictor0013/cve-2019-0708

CVE-2019-0708

Scanner PoC pour la vulnérabilité CVE-2019-0708 (RDP RCE)

Voir le dépôt
336230il y a 7 ansPas encore vérifié
Partager

CVE-2019-0708

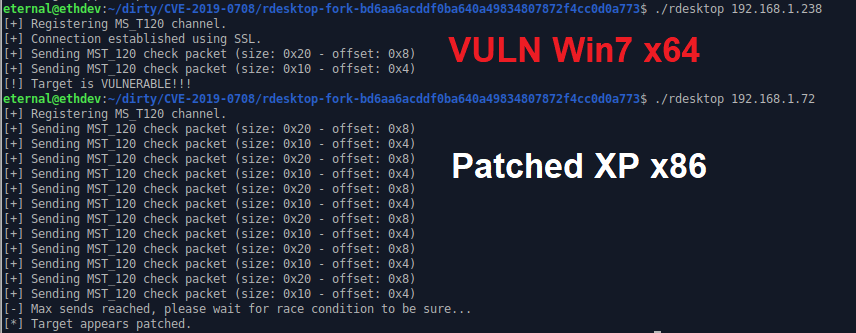
Scanner PoC pour CVE-2019-0708 par @JaGoTu et @zerosum0x0.
CVE-2019-0708 Scanner

Dans ce dépôt

Un fork scanner de rdesktop qui peut détecter si un hôte est vulnérable à la vulnérabilité d'exécution de code à distance des services Bureau à distance Microsoft Windows CVE-2019-0708.

Il ne devrait pas provoquer de déni de service, mais il n'y a pas de garantie à 100 % sur toutes les versions vulnérables de la pile RDP au fil des ans.

Il y a aussi un module Metasploit, qui est un travail en cours (MSF n'a pas de bibliothèque RDP).

Compilation

Un binaire pré-compilé est fourni, mais les étapes pour compiler depuis les sources sont les suivantes :

git clone https://github.com/zerosum0x0/CVE-2019-0708.git
cd CVE-2019-0708/rdesktop-fork-bd6aa6acddf0ba640a49834807872f4cc0d0a773/
./bootstrap
./configure --disable-credssp --disable-smartcard
make

Veuillez vous référer aux instructions de compilation normales de rdesktop.

Est-ce dangereux ?

De petits détails de la vulnérabilité ont déjà commencé à atteindre le grand public. Cet outil ne permet en aucun cas aux attaquants d'atteindre une RCE théorique.

Modifier ce PoC pour déclencher le déni de service abaisse la barre, mais demandera également un certain effort. Nous n'offrons aucune explication sur le fonctionnement de ce scanner, si ce n'est pour dire à l'utilisateur qu'il semble être précis lors des tests et qu'il suit un chemin logique.

Les administrateurs système ont besoin d'outils comme celui-ci pour découvrir les hôtes vulnérables. Cet outil est proposé uniquement à des fins légales et pour faire progresser la compréhension de cette vulnérabilité par la communauté de la sécurité.

Licence

Le fork rdesktop est sous licence GPLv3.

Le module Metasploit est sous licence Apache 2.0.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





