
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
tinfoleak — L'outil open-source le plus complet pour l'analyse de renseignement Twitter | Kitploit

Outils/GitHubGitHub/vaguileradiaz/tinfoleak
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceCollecte d'InformationsIngénierie Sociale
GitHubvaguileradiaz/tinfoleak

tinfoleak

L'outil open-source le plus complet pour l'analyse de renseignement Twitter

Voir le dépôt
2.0k265215il y a 8 ansVérifié par Kitploit
Partager

tinfoleak

L'outil open-source le plus complet pour l'analyse de renseignement sur Twitter

Introduction

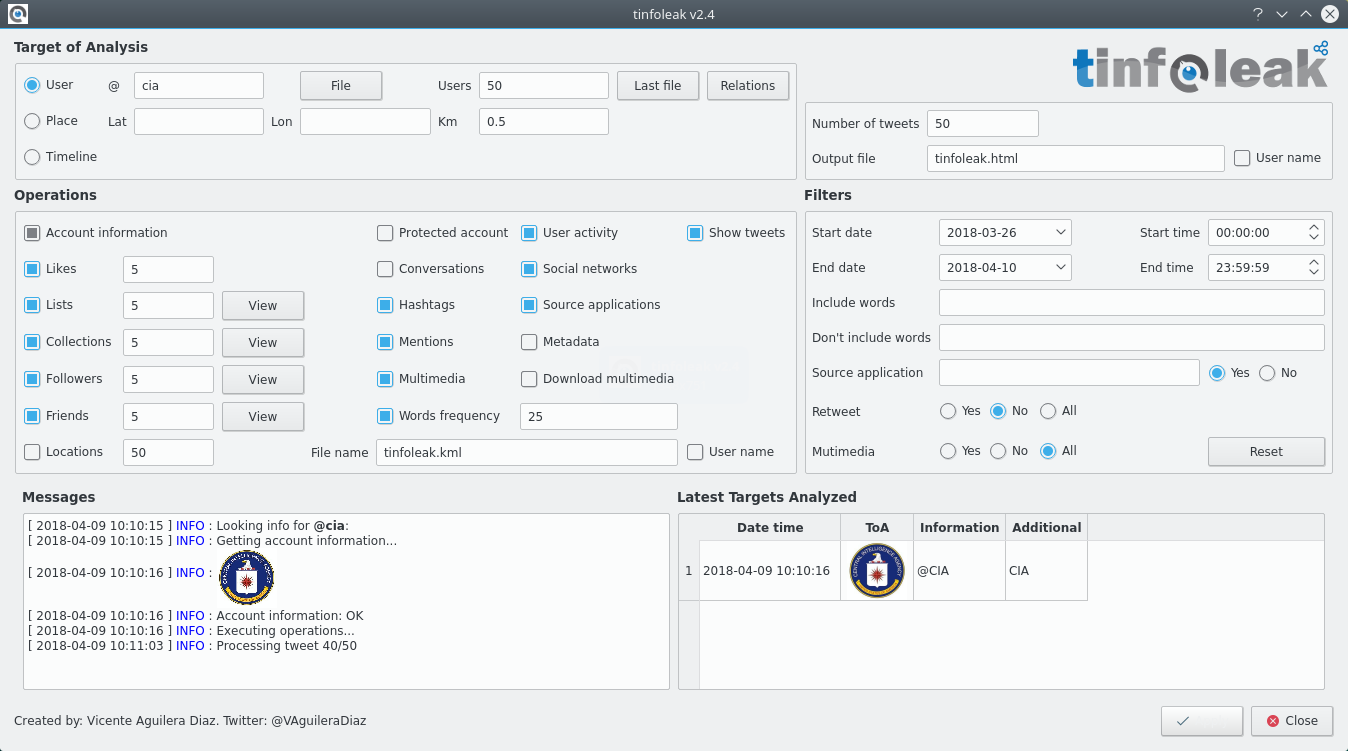
tinfoleak est un outil open-source relevant des disciplines OSINT (Open Source Intelligence) et SOCMINT (Social Media Intelligence), qui automatise l'extraction d'informations sur Twitter et facilite l'analyse ultérieure pour la production de renseignement. À partir d'un identifiant d'utilisateur, de coordonnées géographiques ou de mots-clés, tinfoleak analyse le fil Twitter pour extraire de grandes quantités de données et présenter des informations utiles et structurées à l'analyste en renseignement.

tinfoleak est inclus dans plusieurs distributions Linux : Kali, CAINE, BlackArch et Buscador. Il est actuellement l'outil open-source le plus complet pour l'analyse de renseignement sur Twitter.

tinfoleak peut extraire les informations suivantes :

  • Informations du compte / Activité de l'utilisateur / Comptes protégés / Relations utilisateur
  • Applications sources / Périphériques utilisés / Fréquence d'utilisation
  • Hashtags / Mentions / J'aime
  • Analyse de texte / Fréquence des mots / Médias / Métadonnées
  • Lieux visités par l'utilisateur / Itinéraires utilisateur / Principales localisations de l'utilisateur
  • Réseaux sociaux / Identités numériques
  • Utilisateurs géolocalisés / Utilisateurs tagués
  • Abonnés / Abonnements
  • Listes / Collections
  • Conversations

Licence

tinfoleak est publié sous la licence CC-BY-SA-4.0. Consultez le fichier LICENSE.txt pour plus de détails.

Installation

Installez Python et les dépendances :

sudo apt install python-pip python-dev build-essential python2.7-dev python-pyexiv2 python-openssl
sudo pip install --upgrade pip 
sudo pip install --upgrade virtualenv 
sudo pip install --upgrade tweepy
sudo pip install --upgrade pillow
sudo pip install --upgrade exifread
sudo pip install --upgrade jinja2 
sudo pip install --upgrade oauth2

Prise en main

La première fois que vous exécutez tinfoleak, vous devez configurer les paramètres OAuth.

  1. Modifiez "tinfoleak.conf"
    Utilisez votre éditeur préféré ;-)
  1. Donnez une valeur à ces variables :
    CONSUMER_KEY
    CONSUMER_SECRET
    ACCESS_TOKEN
    ACCESS_TOKEN_SECRET
  • Comment obtenir ces valeurs :
    https://developer.twitter.com/en/docs/basics/authentication/guides/access-tokens
  1. Enregistrez "tinfoleak.conf"
  1. Exécutez "tinfoleak.py"

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






