
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2019-0708 — CVE-2019-0708 - BlueKeep (RDP) | Kitploit
Outils/GitHubGitHub/umarfarook882/cve-2019-0708
Analyse des VulnérabilitésExploitationTests d'IntrusionApprentissage et ÉducationOutil d'Accès à DistanceExploitation de Binaires
GitHubumarfarook882/cve-2019-0708

CVE-2019-0708

CVE-2019-0708 - BlueKeep (RDP)

Voir le dépôt
401269il y a 7 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    308

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2019-0708 - BlueKeep (RDP)

Séquence de connexion RDP : https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-rdpbcgr/023f1e69-cfe8-4ee6-9ee0-7e759fb4e4ee

Analyse de la vulnérabilité du service RDP : https://www.zerodayinitiative.com/blog/2019/5/27/cve-2019-0708-a-comprehensive-analysis-of-a-remote-desktop-services-vulnerability

Veuillez consulter les deux liens ci-dessus pour comprendre le fonctionnement de la séquence de connexion RDP et la vulnérabilité présente dans le pilote noyau RDP de Microsoft Windows - termdd.sys (MS_T120)

Débogage du noyau Windows : https://medium.com/@straightblast426/a-debugging-primer-with-cve-2019-0708-ccfa266682f6

Mon approche :

Je suis un n00b en exploitation et débogage du noyau :)

Jour 1 :

J'ai d'abord parcouru le script PoC du scanner non authentifié CVE-2019-0708 "BlueKeep" - cve_2019_0708_bluekeep.rb pour comprendre comment ils ont implémenté le script PoC. J'ai donc activé le mode verbose dans le datastore de Metasploit et commencé à analyser la sortie. Mais c'était trop difficile à comprendre. J'ai pensé à implémenter le même PoC en Python.

Jour 2 :

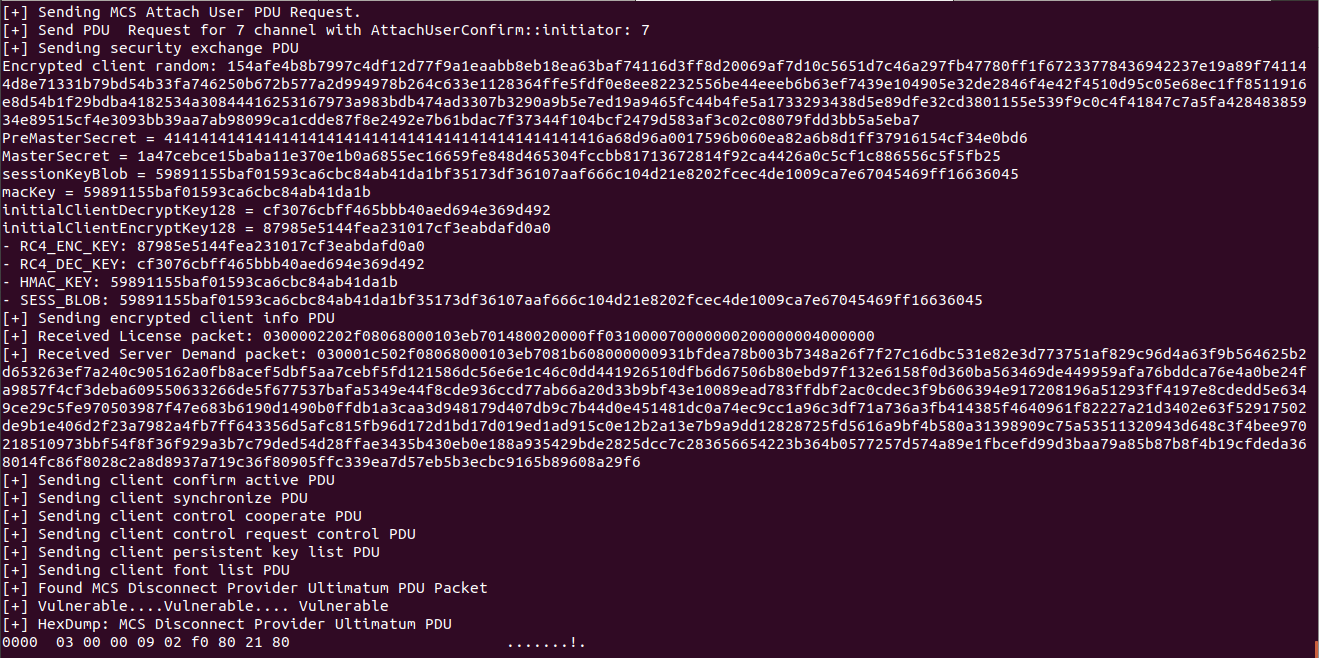
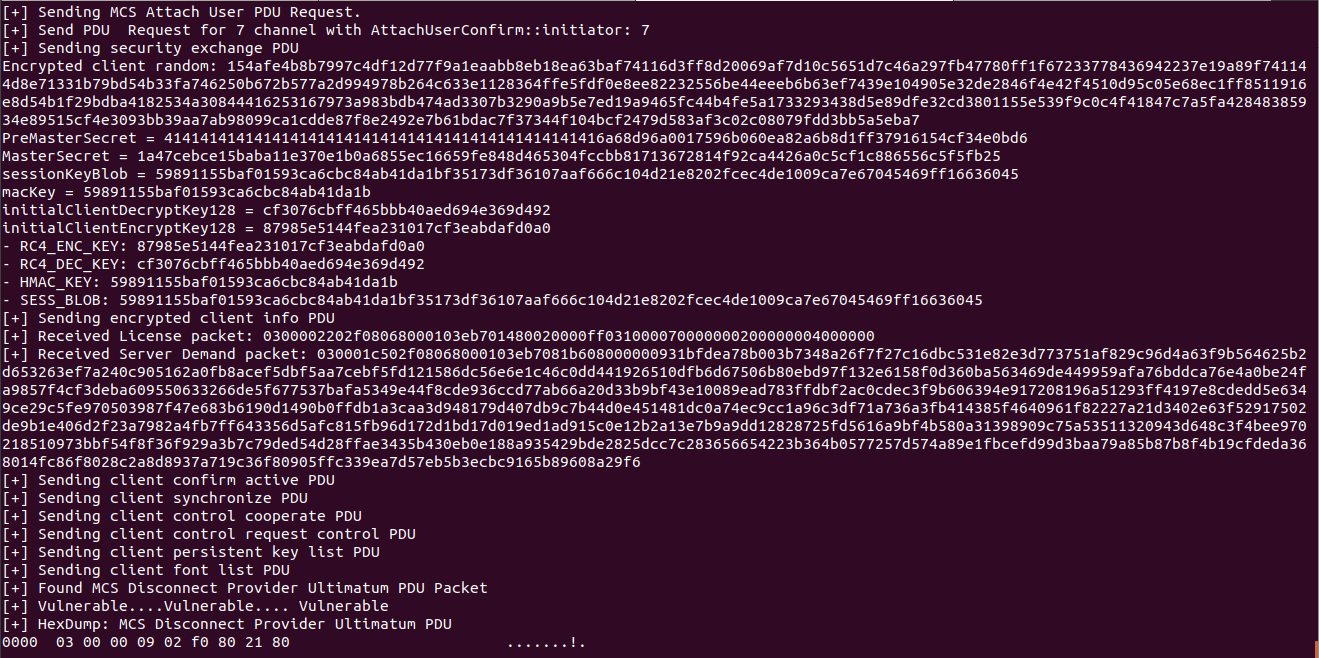
J'ai écrit le scanner non authentifié CVE-2019-0708 "BlueKeep" en Python, ce qui m'a beaucoup aidé à comprendre la séquence de connexion RDP et les paquets. Ensuite, j'ai commencé à jouer avec les paquets RDP pour trouver le crash pendant 2 jours, j'ai échoué :(
cve-2019-0708

Note : cve_2019_0708_bluekeep.py est un PoC de scanner non authentifié CVE-2019-0708 "BlueKeep", pas un véritable exploit.

Jour 4 :

J'ai réalisé où j'avais fait l'erreur :) Au lieu d'utiliser le script PoC existant, j'ai commencé à écrire un PoC à partir de zéro avec TLS pour faciliter l'envoi des paquets RDP.

Note : Veuillez lire correctement la documentation MSDN, tout est très clair.

Jour 5 :

Enfin, j'ai obtenu le crash, regardez la vidéo de démonstration :)
Démo

Alt text

:octocat:Crédits :

  • Umar Farook : OSCE | Analyste en sécurité technologique | DevSecops | Chercheur
  • FOS Team : Fools of Security
  • zerosum0x0
  • JaGoTu

Support !

Adresse e-mail : [email protected] ou [email protected]
YouTube : Fools Of Security
Site Web : Fools Of Security Community

Références :

  • Zero Day Initiative
  • Guide de débogage avec CVE-2019–0708
Télécharger l’outil





