Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
inventory — Inventaire automatisé de la surface d'attaque pour plus de 800 programmes publics de bug bounty, exécutant des workflows planifiés d'énumération de sous-domaines, de permutation, de DNS et de reporting de serveurs web. | Kitploit
Outils/GitHubGitHub/trickest/inventory
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceCartographie RéseauÉnumération DNS et Sous-domaineScripting et AutomatisationCollecte d'InformationsTests d'IntrusionÉnumération de Sous-domainesRessources Organisées
GitHubtrickest/inventory

inventory

1.6k28227il y a 1 anVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Inventaire automatisé de la surface d'attaque pour plus de 800 programmes publics de bug bounty, exécutant des workflows planifiés d'énumération de sous-domaines, de permutation, de DNS et de reporting de serveurs web.

Voir le dépôtSite web

Inventory Tweet

Gestion de la surface d'attaque des programmes publics de bug bounty.

Les données que nous collectons ici incluent les données DNS et de serveur web des programmes publics de bug bounty.

Notre objectif avec ce projet est de :

  • Surveiller plus de 800 entreprises pour détecter de nouveaux actifs
  • aider les chasseurs de bug bounty à démarrer sur de nouveaux programmes le plus rapidement possible.
  • donner aux équipes de sécurité une meilleure visibilité sur leurs actifs.
  • réduire la charge et le bruit auxquels certains programmes font face de la part d'outils automatisés (nous les exécutons selon un calendrier et partageons les résultats avec tout le monde)

Comment ça fonctionne

La configuration se compose de deux workflows

  • Inventory 3.0 - Targets
  • Inventory 3.0

Inventory 3.0 - Targets

Ce workflow simplifie la consolidation des données des programmes de bug bounty provenant de diverses sources, garantissant une vue complète et organisée. Décomposons-le :

  1. Collecte des données : Le workflow récupère les données de deux sources importantes :

    • Bounty Targets Data : Ce dépôt contient une mine d'informations sur les programmes de bug bounty.
    • Chaos Public Bug Bounty Programs : Il fournit des données supplémentaires précieuses sur les programmes de bug bounty.
  2. Transformation des données : Les données collectées sont transformées à l'aide de scripts Python. Les scripts convertissent les données dans un format spécifique, garantissant cohérence et facilité d'analyse. Vous pouvez trouver le format détaillé des données dans le fichier targets.json.

  3. Fusion des programmes : Pour éviter les doublons, le workflow fusionne les programmes ayant la même URL. Cette consolidation élimine les redondances et présente une vue unifiée des programmes de bug bounty.

  4. Inclusion des programmes communautaires : Le workflow intègre un ensemble supplémentaire de programmes provenant du fichier community.json. Ces programmes sont fusionnés avec l'ensemble de données existant, améliorant sa couverture et sa diversité.

  5. Sortie finale : Le workflow génère un fichier JSON consolidé final, targets.json, qui englobe toutes les données fusionnées des programmes de bug bounty. Ce fichier constitue une ressource précieuse pour les chercheurs en bug bounty, offrant une vue centralisée et complète des programmes.
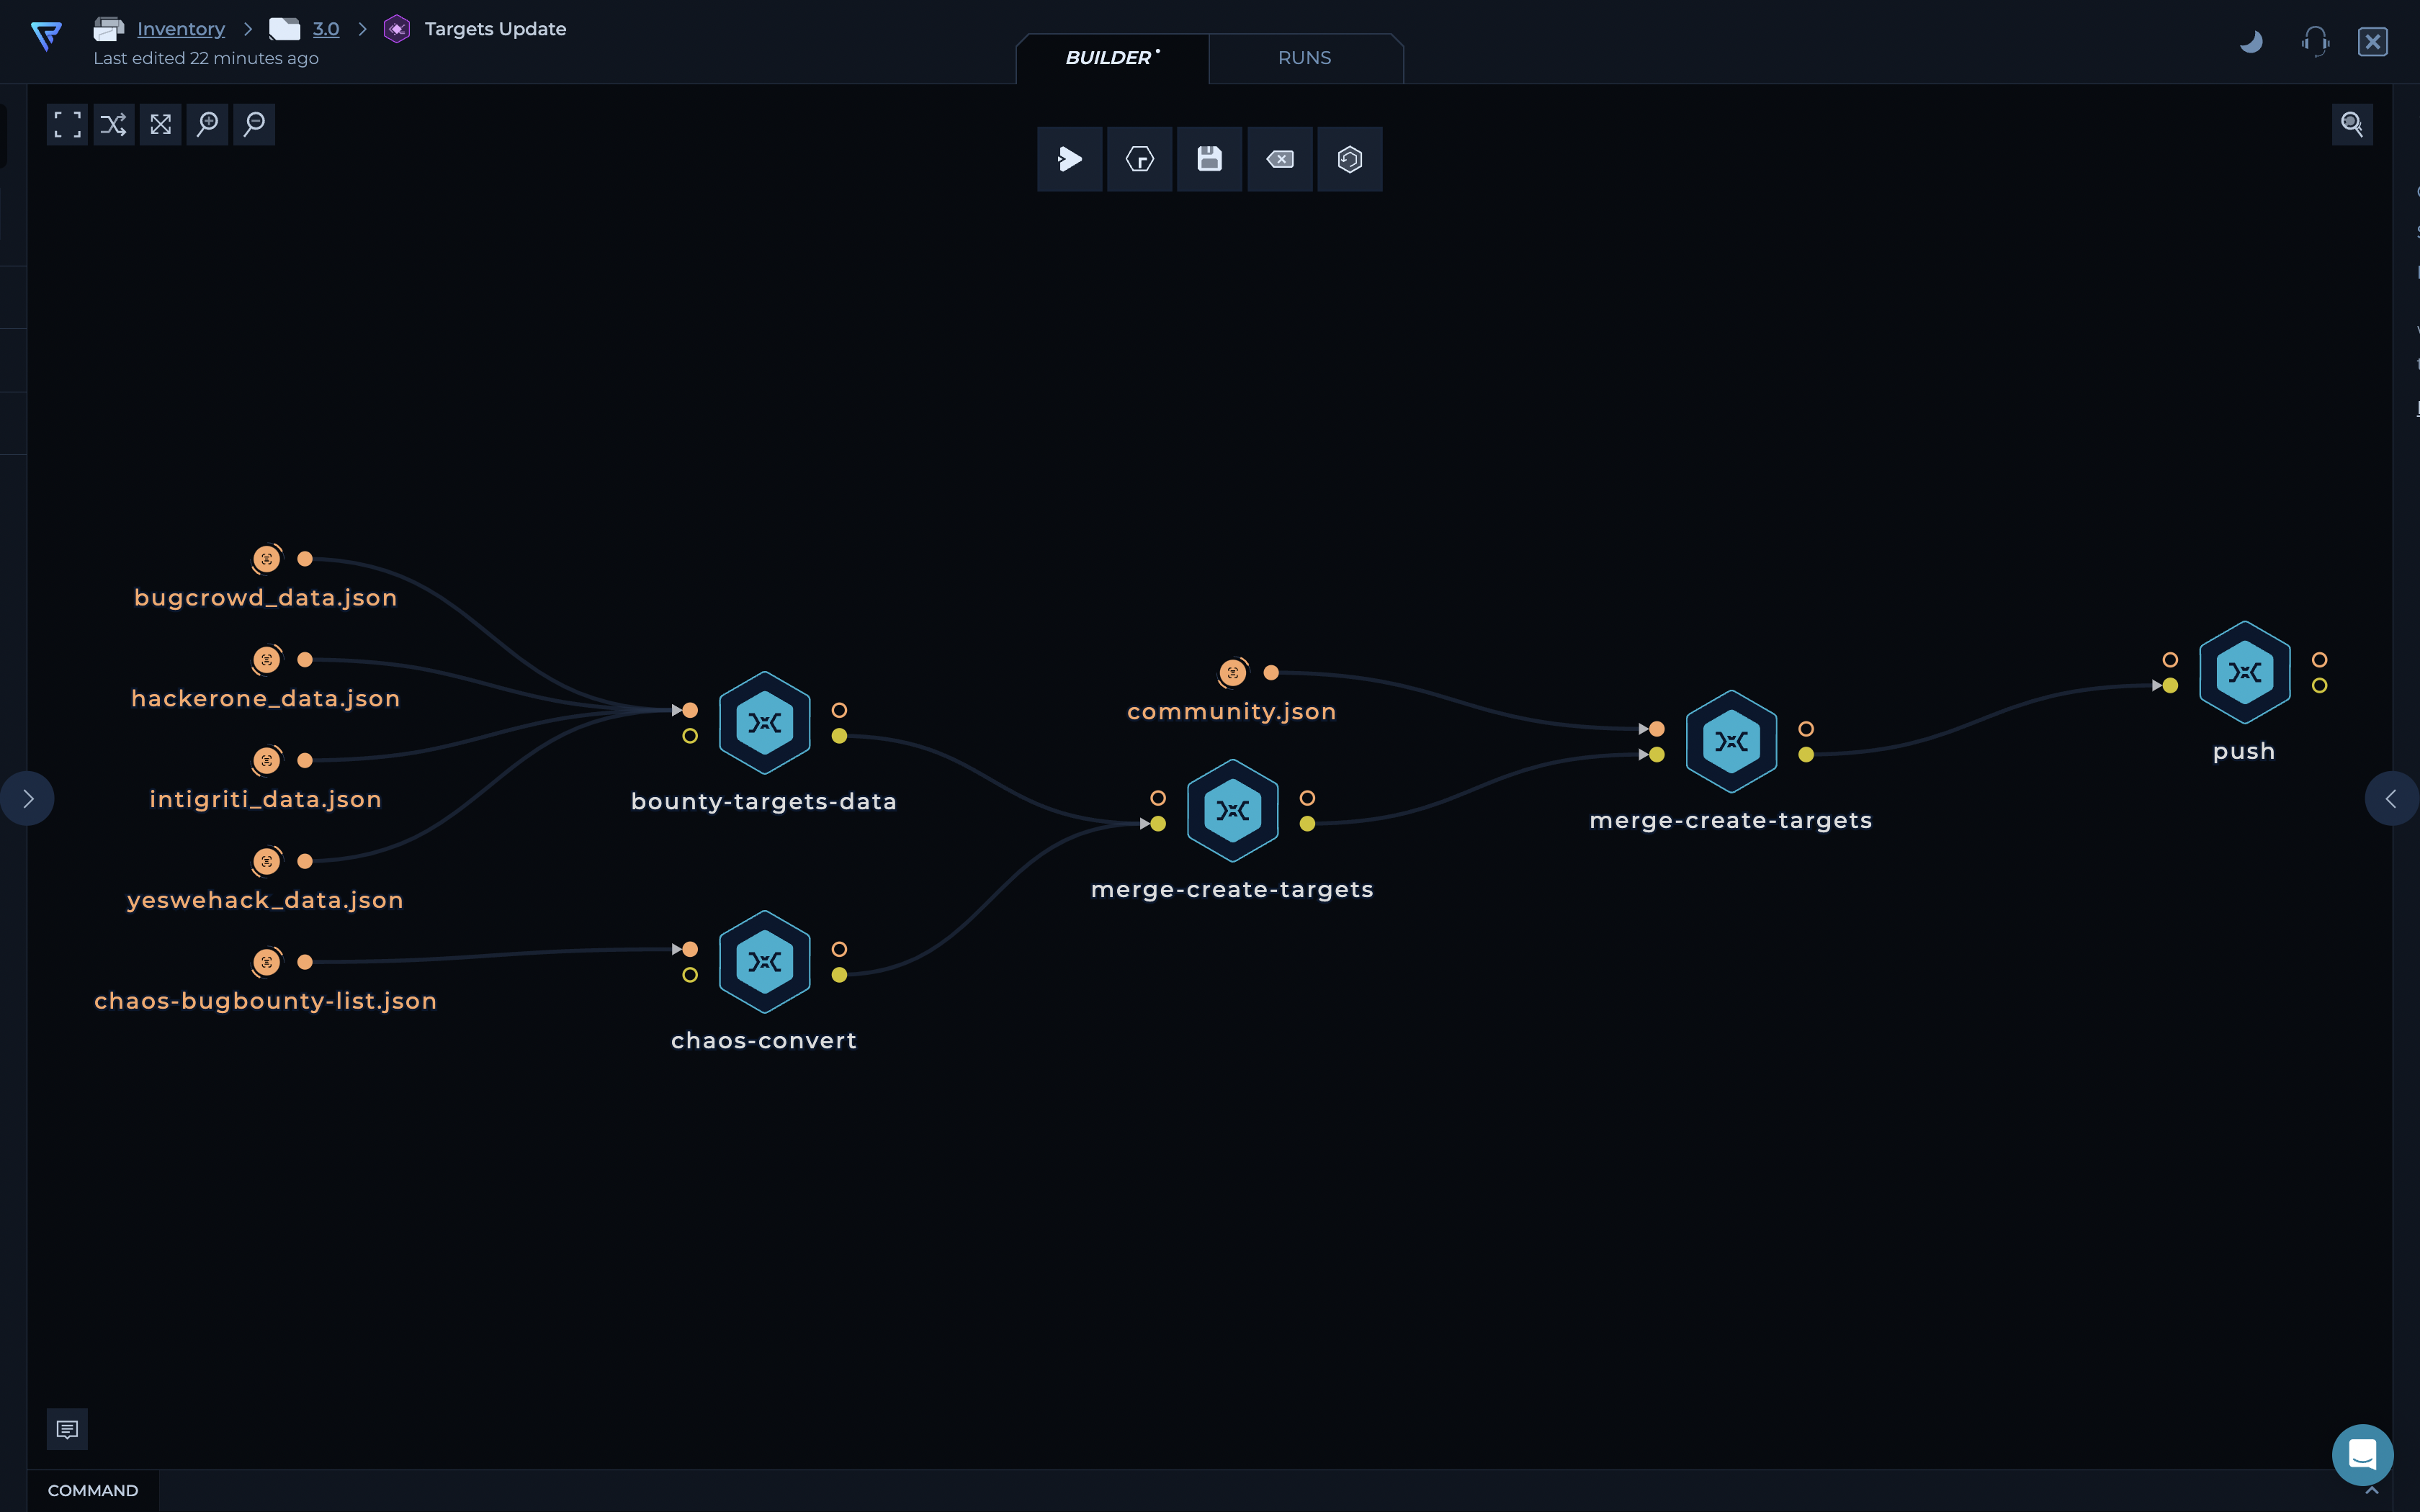
Trickest Targets

Remarque : La capture d'écran ci-dessus fournit une représentation visuelle du workflow.

Inventory 3.0

  1. Collecte des cibles : Obtenez la liste des domaines à partir de targets.json et extrayez les noms des programmes.

  2. Exécution du workflow en parallèle : Les noms de programmes extraits sont connectés au nœud file-splitter pour rendre l'ensemble du workflow distribué par programme
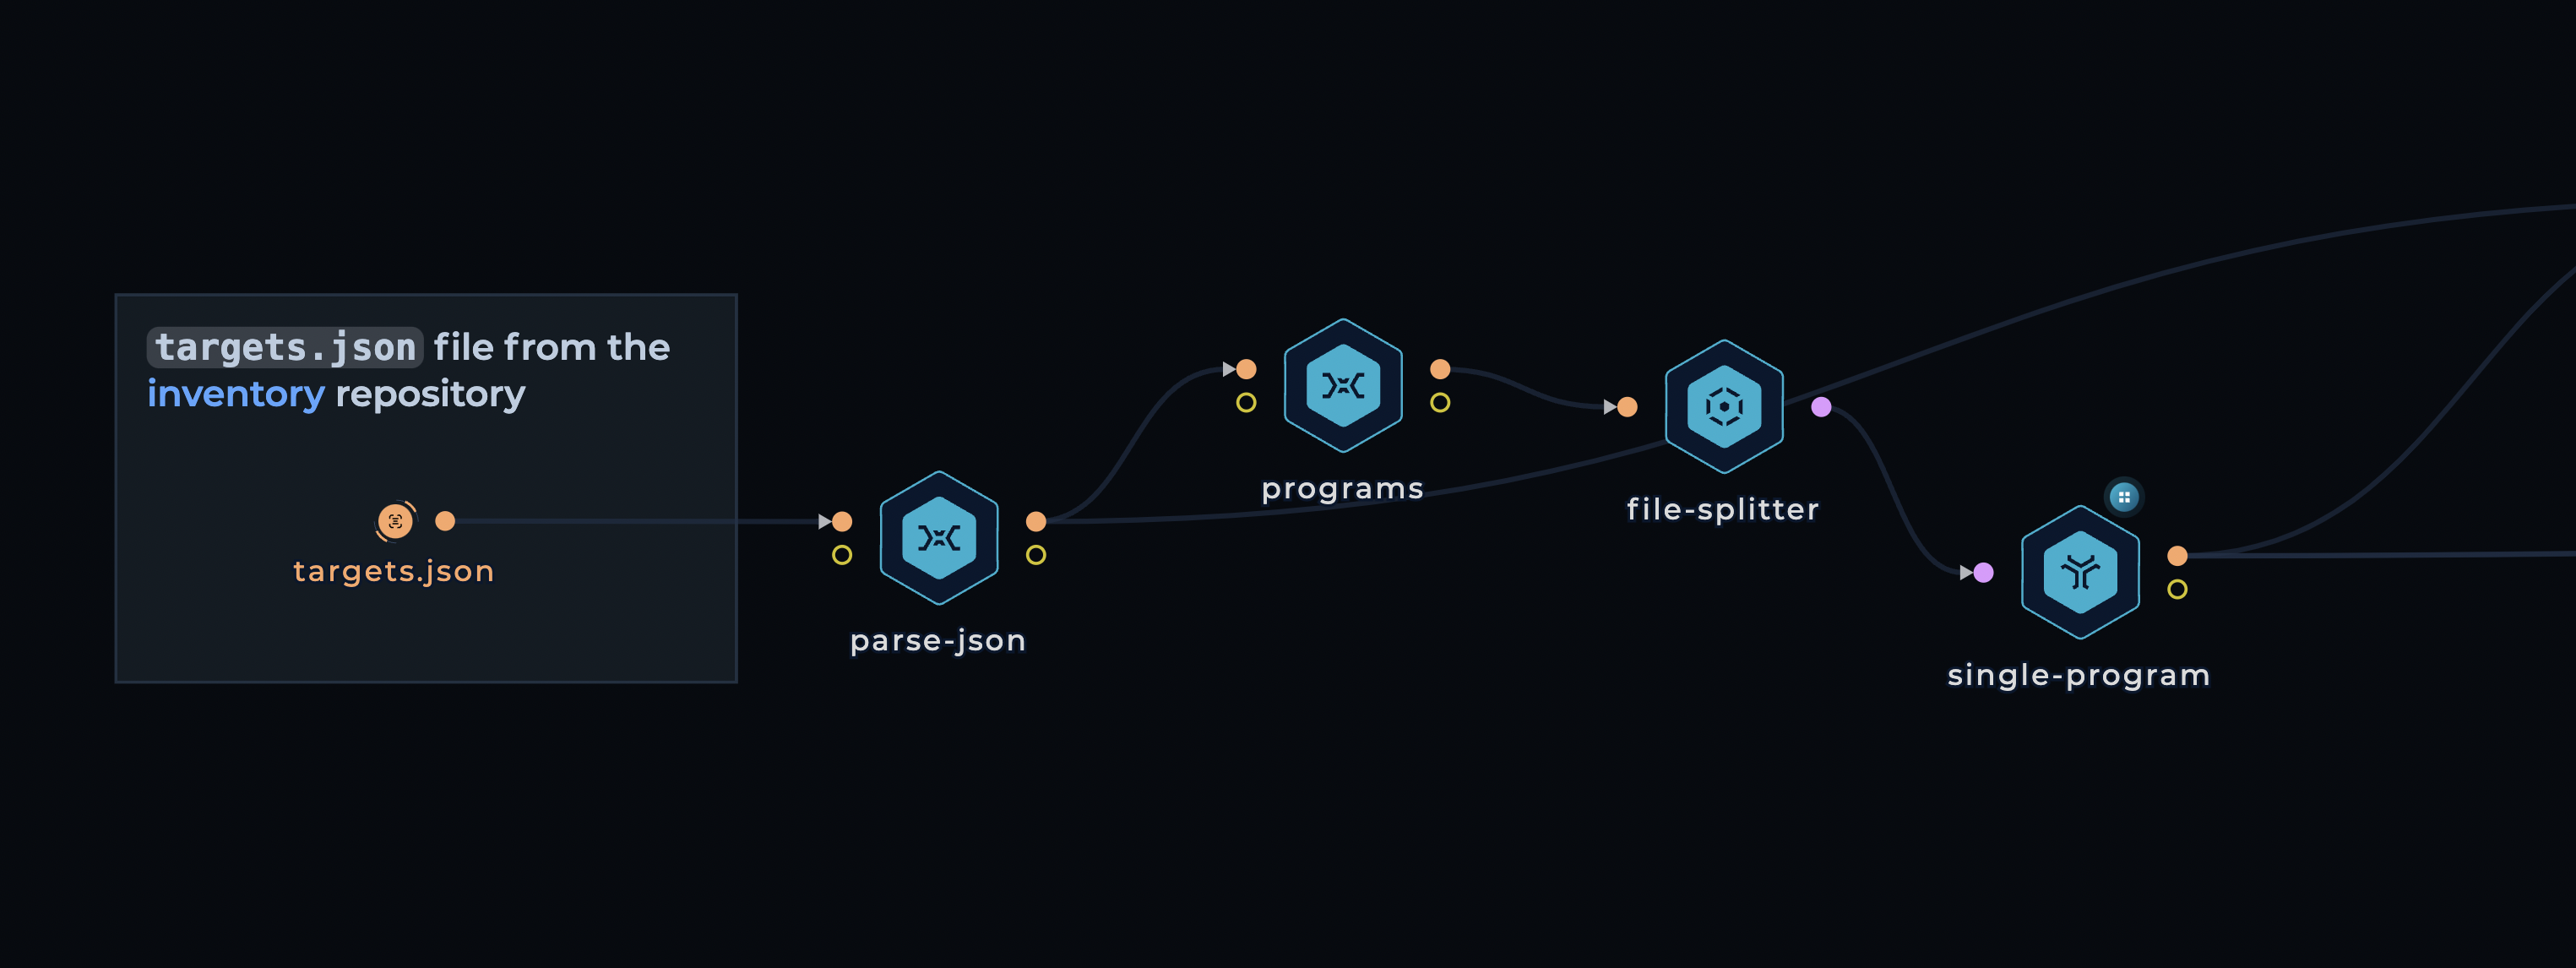
Trickest Parsing Targets

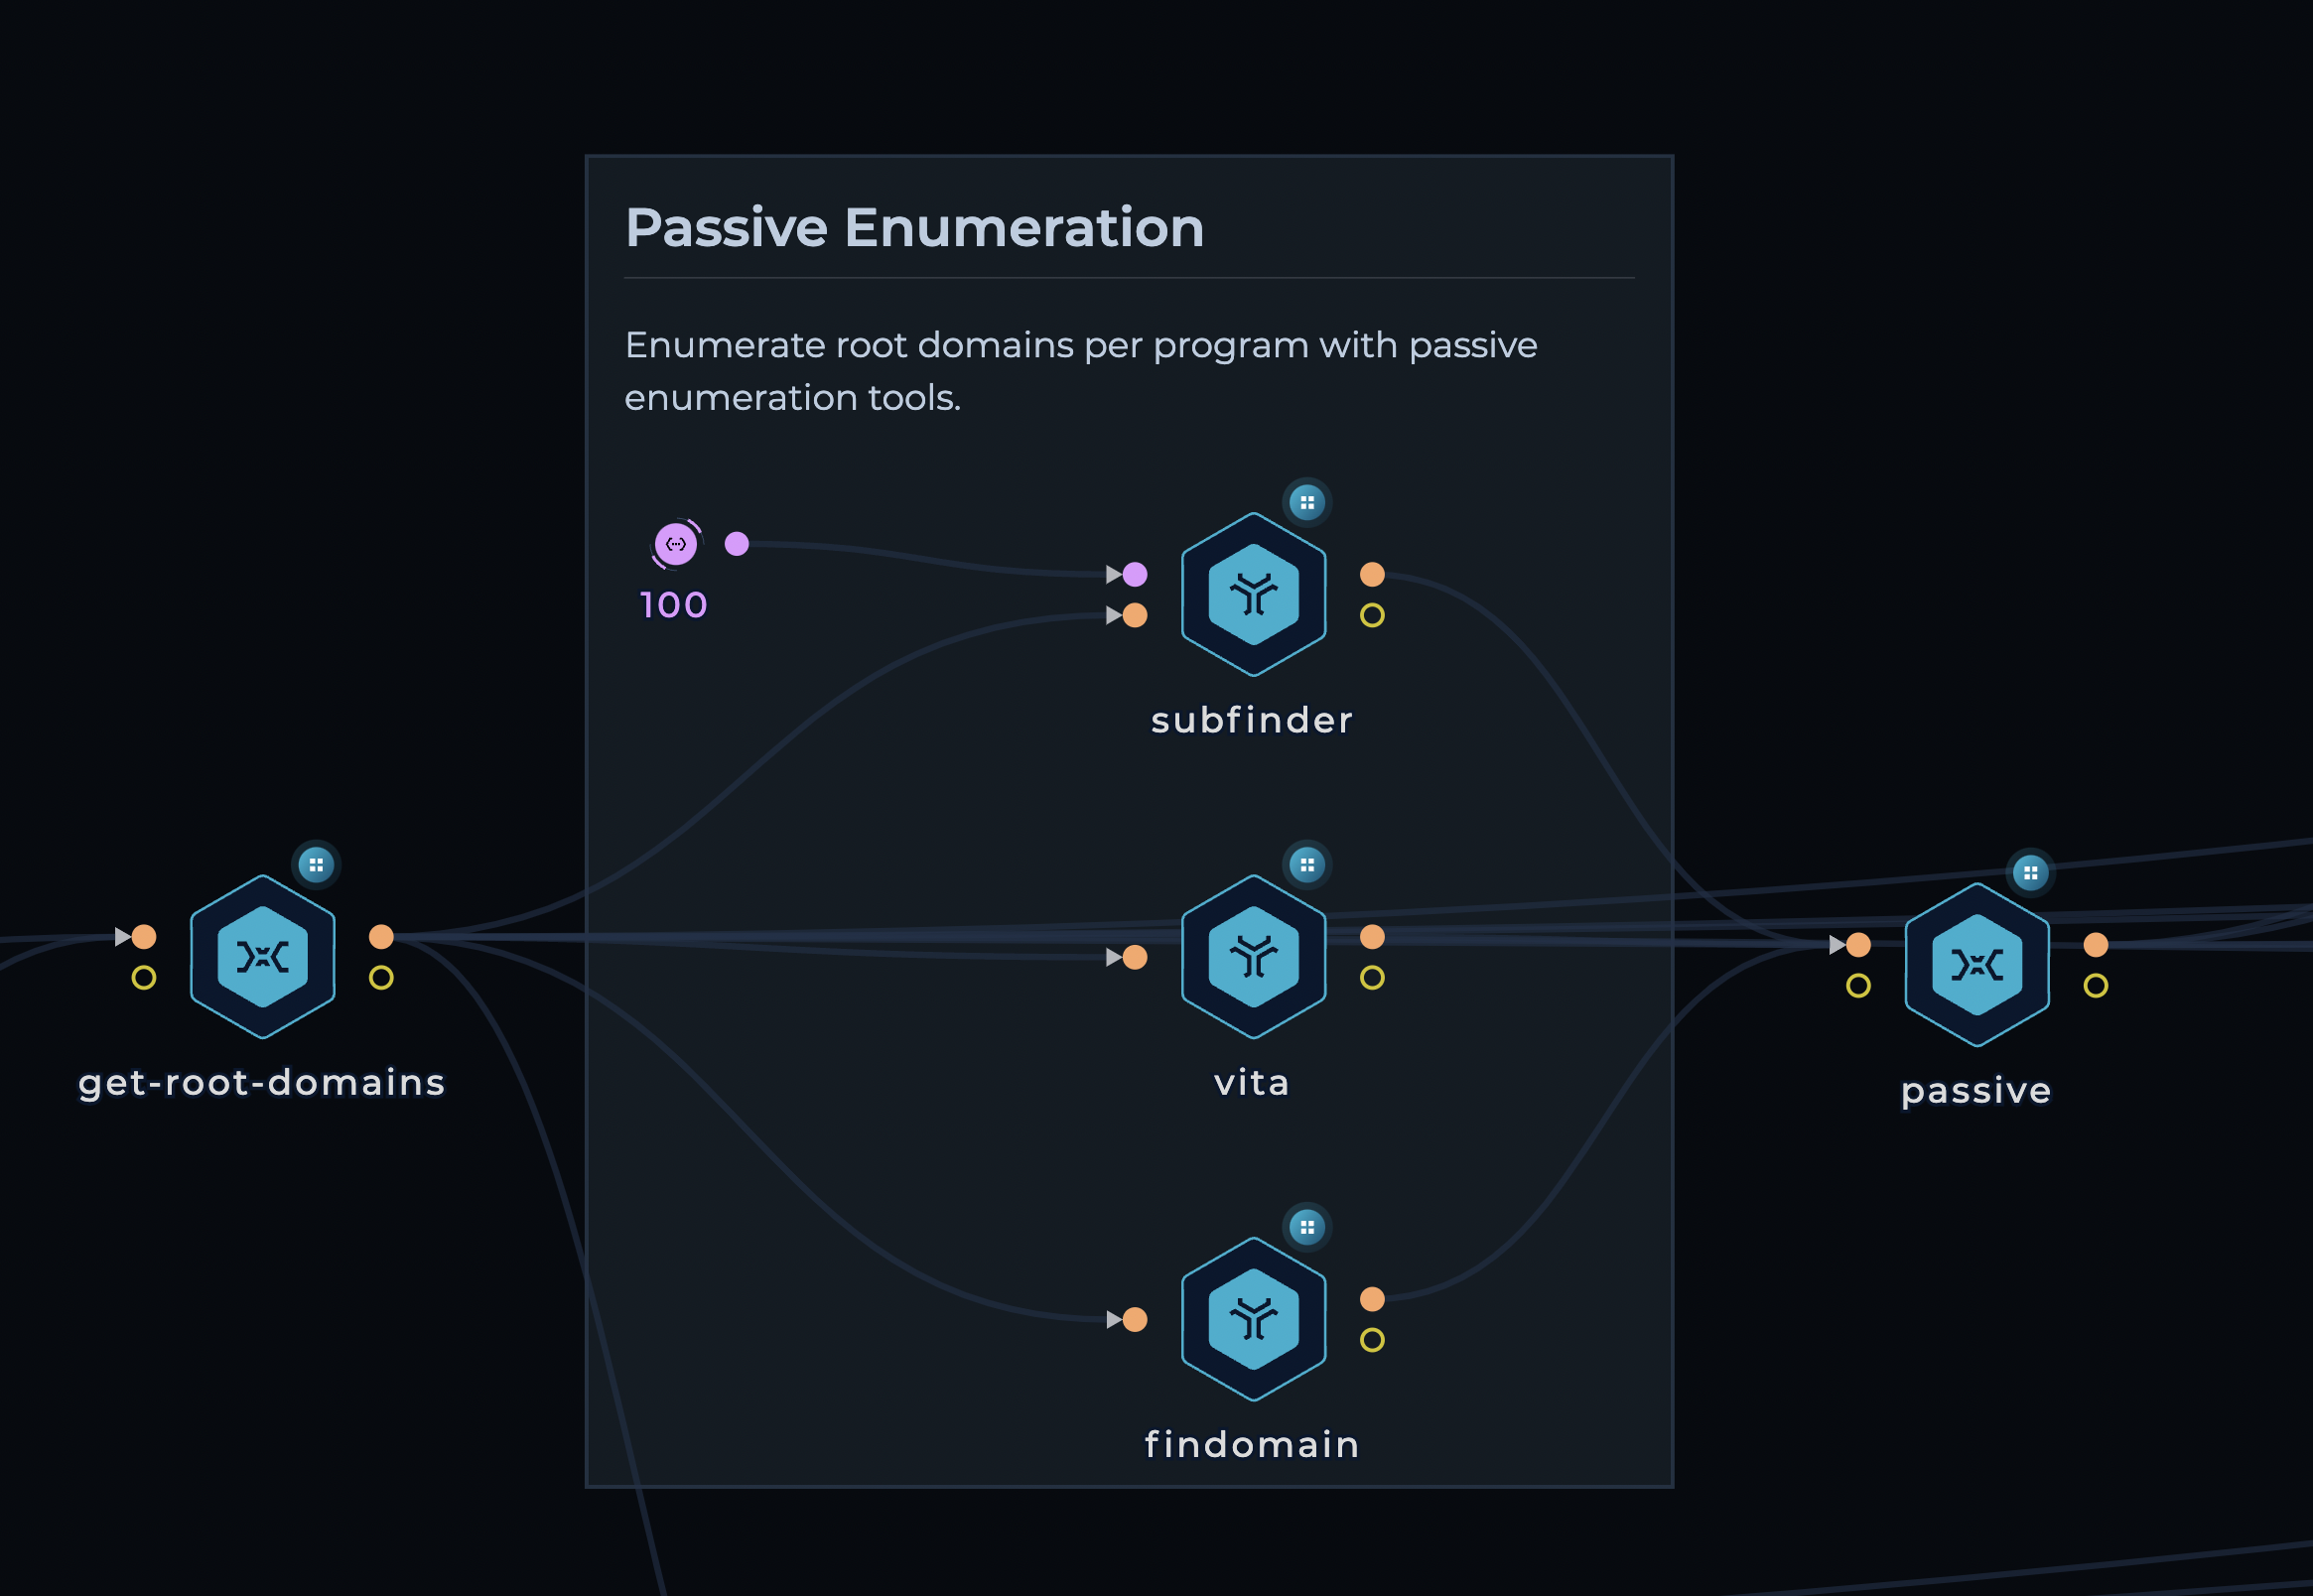
  1. Énumération passive :
    • Utilisez subfinder, vita, findomain pour obtenir des données d'énumération passive.
    • Utilisez mksub pour créer une liste personnalisée de sous-domaines potentiels
    • Résolvez avec puredns et trickest resolvers
    • Générez des listes de mots personnalisées à partir des résultats passifs avec un script bash personnalisé

Trickest Passive Enumeration

  1. Énumération active
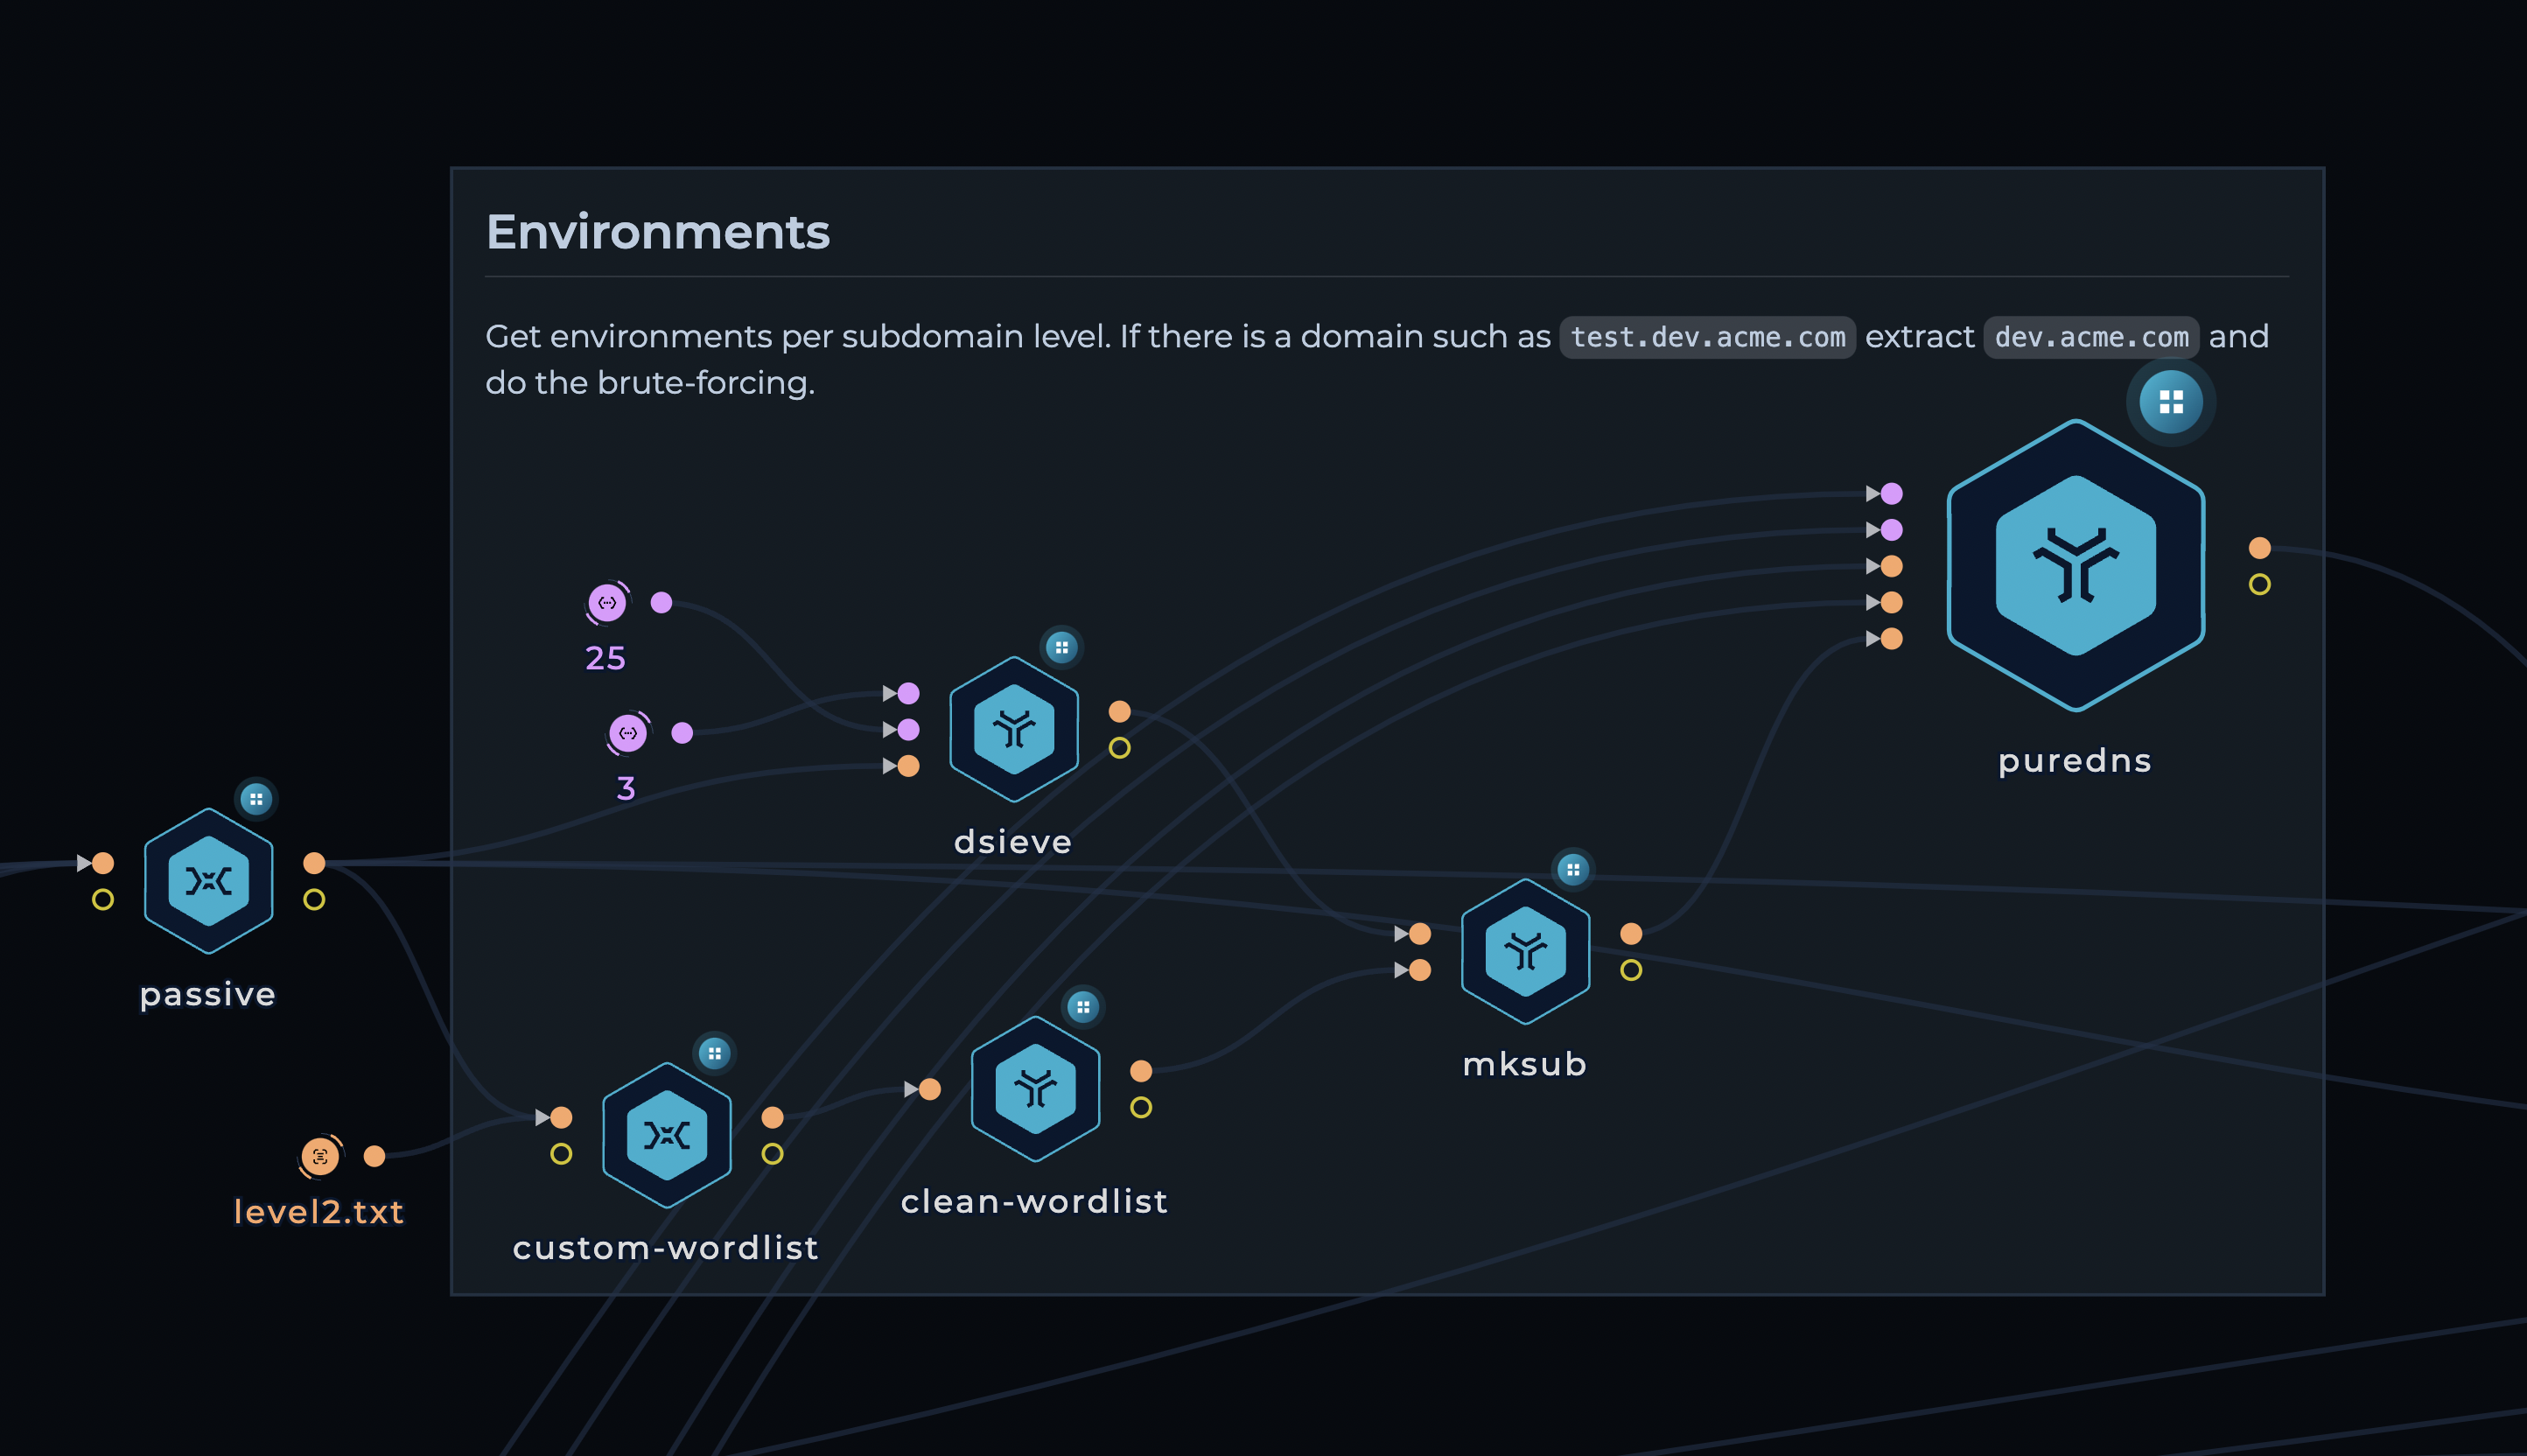
    • Utilisez les données d'énumération passive et créez une nouvelle wordlist de bruteforce
    • Utilisez dsieve pour obtenir les environnements par niveau de sous-domaine
    • Générez de nouveaux sous-domaines potentiels avec mksub et une wordlist personnalisée, avec la wordlist level2.txt supplémentaire
    • Résolvez à nouveau avec puredns

Trickest Active Enumeration

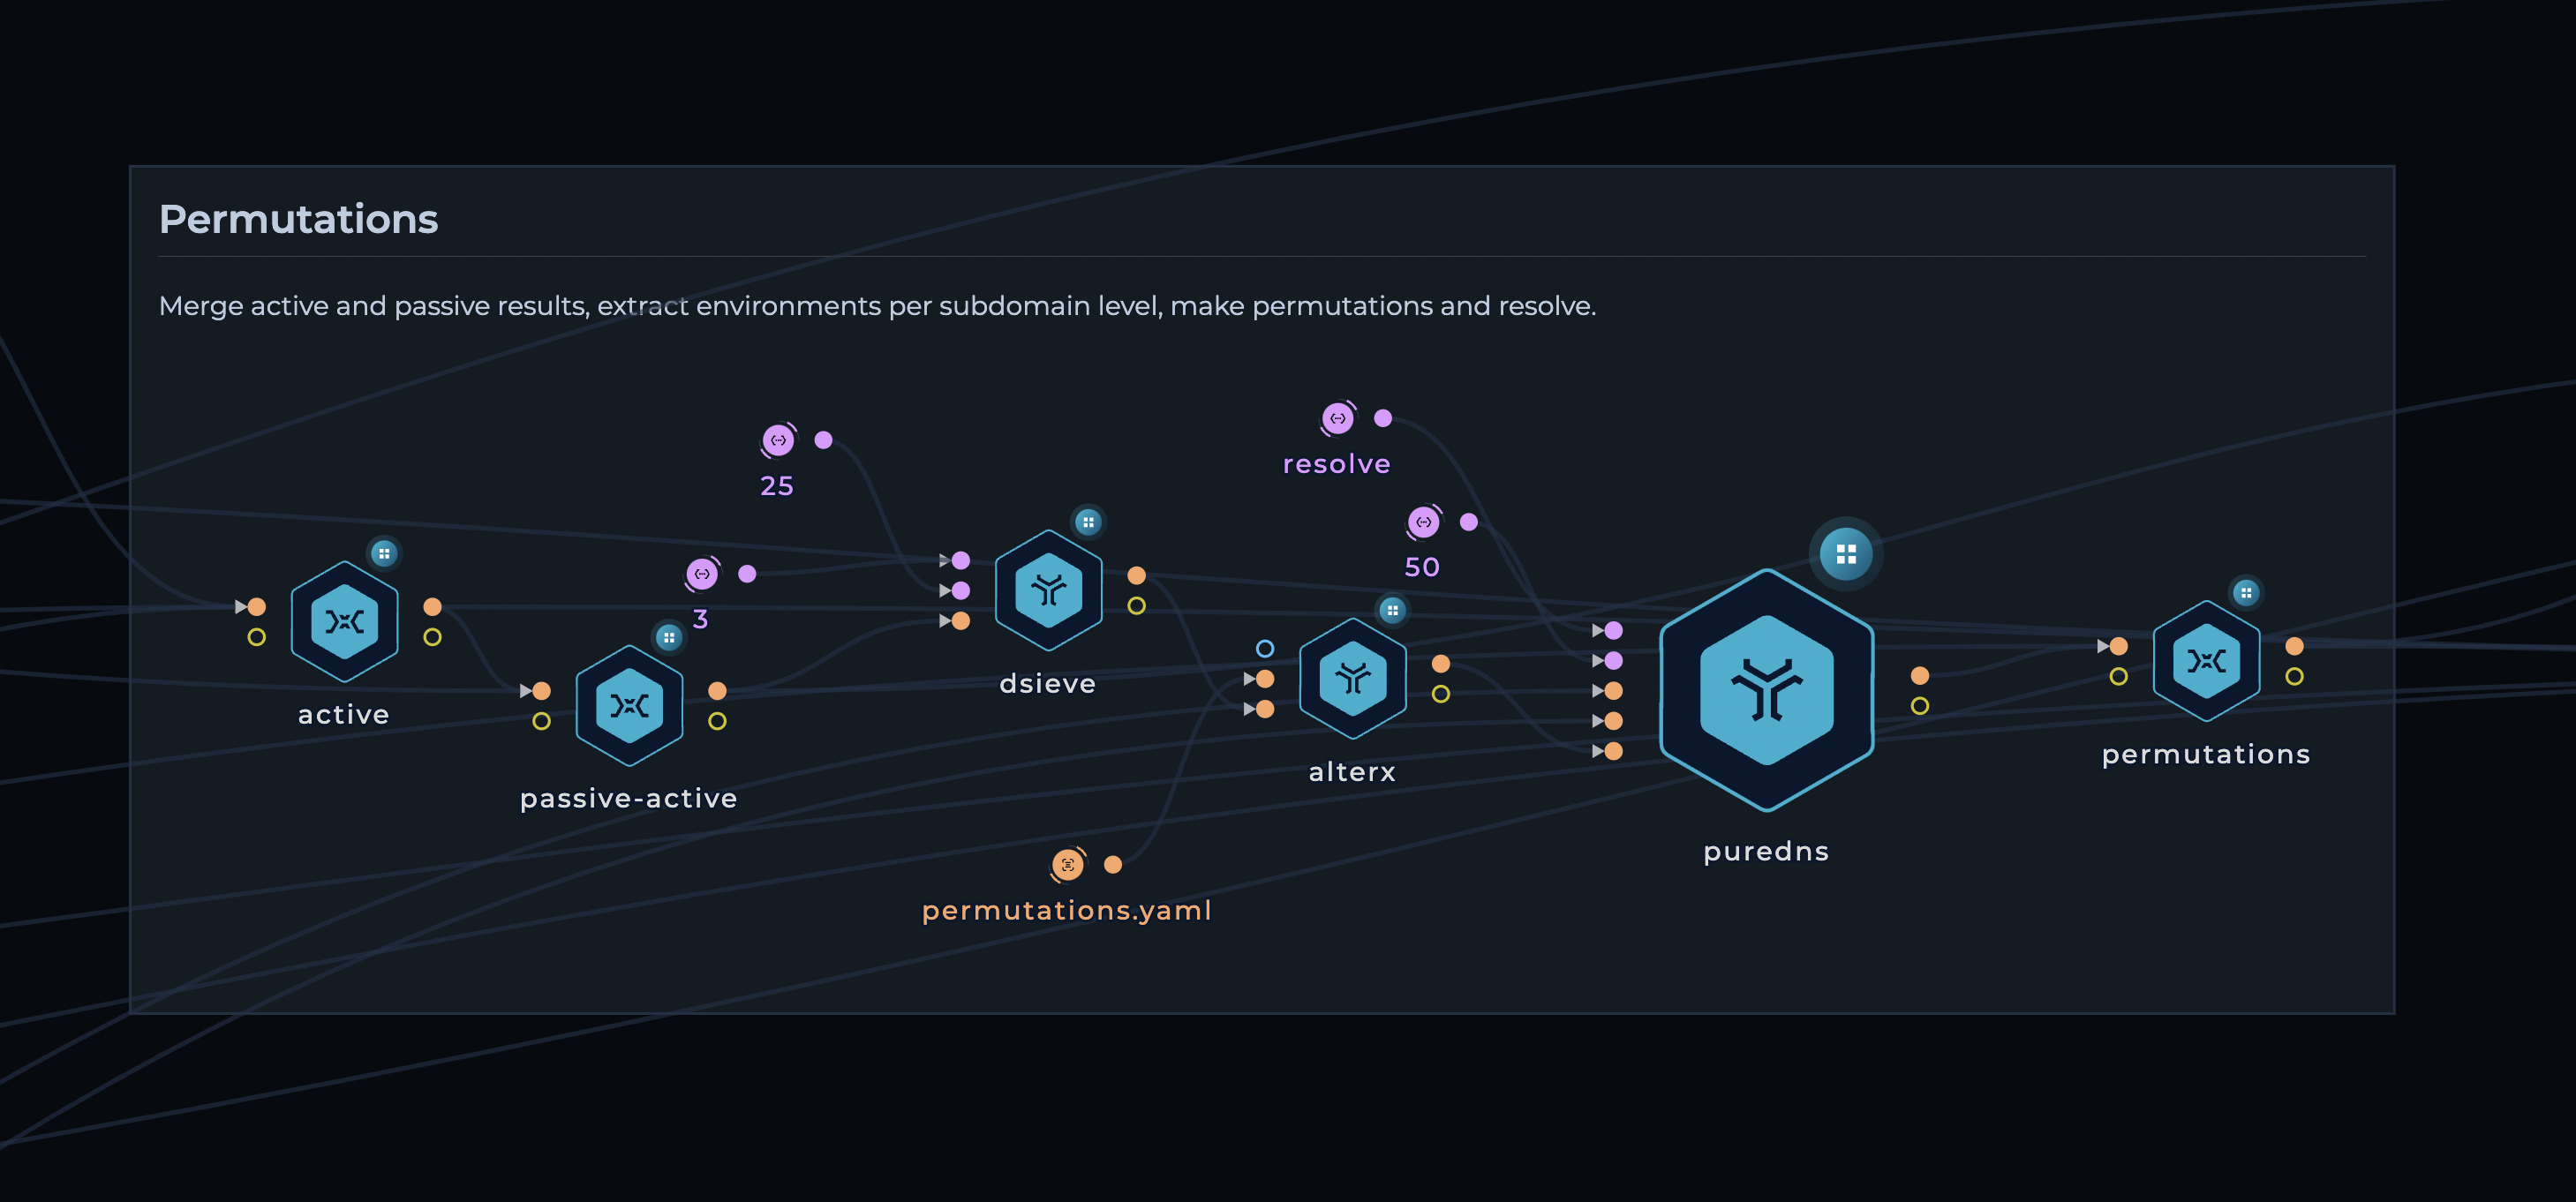
  1. Permutations
    • Fusionnez les résultats actifs et passifs des étapes précédentes
    • Extrayez à nouveau les environnements par niveau de sous-domaine
    • Utilisez alterx pour générer des permutations et résolvez avec puredns

Trickest Permutations

  1. Collecte des résultats précédents
    • Utilisez un script python qui récupérera tous les hostnames.txt précédents par programme
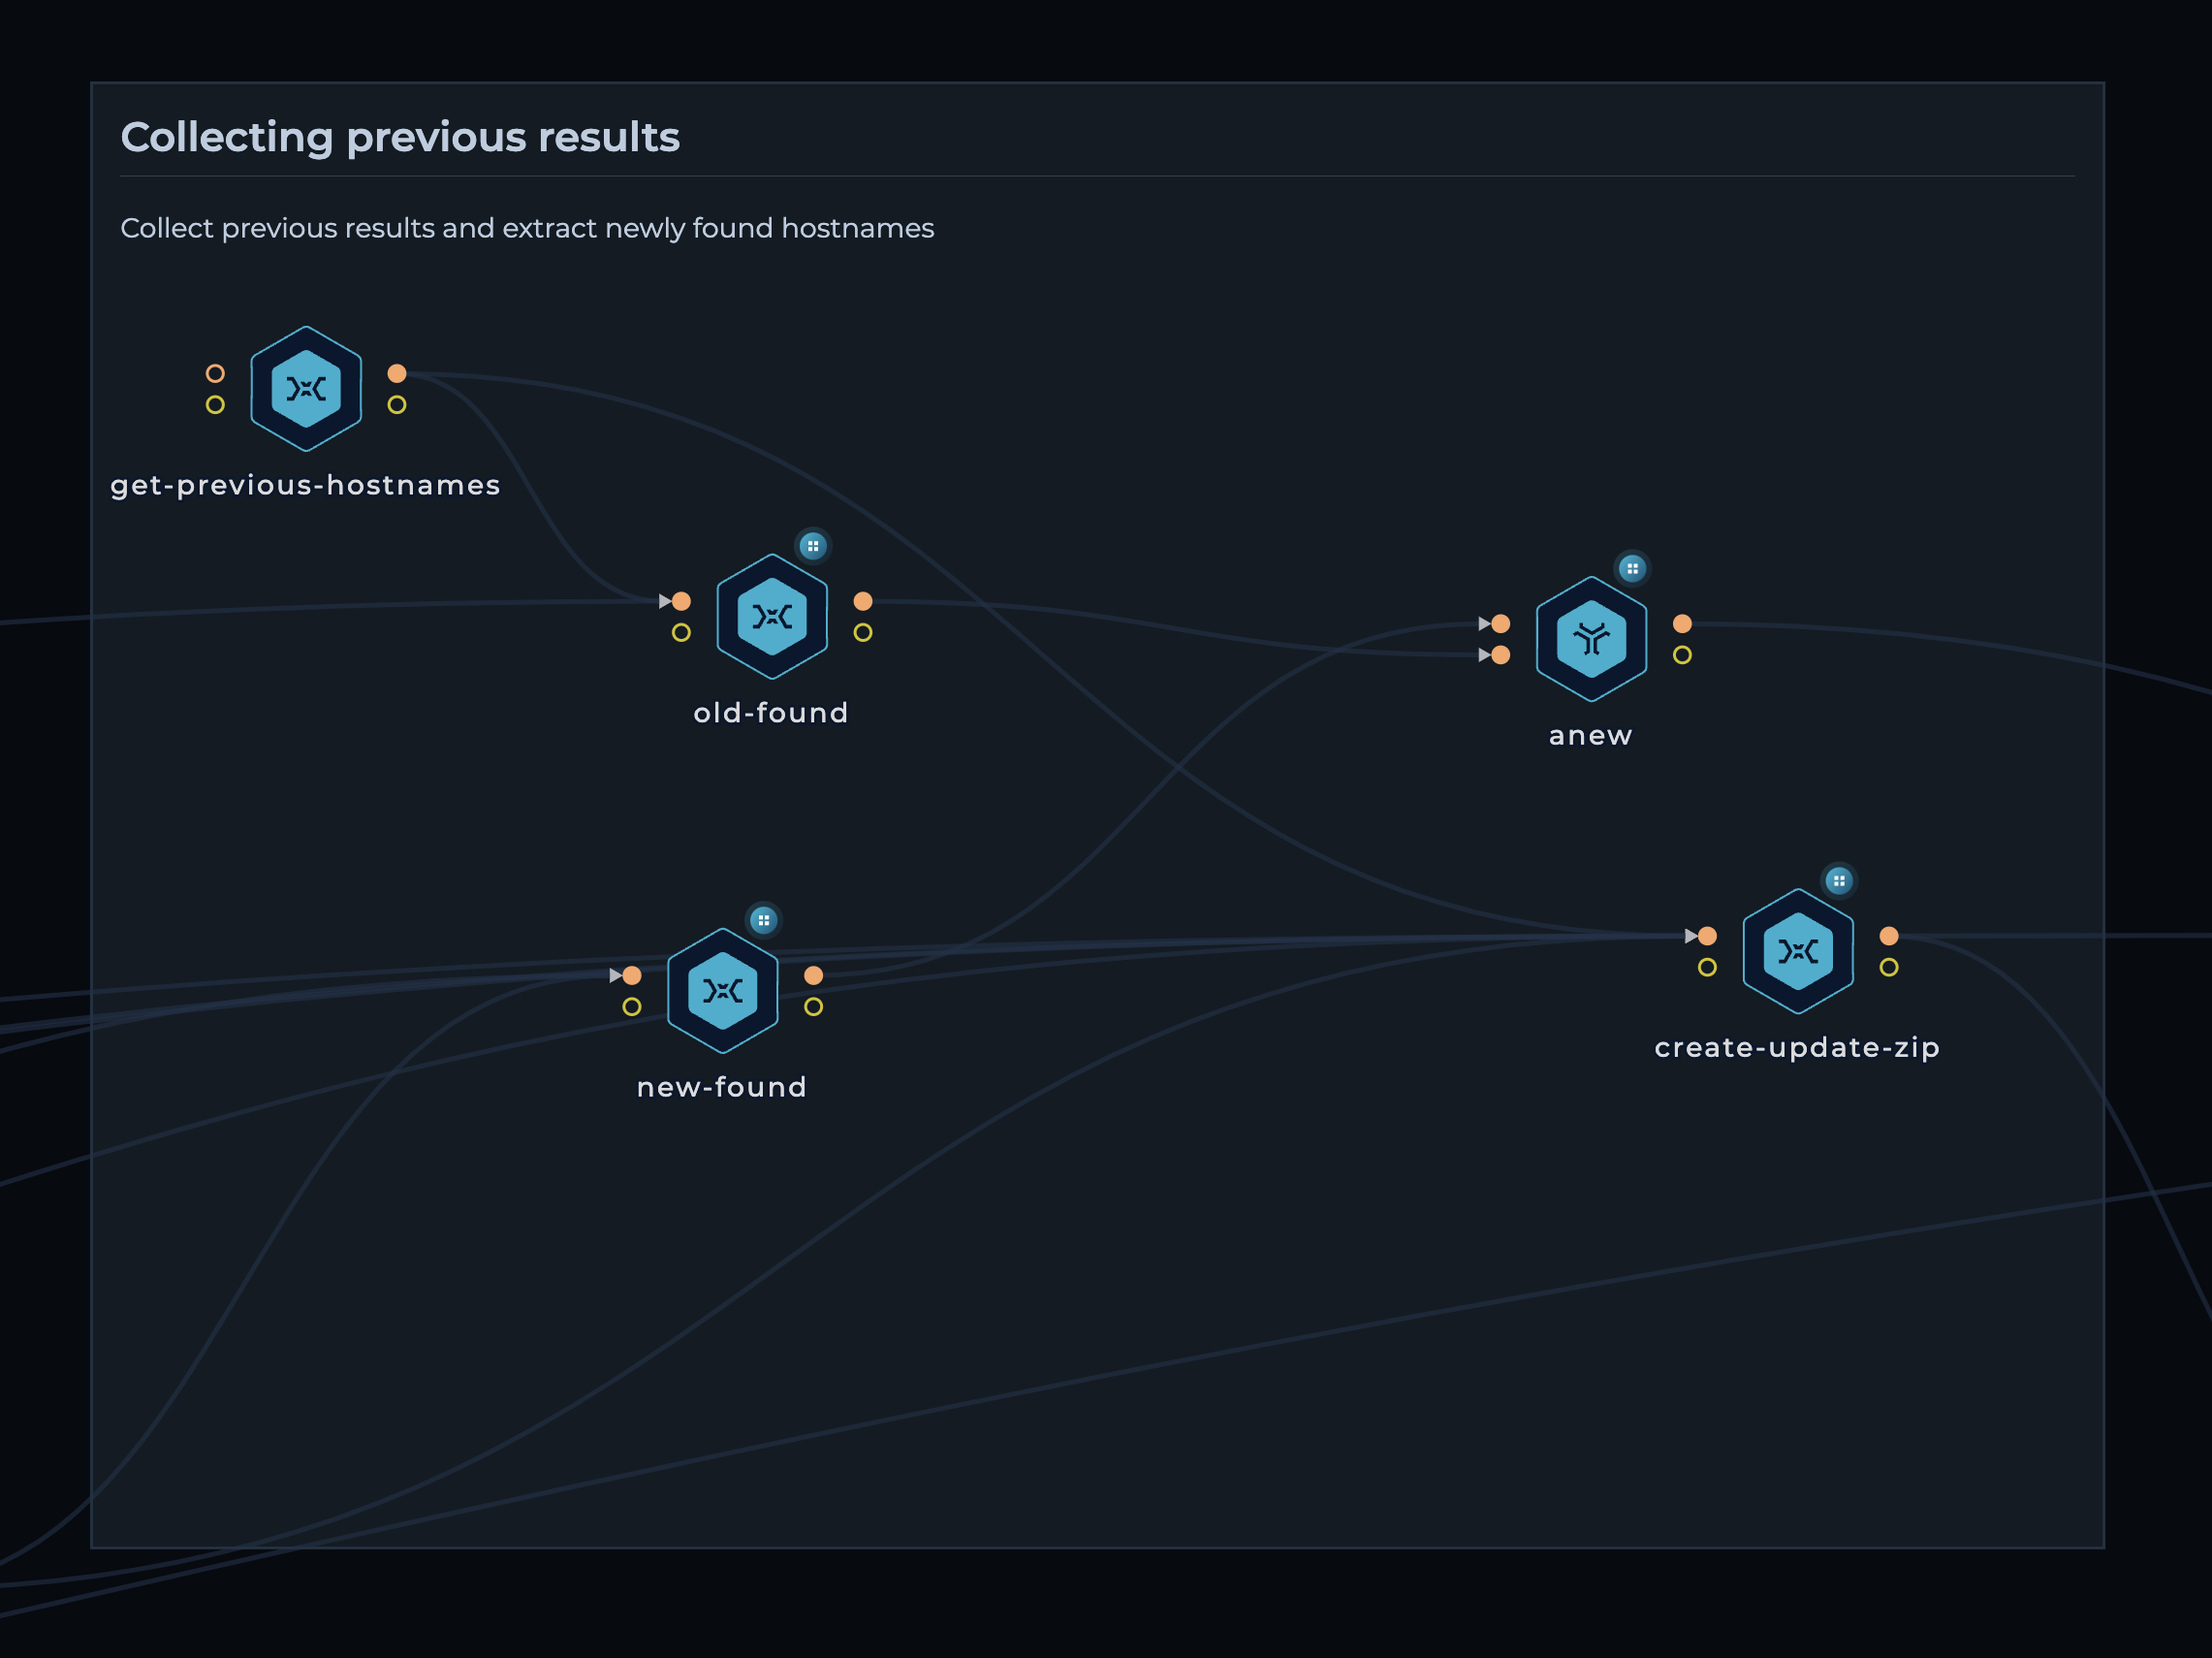
    • Utilisez anew pour obtenir les nouveaux hostnames trouvés
    • Compressez les résultats actifs, passifs et de permutations par programme pour les pousser vers le dépôt

Trickest Previous Results

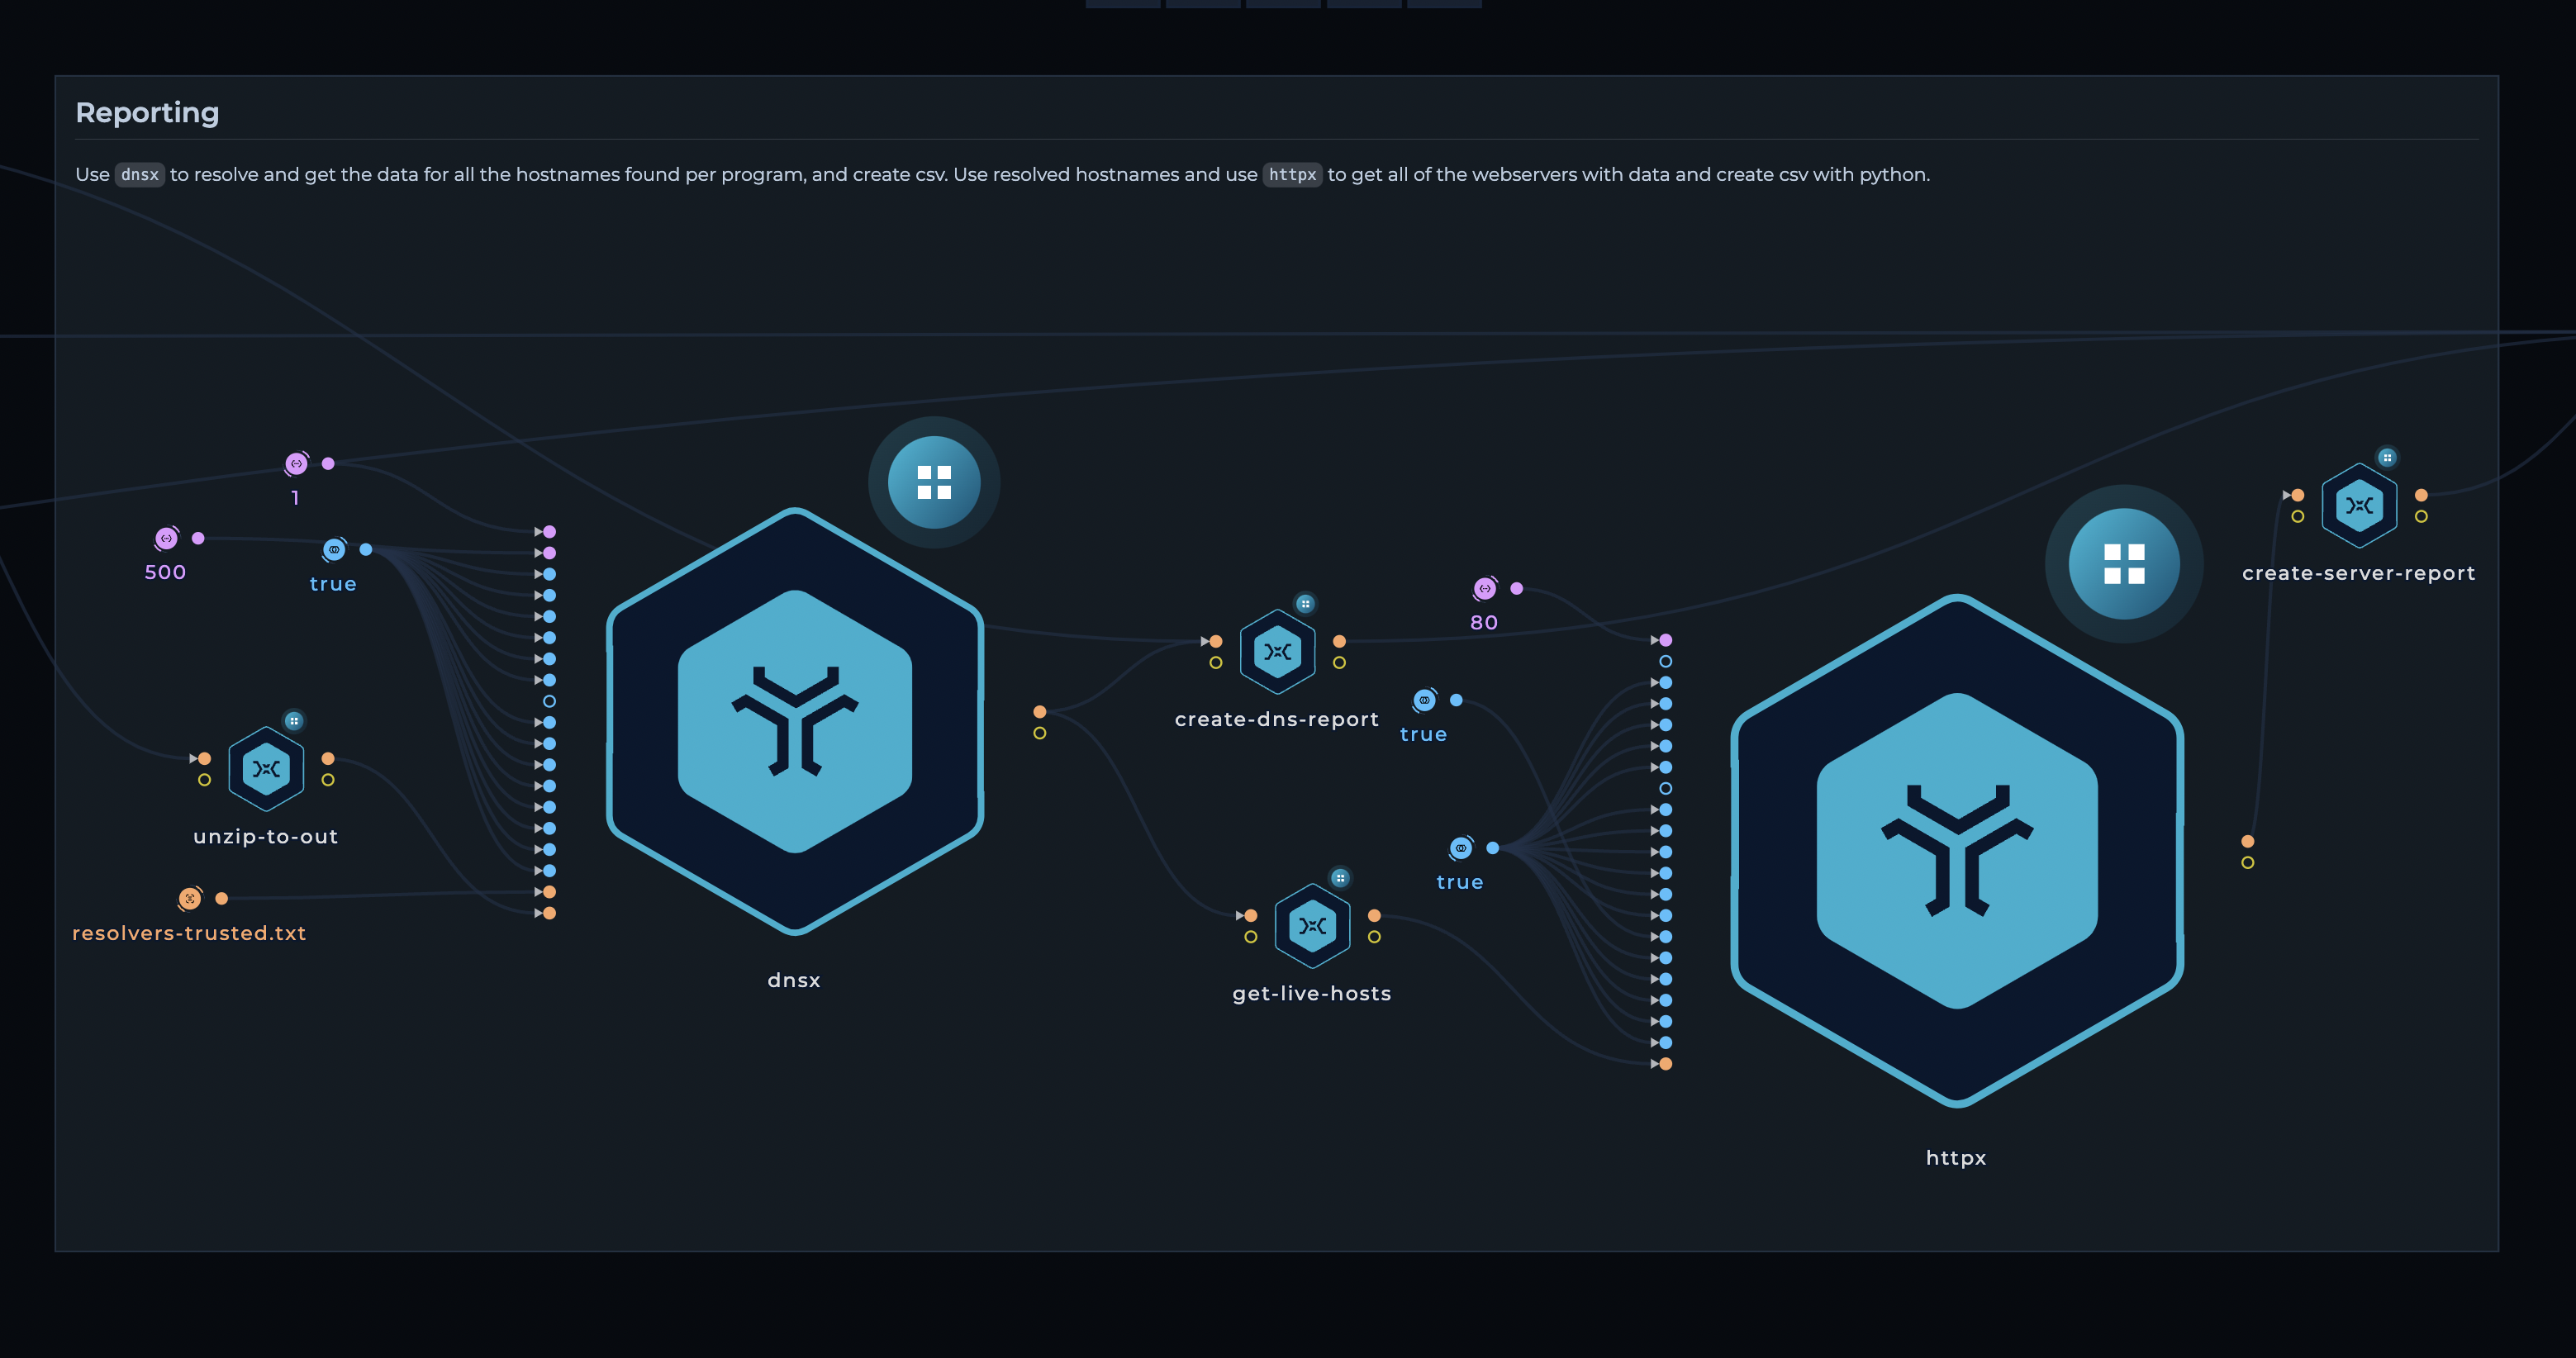
  1. Rapports
    • Utilisez dnsx pour résoudre les hostnames trouvés et un script python pour dns-report.csv ; marquez les domaines nouvellement trouvés provenant de anew avec [x]
    • Utilisez httpx pour recueillir les serveurs web et un script python pour `server-report.csv
    • Poussez vers le dépôt

Trickest Reporting

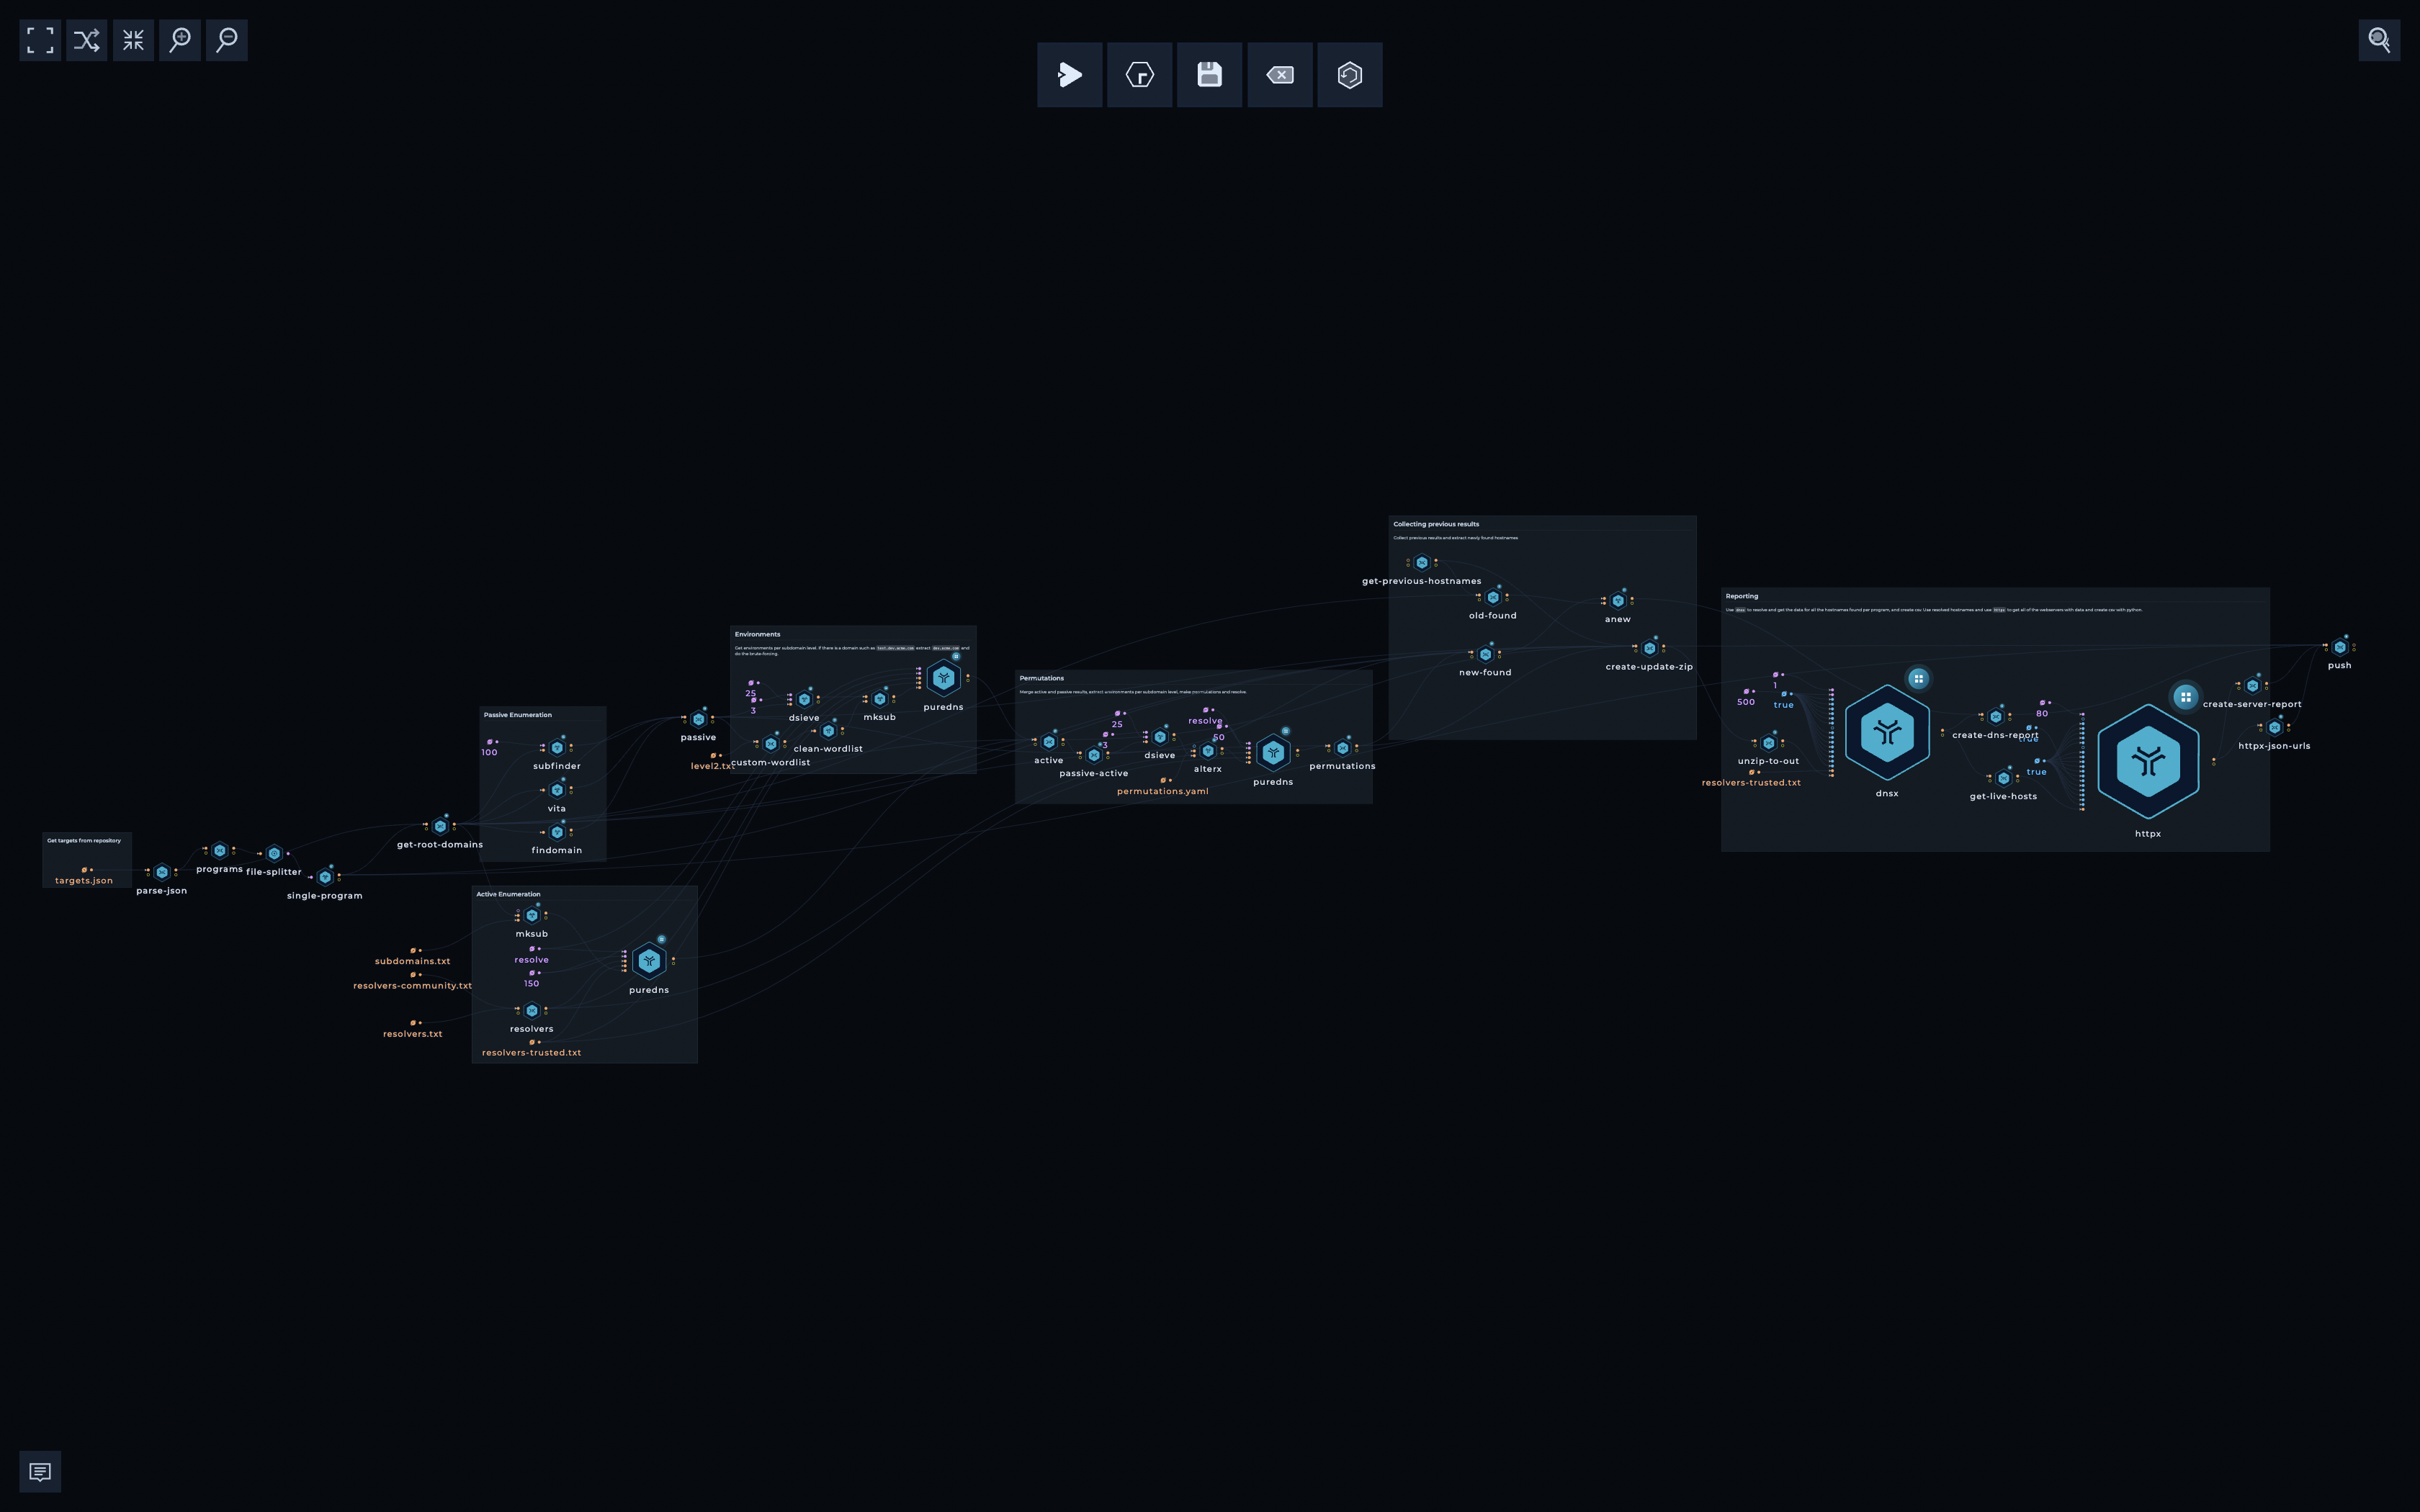
Workflow final

Trickest Inventory 3.0 Workflow

Remarque : Comme décrit, presque tout dans ce dépôt est généré automatiquement. Nous avons soigneusement conçu les workflows (et continuons de les développer) pour garantir que les résultats soient aussi précis que possible.

Contribution

Toutes les contributions/idées/suggestions sont les bienvenues ! Si vous souhaitez ajouter/modifier une cible/un workflow, n'hésitez pas à nous envoyer une PR avec de nouvelles cibles via community.json, à nous tweeter @trick3st, ou à rejoindre la conversation sur Discord.


Télécharger l’outil