tlsbollei/kittyloader
Chargeur Windows évasif en C/Assembly qui déchiffre une charge utile embarquée en mémoire, décroche les listes de modules du PEB et applique des vérifications anti-débogage, anti-sandbox et de détection de hooks avant l'exécution.

« La force se cache dans l’invisible, et l’invisible gouverne tout. »

[!CAUTION] Avis de non-responsabilité et mention légale
Ce dépôt, KittyLoader, ainsi que l'ensemble du code, des techniques et des informations associés sont fournis strictement à des fins éducatives et de recherche académique.Cet exemple et ses méthodologies ont été divulgués de manière proactive aux organisations de cybersécurité défensive et aux fournisseurs concernés. Il est activement utilisé par des ingénieurs en défense pour étudier les schémas d'attaque, développer des capacités de détection et améliorer les produits de sécurité.
Vous êtes tenu d'utiliser ces connaissances et ces outils uniquement sur des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation écrite explicite de test.
Toute utilisation non autorisée contre des systèmes que vous ne possédez pas est illégale et strictement interdite.Cet outil a été créé pour faire progresser le domaine de la cybersécurité défensive. L'auteur, tlsbollei, n'assume aucune responsabilité et n'est pas responsable de tout usage abusif ou dommage causé par ce logiciel.
En accédant à ce dépôt, vous reconnaissez comprendre que son objectif est d'apprendre les techniques modernes de logiciels malveillants, les tactiques d'évasion, et en fin de compte d'améliorer notre capacité collective à nous en défendre.
En continuant, vous acceptez d'utiliser ces informations de manière responsable et légale.
KittyLoader est un loader hautement évasif écrit en C / Assembleur.
Détourne l'exécution précoce en remplaçant le point d'entrée du runtime C (__scrt_common_main_seh) par de l'assembleur personnalisé.
Masque tous les modules en parcourant les listes PEB->Ldr et en déliant son entrée de module (LDR_DATA_TABLE_ENTRY) de :
Déploie une large variété de techniques anti-analyse, notamment :
La charge utile intégrée est chiffrée au repos, la clé et le nonce étant dérivés à l'exécution à partir de sources d'entropie : PID, TID, QPC, charge mémoire, informations CPU (CPUID), nombre de ticks.
L'algorithme préféré est ChaCha20, mais en cas d'échec, il se rabat sur RC4 ; le déchiffrement s'effectue sur place après que le blob chiffré a été copié en mémoire.
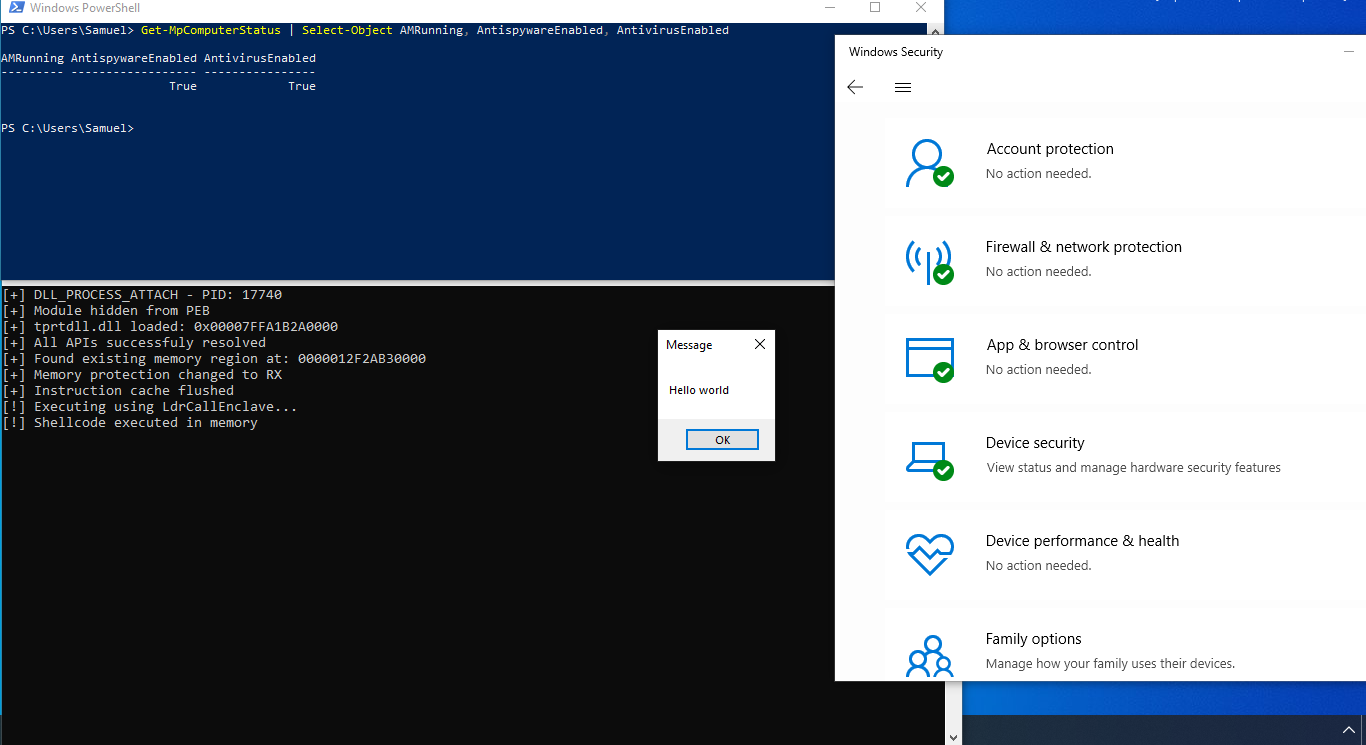
Les API sont d'abord tentées d'être résolues via tprtdll.dll, ce qui est une technique assez moderne ; il le fait en utilisant GetModuleHandleW(L"tprtdll.dll") avec DONT_RESOLVE_DLL_REFERENCES pour minimiser l'empreinte opérationnelle.
Utilise un aléatoire à haute entropie (PID/TID/GetTickCount/__rdtsc et plus) pour varier les débuts de scan, les délais et les tailles—réduisant les schémas déterministes et les correspondances de signatures pour handicaper l'analyse statique.
Recherche des régions (RX/RWX/RW, non gardées) et les protège derrière une heuristique supplémentaire is_region_safe(), puis effectue ce qui suit :
Écrit et déchiffre la charge utile en fragments dispersés de tailles variables avec un micro-jitter—perturbe les heuristiques linéaires d'écriture/déchiffrement en mémoire et les corrélations temporelles
Exécute via LdrCallEnclave, normalement destiné aux enclaves SGX/VBS ; au lieu de sauter vers une enclave sécurisée, nous sautons vers un pointeur de fonction arbitraire dans la mémoire utilisateur normale (VTL0) - la dernière version ajoute un camouflage temporel et un contexte d'exécution plausible
Nettoie soigneusement (vidage du cache d'instructions, SecureZeroMemory, free) avec un timing post-exécution randomisé—limite les résidus et le regroupement temporel
[!NOTE] À corriger à l'avenir - Bug de l'implémentation ChaCha20, problèmes de prologue/épilogue ASM du détournement d'entrée, flux de contrôle et risques de compilation, et renforcer davantage le silence anti-analyse. Ajouter des solutions de repli si LdrCallEnclave échoue, et implémenter une dérivation de clé plus stable. Ou corrigez-le vous-même !