
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/tjt001/cve-2026-125350-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications Web
GitHubtjt001/cve-2026-125350-poc

CVE-2026-125350-PoC

Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) PoC de plantage — versions affectées < 157.0.8103.50

Voir le dépôt
11il y a 7 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    353
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    288

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-125350 — Utilisation après libération du cache de motifs XSLT dans Google Chrome

AttributInformation
CVECVE-2026-125350 / EUVD-2026-121390
TypeUse After Free (CWE-416)
Composantlibxslt pattern.c — xsltTestCompMatchDirect
Versions affectéesGoogle Chrome < 157.0.8103.50
Version corrigée157.0.8103.50
CL de correction61cab3f7 / M157 cherry-pick 049750111b1e
Bugcrbug.com/582442907

Principe de la vulnérabilité

xsltTestCompMatchDirect de libxslt lit le pointeur node-set dans l'emplacement de cache de correspondance de pattern avant d'appeler xmlXPathEval. Lorsque le prédicat count de xsl:number référence une variable globale à évaluation paresseuse, et que la valeur de cette variable exécute à son tour xsl:number, le processus d'évaluation réentre dans le même emplacement de cache et libère/remplace l'objet en cache ; après le retour de la couche externe, le pointeur périmé lu avant l'évaluation est à nouveau libéré →

double free / use-after-free → corruption de la mémoire du processus de rendu.

Le correctif ne fait que 9 lignes : après la fin de l'évaluation, le pointeur de l'emplacement de cache est relu avant d'être libéré.

Contenu du dépôt

ContenuDescription
poc.pyPoC de crash : démarre un serveur HTTP local et affiche l'URL de déclenchement, que l'utilisateur visite manuellement dans le navigateur cible
repro/Test de régression officiel (fourni avec le CL de correctif, c'est-à-dire le fichier de déclenchement officiel) : page de test + 9 fichiers XML/XSLT
chrome-vulnerable-157.0.8103.39/
crash-renderer-157.0.8103.39.dmp

Utilisation du PoC

# Zéro dépendance, bibliothèque standard Python uniquement
python poc.py                # démarre le service (port par défaut 8899) et affiche l'URL de déclenchement
python poc.py --port 9999    # port personnalisé

Déroulement : démarrage d'un service HTTP local → affichage de l'URL de déclenchement http://127.0.0.1:8899/ → l'utilisateur doit accéder manuellement à cette URL dans le navigateur cible (version vulnérable de Chrome).

  • Le script ne lance pas de navigateur ; tout navigateur peut y accéder (document() nécessite une livraison via HTTP, l'ouverture directe en file:// ne fonctionne pas)
  • Le service reste actif et affiche en temps réel le journal des accès HTTP ; Ctrl+C arrête le service et affiche le nombre de déclenchements XML livrés lors de cette session

Critère de détermination :

PhénomèneConclusion
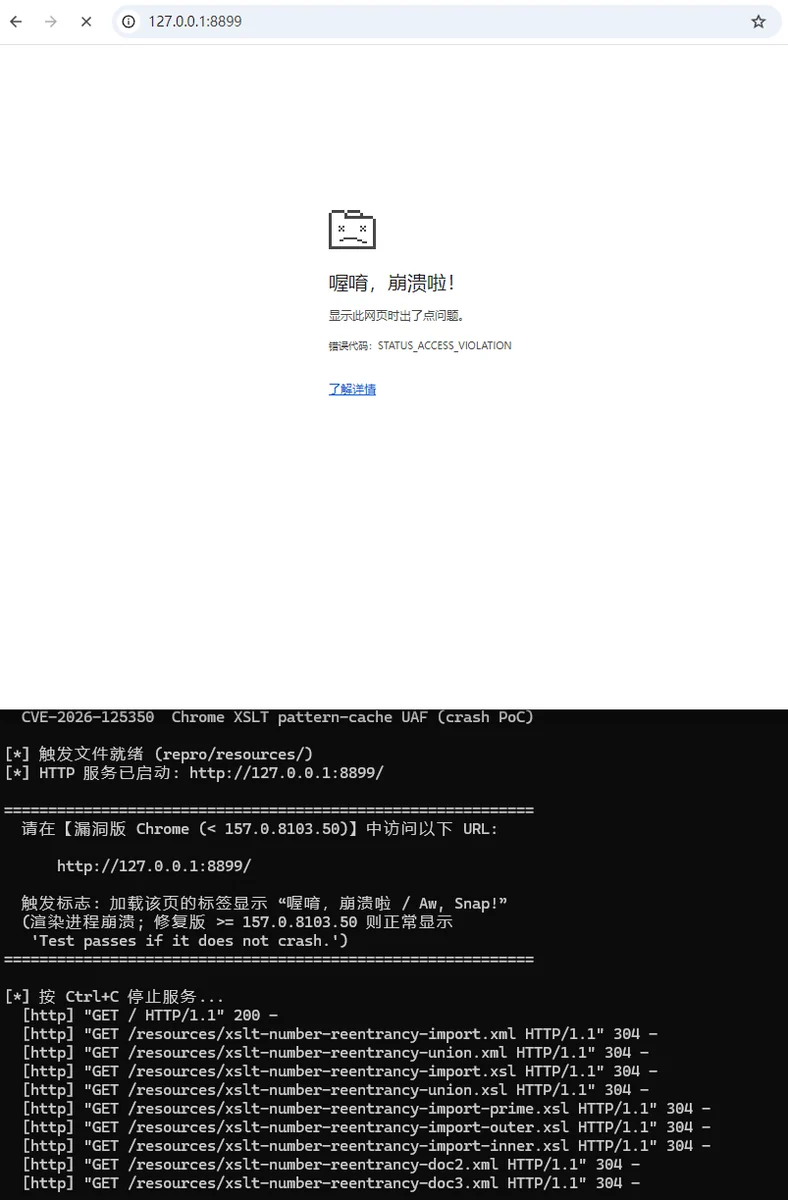
L'onglet affiche « Oups, plantage / Aw, Snap! »Plantage du processus de rendu → affecté (< 157.0.8103.50)
Affichage normal de « Test passes if it does not crash. »Corrigé (≥ 157.0.8103.50)

Résultats de reproduction

VersionRésultat
157.0.8103.39 (version vulnérable, accès manuel à l'URL de déclenchement)Plantage de l'onglet, génération d'un dump Crashpad du processus de rendu (reproduction stable à plusieurs reprises)
157.0.8103.51 (version corrigée)Pas de plantage, affichage normal du test réussi

image-20261111144908770

Limites

  • Ce PoC ne déclenche qu'une corruption mémoire UAF (plantage du processus de rendu), sans contrôle de la disposition du tas, réutilisation de l'objet UAF, RCE ni évasion de sandbox.
  • Le fichier de déclenchement provient du test de régression inclus dans le CL de correction officiel de Chromium.

Références

  • Annonce Chrome Releases
  • Chromium issue 582442907
  • Commit de correction (miroir GitHub)
  • Enregistrement officiel CVE

À usage exclusif de la recherche en sécurité autorisée et à des fins éducatives.

Télécharger l’outil