Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
JXL_Infotainment_CVE-2025-69515 — Preuve de concept d'exploitation pour CVE-2025-69515 démontrant l'usurpation GPS statique sur les unités d'infodivertissement Android JXL 9 pouces via l'injection de signaux SDR, sans validation d'intégrité sur le chemin d'entrée GNSS. | Kitploit
Outils/GitHubGitHub/thorat-shubham/jxl_infotainment_cve-2025-69515
Sécurité des Systèmes EmbarquésSécurité IoTAnalyse des VulnérabilitésExploitationTests d'IntrusionSécurité Matériel et IoTRed Teaming
GitHub
Partager
thorat-shubham/jxl_infotainment_cve-2025-69515

JXL_Infotainment_CVE-2025-69515

Preuve de concept d'exploitation pour CVE-2025-69515 démontrant l'usurpation GPS statique sur les unités d'infodivertissement Android JXL 9 pouces via l'injection de signaux SDR, sans validation d'intégrité sur le chemin d'entrée GNSS.

Voir le dépôt
75il y a 7 moisPas encore vérifié

CVE-2025-69515

Nom de l'attaque

Attack


📂 Détails supplémentaires

Produit affecté

  • < JXL Autoradio Android Double DIN 9 pouces pour Voiture - version Android 12.0 >

Composants concernés

  • Module récepteur GNSS / Puce GPS
  • Module de navigation de l'infodivertissement
  • Framework des services de localisation

Vecteur d'attaque

  • L'unité d'infodivertissement peut être ciblée en diffusant des signaux GPS usurpés à l'aide d'un périphérique SDR. Comme le chemin d'entrée GNSS ne dispose pas de validation d'intégrité, le système peut accepter des signaux usurpés plus puissants émis à proximité, ce qui permet une manipulation à distance de la localisation sans accès physique.

Score CVSS : 5.4

  • AV:A (Adjacent) : L'attaquant doit être à proximité RF pour diffuser des signaux GPS usurpés
  • AC:L (Faible) : Aucune condition complexe au-delà de la transmission du signal
  • PR:N (Aucun) : Aucune authentification requise
  • UI:N (Aucune) : Aucune interaction utilisateur requise
  • S:U (Inchangée) : Impact limité au système d'infodivertissement
  • C:N (Aucun) : Aucun impact sur la confidentialité des données
  • I:L (Faible) : Impact sur l'intégrité (données de localisation manipulées)
  • A:L (Faible) : Impact sur la disponibilité (fiabilité de la navigation affectée)

Crédits

  • Chercheur : Shubham S. Thorat
  • Organisation : Payatu Security Consulting Pvt. Ltd.

📜 Références

  • CVE-2025-69515 Rapport

POC

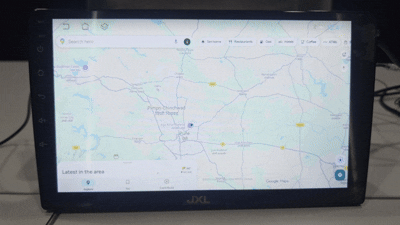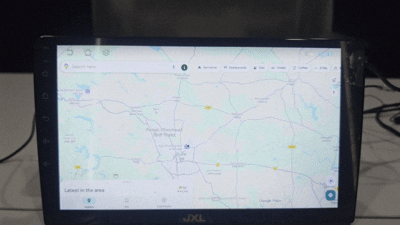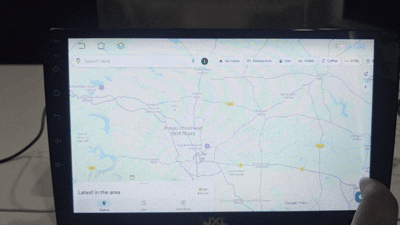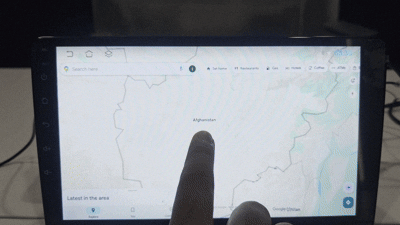
GIF de démonstration

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →