

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/thomasarmel/rollback_car_attack_proverif
Analyse des VulnérabilitésExploitationCryptographieArticles et RechercheApprentissage et Éducation
GitHubthomasarmel/rollback_car_attack_proverif

rollback_car_attack_proverif

Preuve de concept ProVerif de l'attaque par rollback sur la clé de voiture (CVE-2022-37418, CVE-2022-36945 et CVE-2022-37305)

Voir le dépôt
9179il y a 1 anPas encore vérifié
Partager

Vérification formelle de l'attaque par rollback

Preuve de concept ProVerif de l'attaque par rollback sur la télécommande de voiture (CVE-2022-37418, CVE-2022-36945 et CVE-2022-37305), présentée dans [1]


Avertissement

Je n'ai aucun lien avec les auteurs de [1]. Je leur suis reconnaissant d'avoir rendu leur article en accès libre.

Installation de ProVerif

Méthode officielle

Pour exécuter la preuve de concept de vérification formelle ProVerif, installez d'abord ProVerif en suivant les instructions sur la page officielle.

Binaire précompilé

Alternativement, j'ai précompilé un binaire statique pour Linux sur architecture amd64, disponible sur la page des versions du dépôt. Il existe également l'exécutable pour Windows.

Assurez-vous d'ajouter la permission d'exécution à l'exécutable téléchargé :

chmod +x proverif_linux_amd64_static

Utilisation

Cloner le dépôt

git clone https://github.com/thomasarmel/rollback_car_attack_proverif.git
cd rollback_car_attack_proverif/

Exécuter la vérification sur le modèle

proverif model.pv

Vous devriez constater que l'ouverture de la voiture n'implique pas que la télécommande a été pressée, ce qui signifie que l'attaquant a réussi à ouvrir la voiture :
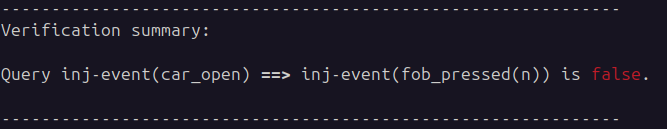
Résumé de la requête d'attaque sur la console ProVerif

Exactement, cette requête signifie qu'il est possible de déclencher le mécanisme d'ouverture un nombre de fois supérieur au nombre de pressions sur la télécommande.

Nécessité de presser la télécommande

On peut remarquer que tandis que la requête

inj-event(car_open) ==> inj-event(fob_pressed)

renvoie false, Proverif nous indique que la requête

event(car_open) ==> event(fob_pressed)

aurait renvoyé true :

inj-event(car_open) ==> inj-event(fob_pressed) est faux mais event(car_open) ==> event(fob_pressed) est vrai

Cela signifie que la télécommande doit être pressée pour ouvrir la voiture, mais que la voiture peut être ouverte un nombre de fois supérieur au nombre de pressions sur la télécommande.

Génération du graphique de l'attaque

Graphviz

Afin de générer le pdf de trace, ProVerif nécessite que graphviz soit installé et ajouté à la variable d'environnement PATH.

Vous pouvez l'installer sur Linux en utilisant :

sudo apt update
sudo apt install graphviz

Sur Windows, vous pouvez télécharger l'installateur sur https://graphviz.org/download/ . Assurez-vous d'ajouter le dossier d'installation à la variable d'environnement PATH :
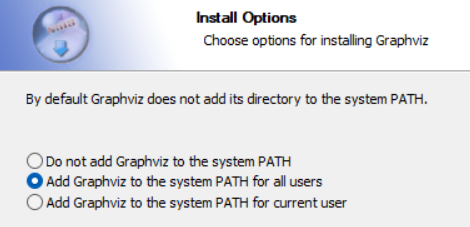
Ajouter le dossier d'installation à la variable d'environnement PATH lors de l'installation de Graphviz sur Windows

Génération du graphique

Pour générer le graphique détaillant l'attaque, exécutez

proverif -graph . model.pv

Ouvrez maintenant le fichier pdf généré et voyez comment l'attaquant peut déclencher l'ouverture de la voiture sans que la télécommande ne soit pressée :
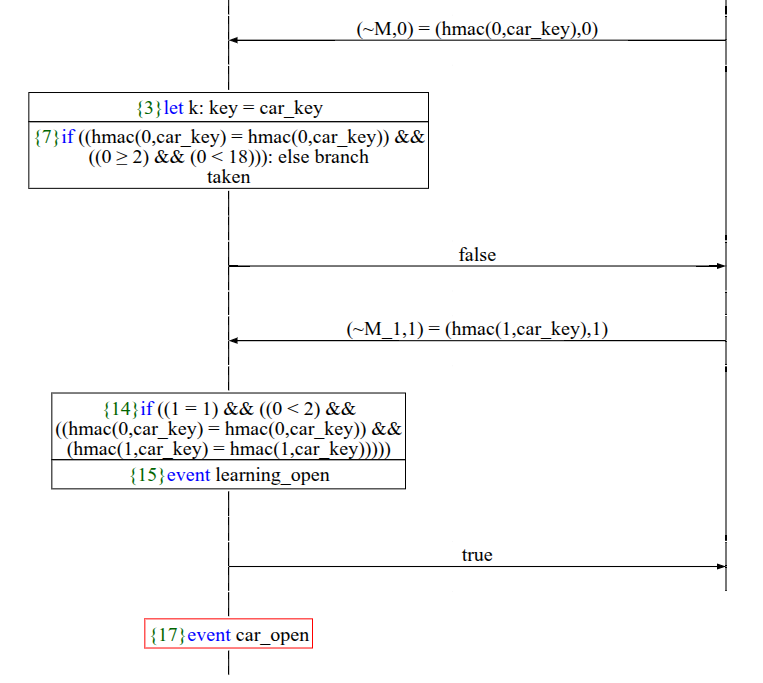
Graphique de l'attaque lors d'une ouverture malveillante de la voiture

Références

[1] Csikor, Levente and Lim, Hoon Wei and Wong, Jun Wen and Ramesh, Soundarya and Parameswarath, Rohini Poolat and Chan, Mun Choon, Rollback: A new time-agnostic replay attack against the automotive remote keyless entry systems, ACM Transactions on Cyber-Physical Systems, 2024, https://doi.org/10.1145/3627827


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




