Soutenir le développement
Si ce projet vous aide dans votre travail, soutenez la maintenance continue et les nouvelles fonctionnalités.
Portefeuille de dons ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Scannez le code QR ou copiez l'adresse du portefeuille ci-dessus.
BurpWpsScan


Une extension Burp Suite qui détecte les sites WordPress lors des tests d'applications web (détection passive + vérification active), réalise des évaluations de sécurité complètes incluant l'analyse des vulnérabilités du cœur, des extensions et des thèmes WordPress via l'API WPScan, teste l'exposition de XML-RPC/REST API, énumère les utilisateurs, vérifie les versions des extensions et génère des rapports de tests d'intrusion prêts pour l'IA.
Compatible avec les éditions Community et Professional de Burp Suite.
Captures d'écran
Interface principale
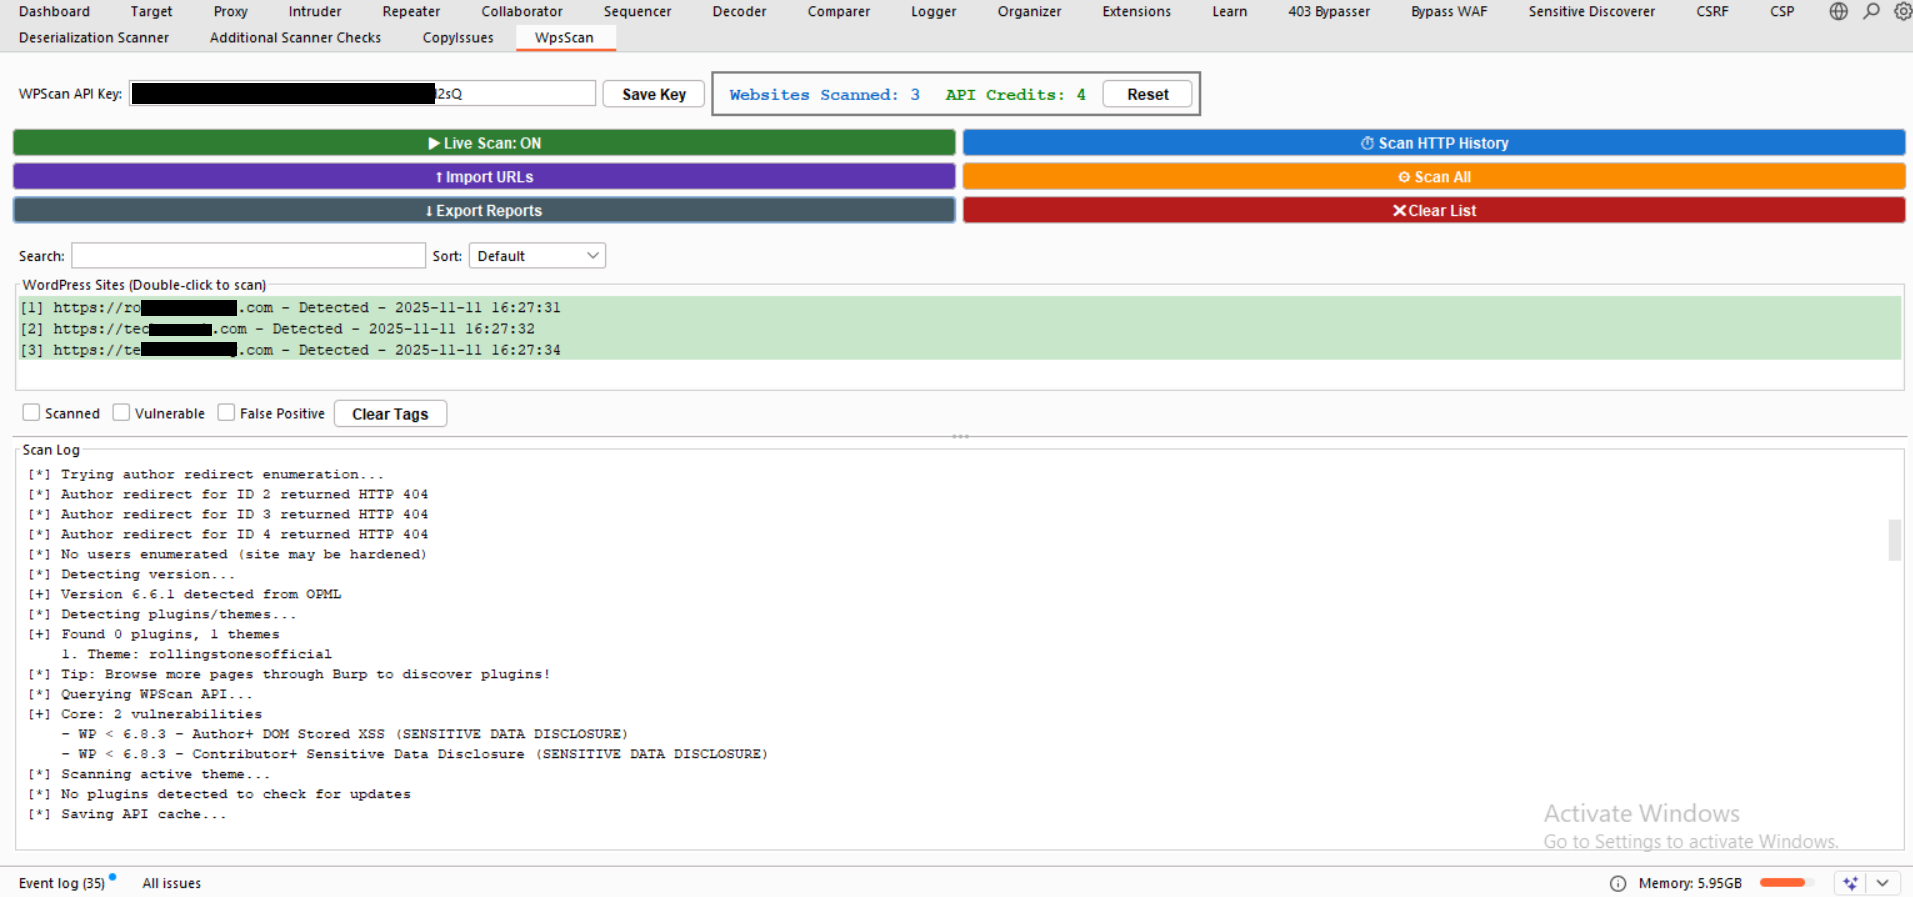
L'interface principale de WpsScan affichant les sites WordPress détectés avec des indicateurs de statut et des contrôles d'analyse
Rapports exportés
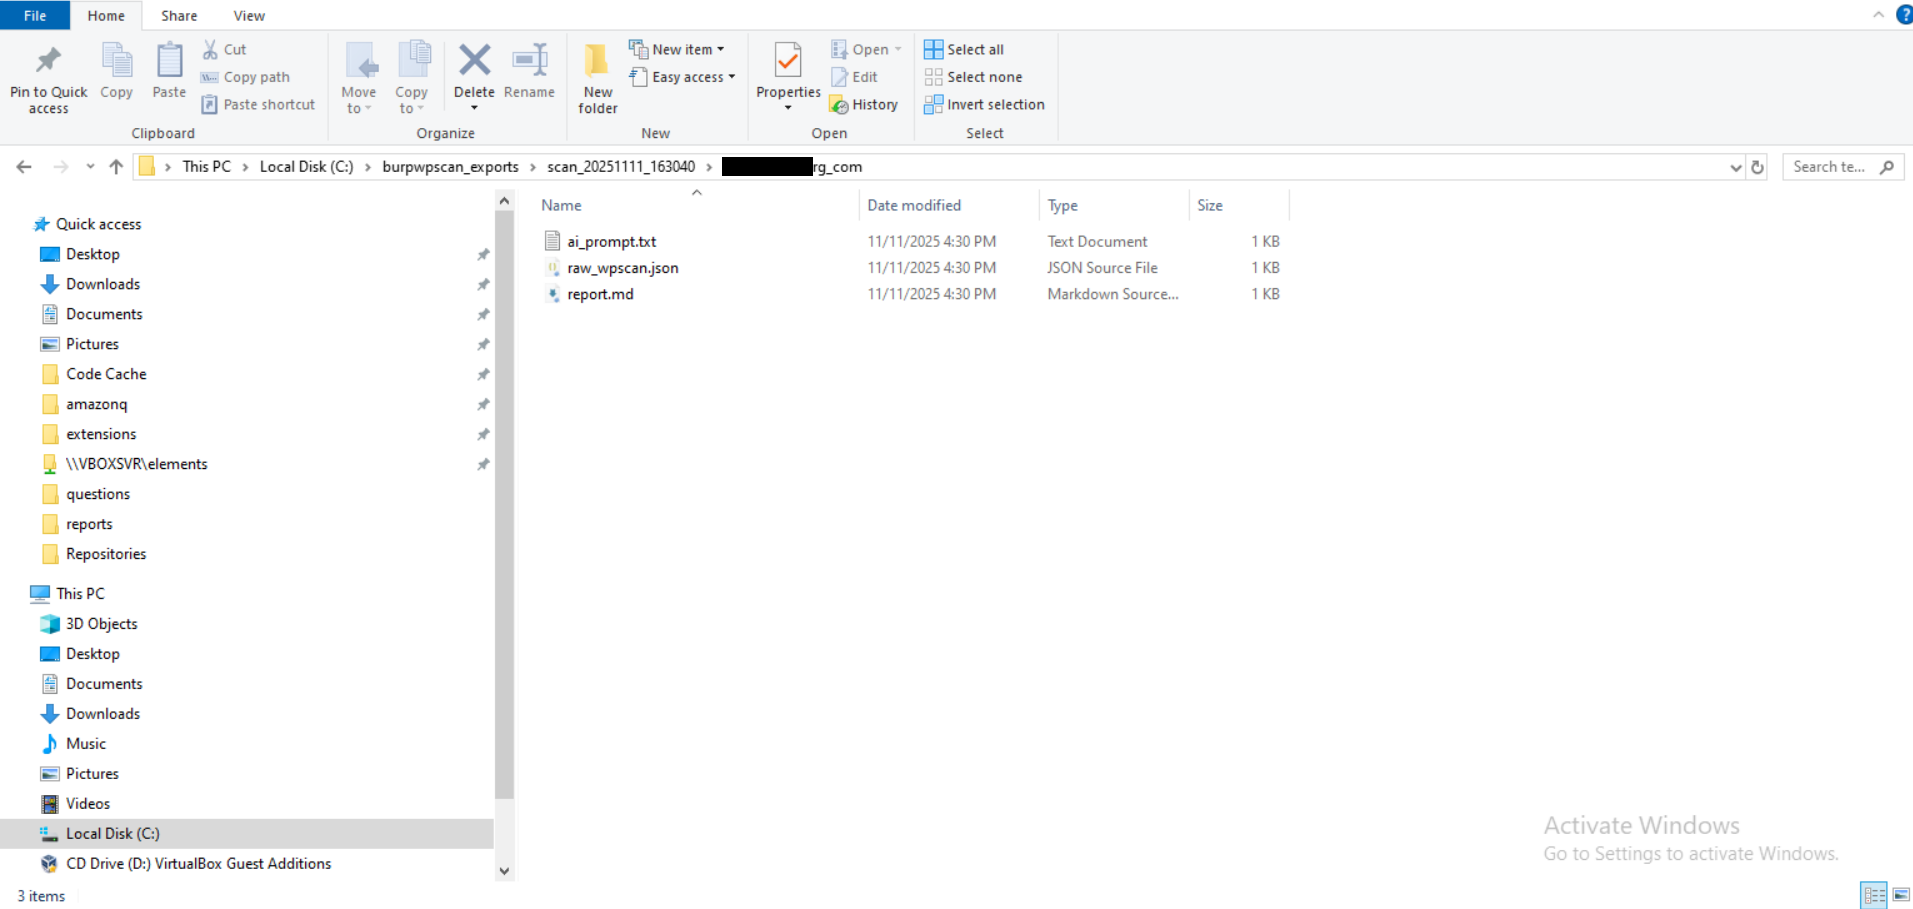
Structure d'export organisée avec des rapports JSON, Markdown et prêts pour l'IA pour chaque site analysé
JSON brut de WPScan
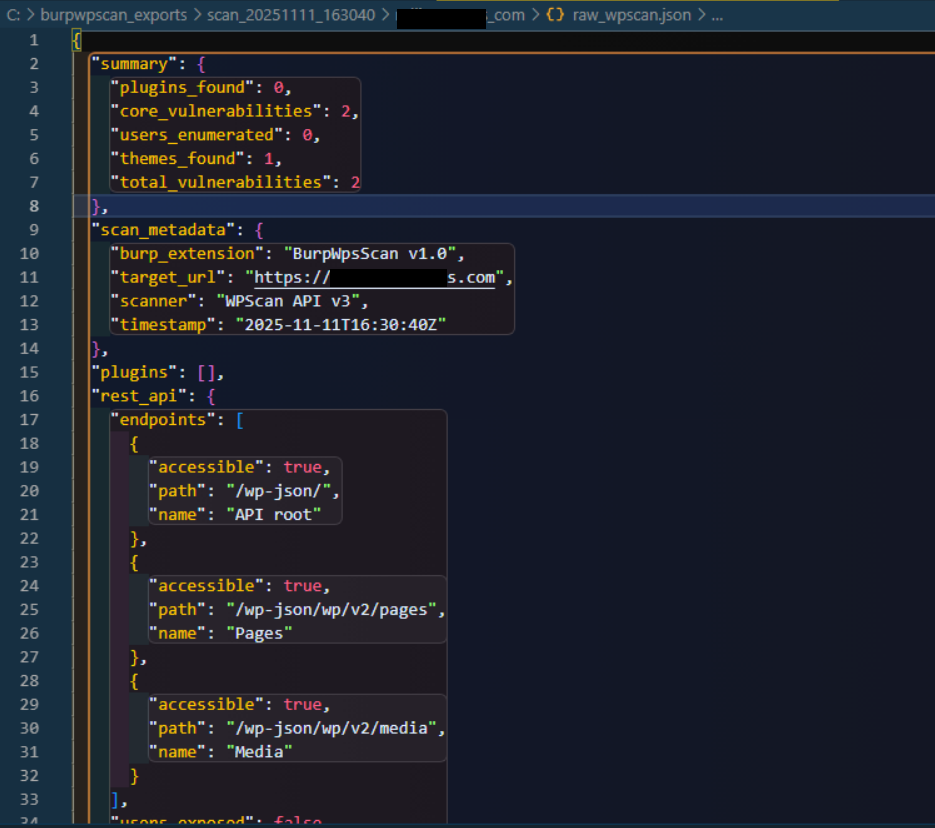
Sortie JSON détaillée contenant les données complètes de vulnérabilité et les métadonnées d'analyse
Fonctionnalités
Détection et découverte
- Détection WordPress en direct : identifie passivement les sites WordPress à partir du trafic HTTP en temps réel (préserve les sous-domaines)
- Analyse de l'historique HTTP : analyse l'historique HTTP de Burp pour trouver des sites WordPress à partir du trafic passé (marqués avec le libellé [HTTP HISTORY])
- Menu contextuel par clic droit : analyse manuellement des URL spécifiques depuis l'historique Burp, Repeater ou Proxy en effectuant un clic droit et en sélectionnant « Scan with WpsScan »
- Import d'URL en masse : vérifie et importe activement plusieurs URL pour une détection WordPress par lots
- Découverte d'extensions/thèmes : extrait les extensions et thèmes à partir des réponses HTTP et de l'historique
- Détection de version : identifie la version du cœur WordPress à partir de plusieurs sources (balises meta, flux, API)
- Prise en charge des sous-domaines : tous les points d'entrée préservent le nom d'hôte complet, y compris les sous-domaines (par exemple,
xxx.yyy.io reste xxx.yyy.io)
- Préservation du chemin : préserve le chemin de l'URL et les ports non standard pour les installations en sous-répertoire (par exemple,
https://xxx.yyy.io/blog, https://xxx.yyy.io:8443/blog)
Analyse des vulnérabilités
- Intégration de l'API WPScan : interroge la base de données de vulnérabilités WPScan pour :
- Vulnérabilités du cœur WordPress
- Vulnérabilités des extensions (plus de 80 extensions à haut risque + jusqu'à 3 autres)
- Vulnérabilités des thèmes
- Détails des vulnérabilités en temps réel : affiche immédiatement le titre et le type de vulnérabilité au fur et à mesure que chaque composant est analysé
- Analyse intelligente des extensions : analyse TOUTES les plus de 80 extensions à haut risque + jusqu'à 3 autres (économise 60 à 80 % des crédits API)
- Cache API de 24 heures : ne réanalyse jamais la même extension/thème deux fois en 24 heures (persistant à travers les redémarrages de Burp)
Évaluations de sécurité
- Tests de sécurité XML-RPC :
- Détecte si le point de terminaison XML-RPC est activé
- Teste la méthode pingback.ping (risque d'amplification DDoS)
- Teste la méthode system.multicall (risque d'amplification par force brute)
- Découverte de l'API REST :
- Énumère les points de terminaison accessibles de l'API REST WordPress (/wp-json/wp/v2/)
- Teste les points de terminaison users, posts, pages et media
- Signale les vulnérabilités d'énumération d'utilisateurs
- Énumération d'utilisateurs :
- Tente l'énumération d'utilisateurs via l'API REST (/wp-json/wp/v2/users)
- Revient à la méthode de redirection d'auteur (?author=N)
- Extrait les noms d'utilisateur et les identifiants à des fins de reconnaissance
- Surveillance des mises à jour de plugins : Compare les plugins à WordPress.org pour les dernières versions (aucun crédit API utilisé)
- Détection du durcissement de sécurité : Identifie les plugins de sécurité et les mesures de durcissement
Flux de travail et gestion
- Modes de détection doubles : L'analyse en direct et l'analyse de l'historique HTTP fonctionnent indépendamment
- Intégration au menu contextuel : Clic droit sur n'importe quelle requête dans Burp pour l'ajouter manuellement à la liste d'analyse
- Compteur de crédits API : Suivi en temps réel de l'utilisation quotidienne de l'API (réinitialisation à minuit)
- Suivi des statuts : Étiquetez les sites comme Scanné, Vulnérable ou Faux Positif avec stockage persistant
- Exportation de rapports : Générez des rapports JSON structurés, du Markdown formaté et des prompts prêts pour l'IA
- Gestion intelligente des URL : Tous les points d'entrée (analyse en direct, analyse de l'historique HTTP, menu contextuel) préservent le nom d'hôte et le chemin complets
- Prise en charge des protocoles : Gère les versions HTTP et HTTPS du même site
- Indicateurs visuels : Statut codé par couleur avec les libellés [HTTP HISTORY] et [IMPORTED]
Installation
Prérequis
- Burp Suite Community ou Professional (testé sur v2023.x+)
- Clé API WPScan (niveau gratuit disponible sur https://wpscan.com/api)
Étapes
-
Clonez ou téléchargez ce dépôt :
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
-
Charger l'extension dans Burp Suite :
- Allez dans
Extensions → Installed
- Cliquez sur
Add
- Type d'extension :
Python
- Sélectionnez le fichier :
WpsScan.py
- Cliquez sur
Next
-
Configurer la clé API :
- Allez dans l'onglet "WpsScan" dans Burp Suite
- Saisissez votre clé API WPScan dans le champ de texte en haut
- Cliquez sur le bouton "Save Key"
- La clé est enregistrée dans
C:\burpwpscan_exports\wpsscan_config.txt (Windows essaie les lecteurs C-Z) ou /tmp/burpwpscan_exports/wpsscan_config.txt (Linux/Mac)
-
Vérifier l'installation :
- Vérifiez la présence de l'onglet "WpsScan" dans Burp Suite
- Recherchez un message de succès dans
Extensions → Output
Utilisation
Détection en direct

 teycir/burpwpsscan







