
🛡️ CVE-2026-64638 - Suite d'évaluation de sécurité WordPress (CVSS 8.9) | Boîte à outils de pentest WordPress 4.7.0-7.0.2. Comprend des modules d'évaluation des vulnérabilités et d'analyse avancée. 🐍 Vérification sûre et exploitation, 2 modes. Boîte à outils avancée Blue&Red Team Best 2026-64638, utilisation autorisée uniquement. Restez légal <3zd
 tc4dy/cve-2026-64638-poc-exploit



** USAGE ÉTHIQUE UNIQUEMENT – TESTS DE SÉCURITÉ AUTORISÉS**
Ce dépôt fournit des outils destinés exclusivement aux professionnels de la sécurité autorisés, aux blue teams et aux testeurs d'intrusion.
Tout accès non autorisé à des systèmes informatiques est illégal en vertu du CFAA (États-Unis), du Computer Misuse Act (Royaume-Uni), du TCK 243/244 (Turquie) et de lois similaires dans le monde entier.
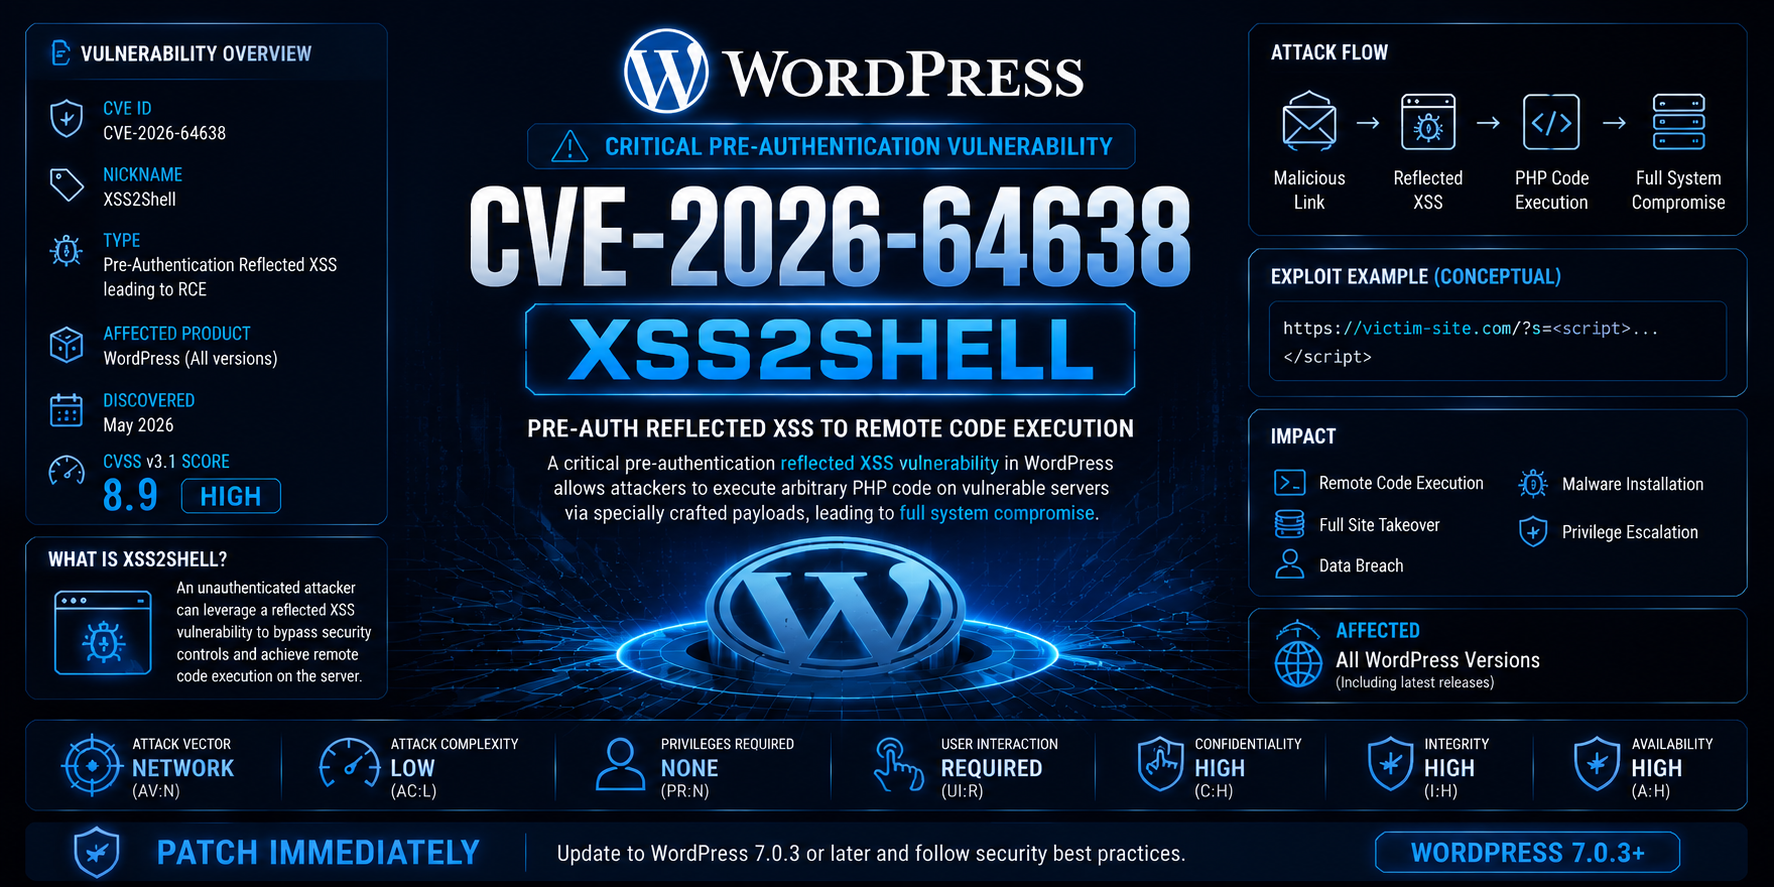
CVE‑2026‑64638 est une vulnérabilité XSS réfléchie critique de pré‑authentification dans le cœur de WordPress, affectant les versions 4.7.0 à 7.0.2, qui permet à un attaquant d'escalader une attaque XSS vers une exécution de code à distance (RCE) complète via la fonctionnalité Application Password.
strip_tags() de PHP et wp_kses_post() de WordPress analysent les balises HTML différemment, permettant à une entrée malveillante de passer la sanitisation.wp-login.php). En cas d'échec de connexion, la charge utile est réfléchie et exécutée dans le navigateur de la victime.| Outil | Objectif | Utilisateur visé |
|---|---|---|
exploit.py | Boîte à outils d'exploitation complète avec reverse shell, persistance, C2, élévation de privilèges, forensique mémoire, dump de base de données, extraction de clés SSH et scan de masse. | Red teams / pentesters autorisés |
safecheck.py | Vérificateur de vulnérabilité non intrusif qui détecte la réflexion XSS et évalue la posture de sécurité sans exécuter de charge utile malveillante. Génère des rapports détaillés. | Blue teams / auditeurs de sécurité |
| Fonctionnalité | exploit.py | safecheck.py |
|---|---|---|
| Détection de vulnérabilité | [+] | [+] |
| Détection de version WordPress | [+] | [+] |
| Détection de réflexion XSS | [+] | [+] |
| Capture d'Application Password | [+] | [-] |
| Téléversement de plugin (RCE) | [+] | [-] |
| Reverse shell | [+] | [-] |
| Balise C2 (HTTP/DNS/Telegram) | [+] | [-] |
| Élévation de privilèges | [+] | [-] |
| Forensique mémoire | [+] | [-] |
| Dump de base de données | [+] | [-] |
| Extraction de clés SSH | [+] | [-] |
| Méthodes de persistance | [+] | [-] |
| Audit des en-têtes de sécurité | [-] | [+] |
| Vérification d'exposition des fichiers de configuration | [-] | [+] |
| Vérification du listage de répertoire | [-] | [+] |
| Vérification d'exposition de phpinfo | [-] | [+] |
| Scan de masse | [+] | [+] |
| Prise en charge de proxy | [+] | [+] |
| Prise en charge de Tor | [+] | [+] |
| Tunneling Ngrok | [+] | [-] |
| Shell interactif | [+] | [-] |
| Mode non intrusif (sûr) | [-] | [+] |
| Sortie JSON / rapport | [+] | [+] |
| Scénario | Outil recommandé |
|---|---|
| Blue Team – vérifier si votre installation WordPress est vulnérable | safecheck.py |
| Audit de sécurité – évaluation de vulnérabilité non intrusive | safecheck.py |
| Red Team – test d'intrusion autorisé avec exploitation complète | exploit.py |
| Bug Bounty – test de divulgation responsable | safecheck.py |
| Scan de masse – vérification de multiples cibles pour la vulnérabilité | exploit.py ou safecheck.py |
| Réponse à incident – vérifier si des systèmes sont compromis | safecheck.py |
| Post‑exploitation avancée – persistance, C2, forensique | exploit.py |
git clone https://github.com/tc4dy/CVE-2026-64638-PoC-Exploit
cd CVE-2026-64638-PoC-Exploit
pip install -r requirements.txt
requests
urllib3
#ops
pymysql
mysql-connector-python
PySocks
requests[socks]
exploit.py| Paramètre | Description |
|---|---|
-t, --target | URL WordPress cible (ex. https://wordpress-site.com) |
-l, --list | Fichier contenant une liste de cibles (une par ligne) pour le scan de masse |
--lhost | Adresse IP locale pour les callbacks de reverse shell |
--lport | Port local pour le reverse shell (par défaut : 4444) |
--proxy | Proxy HTTP/HTTPS (ex. http://127.0.0.1:8080) |
--timeout | Délai d'expiration des requêtes en secondes (par défaut : 10) |
--retry | Nombre de tentatives (par défaut : 3) |
--threads | Nombre de threads pour le scan de masse (par défaut : 5) |
--exploit | Exploitation automatique des cibles vulnérables lors du scan de masse |
--ngrok-token | Authtoken Ngrok pour le tunneling externe |
--payload-type | Type de charge utile XSS : reflected, dom_based, waf_bypass, case_manipulation, double_encoded |
--session-hijack | Activer le détournement de session (vol de cookies admin) |
--dump-db | Dumper la base de données WordPress (nécessite pymysql) |
--extract-ssh | Extraire les clés SSH du système cible |
--tor | Router le trafic via Tor (socks5h://127.0.0.1:9050) |
--stealth | Activer le mode furtif (usurpation d'en-têtes, délai entre les requêtes) |
--no-cleanup | Ne pas nettoyer les journaux après exploitation |
--ssl-verify | Vérifier les certificats SSL |
--c2-type | Type de C2 : http, dns, telegram |
--c2-server | URL du serveur C2 ou token de bot Telegram |
--auto-priv-esc | Élévation de privilèges automatique après le shell |
--memory-forensics | Activer le module de forensique mémoire |
-v, --verbose | Sortie verbeuse |
-q, --quiet | Mode silencieux (sortie minimale) |
safecheck.py