Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
WEBFANG — WEBFANG, est mon premier CLI, un toolkit modulaire d'OSINT & Reconnaissance conçu pour les Hackers Éthiques et les Red-Teamers. Plantez vos crocs dans des cibles web en utilisant une approche passive de collecte de renseignements, du spidering actif, des recherches DNS/WHOIS et Shodan, le tout dans un package léger. Choisissez votre arme et bonne chasse. | Kitploit
Outils/GitHubGitHub/talyx66/webfang
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceCollecte d'InformationsSécurité WebTests d'IntrusionÉnumération de Sous-domainesRed TeamingCrawlerAnalyse DNS
GitHubtalyx66/webfang

WEBFANG

1172439il y a 2 moisVérifié par Kitploit

À propos

WEBFANG, est mon premier CLI, un toolkit modulaire d'OSINT & Reconnaissance conçu pour les Hackers Éthiques et les Red-Teamers. Plantez vos crocs dans des cibles web en utilisant une approche passive de collecte de renseignements, du spidering actif, des recherches DNS/WHOIS et Shodan, le tout dans un package léger. Choisissez votre arme et bonne chasse.

Voir le dépôt
Site web
Partager

capture d'écran 1

Built Language Status Creator License OS Version Modules

WEBFANG v2.0

Avertissement :

Webfang est un CLI développé et conçu comme une boîte à outils de reconnaissance pour les hackers éthiques, les blue teamers et les red teamers. Il effectue une reconnaissance passive et active en utilisant le spidering, le Scan de sous-domaines, WHOIS, DNS, Shodan et l'empreinte d'en-tête. WEBFANG est destiné exclusivement aux tests de pénétration autorisés, à la recherche OSINT et au piratage éthique UNIQUEMENT. Toute utilisation non autorisée est illégale. Le créateur décline toute responsabilité en cas d'utilisation abusive. Obtenez toujours une autorisation préalable appropriée. ® Tous droits réservés
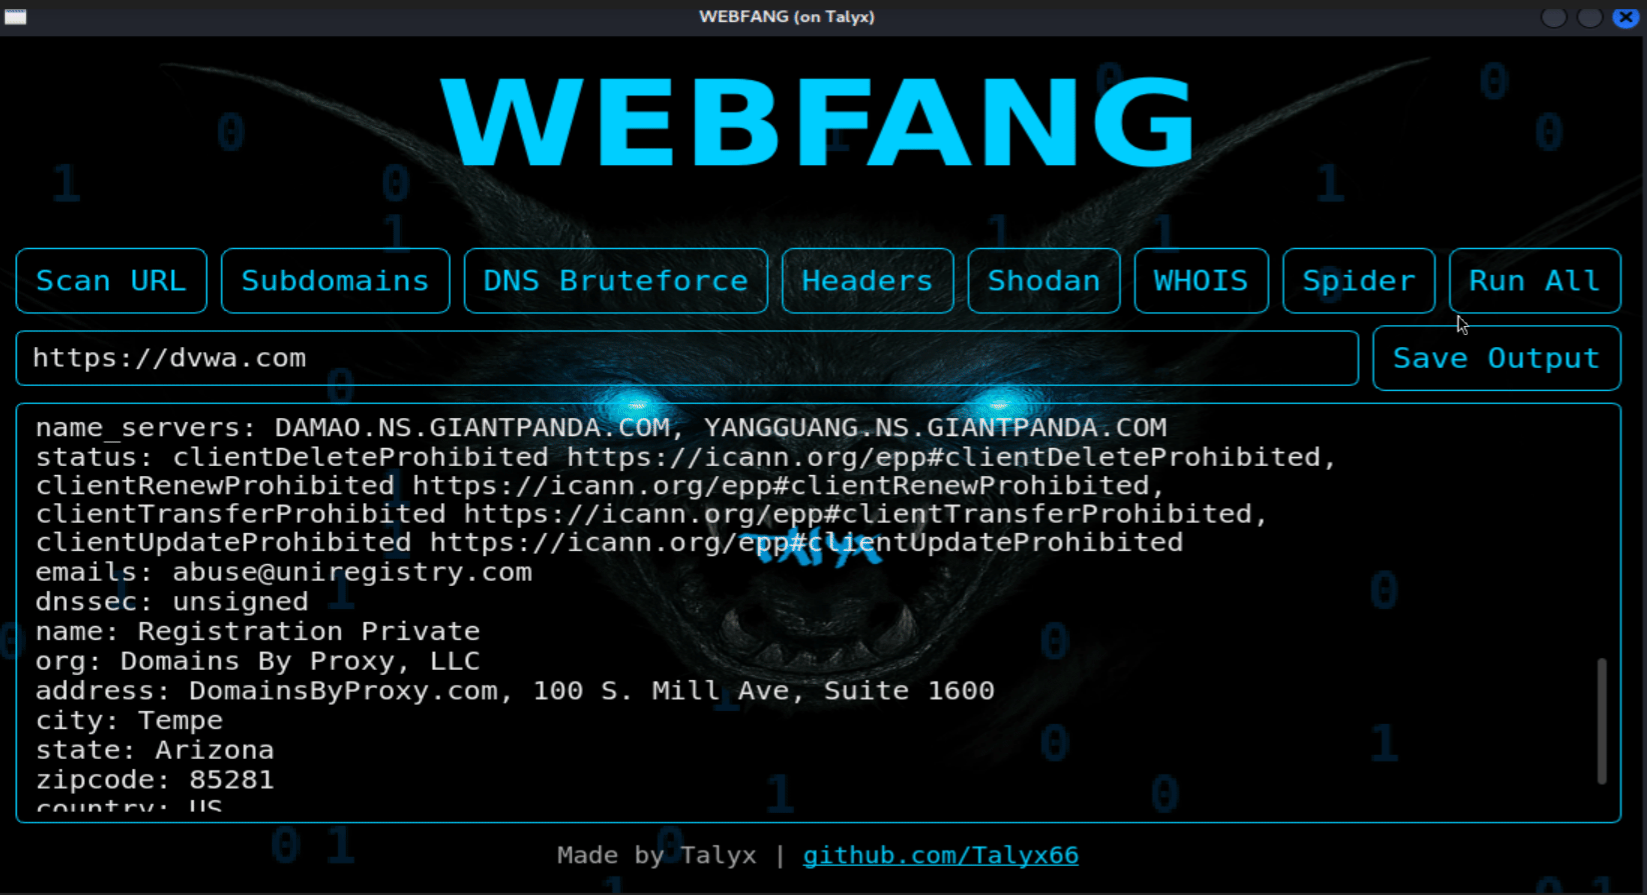
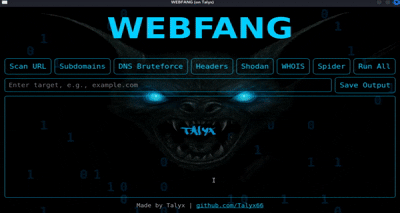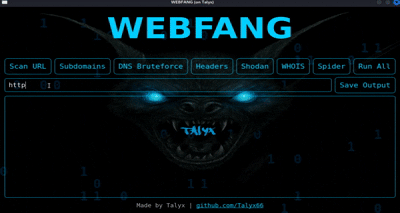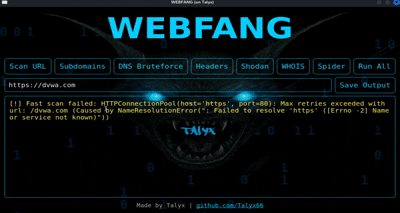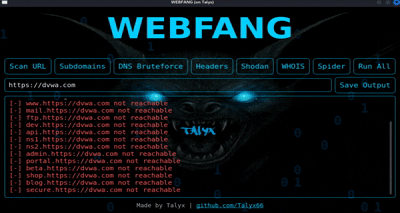
Aperçu :

capture d'écran 2

Aperçu en direct :

capture d'écran 3

Mises à jour récentes : 08/17/25 - Nouvelles mises à jour à venir : 08/26

threaded execution simulation, run All executes all scans concurrently, Advanced OSINT functions, Save output, Timestamp, Output enhancements,)

Mises à jour à venir :

stop/pause scan, Shodan API usage fix, clock/timer/etc, clear results, Resizable panes & column sorting

Fonctionnalités :

-Web Spider -DNS Bruteforce & WHOIS Lookup -Shodan & URLScan Integration (Get your API key from Shodan.io) -Header fingerprinting -Modulaire et extensible

Ouvrez "webfang_gui.py" pour le mode interface graphique

Ajoutez l'API Shodan pour l'utilisation du module (l'erreur du module Shodan est en cours de correction)

Setup :

git clone https://github.com/Talyx66/WEBFANG.git
cd WEBFANG
pip install -r requirements
cd gui
Python3 Webfang_gui.py


Conçu et développé par :

Talyx https://Github.com/Talyx66

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →