 t0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce

Ce dépôt contient un exploit pour CVE-2024-34361, une vulnérabilité critique de Pi-hole (CVSS 8.6). Il utilise SSRF pour parvenir à une RCE en exploitant une validation d'URL inappropriée, permettant aux attaquants d'envoyer des requêtes arbitraires et d'exécuter des commandes sur le système. Avertissement : À des fins éducatives et de tests de sécurité éthiques uniquement. Toute utilisation non autorisée est illégale.
Ce dépôt contient un exploit pour CVE-2024-34361, une vulnérabilité critique (CVSS 8.6) découverte dans Pi-hole, un sinkhole DNS largement utilisé pour bloquer les publicités et les domaines de suivi au niveau du réseau.
La vulnérabilité provient d'une validation incorrecte des URL, qui peut être exploitée via SSRF (Server-Side Request Forgery). Dans certaines conditions, cette SSRF peut être escaladée en RCE (Remote Code Execution) à l'aide du protocole Gopherus.
L'exploitation de cette vulnérabilité permet à un attaquant d'envoyer des requêtes arbitraires depuis le serveur Pi-hole, ce qui peut conduire à l'exécution non autorisée de commandes sur le système.
Cette faille de sécurité compromet non seulement la confidentialité et l'intégrité du système, mais constitue également une menace importante pour sa disponibilité en permettant à un attaquant d'exécuter des commandes arbitraires.
Versions affectées :
Assurez-vous que Python est installé sur votre système pour utiliser cet exploit. Clonez le dépôt et configurez l'environnement nécessaire comme suit :
git clone https://github.com/T0X1Cx/CVE-2024-34361-Pi-hole-SSRF-to-RCE.git
cd CVE-2024-34361-Pi-hole-SSRF-to-RCE
pip install -r requirements.txt
Exécutez l'exploit à l'aide de la commande ci-dessous :
python3 exploit.py [Pi-Hole URL] [Admin password]
Pour utiliser cet exploit, vous devez installer et configurer Redis sur le système cible. Suivez ces étapes pour installer Redis :
Téléchargez et extrayez Redis :
wget https://download.redis.io/releases/redis-6.0.3.tar.gz
tar -xvf redis-6.0.3.tar.gz
cd redis-6.0.3
Compilez et démarrez Redis :
make
cd src/
sudo ./redis-server
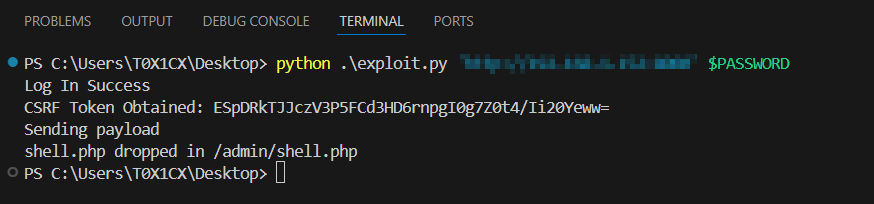
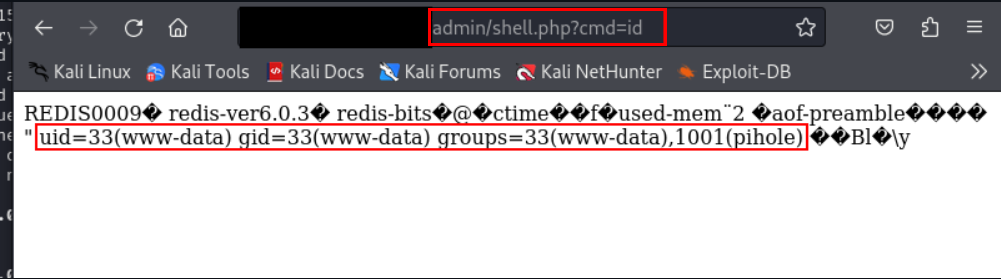
Cet exploit est destiné uniquement à des fins éducatives et de tests de sécurité éthiques. L'utilisation de cet exploit contre des cibles sans consentement mutuel préalable est illégale, et le développeur décline toute responsabilité pour tout usage abusif ou dommage causé par cet exploit.
Exploit développé par Julio Ángel Ferrari (alias T0X1Cx)






