
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/stefan2200/aparoid
Sécurité AndroidAnalyse StatiqueScanners de VulnérabilitésAnalyse Dynamique (Sandboxing)Pentesting d'Applications MobilesRétro-ingénierieAnalyse de MalwareSécurité Mobile
GitHubstefan2200/aparoid

aparoid

Analyse de sécurité statique et dynamique des applications Android

771646il y a 2 ansVérifié par Kitploit
Partager
Voir le dépôt

Aparoid

python platform License Updates Python 3

Aparoid est un cadre conçu pour l'analyse d'applications Android. Il offre un ensemble automatisé d'outils pour découvrir des vulnérabilités et autres risques dans les applications mobiles. Il est construit avec le framework Flask et propose une interface web GUI pour téléverser des fichiers APK et explorer le contenu / les résultats.

La version actuelle propose les fonctionnalités suivantes :

  • Décompilation d'APK avec jadx
  • Système de détection de vulnérabilités (règles configurables via le tableau de bord)
  • Analyse des risques des fichiers binaires
  • Fonctionnalités personnalisées pour des frameworks tels que React Native, Flutter, Xamarin et Cordova
  • Vérifications de sécurité du Android Manifest
  • Analyse dynamique sur tous les appareils Android (rootés) (physiques, émulés et basés sur le cloud)
  • Scripts Frida pour contourner la détection root, le SSL pinning et la détection de débogueur (scripts personnalisés également supportés)
  • Installation automatique d'un certificat CA racine (prend également en charge Burp Suite)
  • Proxy d'interception HTTP(S) et visualiseur de trafic en temps réel utilisant Kafka
  • Navigateur de données stockées par l'application en temps réel

Installation

git clone https://github.com/stefan2200/aparoid
cd aparoid
docker-compose up

Version locale

sudo apt-get install python3 python3-pip sqlite3 default-jre android-tools-adb gunicorn libmagic1
git clone https://github.com/stefan2200/aparoid
cd aparoid
python3 -m pip install --upgrade -r requirements.txt

# La bibliothèque python-magic-bin est requise sous Windows
python3 -m pip install python-magic-bin

# Démarrer le serveur sur le port 7300
./start.sh

Optionnellement, il est recommandé d'installer Kafka si vous souhaitez utiliser la plupart des fonctionnalités d'analyse dynamique. La commande ci-dessous installe également Postgres (bien plus rapide que SQLite). Vous pouvez basculer vers Postgres en modifiant le fichier config.py.

cd collector
docker-compose up -d

Fonctionnalités d'Aparoid

Aparoid vérifie un grand nombre de vulnérabilités et de problèmes de code.

Résultats d'analyse statique

Une liste des vulnérabilités peut être parcourue avec des références consultables vers le code source.
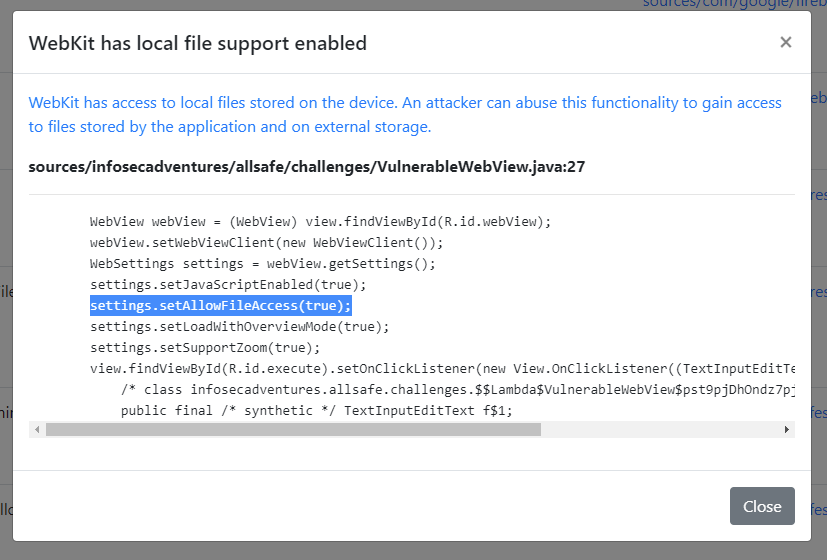
Vulnérabilité de code statique

De plus, il analyse également les binaires natifs pour les techniques de renforcement et donne quelques informations sur la manière dont la technique peut améliorer la sécurité.

Analyse statique des binaires

Le moteur d'analyse de code statique offre un système de base de données facile à utiliser pour ajouter ou maintenir des vulnérabilités de code statique.

Base de données des analyses statiques

L'une des fonctionnalités les plus impressionnantes est la possibilité de créer automatiquement des correctifs Frida basés sur le code source décompilé.
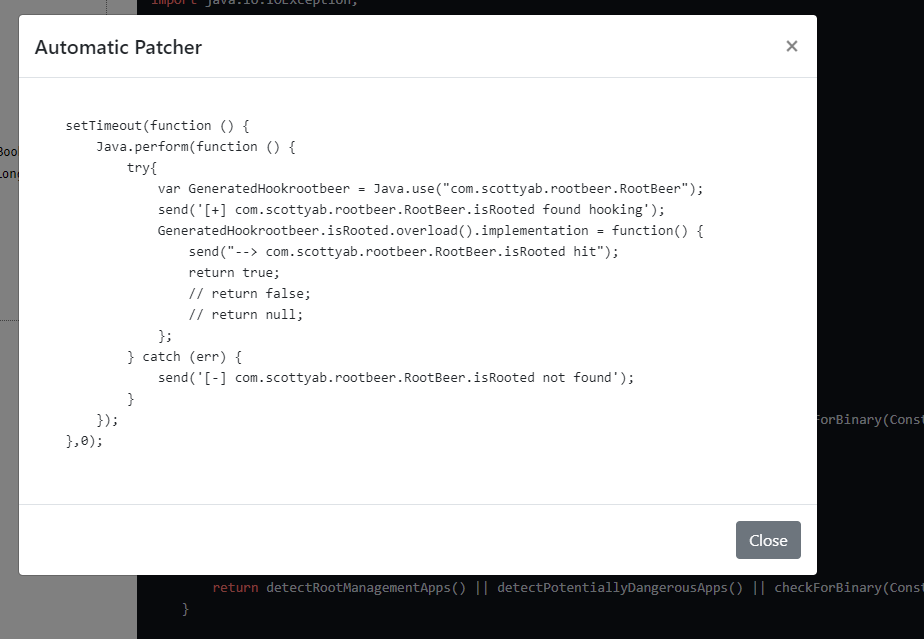
Correctif Frida pour code statique

L'analyseur dynamique peut être utilisé pour énumérer, installer et instrumenter les applications installées. De plus, c'est également là que vous pouvez installer automatiquement la version correcte de Frida pour votre appareil.

Vue d'ensemble dynamique

Une fois que vous avez sélectionné un paquet, vous pouvez contrôler les scripts Frida et router tout le trafic de l'application via un serveur proxy. Aparoid utilise mitmproxy par défaut pour intercepter le trafic et le journaliser dans Kafka.

Appareil dynamique

La page dynamique offre également la possibilité de parcourir les données de l'application en temps réel.
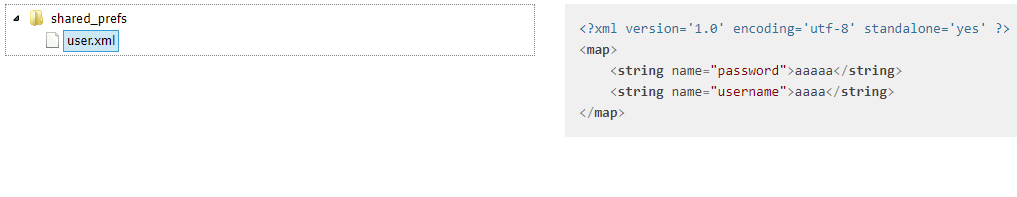

Système de fichiers dynamique

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





