
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/spyboy-productions/phantomcrawler
ReconnaissanceCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubspyboy-productions/phantomcrawler

PhantomCrawler

Simulateur d'interaction web multi-proxy pour analyser le comportement du trafic, les contrôles d'accès et les modèles de réponse dans des conditions réseau variées. Prend en charge la rotation de proxy HTTP/HTTPS et l'analyse HTML pour les tests de sécurité.

Voir le dépôt
Partager
8013115il y a 10 moisVérifié par Kitploit


PhantomCrawler est un outil de test de sécurité et de recherche qui simule les interactions avec des sites web à partir de différentes adresses IP proxy afin d'analyser le comportement des sites sous diverses conditions de réseau et de géolocalisation.

Fonctionnalités :

  • Utilise une liste d'adresses IP proxy provenant d'un fichier spécifié.
  • Prend en charge les proxies HTTP et HTTPS.
  • Permet à l'utilisateur de saisir l'URL du site cible, le chemin du fichier proxy et un port statique.
  • Effectue des requêtes HTTP vers le site spécifié en utilisant chaque proxy.
  • Analyse le contenu HTML pour extraire et visiter les liens de la page web.

Utilisation :

  • Test de POC : Simuler des interactions avec le site pour évaluer le fonctionnement sous différentes configurations proxy.
  • Test de comportement du trafic : Analyser comment les sites web répondent aux requêtes provenant de différentes adresses IP et emplacements réseau.
  • Test de rotation de proxy : Évaluer l'efficacité de la rotation des IP proxy.
  • Test de web scraping : Évaluer les tâches de scraping web sous différentes configurations proxy.
  • Avertissement DDoS : Attention : cet outil peut être détourné comme outil DDoS. Assurez une utilisation responsable et éthique.

⚠️ Obtenez de nouveaux proxies avec le port et ajoutez-les dans proxies.txt au format 50.168.163.176:80

  • Vous pouvez les récupérer ici : https://free-proxy-list.net/ ces proxies gratuits ne sont pas validés, certains peuvent ne pas fonctionner, donc validez d'abord ces proxies avant de les ajouter.

Comment utiliser :

  1. Clonez le dépôt :
git clone https://github.com/spyboy-productions/PhantomCrawler.git
  1. Installez les dépendances :
pip3 install -r requirements.txt
  1. Exécutez le script :
python3 PhantomCrawler.py

Avertissement : PhantomCrawler est destiné uniquement à des fins éducatives et de test. Les utilisateurs sont mis en garde contre toute utilisation abusive, y compris d'éventuelles activités DDoS. Assurez-vous toujours de respecter les conditions d'utilisation des sites testés et de suivre les normes éthiques.


💬 Si vous rencontrez un problème Discutez ici

Discord Server

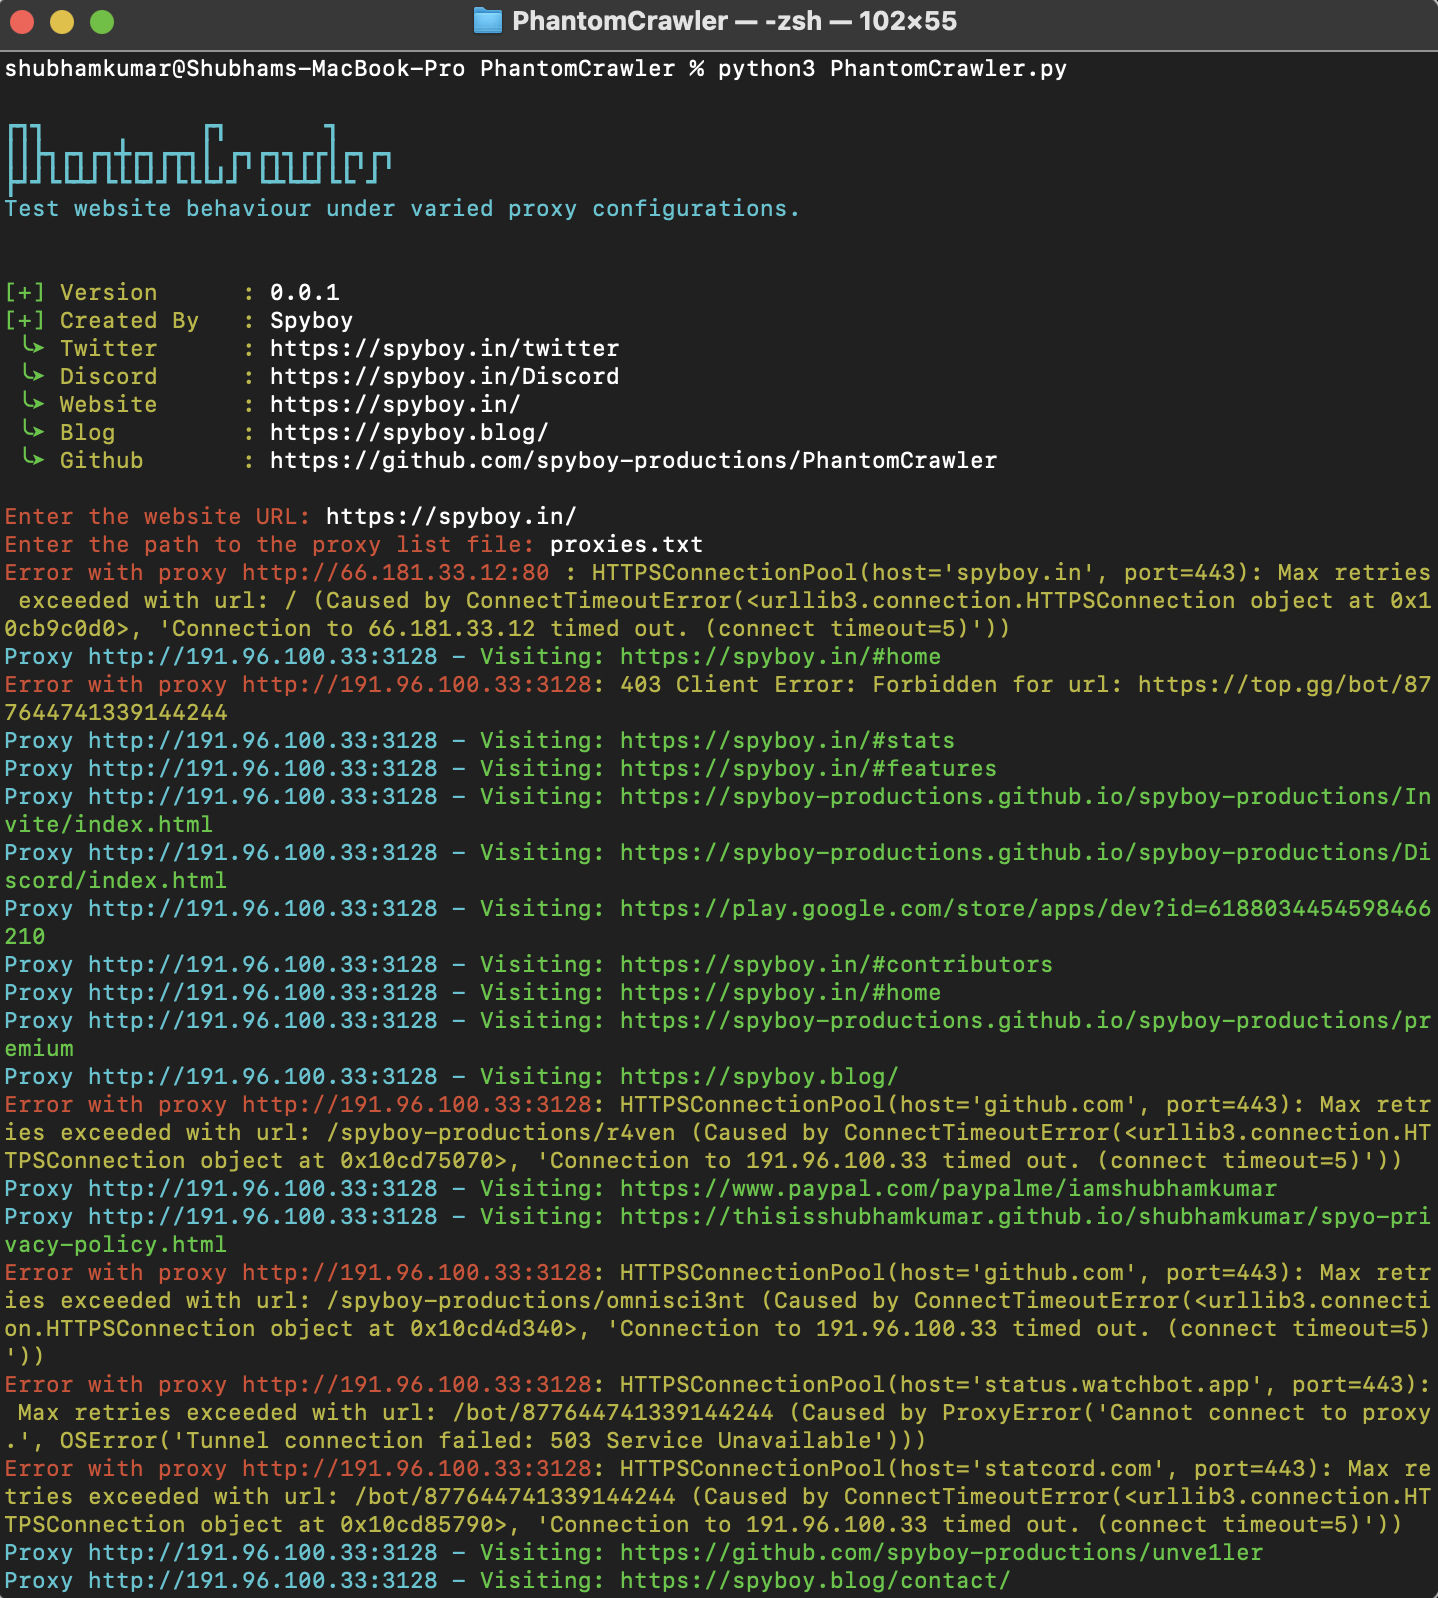
⭔ Captures d'écran :


Si vous trouvez ce dépôt GitHub utile, merci de lui attribuer une étoile ! ⭐️

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    279

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →