

🛰️ M474 — Améliorateur de confidentialité réseau
M474 est un outil open-source de randomisation d'adresse MAC et de confidentialité réseau conçu pour améliorer votre anonymat en ligne.
Il propose :
- Spoofing MAC (Linux)
- Renouvellement IP (Linux + Windows)
- Détection automatique de l'interface réseau
- Rétablissement sécurisé avec sauvegarde
- Aucun parsing de fournisseur cassé, aucun fichier temporaire
- Exécution entièrement multiplateforme et sûre
Cet outil est une preuve de concept et est destiné à des fins éducatives uniquement.
[!IMPORTANT]
Une mauvaise utilisation du spoofing MAC peut perturber votre connectivité réseau.
Utilisez-le de manière responsable et uniquement sur des systèmes que vous contrôlez.
✨ Fonctionnalités
🟢 Linux (Prise en charge complète)
- Spoofing d'adresse MAC
Adresses MAC valides, aléatoires et administrées localement
- Fonction de restauration MAC
Restaure automatiquement votre MAC d'origine à partir d'une sauvegarde sécurisée
- Détection automatique d'interface
Fonctionne sur wlan0, eth0, enpXsY, wlpXsY, etc.
- Renouvellement IP (interne + externe)
- Exécution sûre sans root
Affiche les informations mais ne casse rien
🔵 Windows (Prise en charge sûre et partielle)
- Spoofing MAC bloqué (pour éviter la corruption du registre)
- Détection IP interne et externe
- Prise en charge du renouvellement IP (
ipconfig /renew)
- Sortie plus propre et gestion automatique des erreurs
🛠️ Installation
git clone https://github.com/spyboy-productions/M474.git
cd M474
🔧 Installer les dépendances Python
(Pas beaucoup – uniquement des modules standard sauf si vous en avez ajouté d'autres)
pip3 install -r requirements.txt
▶️ Utilisation
🟢 Exécution normale (Linux + Windows)
sudo python3 M474.py
🔄 Restaurer l'adresse MAC d'origine (Linux uniquement)
sudo python3 M474.py --revert
📡 Spécifier votre propre interface
sudo python3 M474.py --iface wlan0
🚫 Ignorer le renouvellement IP
sudo python3 M474.py --no-ip-renew
🧠 Remarques
- Le script détecte automatiquement votre interface réseau principale
- Sauvegarde votre MAC d'origine dans :
~/.mac_spoofer_backup.json
- Les modifications MAC sous Linux sont intentionnelles pour des raisons de sécurité
- Le spoofing MAC sous Windows via le registre peut être ajouté – sur demande
💬 Besoin d'aide ?
Si vous rencontrez des problèmes :
🤝 Contributions
Les contributions et suggestions sont les bienvenues !
N'hésitez pas à ouvrir :
- un Issue
- une Pull Request
- une Demande de fonctionnalité
Projets futurs (À faire)
- Ajouter la randomisation d'adresse MAC basée sur le fournisseur
- Ajouter une randomisation automatique périodique (toutes les X minutes)
- Ajouter des modes de confidentialité avancés
- Ajouter la prise en charge optionnelle du spoofing sous Windows
- Ajouter une version GUI
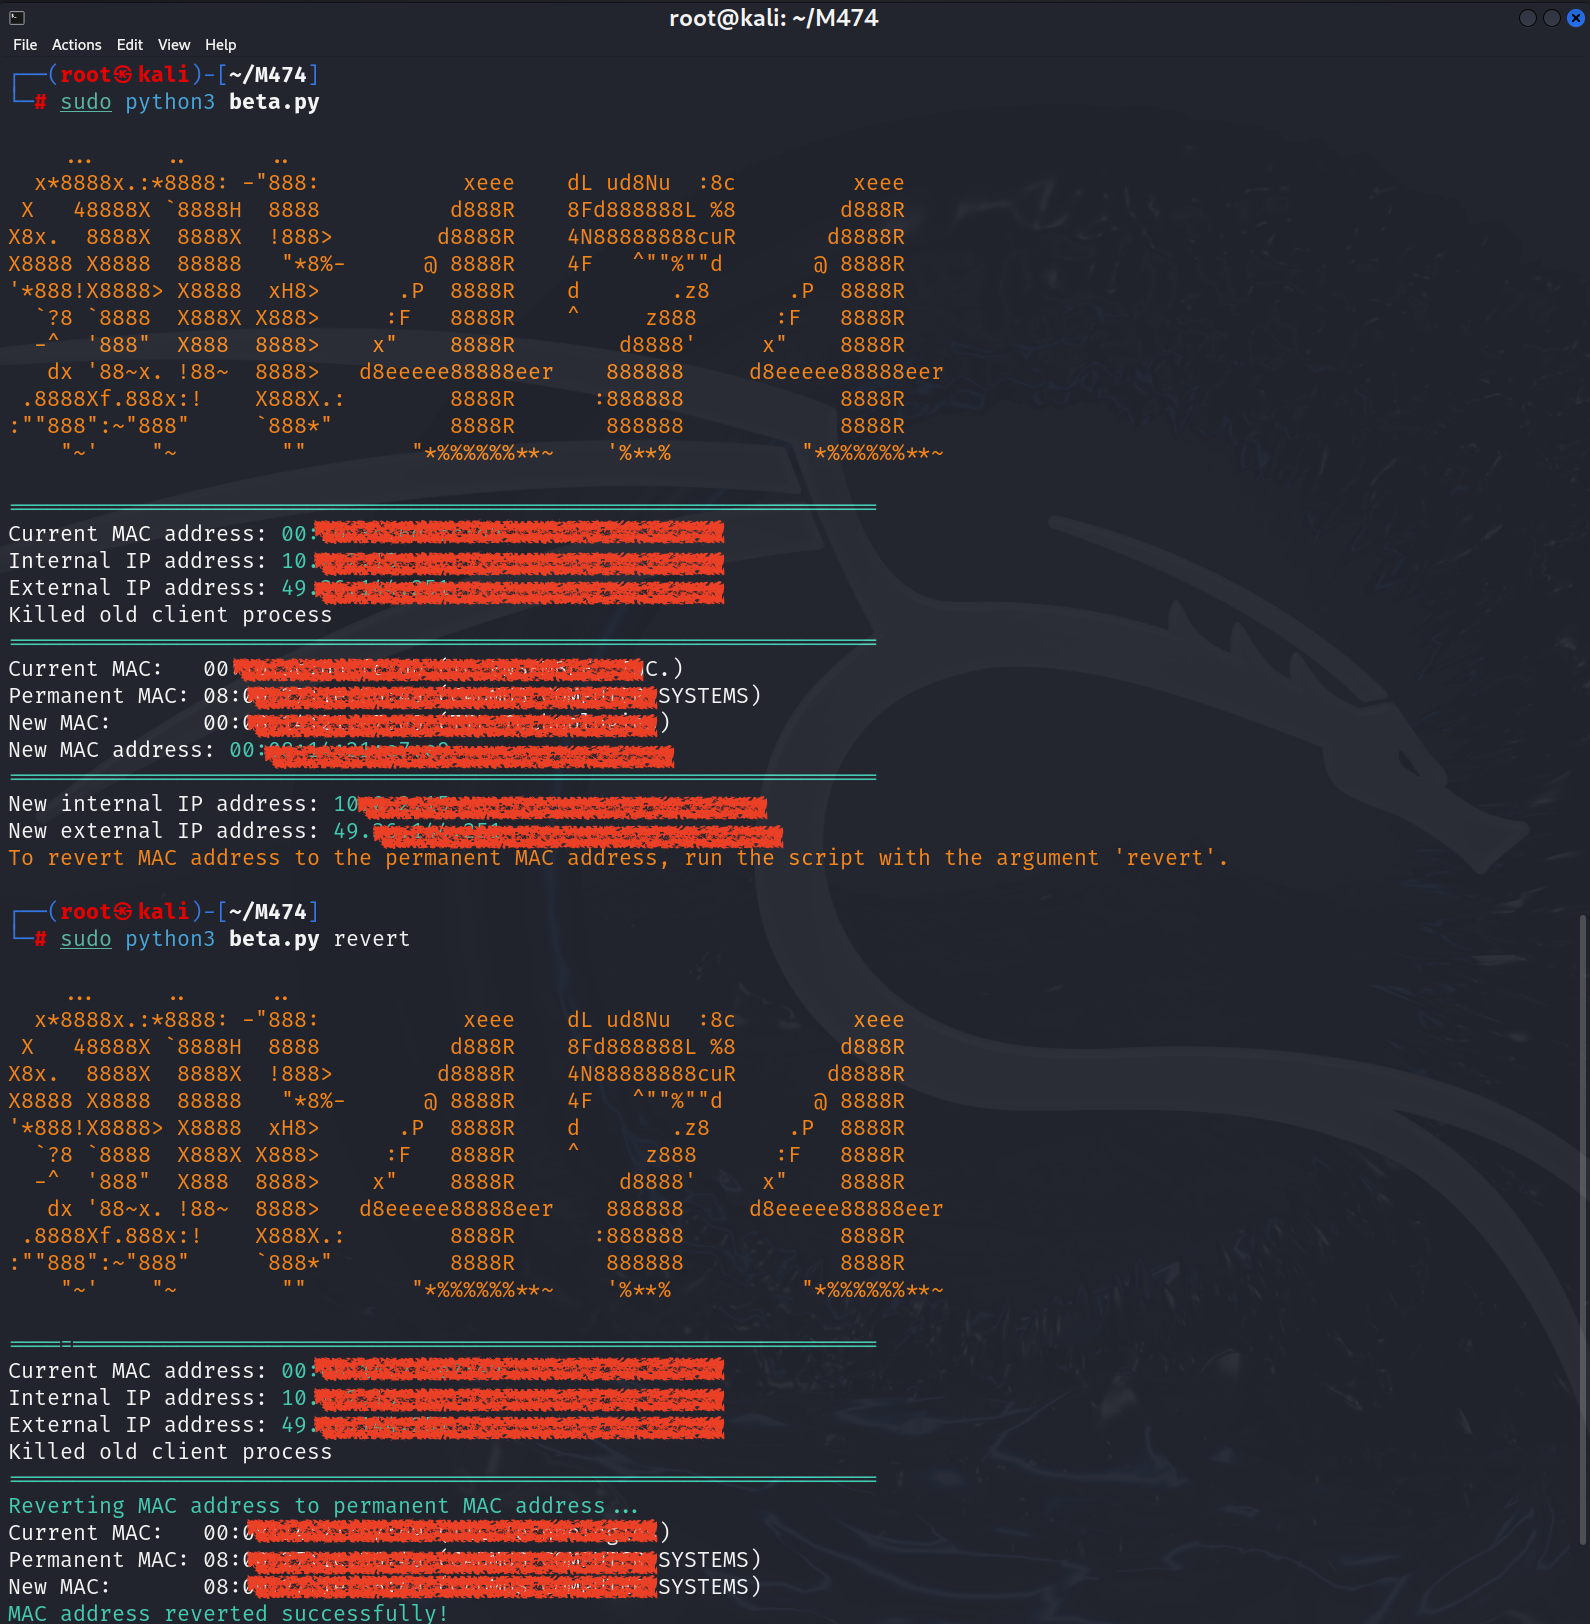
⭔ Captures d'écran

⭐ Si vous trouvez ce projet utile, pensez à lui donner une étoile ! ⭐
 spyboy-productions/m474







