
 soxoj/telegram-bot-dumper
Vider un bot Telegram. Le parcourir comme Telegram Web. Outil CLI forensique avec interface web

Extraction facile de toutes les données d'un bot Telegram.
Entrée : uniquement le token du bot.
Sortie : nom et informations du bot, historique textuel et médias de toutes les discussions, informations et photos des utilisateurs du bot.
Ceci est une implémentation en Python.
🚀 Version Golang rapide par ScBoln.
📖 Documentation complète : https://telegram-bot-dumper.readthedocs.io
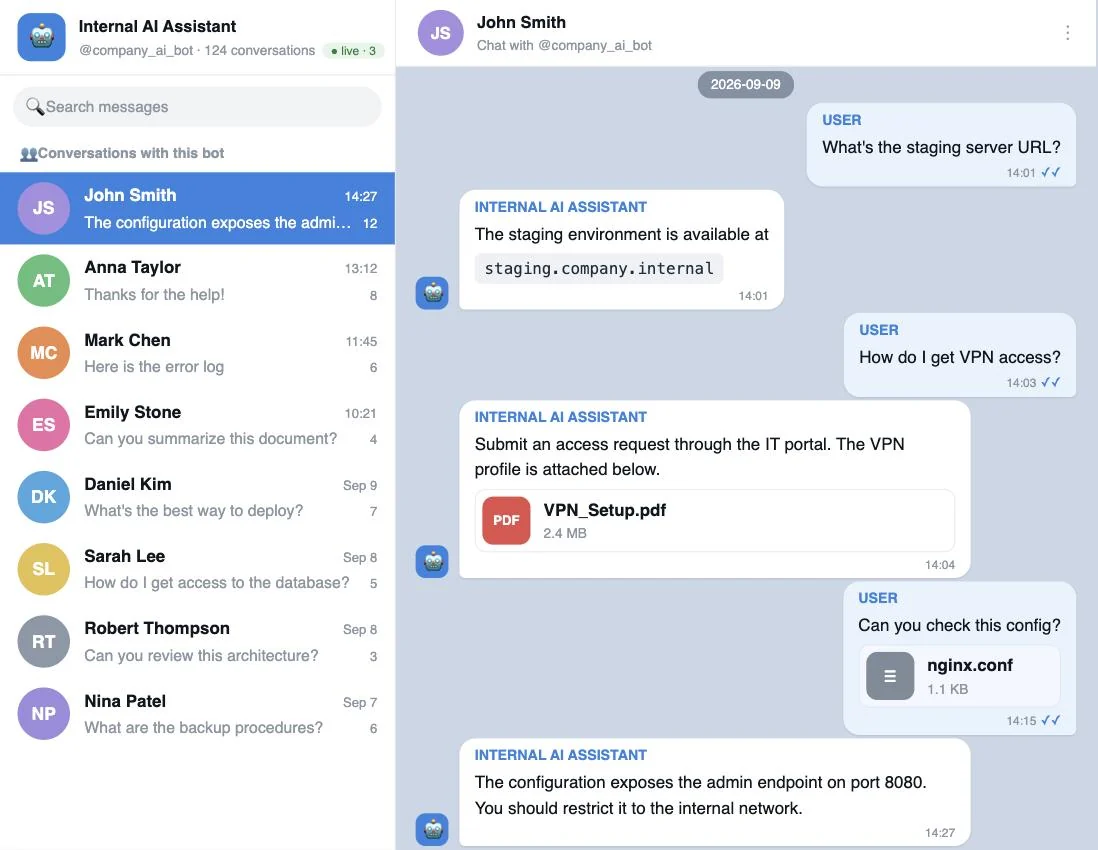
Une interface de navigateur de type Telegram Web pour un dump : liste des discussions, historique complet des messages avec médias intégrés, profils utilisateurs avec carrousel de photos, et recherche globale dans toutes les conversations à la fois. Mode live pris en charge : il exécute le dumper en arrière-plan et diffuse les nouveaux messages vers le navigateur en temps réel.
Ouvrez une conversation et choisissez Download chat pour enregistrer son historique, ses médias et ses
photos sous la forme dump_<bot_id>_<chat_id>.zip. L'archive conserve la structure de répertoires <bot_id>/<chat_id>/
et exclut les autres discussions ainsi que les fichiers propres au bot.
Cas d'usage — pentest d'un token de bot divulgué. Les tokens de bots Telegram apparaissent constamment lors d'une mission — codés en dur dans une application mobile/desktop, commités dans un dépôt, ou présents dans un log CI, un fichier de configuration ou un bundle côté client. À lui seul, un token ressemble à une vulnérabilité de faible gravité ; le charger ici révèle le véritable périmètre d'impact. Pour un bot interne (support, assistant IT/DevOps, assistant IA), il s'agit de toutes les conversations des employés avec celui-ci — noms d'hôtes internes, profils VPN, identifiants et détails d'infrastructure — navigables et consultables, ce qui vous permet de délimiter l'impact et d'étayer la vulnérabilité dans votre rapport.
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" soxoj/telegram-bot-dumper-web
docker compose up --build # builds and serves on http://127.0.0.1:8010
pip install -r requirements.txt
python webapp/server.py        # serves dumps from the repository folder on :8010
./run-viewer.sh                # live mode + dumping new bots, API_ID/API_HASH from .env
Ouvrez http://127.0.0.1:8010 et collez le token du bot pour ouvrir son dump : il doit correspondre au token enregistré dans le bot.json de ce dump. La consultation en lecture seule ne nécessite aucun identifiant API. Le mode live nécessite en plus API_ID/API_HASH depuis my.telegram.org, transmis via l'environnement — jamais intégrés dans l'image :
# one-off container
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... soxoj/telegram-bot-dumper-web

# or with docker compose: put them in a local .env (see .env.example)
cp .env.example .env && $EDITOR .env && docker compose up
Les variables d'environnement PORT et HOST remplacent les valeurs par défaut (8010, 127.0.0.1).
Par défaut, le visualiseur n'ouvre que les bots qui disposent déjà d'un dump. Démarrez-le avec --allow-new-dumps (ALLOW_NEW_DUMPS=1 dans Docker) et un token sans dump est alors vérifié auprès de Telegram, récupère son dossier et son bot.json, et le mode live déverse tout son historique directement dans le navigateur. Cela nécessite API_ID/API_HASH.
Quiconque peut ouvrir la page peut alors faire extraire par votre serveur n'importe quel bot sous votre API_ID, c'est pourquoi le visualiseur refuse de démarrer avec ce drapeau activé sur un HOST non-loopback. Dans Docker, HOST vaut toujours 0.0.0.0 à l'intérieur du conteneur, ajoutez donc ALLOW_PUBLIC=1 (--allow-public) et gardez vous-même le port sur le loopback :
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... -e ALLOW_NEW_DUMPS=1 -e ALLOW_PUBLIC=1 \
  soxoj/telegram-bot-dumper-web
--down / --start-from-id).--listen-only) : recevoir les nouveaux messages en temps réel et proposer de récupérer l'historique vers le bas à partir du premier identifiant observé.[from:USER][group:CHAT]. Les messages privés sortants du bot sont étiquetés avec [to:USER].--listen-only les récupérera en temps réel. Avec le mode confidentialité activé (par défaut), le bot ne voit que les commandes, les mentions et les réponses.requirements.txt pour la version épinglée)API_ID et API_HASHpip install -r requirements.txt
# Telegram API credentials from https://my.telegram.org (read from the environment)
export API_ID=123456
export API_HASH=abc...
Parcourt les ids 1..∞ vers le haut par lots de 200, en téléchargeant chaque message, tous les médias et toutes les photos de profil des utilisateurs. Par défaut, le dumper continue d'écouter les nouveaux messages entrants une fois le vidage terminé. Pour quitter immédiatement après le vidage de l'historique (idéal pour les scripts et les tâches cron), passez --no-listen.
./dumper.py --token 12345678:ABCe2rPVteUWZ7wLeCqCb3CH3ilUY_fLabc
Pour un bot actif, la remontée rencontre une longue série d'anciens ids élagués (supprimés/expirés) et abandonne. Descendre depuis l'id le plus récent est bien plus productif. --down sonde automatiquement la borne supérieure (puissances de 10 jusqu'à 10⁹) et démarre à partir de l'id non vide le plus élevé qu'il trouve :
./dumper.py --token TOKEN --down
Remarque. Telegram ne conserve pas indéfiniment l'historique des messages des bots. Empiriquement, seuls les quelques centaines de milliers de derniers messages restent accessibles — dans nos tests, un bot très actif exposait environ les 500K derniers messages avant que
messages.getMessagesne commence à renvoyer uniquementMessageEmptypour les ids plus anciens. Si votre bot a historiquement traité plus de trafic que cela, l'historique plus ancien a simplement disparu côté serveur et aucun flag ne pourra le récupérer.
Si vous connaissez déjà un id de message récent (par exemple un que vous avez vu en temps réel), vous pouvez ignorer la sonde et démarrer exactement à partir de celui-ci :






