 sota70/cve-2023-41564-research
Analyse détaillée et preuve de concept pour CVE-2023-41564, une vulnérabilité XSS stockée dans Cockpit CMS <=2.6.3, avec cause racine au niveau du code et des conseils d'atténuation.

CVE-2023-415641 est une vulnérabilité XSS stockée dans le CMS Cockpit (<= v2.6.3).
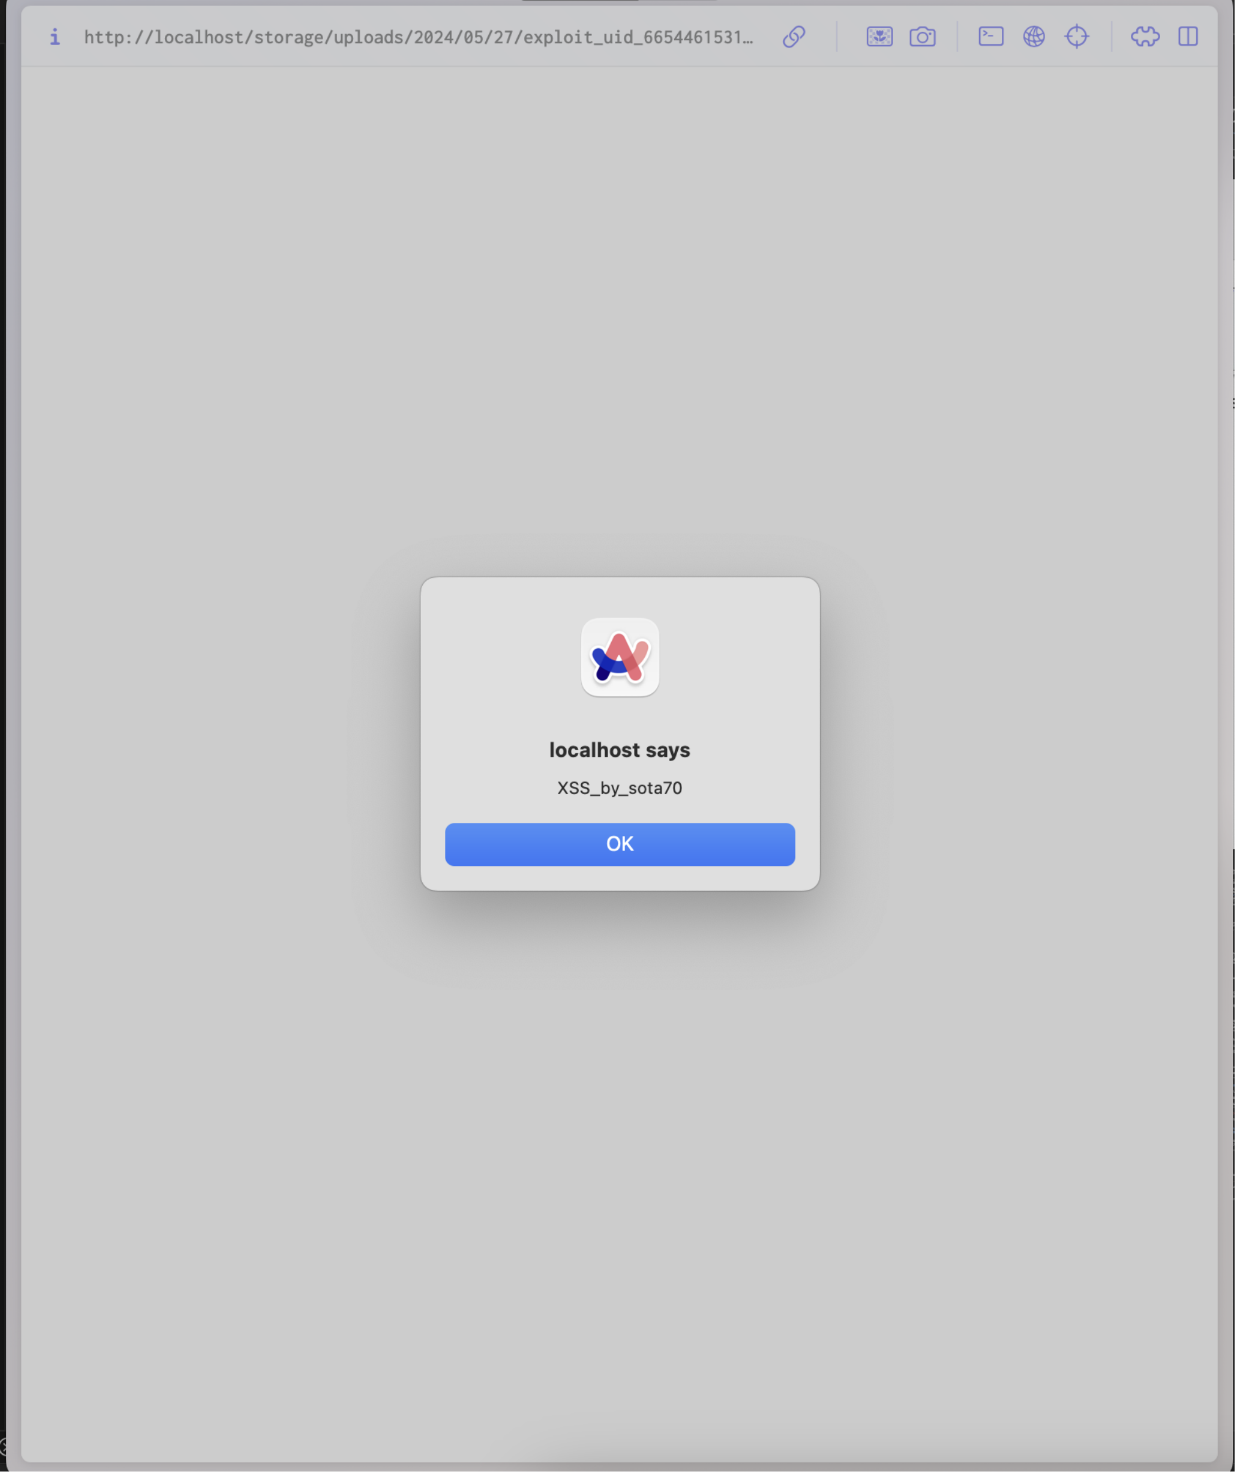
Lors du téléchargement d'un fichier avec l'extension .shtml (fichier HTML), le JavaScript est exécuté dès que le fichier téléchargé est ouvert.
1: https://nvd.nist.gov/vuln/detail/CVE-2023-41564
Tout d'abord, expliquons la méthode d'attaque basée sur le PoC2 publié par la personne qui semble être le rapporteur de la vulnérabilité.
Connectez-vous au site avec un compte disposant des droits de téléchargement de fichiers.
 Téléchargez ensuite un fichier shtml comme celui-ci :
Copiez l'URL du fichier téléchargé (Asset).
 Accédez au lien copié : le script décrit dans le HTML ci-dessus s'exécute.
2: https://github.com/LongHair00/Mitre_opensource_report/blob/main/CockpitCMS-StoredXSS.md
Je vais maintenant expliquer les résultats de mes recherches plus approfondies.
Le traitement du téléchargement des Assets commence par une requête POST sur le chemin /assets/upload.
Le traitement de la requête de téléchargement est défini à la ligne 513 du fichier modules/Assets/bootstrap.php.
Voici le code :
// assets api
$this->module('assets')->extend([

    // omis
    'upload' => function(string|array $param = 'files', array $meta = [], bool $isUpload = true) {

        $files = [];

        if (is_string($param) && isset($this->app->request->files[$param])) {
            $files = $this->app->request->files[$param];
        } elseif (is_array($param) && isset($param['name'], $param['error'], $param['tmp_name'])) {
            $files = $param;
        }

        $finfo      = finfo_open(FILEINFO_MIME_TYPE);
        $uploaded  = [];
        $failed    = [];
        $_files     = [];
        $assets    = [];

        $allowed   = $this->app->retrieve('assets/allowed_uploads', '*');
        $allowed   = $allowed == '*' ? true : str_replace([' ', ','], ['', '|'], preg_quote(is_array($allowed) ? implode(',', $allowed) : $allowed));
        $max_size  = $this->app->retrieve('assets/max_upload_size', 0);

        $forbiddenExtension = ['bat', 'exe', 'sh', 'php', 'phar', 'phtml', 'phps', 'htm', 'html', 'xhtml', 'htaccess'];
        $forbiddenMime = [
            'application/x-httpd-php', 'application/x-php', 'text/x-php',
            'text/html', 'application/xhtml+xml'
        ];

        if (isset($files['name']) && is_array($files['name'])) {

            $cnt = count($files['name']);

            for ($i = 0; $i < $cnt; $i++) {

                $_file  = $this->app->path('#tmp:').'/'.$files['name'][$i];
                $_mime = $finfo->file($files['tmp_name'][$i]);
                $_isAllowed = $allowed === true ? true : preg_match("/\.({$allowed})$/i", $_file);
                $_sizeAllowed = $max_size ? filesize($files['tmp_name'][$i]) < $max_size : true;

                $extension = strtolower(pathinfo(parse_url($_file, PHP_URL_PATH), PATHINFO_EXTENSION));

                if (!$extension) {
                    $_isAllowed = false;
                }

                // prevent uploading php / html files
                if ($_isAllowed && (
                    in_array($extension, $forbiddenExtension) ||
                    in_array(strtolower($_mime), $forbiddenMime)
                )) {
                    $_isAllowed = false;
                }

                if (!$files['error'][$i] && $_isAllowed && $_sizeAllowed && ($isUpload ? move_uploaded_file($files['tmp_name'][$i], $_file) : rename($files['tmp_name'][$i], $_file))) {

                    $_files[]   = $_file;
                    $uploaded[] = $files['name'][$i];

                    if (\preg_match('/\.(svg|xml)$/i', $_file)) {
                        file_put_contents($_file, \SVGSanitizer::clean(\file_get_contents($_file)));
                    }

                } else {
                    $failed[] = $files['name'][$i];
                }
            }
        }

        if (count($_files)) {

            $assets = $this->add($_files, $meta, isset($meta['_id']));

            foreach ($_files as $file) {
                unlink($file);
            }
        }

        return ['uploaded' => $uploaded, 'failed' => $failed, 'assets' => $assets];
    },
    // omis
]);
La fonction upload est stockée dans la variable membre registry['modules']['assets'] de la classe App, qui contient les fonctions du module Assets.
Ainsi, pour appeler la fonction upload, on utilise $this->module('assets')->upload('file', $file);
La fonction upload ainsi enregistrée est appelée par la classe Assets4.
public function upload() {
    this->helper('session')->close();
    this->hasValidCsrfToken(true);
    if (!this->isAllowed('assets/upload')) {
        return $this->stop(['error' => 'Upload not allowed'], 401);
    }
    $meta = ['folder' => $this->param('folder', '')];
    return $this->module('assets')->upload('files', $meta);
}
On voit que la fonction upload enregistrée dans registry['modules']['assets'] est appelée.
Examinons maintenant la fonction upload définie dans bootstrap.php.
La variable $forbiddenExtension définit les extensions interdites.
Cependant, l'extension shtml est absente.
C'est donc une faille qui permet le téléchargement de fichiers shtml.
3: https://github.com/Cockpit-HQ/Cockpit/blob/2.6.3/modules/Assets/bootstrap.php#L51
4: https://github.com/Cockpit-HQ/Cockpit/blob/2.6.3/modules/Assets/Controller/Assets.php#L140
Puisque le problème vient du fait que shtml n'est pas interdit, il suffit d'ajouter shtml à forbiddenExtension pour le corriger.
$forbiddenExtension = ['bat', 'exe', 'sh', 'php', 'phar', 'phtml', 'phps', 'htm', 'html', 'xhtml', 'htaccess', 'shtml'];






