
 somekirill/wordlist_generator
Générateur unique de listes de mots uniques.

Une wordlist construite à partir des propres mots de votre cible, afin de tester les routes, sous-domaines et paramètres que les wordlists publiques ne contiennent pas.
La plupart des hunters fuzzent avec les mêmes quelques listes : SecLists raft, Assetnote, OneListForAll. Ce sont de bonnes listes, et c'est là le problème. Sur un programme populaire, chaque chemin qu'elles contiennent a déjà été demandé par des centaines de personnes avant vous, et tout ce qu'elles ont révélé a été signalé.
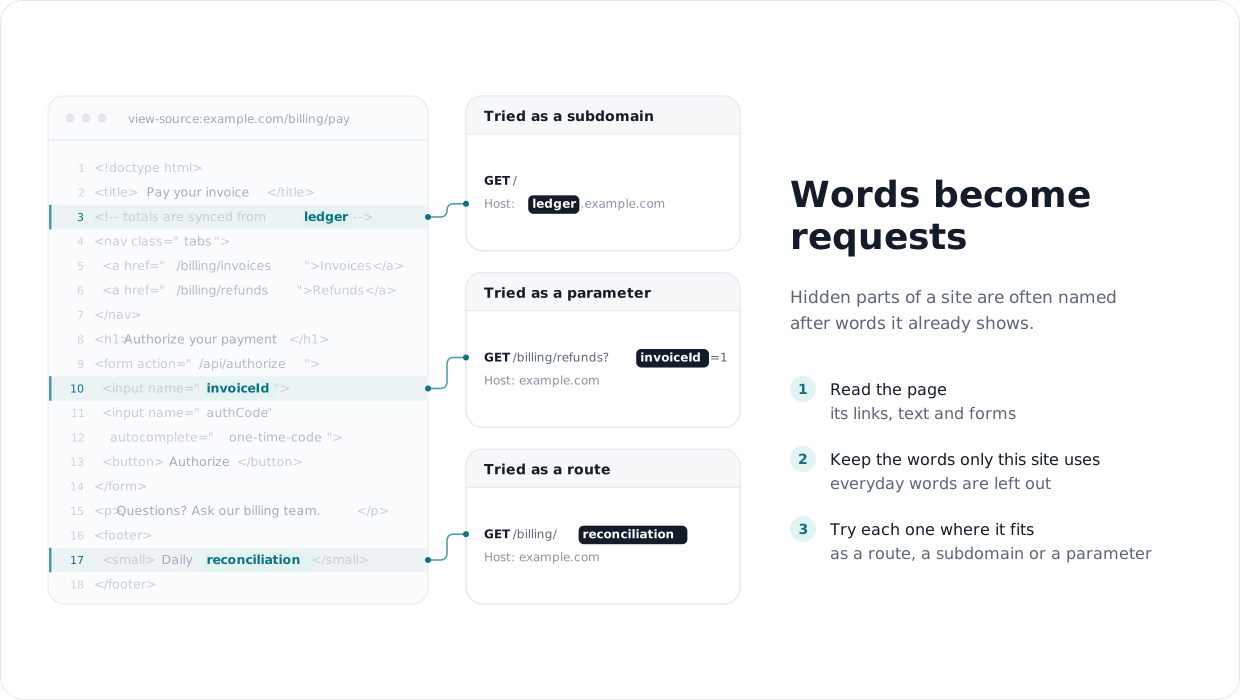
Ce qui reste est généralement nommé d'après la cible elle-même : un nom de produit, une équipe interne, un champ d'un ancien formulaire. Aucune liste publique ne contient ledger.example.com ou /billing/reconciliation, mais la cible peut très bien mentionner les deux. Cela peut se trouver dans un commentaire HTML, une note de bas de page ou le nom d'un champ de saisie.
Lire ce que la cible montre déjà et le transformer en requêtes que personne d'autre n'envoie. tomnomnom a décrit l'approche dans "Who, What, Where, When" ; cet outil fait la lecture pour vous :
Le résultat est court, généralement de quelques centaines à quelques milliers de mots plutôt que des dizaines de milliers, et spécifique à cette seule cible. Si quelqu'un d'autre fuzze le même programme avec raft, votre liste aura très peu de recoupements avec la sienne.
| Mode | Ce qu'il extrait | Exemple |
|---|---|---|
| (par défaut) | mots issus du texte des pages | reconciliation, chargebacks |
-dir | noms de répertoires issus des URL, répertoires cachés inclus | .git, ledger-sync |
-f | noms de fichiers, fichiers cachés inclus | .htaccess, export-2023.csv |
-p | noms de paramètres, prêts pour x8 ou Arjun | invoiceId, authCode |
-c | commentaires HTML | TODO remove /internal/debug |
Avec --links, il suit également les liens et les champs de formulaire présents sur les pages, pas seulement les URL archivées.
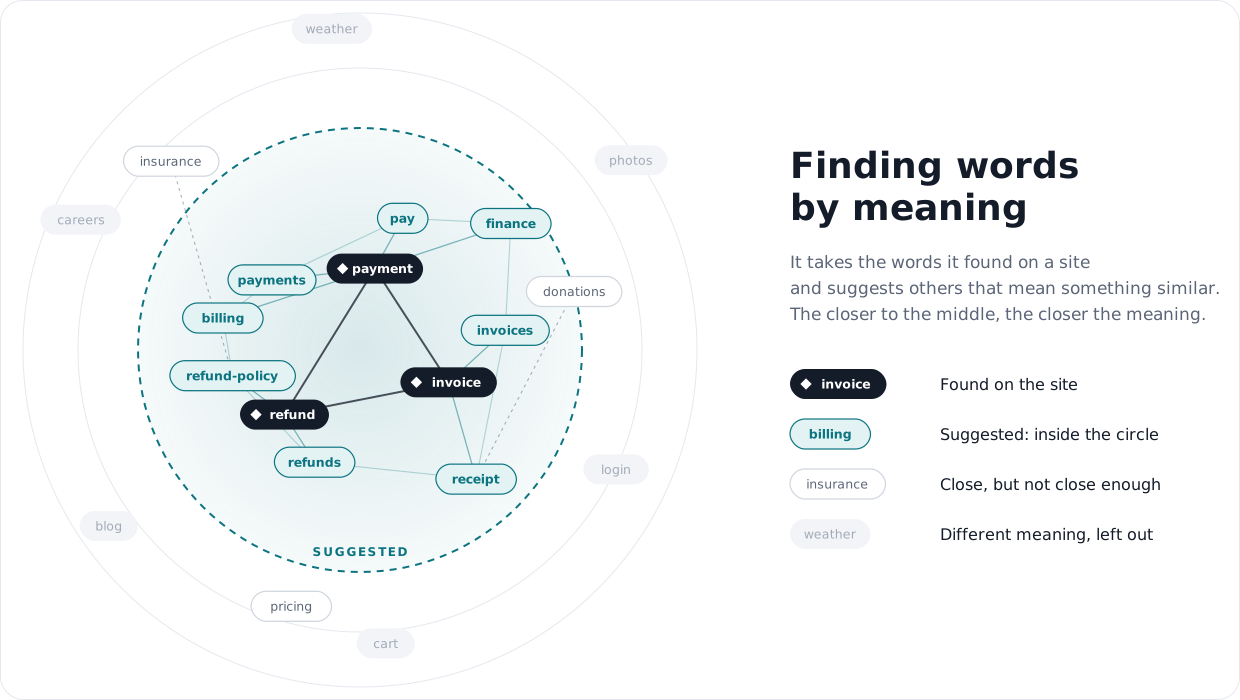
Une cible qui utilise invoice, payment et refund possède probablement aussi quelque chose appelé billing, receipts ou refund-policy, même si les archives ne l'ont jamais vu. Avec -x, l'outil regroupe les mots trouvés par le sens et suggère des mots qui s'intègrent dans chaque groupe. Un petit modèle s'exécute sur votre CPU, ainsi les mots de la cible ne quittent jamais votre machine. Il recombine également les parties du nom de la cible : delete_account et user_profile donnent delete_user.
-p liste les noms de paramètres que la cible utilise déjà, et -p -x en suggère de nouveaux construits à partir de ceux-ci : si la cible utilise invoiceId et user, il essaie userId. Il ajoute les noms de paramètres réels les plus courants qui sont proches de ceux trouvés. Les paramètres vus dans un formulaire valent la peine d'être essayés sur toutes les autres routes ; c'est ainsi que l'on trouve de nombreux bugs IDOR et de mass-assignment.
La liste générée couvre ce qui est spécifique à la cible ; raft et Assetnote couvrent toujours les chemins communs que possède chaque site. Exécutez les deux. Les suggestions de -x sont des suppositions classées selon leur pertinence, donc head -n 500 retient les meilleures. Sur de vrais répertoires mis de côté à partir de 9 cibles de bug bounty, mélanger 500 suggestions à raft a trouvé autant de chemins que raft seul à taille égale, donc considérez -x comme un moyen d'explorer les thématiques propres à la cible. Les détails se trouvent dans docs/expansion.md.
Ne testez que les cibles que vous êtes autorisé à tester.
Nécessite Python 3.11+ et gau.
$ go install github.com/lc/gau/v2/cmd/gau@latest
$ git clone https://github.com/SomeKirill/wordlist_generator
$ cd wordlist_generator
$ pip3 install -r requirements.txt
$ pip3 install -r requirements-semantic.txt   # optional, only for -x neighbours
$ ./wordlist_generator.py -d example.com > words.txt              # words from the pages
$ ./wordlist_generator.py -d example.com -dir > dirs.txt           # directory names
$ ./wordlist_generator.py -d example.com -p --links > params.txt   # parameter names
$ ./wordlist_generator.py -d example.com -dir -x --limit 1000 > new-dirs.txt
$ ffuf -u https://example.com/FUZZ -w dirs.txt -w new-dirs.txt
Seul le wordlist est envoyé sur stdout, la redirection est donc sûre. ./wordlist_generator.py -h liste toutes les options.
-x, la largeur du cluster (--coverage), les résultats mesurés et les limites.-x télécharge lors de la première utilisation (rien de tiers n'est intégré) : le modèle snowflake-arctic-embed-xs (Apache-2.0), les wordlists Assetnote pour --pool web et --pool params, et wordfreq (données CC BY-SA 4.0) pour --pool web.Sous licence Apache License 2.0.






