
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Wynis — Audit de la sécurité Windows avec les meilleures pratiques | Kitploit

Outils/GitHubGitHub/sneakysecdoggo/wynis
Scanners de VulnérabilitésAudit de Configuration
GitHubsneakysecdoggo/wynis

Wynis

Audit de la sécurité Windows avec les meilleures pratiques

Voir le dépôt
1914787il y a 2 ansVérifié par Kitploit
Partager

Wynis

Juste un script PowerShell pour auditer la sécurité avec les meilleures pratiques de l'environnement Windows. Vous avez juste besoin d'exécuter le script, il créera un répertoire nommé : AUDIT_CONF_%MACHINENAME_%DATE%
W1

Actuellement, les scripts sont :

-WynisWIN2016DC-CISv1.0 : Audit du contrôleur de domaine 2016 avec CIS

-Wynis-AD : Audit de la sécurité du domaine avec STIG et autres bonnes pratiques de sécurité (Travail en cours)

-WynisO365-CIS : Audit d'O365 avec les bonnes pratiques CIS (Travail en cours)

-WynisWIN10-CIS : Audit de Windows 10 avec les bonnes pratiques CIS

-WynisWIN11-CIS : Audit de Windows 11 avec les bonnes pratiques CIS

-WynisWIN2016-CIS : Audit de Windows 2016 avec les bonnes pratiques CIS

Prérequis

Avant d'exécuter le script, vous devez soit :

-`Set-ExecutionPolicy -ExecutionPolicy Bypass -Scope CurrentUser` avant d'exécuter le script dans votre console PowerShell

- Signer Wynis avec votre PKI https://devblogs.microsoft.com/scripting/hey-scripting-guy-how-can-i-sign-windows-powershell-scripts-with-an-enterprise-windows-pki-part-2-of-2/

Informations

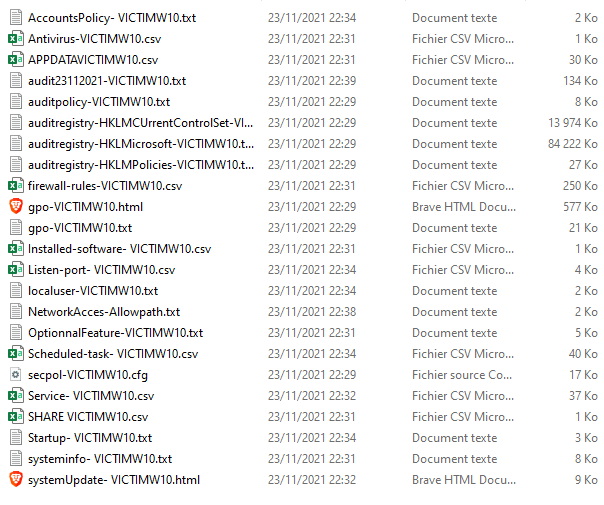
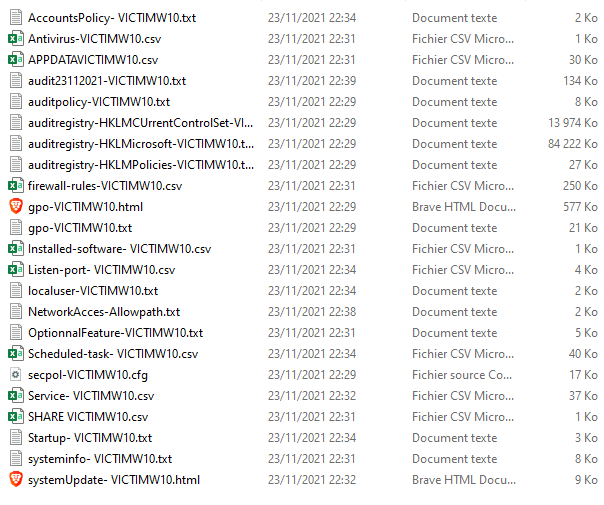
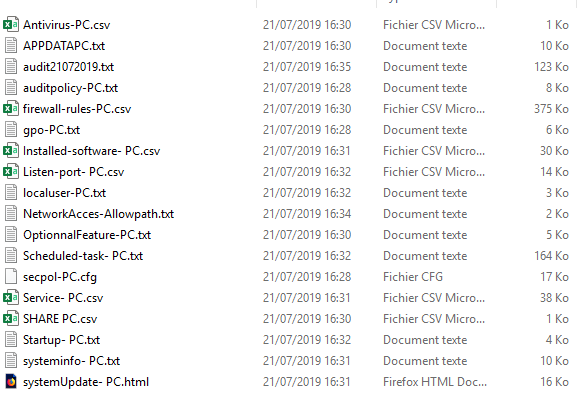
Le répertoire de sortie contiendra les fichiers suivants :
W2

-Antivirus-%COMPUTERNAME% : Liste des logiciels antivirus installés

W3

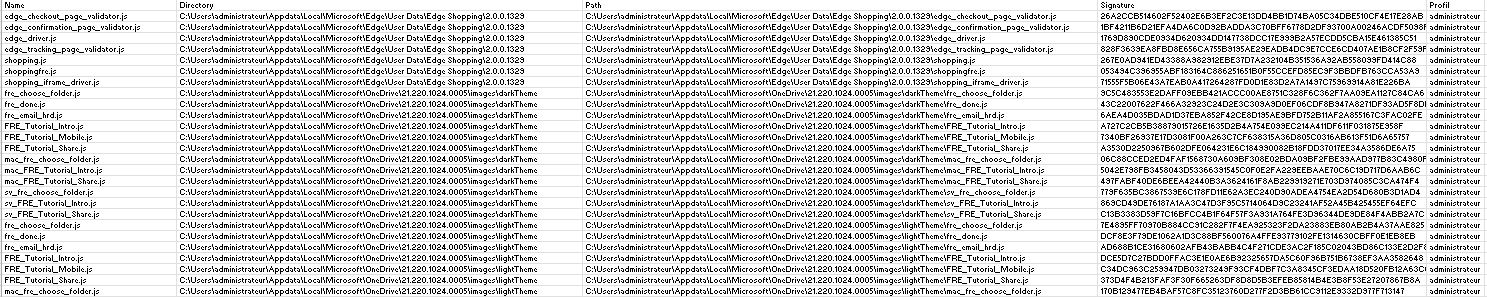
-APPDATA%COMPUTERNAME% : Liste de tous les fichiers exécutables dans le répertoire APPDATA W4
-Audit%DATE% : liste des résultats de tous les tests CIS
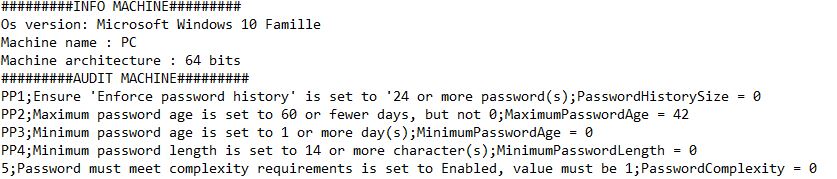
W4

-auditpolicy-%COMPUTERNAME% : stratégie d'audit configurée
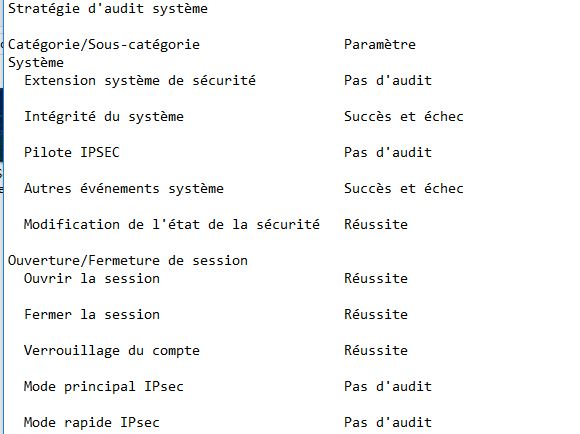
W5

-firewall-rules-%COMPUTERNAME% : Liste de toutes les règles de pare-feu Windows locales
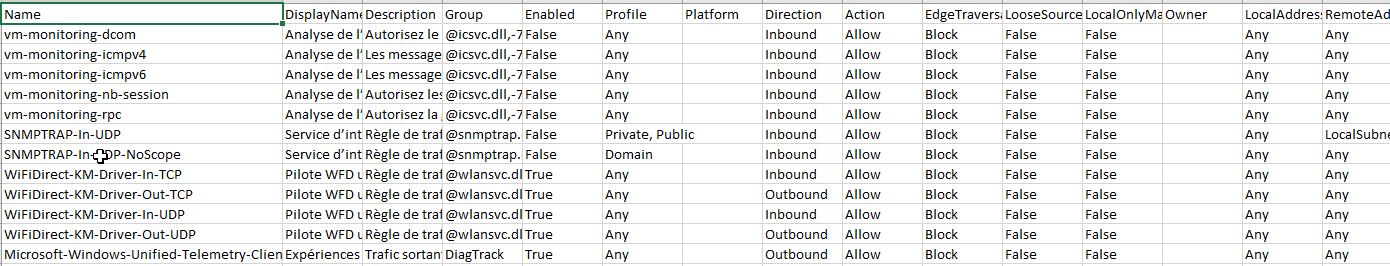
W6

-gpo-%COMPUTERNAME% : Gpresult pour les GPO appliquées
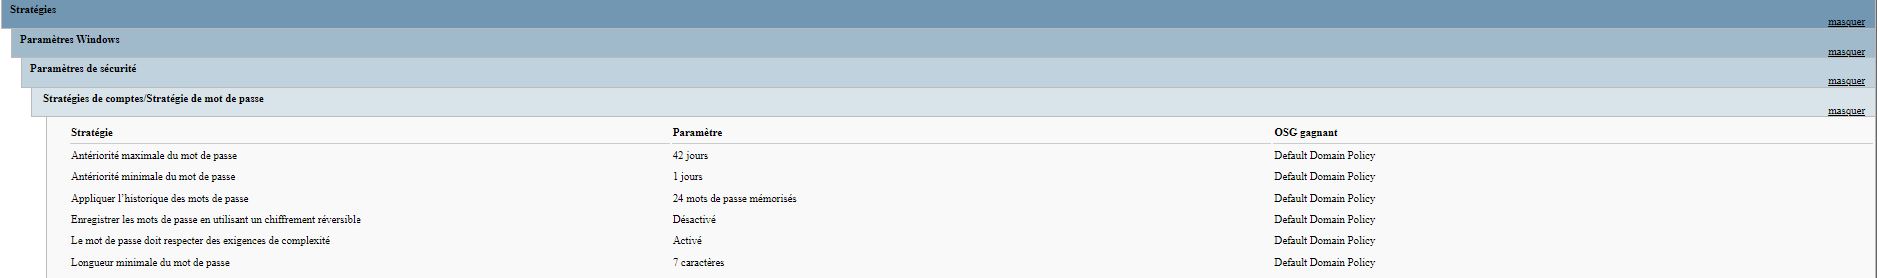
W10

-Installed-Software-%COMPUTERNAME% : Liste des logiciels installés
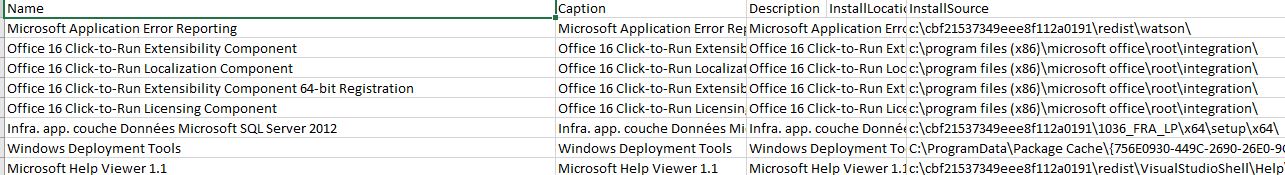
W6

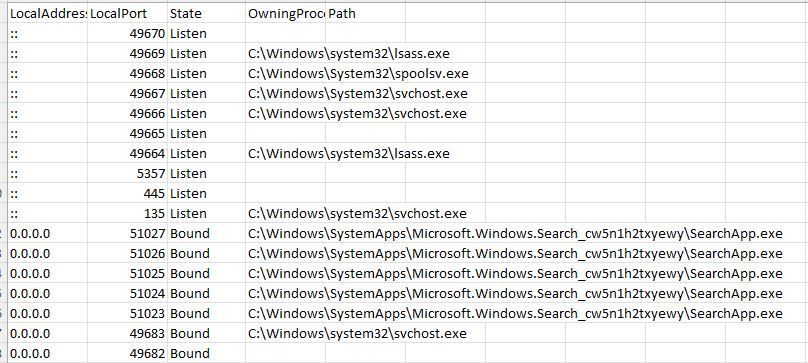
-Listen-port-%COMPUTERNAME% : netstat avec l'exécutable associé W11 -localuser-%COMPUTERNAME% : liste de tous les utilisateurs locaux
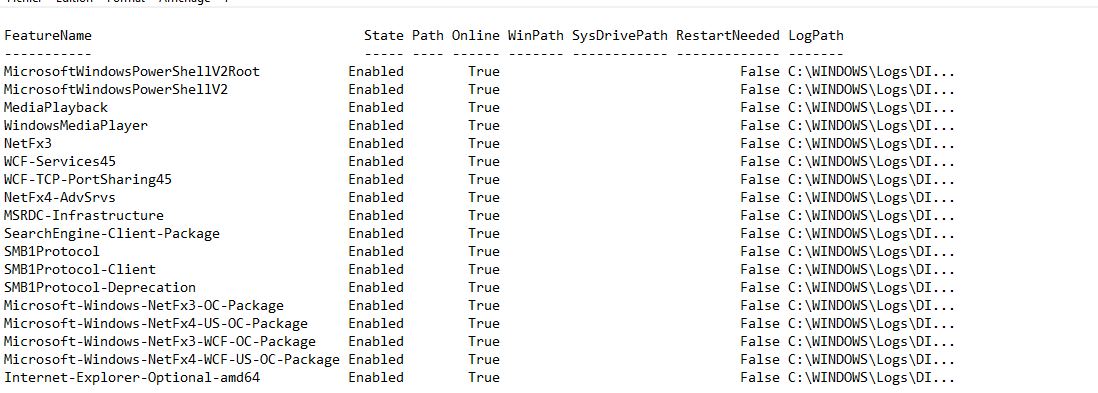
-OptionnalFeature-%COMPUTERNAME% : Liste de toutes les fonctionnalités facultatives activées
W7

-Scheduled-task-%COMPUTERNAME% : liste de toutes les tâches planifiées

W8 -Service-%COMPUTERNAME% : liste de tous les services
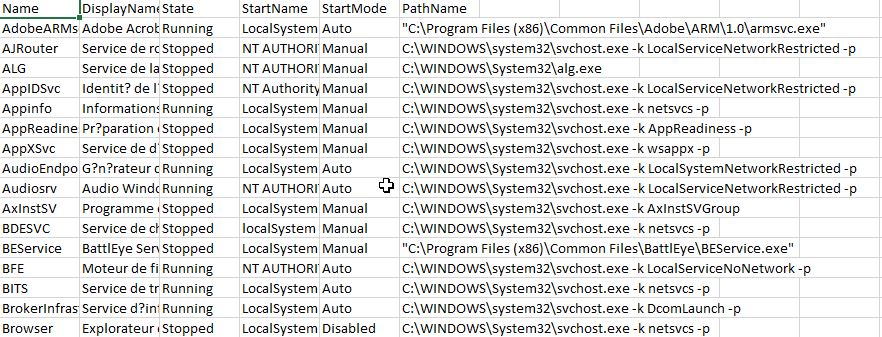
W9

-Share-%COMPUTERNAME% : liste de tous les partages
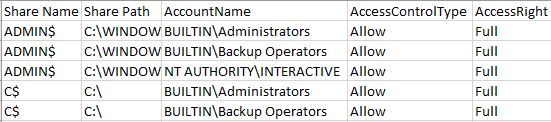
W10

-StartUp-%COMPUTERNAME% : vérification du registre pour identifier les exécutables de démarrage

-System-%COMPUTERNAME% : systeminfo

-SystemUpdate : Vérification WMI Quickfix pour identifier les mises à jour installées

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





