Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-29923 — Le pilote noyau pstrip64.sys expose un IOCTL qui permet aux utilisateurs à faibles privilèges de mapper des plages arbitraires de la mémoire physique dans leur propre espace d'adressage virtuel. Cette primitive permet un accès complet en lecture/écriture à la RAM physique du système, permettant aux attaquants de modifier les structures critiques du noyau et d'élever leurs privilèges jusqu'à NT AUTHORITY\SYSTEM. | Kitploit
Outils/GitHubGitHub/smarttfoxx/cve-2026-29923
Escalade de PrivilègesCriminalistique MémoireAnalyse des VulnérabilitésExploitationTests d'IntrusionExploitation de Binaires
GitHubsmarttfoxx/cve-2026-29923

CVE-2026-29923

À propos

Le pilote noyau pstrip64.sys expose un IOCTL qui permet aux utilisateurs à faibles privilèges de mapper des plages arbitraires de la mémoire physique dans leur propre espace d'adressage virtuel. Cette primitive permet un accès complet en lecture/écriture à la RAM physique du système, permettant aux attaquants de modifier les structures critiques du noyau et d'élever leurs privilèges jusqu'à NT AUTHORITY\SYSTEM.

Voir le dépôt
4138il y a 7 moisPas encore vérifié
Partager

CVE-2026-29923 - Élévation de privilèges locale via mappage arbitraire de mémoire physique

Le pilote de noyau pstrip64.sys expose un IOCTL qui permet aux utilisateurs à faibles privilèges de mapper des plages arbitraires de mémoire physique dans leur propre espace d'adressage virtuel. Cette primitive permet un accès complet en lecture/écriture à la RAM physique du système, permettant aux attaquants de modifier des structures critiques du noyau et d'élever leurs privilèges jusqu'à NT AUTHORITY\SYSTEM.

Le pilote crée un objet de périphérique \Device\PSTRIP64 et un lien symbolique \DosDevices\PSTRIP64 accessible aux utilisateurs.

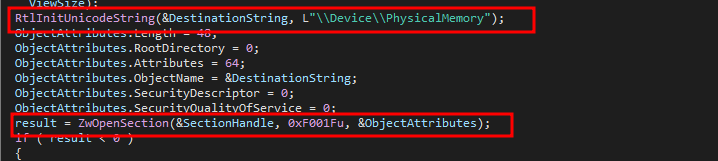
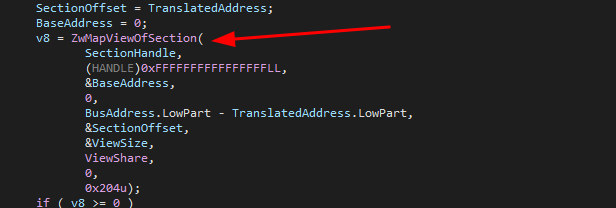
La vulnérabilité se trouve dans la routine DispatchDeviceControl, précisément dans le gestionnaire de l'IOCTL 0x80002008. La fonction sub_11000 ouvre un handle vers \Device\PhysicalMemory et le mappe directement dans l'espace d'adressage du processus appelant via ZwMapViewOfSection. Elle accepte une adresse physique et une longueur provenant du tampon d'entrée, les convertit via HalTranslateBusAddress, puis les mappe en utilisant ZwCurrentProcess(). Un attaquant peut parcourir la mémoire physique pour trouver la structure _EPROCESS de son propre processus et remplacer le jeton de sécurité par celui de System, ou patcher directement le code du noyau.

Une vulnérabilité similaire a été observée pour la première fois avec CVE-2008-5725 concernant le fichier pstrip.sys dans les versions précédentes de l'application, où le pilote PowerStrip utilisant l'IOCTL 0x800020A8 permettait à l'attaquant de fournir une adresse de destination (telle que HalDispatchTable) ainsi que des données à écrire à cette adresse. Celle découverte cette fois-ci dans la dernière version permet explicitement à un utilisateur de mapper n'importe quelle mémoire physique dans son propre processus. L'attaquant mappe la RAM physique, recherche la structure de son propre processus, puis modifie manuellement son jeton pour obtenir des privilèges Admin. En agissant directement sur la mémoire.

Logique du code vulnérable

RtlInitUnicodeString(&DestinationString, L"\\Device\\PhysicalMemory");
// ...
result = ZwOpenSection(&SectionHandle, 0xF001Fu, &ObjectAttributes);
// ...
v8 = ZwMapViewOfSection(..., (HANDLE)0xFFFFFFFFFFFFFFFFLL, ...);
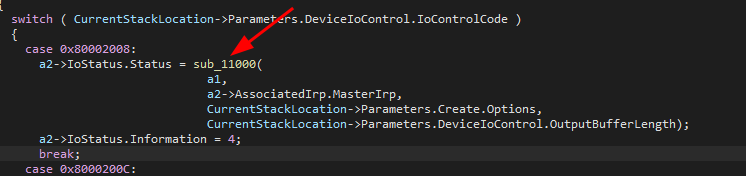
image image image

Exploitation

Un PoC a été développé pour démontrer l'élévation de privilèges, mais aucun code ne sera rendu public afin d'éviter tout usage abusif.
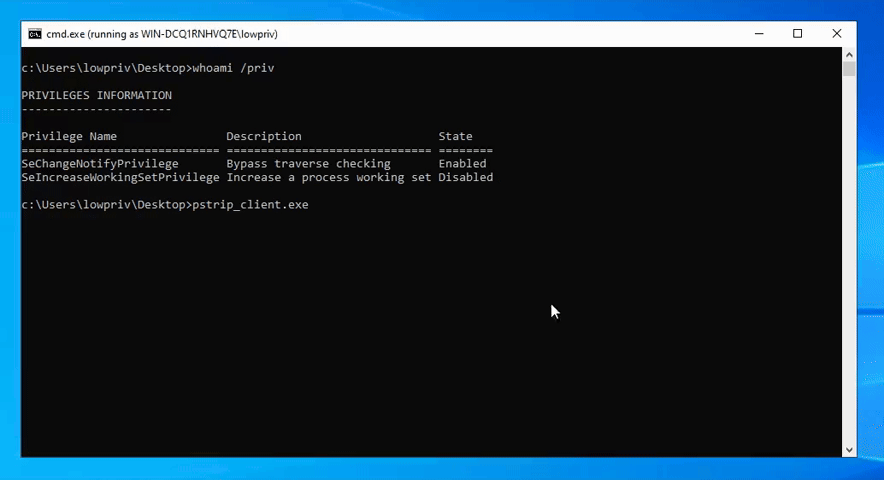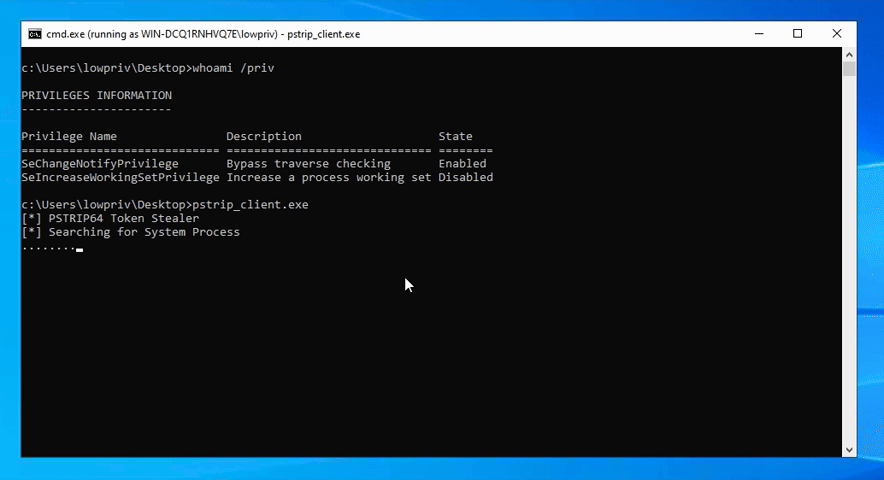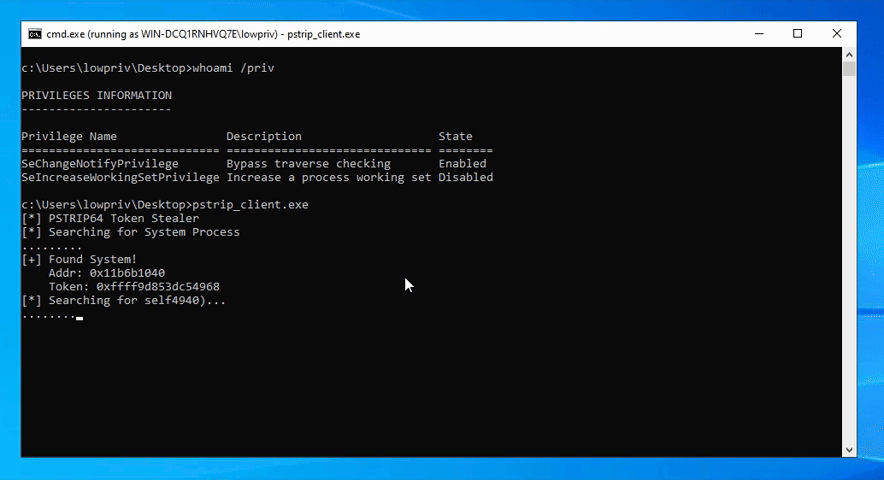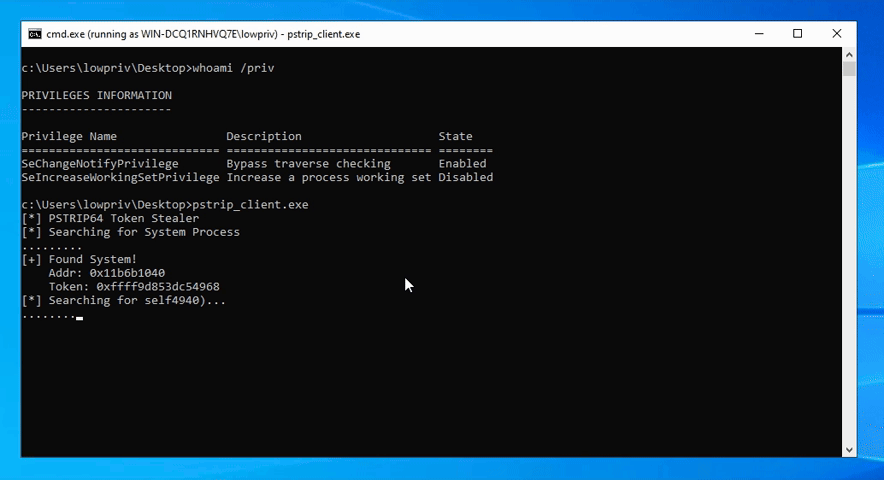
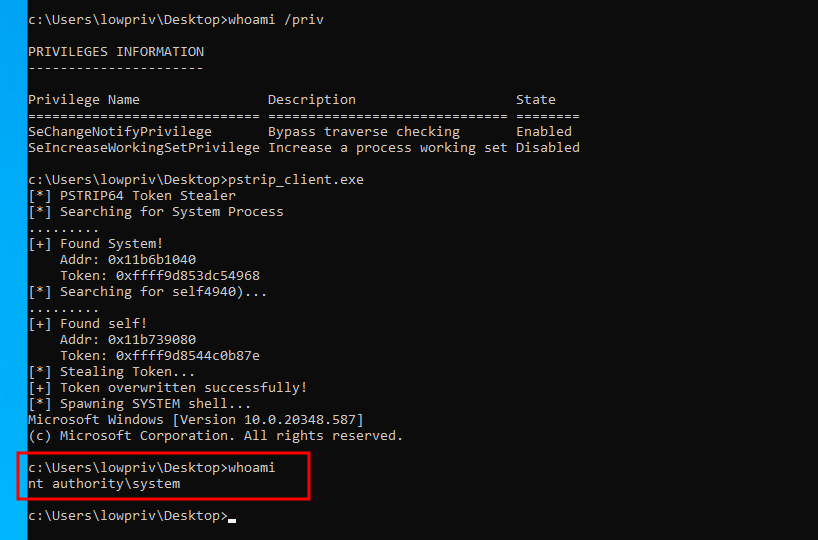
  1. Le PoC parcourt la mémoire physique par blocs de 2 Mo.
  2. Il recherche les structures _EPROCESS en validant le PID, l'ImageFileName et la validité du pointeur Token.
  3. Une fois localisés les _EPROCESS du processus "System" et du processus de l'attaquant, l'outil copie la valeur du jeton System dans le champ Token de l'attaquant.
  4. Le processus de l'attaquant obtient les privilèges SYSTEM.

poc

image
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    350
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    292

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →