
 smaranchand/bucky
Bucky (Un outil automatique de découverte de buckets S3)


Bucky découvre passivement les buckets AWS S3 pendant que vous naviguez, et les vérifie pour détecter les erreurs de configuration. Il se compose de deux parties : un module complémentaire de navigateur et un moteur backend.
Le module complémentaire surveille les requêtes qu'une page effectue vers *.amazonaws.com et analyse également le balisage de la page, ce qui lui permet de trouver les buckets dont les URL n'apparaissent que dans un bundle JavaScript ou sont insérées après le chargement. C'est tout l'intérêt de procéder dans un navigateur plutôt qu'avec un crawler : il voit les pages authentifiées, le contenu des applications monopages et les ressources propres à chaque locataire, auxquelles un scanner externe n'accède jamais.
Le backend sonde d'abord chaque bucket en lecture seule — existe-t-il, son contenu est-il listable publiquement, les objets sont-ils lisibles publiquement, reflète-t-il des origines CORS arbitraires, et s'agit-il d'une référence pendante pouvant être détournée. Il tente ensuite automatiquement la preuve de concept d'écriture sur tout bucket existant, en téléversant bucky.txt comme preuve.
La passe en lecture seule s'exécute en premier car elle établit la région du bucket et détermine s'il est réel — deux informations dont le test d'écriture a besoin — et parce qu'elle produit des résultats sur les buckets qui refusent les écritures.
L'écriture automatique est activée par défaut. Bucky téléverse un fichier sur les buckets qu'il découvre pendant que vous naviguez, ce qui inclura des hôtes hors du périmètre de ce que vous testez. Définissez
BUCKY_AUTO_WRITE=falsedans.envpour sonder en lecture seule et déclencher les écritures manuellement depuis le tableau de bord.
Vidéo de présentation : https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
Modifiez .env avec vos identifiants AWS et vos paramètres d'authentification :
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
Initialisez la base de données :
make reset
Démarrez le moteur backend :
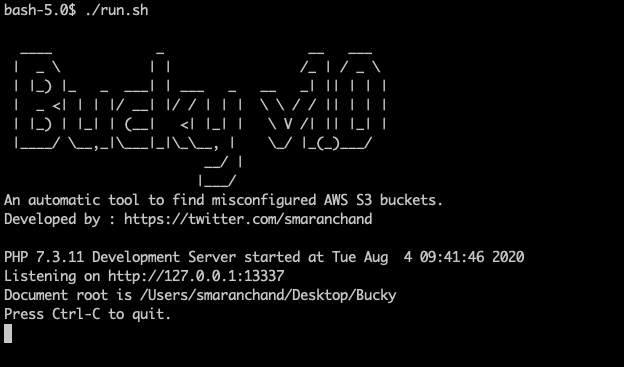
make serve
Le tableau de bord s'exécute à l'adresse http://127.0.0.1:13337 (protégé par HTTP Basic Auth).
make service
Installe un agent launchd qui démarre Bucky à chaque connexion et le redémarre s'il plante. Il se lie uniquement à 127.0.0.1, de sorte que rien en dehors de la machine ne puisse l'atteindre.
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
Il s'agit d'un LaunchAgent plutôt que d'un LaunchDaemon par conception : Bucky lit .env depuis le
dépôt et doit s'exécuter en tant que vous, pas en tant que root. Cela signifie qu'il démarre à la connexion, et non au démarrage
à proprement parler. Les journaux vont dans logs/service.log.
Notez qu'avec BUCKY_AUTO_WRITE=true, cela signifie que Bucky s'exécute et tente des téléversements
vers chaque bucket qu'il découvre, en continu, en arrière-plan. C'est le comportement prévu,
mais il vaut la peine d'être délibéré à ce sujet avant de l'installer en tant que service.
about:debuggingaddon/manifest.jsonBUCKY_API_TOKEN depuis votre .envL'étape 4 est requise. Le jeton est conservé dans le stockage de l'extension plutôt que dans le code source de l'addon, il n'est donc jamais commité ; tant qu'il n'est pas défini, l'addon n'envoie rien et consigne un avertissement dans la console du service worker.
Le bouton de la barre d'outils indique également, d'un coup d'œil, quel backend est configuré et si l'addon est réellement capable de l'atteindre.
Naviguez sur des sites web — Bucky découvrira automatiquement les buckets S3 et les résultats apparaîtront dans le tableau de bord.
Le point de terminaison est modifiable dans les paramètres, le backend n'a donc pas besoin d'être local. Définissez
Backend endpoint sur l'URL /process de votre serveur, par exemple
https://bucky.example.com/process, et enregistrez.
L'enregistrement d'un hôte hors de localhost déclenche une invite d'autorisation du navigateur. Cette invite est
attendue et doit être acceptée — l'addon n'est livré qu'avec l'autorisation pour
127.0.0.1 et localhost, et demande tout autre hôte au moment où vous l'enregistrez. Si
vous refusez, les paramètres ne sont pas enregistrés, car l'addon serait de toute façon incapable de contacter
l'hôte.
Utilisez HTTPS pour un backend distant. Chaque requête transporte votre jeton d'API et le nom de
chaque bucket S3 découvert pendant votre navigation, ce qui constitue un journal continu de votre navigation.
En HTTP en clair, quiconque sur le chemin réseau peut le lire ou le modifier ; la page de paramètres
avertit lorsque le point de terminaison est distant et non chiffré. Attribuez également au déploiement un
BUCKY_AUTH_PASS et un BUCKY_API_TOKEN robustes, car une instance cloud est accessible à quiconque
la trouve.
Visitez http://127.0.0.1:13337/check pour tester manuellement un nom de bucket.
| Chemin | Description |
|---|---|
/ | Écran d'accueil |
/buckets | Tableau de bord — tous les buckets découverts et leurs résultats |
/check | Formulaire de vérification manuelle de bucket |
/process | Point de terminaison de sonde en lecture seule (POST). Utilisé par l'addon et le formulaire manuel |
/write-poc | Relancer le test d'écriture pour un bucket à la demande (POST). Session navigateur + jeton CSRF uniquement |
| Résultat | Signification |
|---|---|
LIST | Le contenu du bucket est énumérable par n'importe qui |
READ | Les objets sont récupérables sans identifiants |
CORS | Le bucket reflète un Origin arbitraire, ou autorise * |
WRITE | Le test d'écriture a téléversé bucky.txt. S'exécute automatiquement sauf si BUCKY_AUTO_WRITE=false |
TAKEOVER | Référencé par une page active mais le bucket n'existe pas |
Un badge avec ? signifie que la vérification n'a pas établi de réponse — une requête a échoué, ou une
précondition n'a jamais été remplie. C'est délibérément distinct d'un résultat négatif : un
scanner qui affiche une vérification non exécutée comme « propre » revendique une couverture qu'il n'a pas.
Bucky signale les buckets appartenant aux sites que vous naviguez, ce qui inclura des hôtes qui ne sont pas dans le périmètre de ce que vous testez. La sonde en lecture seule n'émet que des requêtes qu'un navigateur ordinaire aurait pu effectuer lors du chargement de la page.
Le test d'écriture, lui, ne le fait pas — il téléverse un fichier dans le bucket de quelqu'un d'autre, et par défaut il
s'exécute automatiquement sur chaque bucket trouvé. Décidez délibérément si cela est approprié
pour votre façon de naviguer, et définissez BUCKY_AUTO_WRITE=false si ce n'est pas le cas.
Bucky en cours d'exécution
Chargement de l'addon
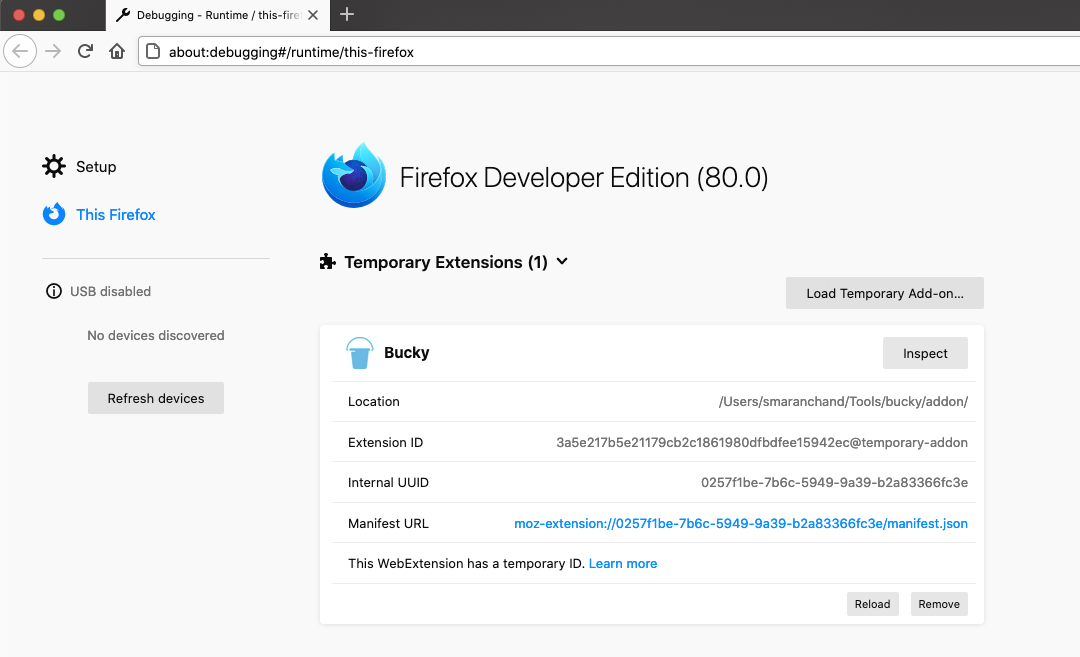
Tableau de bord






