
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-43129 — Vulnérabilité dans le système de gestion de l'apprentissage (LMS) de D2L Brightspace | Kitploit

Outils/GitHubGitHub/skotizo/cve-2021-43129
Analyse des VulnérabilitésExploitationExploitation d'Applications WebArticles et RechercheApprentissage et Éducation
GitHubskotizo/cve-2021-43129

CVE-2021-43129

Vulnérabilité dans le système de gestion de l'apprentissage (LMS) de D2L Brightspace

Voir le dépôt
225il y a 4 ansPas encore vérifié
Site web
Partager

CVE-2021-43129

Vulnérabilité dans le système de gestion de l'apprentissage (LMS) D2L Brightspace

Type de vulnérabilité :

CWE-668 : Exposition d'une ressource à une sphère incorrecte

Fournisseur du produit :

Desire2Learn/D2L

Code de base du produit affecté :

Système de gestion de l'apprentissage (LMS) D2L Brightspace

Version testée : 20.21.7

D2L a annoncé que le paramètre « Disable Right Click » sera retiré en août 2022.

Composant affecté :

Paramètre « Disable Right Click » du module Quiz

Type d'attaque :

À distance

Impact sur l'élévation de privilèges :

Vrai

Vecteurs d'attaque :

Le candidat distant au quiz peut supprimer « &ispriv=&drc=1 » de l'URL du quiz, recharger la page, et obtenir ainsi le privilège complet de surligner le texte, de copier-coller via les raccourcis clavier, et d'imprimer les données du test via les raccourcis clavier.

Méthodologie et description

En passant des quiz avec le paramètre « Disable right click » activé, j'ai constaté qu'il pouvait être désactivé en supprimant des données de la requête GET. Le paramètre « Disable Right Click » est utilisé pour empêcher les utilisateurs d'avoir le privilège de surligner le texte, de copier-coller via les raccourcis clavier, et d'imprimer les données du test via les raccourcis clavier. Une exploitation peut supprimer complètement le paramètre « Disable Right Click » pour un utilisateur distant passant le quiz.

Preuve de concept

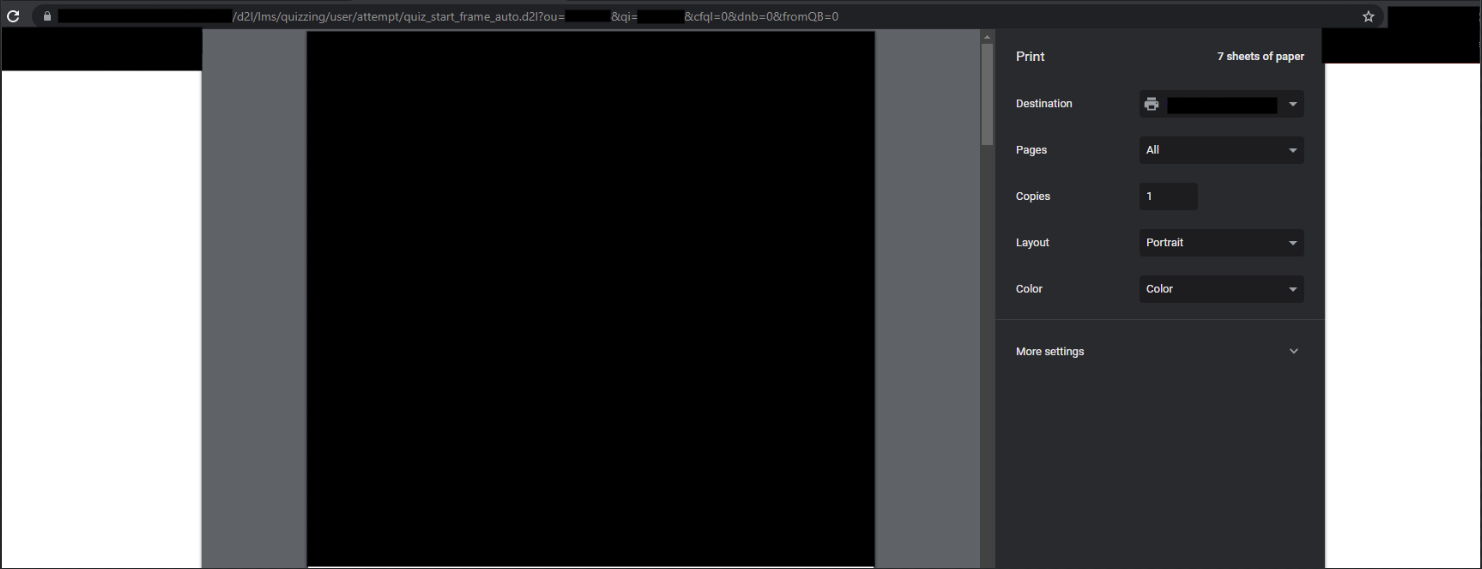
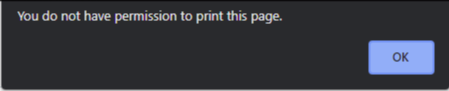
Après avoir démarré un quiz avec le paramètre « Disable right click » activé, la barre de recherche de l'utilisateur contiendra ces données surlignées. 1 Le paramètre « Disable right click » du quiz fonctionne comme prévu dans son état actuel. L'utilisation de CTRL+P entraîne ce message contextuel.

2

Si le candidat au quiz supprime « &ispriv=&drc=1 » et recharge la page, l'utilisateur dispose désormais du privilège de surligner le texte, de copier-coller via les raccourcis clavier, et d'imprimer les données du test via les raccourcis clavier. 3
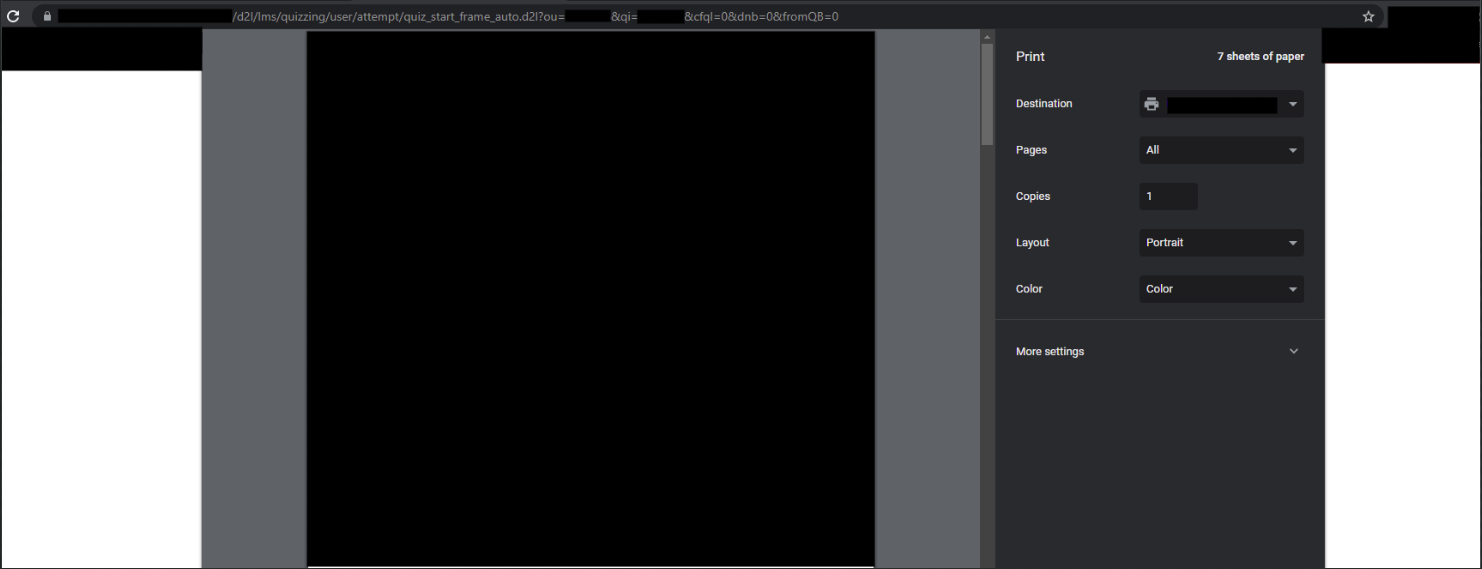
Les éléments ou et qi des données de la requête GET ont été supprimés car ils permettent d'identifier personnellement l'utilisateur et n'affectent pas la vulnérabilité. J'ai divulgué cette vulnérabilité en privé et j'ai accordé un délai pour la corriger afin de renforcer l'intégrité de l'application LMS de D2L.


POC simplifié

La requête pour charger le quiz avec la fonction « Disable Right click » activée.

https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&isprv=&drc=1&qi=123456&cfql=0&dnb=0&fromQB=0

La requête pour charger le quiz et désactiver le paramètre « Disable Right click ».

https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&qi=123456&cfql=0&dnb=0&fromQB=0

Chronologie

  • Divulgation initiale à D2L - 08/10/2021

  • D2L a reconnu la vulnérabilité - 08/11/2021

  • Paiement reçu pour la divulgation de la vulnérabilité - 09/10/2021

  • Demande d'identifiant CVE - 27/10/2021

  • D2L a annoncé le retrait de « Disable Right click » en août 2022 - 15/02/2022

  • CVE-2021-43129 attribué - 30/03/2022

  • Divulgation publique - 15/04/2022

  • Description du CVE mise à jour - 19/04/2022

  • Demande émise pour modifier la description de CVE-2021-43129 sur la base de la suggestion de D2L - 20/04/2022

  • NIST a mis à jour la page web avec le CWE et le CWSS

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





