
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
gosign-desktop-exploit-poc — CVE-2025-34324, CVE-2025-34327: preuve de concept d'exploitation du contournement TLS et de la mise à jour non sécurisée de GoSign Desktop | Kitploit
Outils/GitHubGitHub/siddolo/gosign-desktop-exploit-poc
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionExploitation de Binaires
GitHubsiddolo/gosign-desktop-exploit-poc

gosign-desktop-exploit-poc

Partager

CVE-2025-34324, CVE-2025-34327: preuve de concept d'exploitation du contournement TLS et de la mise à jour non sécurisée de GoSign Desktop

Voir le dépôt
21il y a 1 anPas encore vérifié

De multiples vulnérabilités dans GoSign Desktop conduisent à une exécution de code à distance

  • Nom : Contournement de la vérification TLS et mise à jour non sécurisée dans GoSign Desktop
  • CVE : CVE-2025-34324, CVE-2025-34327
  • Système concerné : GoSign Desktop <= 2.4.0
  • Correctif : FoSign Desktop 2.4.1 (partiellement corrigé)
  • Fournisseur : Tinexta InfoCert S.p.A.
  • Sévérité : Élevée 8.2/10
  • CVSS 3.1 : AV:L/AC:L/PR:L/UI:R/S:C/C:H/I:H/A:H
  • Avis : https://www.ush.it/team/ush/hack-gosign-desktop_240/gosign-desktop-exec.txt
  • PoC : https://github.com/siddolo/gosign-desktop-exploit-poc
  • Auteur : Pasquale 'sid' Fiorillo
  • Contributeurs : Francesco 'ascii' Ongaro ; Marco Lunardi
  • Date : 20251003

Détails

https://www.ush.it/2025/11/14/vulnerabilita-multiple-gosign-desktop-esecuzione-remota-codice-arbitrario/

Preuve de concept

La preuve de concept fournie cible une installation de GoSign Desktop sur Linux Debian/Ubuntu avec une architecture amd64 et simule une élévation de privilèges vers root de la part d'un attaquant local.

Version vulnérable : 2.4.0.

Après l'exploit, vous devrez réinstaller GoSign Desktop en le retéléchargeant depuis le site officiel, car il est remplacé par la fausse mise à jour. La configuration de GoSign Desktop est conservée.
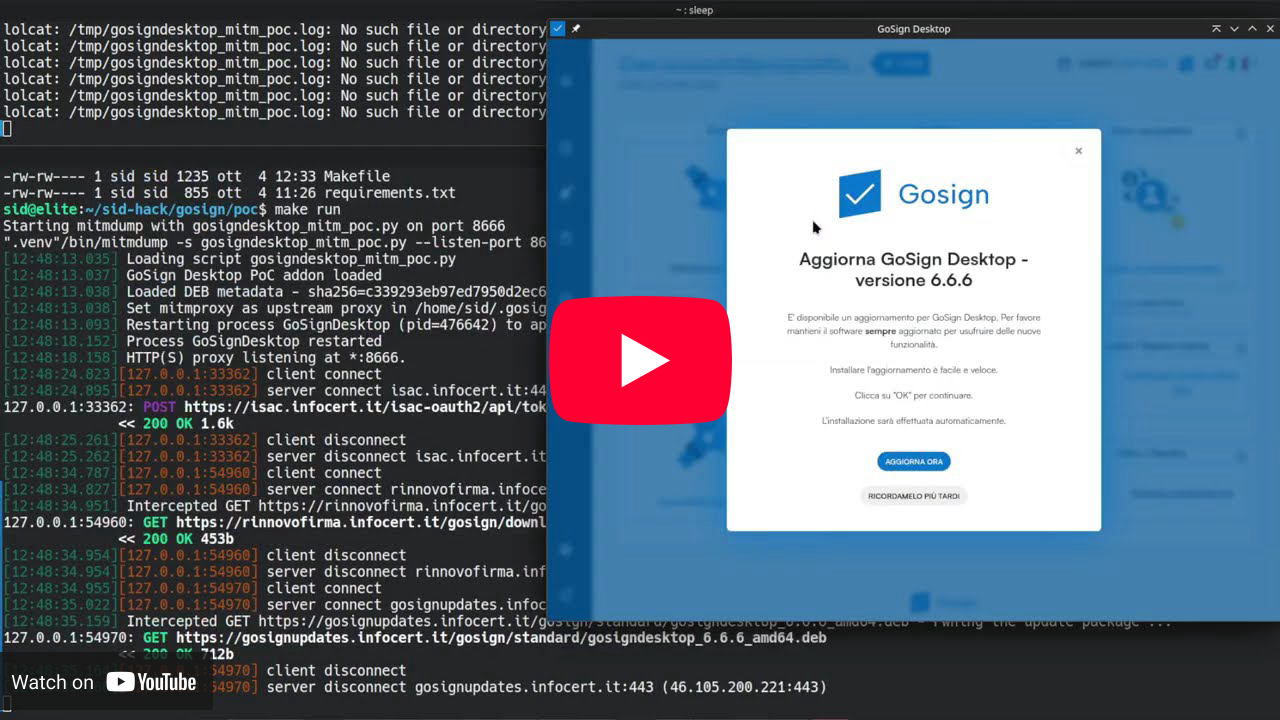
Youtube Video

Compilation

Compilez le faux paquet de mise à jour .deb, créez l'environnement virtuel python avec les dépendances nécessaires à l'exploit.

make

Exécution

Configurez l'exploit comme proxy de GoSign Desktop pour simuler l'attaque.

make run

Preuve du PoC

Après avoir installé le faux paquet de mise à jour .deb, vous pouvez vérifier l'impact en consultant le fichier /tmp/gosigndesktop_mitm_poc.log.

cat /tmp/gosigndesktop_mitm_poc.log

Nettoyage

Vous pouvez supprimer la configuration du proxy, le fichier .deb et l'environnement virtuel.

make clean

CRÉDITS

Pasquale "sid" Fiorillo est crédité de la découverte de cette vulnérabilité avec la contribution de Francesco "ascii" Ongaro et Marco Lunardi.

Pasquale 'sid' Fiorillo

site web : http://www.ush.it/

e-mail : sid AT ush DOT it

Francesco "ascii" Ongaro

Site web : https://www.ush.it/

E-mail : ascii AT ush DOT it

MENTIONS LÉGALES

Copyright (c) 2025 Pasquale 'sid' Fiorillo

La redistribution de cette alerte par voie électronique est autorisée. Elle ne peut être modifiée d'aucune manière sans mon consentement écrit exprès. Si vous souhaitez réimprimer tout ou partie de cette alerte dans un support autre qu'électronique, veuillez m'écrire pour obtenir une autorisation.

Avertissement : Les informations contenues dans l'avis sont considérées comme exactes au moment de la publication sur la base des informations actuellement disponibles. L'utilisation de ces informations vaut acceptation de leur utilisation en l'état (AS IS). Aucune garantie n'est fournie concernant ces informations. Ni l'auteur ni l'éditeur n'acceptent une quelconque responsabilité pour toute perte ou tout dommage direct, indirect ou consécutif résultant de l'utilisation de, ou de la confiance accordée à, ces informations.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    308

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




