CVE-2023-7173 : Cross-Site Scripting (XSS) stocké dans le système de gestion hospitalière
Détails de la vulnérabilité
- Identifiant CVE : CVE-2023-7173
- Type de vulnérabilité : XSS stocké
- Composant concerné : Page de connexion utilisateur
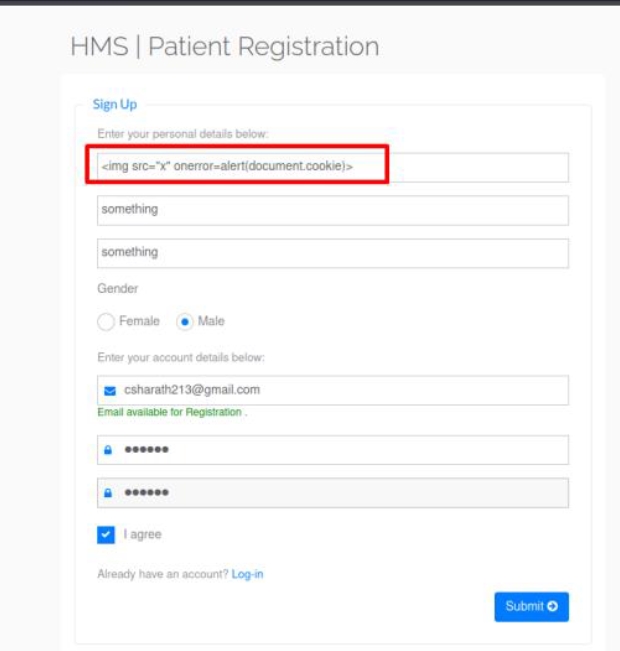
- Paramètre vulnérable : Nom complet
- Détails du fournisseur : phpgurukul.com
- Version vulnérable : Système de gestion hospitalière 1.0
Description de la vulnérabilité
Le Cross-Site Scripting (XSS) stocké est une vulnérabilité web grave qui permet d'injecter du code malveillant dans un site web, de le stocker dans la base de données, puis de l'exécuter lorsque d'autres utilisateurs consultent la page infectée. Dans ce cas précis, la vulnérabilité se trouve dans la page de connexion utilisateur d'un système de gestion hospitalière (HMS), où le paramètre « Nom complet » est susceptible d'être victime d'attaques XSS stockées. L'absence de validation appropriée des entrées et d'assainissement des données permet à un attaquant d'injecter des scripts malveillants, compromettant potentiellement les comptes utilisateurs, volant des informations sensibles ou effectuant des actions non autorisées.
Étapes pour reproduire (PoC)
Cloner le dépôt :
git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172
Exécuter Docker Compose :
docker-compose up -d
- Ouvrez un navigateur web et accédez au formulaire d'inscription utilisateur à l'adresse
http://localhost:8080/hms/registration.php
- Cliquez sur le bouton « Soumettre » pour envoyer les données d'inscription au serveur.
Vérifier la réussite de l'inscription :
- Recevez un message de confirmation d'inscription réussie.
Se connecter avec l'e-mail enregistré :
- Accédez à la page de connexion à l'adresse
http://localhost:8080/hms/user-login.php.
Saisir l'e-mail enregistré :
- Dans le formulaire de connexion, saisissez l'adresse e-mail utilisée lors de l'inscription.
Se connecter :
- Soumettez le formulaire de connexion en cliquant sur le bouton « Se connecter ».
Observer la charge utile XSS :
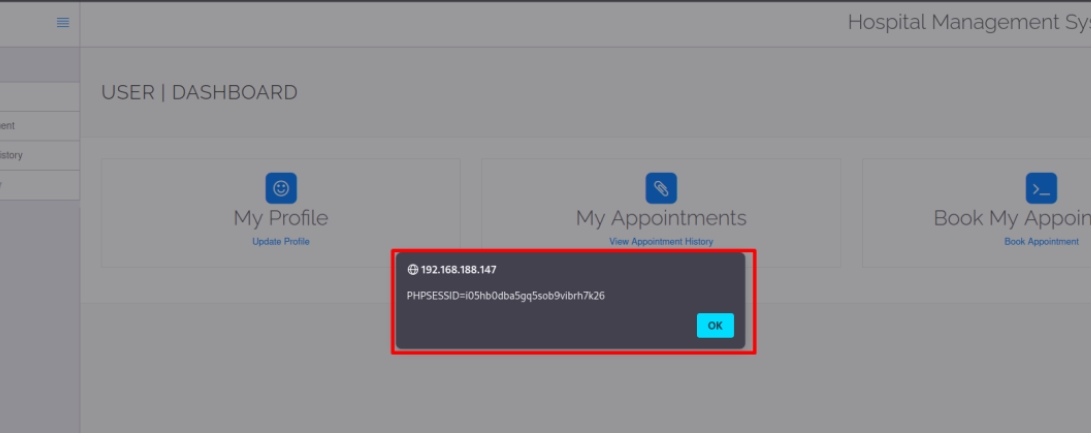
- Après une connexion réussie, la charge utile XSS doit déclencher une boîte d'alerte affichant les cookies de l'utilisateur, indiquant l'existence de la vulnérabilité XSS stockée.
Impact du XSS stocké dans un système de gestion hospitalière
Une vulnérabilité XSS stockée dans un système de gestion hospitalière peut avoir de graves conséquences, notamment :
-
Exposition des données des patients :
- Vol potentiel de données sensibles des patients à des fins d'usurpation d'identité ou de fraude.
-
Risques pour la sécurité des patients :
- Des modifications non autorisées des dossiers des patients pourraient compromettre leur sécurité.
-
Actions non autorisées :
- L'attaquant pourrait exécuter des actions au nom des utilisateurs, entraînant un accès non autorisé et une utilisation abusive potentielle.
-
Érosion de la confiance :
- Atteinte à la réputation de l'établissement de santé en raison d'une confiance compromise.
-
Non-conformité réglementaire :
- Violation des réglementations sur la protection des données, entraînant des amendes et des conséquences juridiques.
-
Interruption des services de santé :
- Perturbations possibles des soins aux patients, erreurs de prescription ou erreurs de diagnostic ayant de graves implications pour la santé.
-
Implications juridiques et éthiques :
- Responsabilité légale pour tout préjudice causé, ainsi que des préoccupations éthiques concernant la confidentialité des patients.
-
Conséquences financières :
- Coûts associés à la remédiation de la violation, y compris les enquêtes, les mises à niveau du système et les frais juridiques.
Recommandations d'atténuation
Pour remédier à cette vulnérabilité, mettez en œuvre les mesures d'atténuation suivantes :
- Validation et assainissement des entrées :
- Mettez en œuvre des routines strictes de validation des entrées et d'assainissement des données pour garantir que le contenu généré par l'utilisateur est exempt de code malveillant. Cela inclut la validation des données côté client et côté serveur.
Avertissement
Ce projet est volontairement vulnérable et ne doit être utilisé qu'à des fins éducatives et de test. Ne le déployez pas dans un environnement de production.
 sharathc213/cve-2023-7173