
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
buster — Un outil avancé de reconnaissance d'emails | Kitploit

Outils/GitHubGitHub/sham00n/buster
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceCollecte d'InformationsIngénierie SocialeCollecte d'Emails
GitHubsham00n/buster

buster

Un outil avancé de reconnaissance d'emails

Voir le dépôt
1.4k20353il y a 7 ansVérifié par Kitploit
Partager

Description

Buster est un outil OSINT avancé utilisé pour :

  • Récupérer les comptes sociaux d'un e-mail en utilisant plusieurs sources (gravatar, about.me, myspace, skype, github, linkedin, fuites précédentes)
  • Obtenir des liens vers où l'e-mail a été trouvé en utilisant google, twitter, darksearch et des sites de paste
  • Obtenir les fuites d'un e-mail
  • Obtenir les domaines enregistrés avec un e-mail (reverse whois)
  • Générer des e-mails et noms d'utilisateur possibles d'une personne
  • Trouver l'e-mail d'un compte de réseau social
  • Trouver des e-mails à partir d'un nom d'utilisateur
  • Trouver l'e-mail professionnel d'une personne

Un tutoriel sur l'utilisation de Buster peut être trouvé ici
Installation

clonez le dépôt :

$ git clone git://github.com/sham00n/buster

Une fois que vous avez une copie de la source, vous pouvez l'installer avec :

$ cd buster/
$ python3 setup.py install
$ buster -h

Clés API

Ce projet utilise hunter.io pour obtenir des informations à partir des e-mails d'entreprise. Les premières recherches d'« e-mail d'entreprise » ne nécessitent pas de clé. Si vous êtes intéressé par les e-mails d'entreprise, je vous recommande de créer un compte sur hunter.io.

Une fois que vous obtenez une clé API, ajoutez-la au fichier « api-keys.yaml » et réexécutez la commande :

$ python setup.py install

Utilisation

usage: buster [-h] [-e EMAIL] [-f FIRST] [-m MIDDLE] [-l LAST] [-b BIRTHDATE]
              [-a ADDINFO [ADDINFO ...]] [-u USERNAME] [-c COMPANY]
              [-p PROVIDERS [PROVIDERS ...]] [-o OUTPUT] [-v] [--list LIST]

Buster is an OSINT tool used to generate and verify emails and return
information associated with them

optional arguments:
  -h, --help            show this help message and exit
  -e EMAIL, --email EMAIL
                        email adress or email pattern
  -f FIRST, --first FIRST
                        first name
  -m MIDDLE, --middle MIDDLE
                        middle name
  -l LAST, --last LAST  last name
  -b BIRTHDATE, --birthdate BIRTHDATE
                        birthdate in ddmmyyyy format,type * if you dont
                        know(ex:****1967,3104****)
  -a ADDINFO [ADDINFO ...], --addinfo ADDINFO [ADDINFO ...]
                        additional info to help guessing the
                        email(ex:king,345981)
  -u USERNAME, --username USERNAME
                        checks 100+ email providers for the availability of
                        [email protected]
  -c COMPANY, --company COMPANY
                        company domain
  -p PROVIDERS [PROVIDERS ...], --providers PROVIDERS [PROVIDERS ...]
                        email provider domains
  -o OUTPUT, --output OUTPUT
                        output to a file
  -v, --validate        check which emails are valid and returns information
                        of each one
  --list LIST           file containing list of emails


Exemples d'utilisation

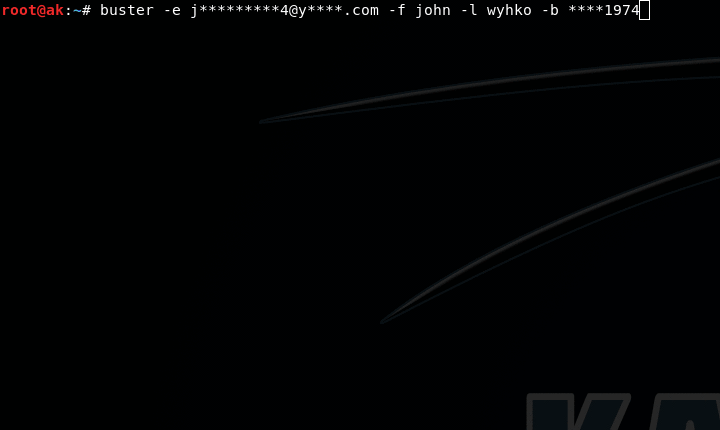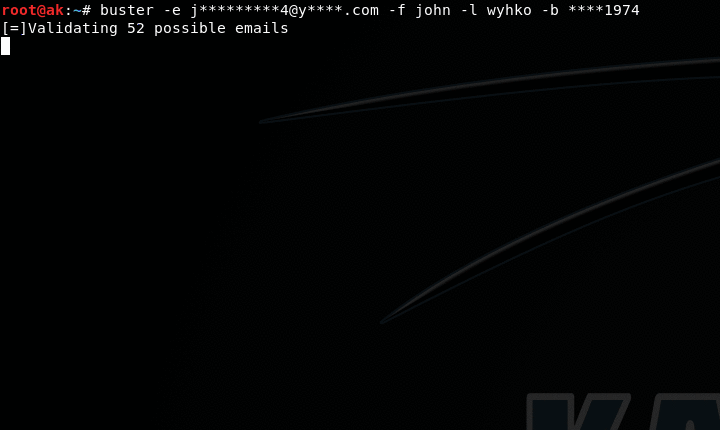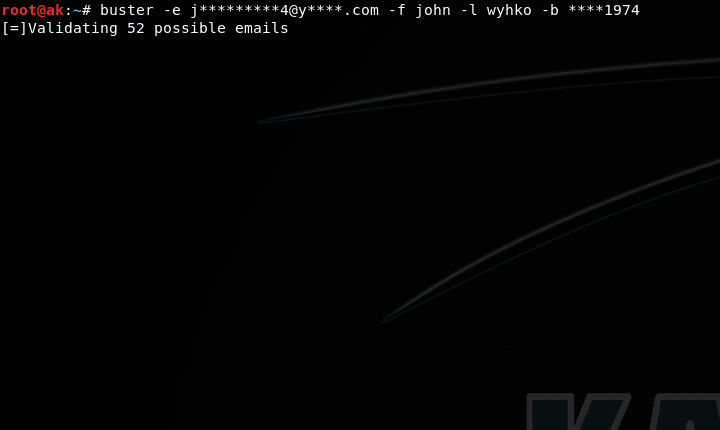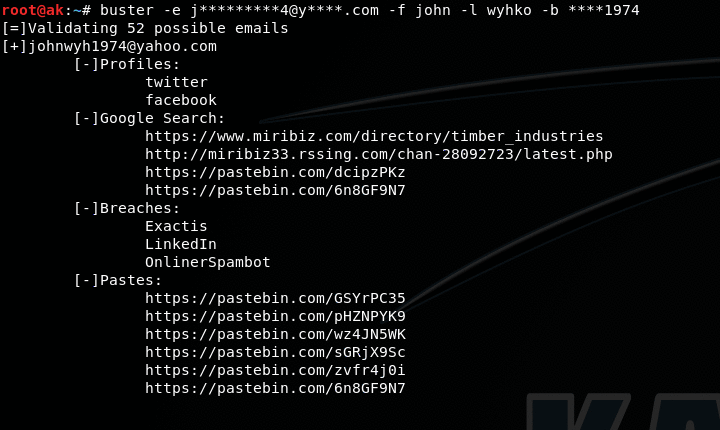
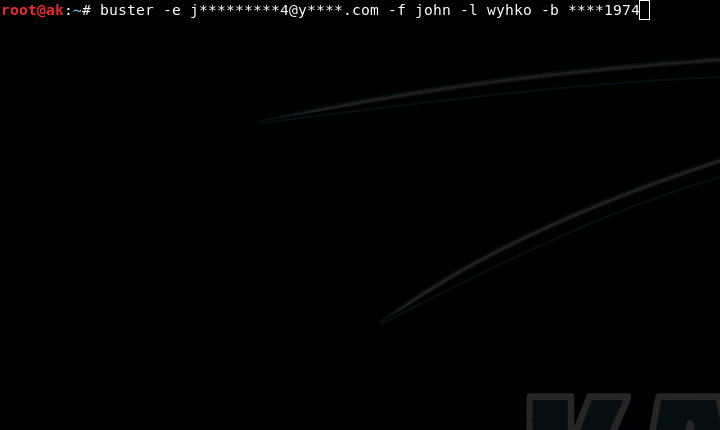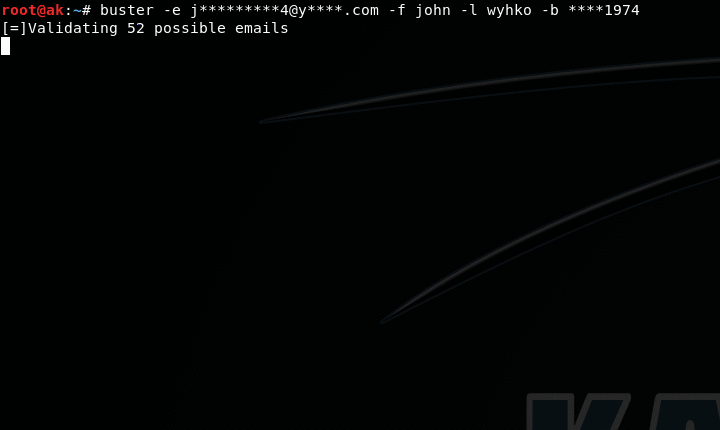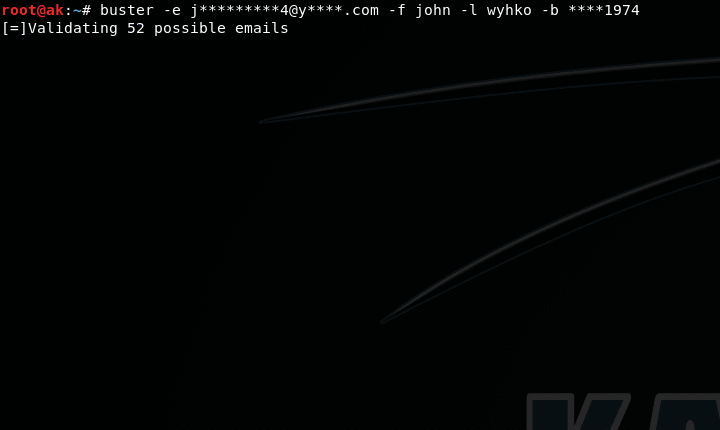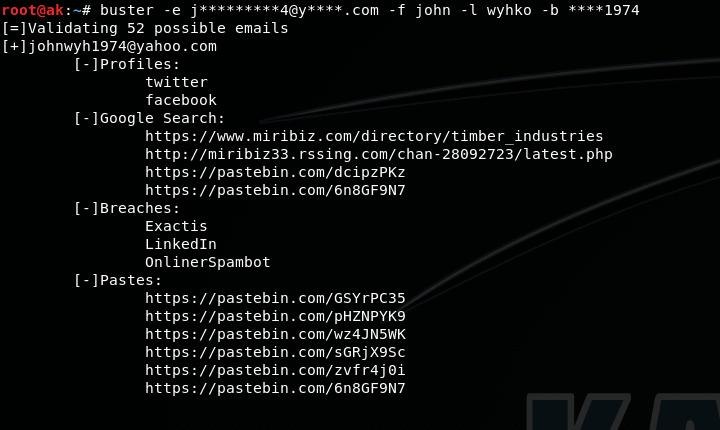
Obtenir les informations d'un seul e-mail (existe ou non, réseaux sociaux où l'e-mail a été utilisé, fuites de données, pastes et liens vers où il a été trouvé)
$ buster -e [email protected]
Interroger une liste d'e-mails`
$ buster --list emails.txt
Générer des e-mails qui correspondent au modèle et vérifier s'ils existent ou non (utilisez l'argument -a si vous avez plus d'informations à ajouter (ex: -a nickname fav_color phone #)
$ buster -e j********9@g****.com -f john -l doe -b ****1989
Générer des noms d'utilisateur (utilisez avec l'option -o et entrez le fichier dans le module profiler de recon-ng)
$ buster -f john -m james -l doe -b 13071989 
Générer des e-mails (utilisez -v si vous voulez valider et obtenir les informations de chaque e-mail)
$ buster -f john -m james -l doe -b 13071989 -p gmail.com yahoo.com
Générer 100+ e-mails au format [email protected] et renvoyer les valides (utilisez -p si vous ne voulez pas tous les 100+)
$ buster -u johndoe
Générer un e-mail d'entreprise et renvoyer les informations associées
$ buster -f john -l doe -c company.com

Conseils

  • Vous obtenez 200 validations d'e-mail par jour, utilisez-les à bon escient !
  • Lorsque vous utilisez l'option -a, évitez d'utiliser de petits mots (ex: j, 3, 66). Plus les mots sont courts, plus la liste d'e-mails est grande et donc plus de validations sont nécessaires.
  • Lorsque vous ajoutez un modèle d'e-mail, assurez-vous que le service fournissant le modèle l'affiche avec la bonne taille (facebook, twitter, instagram le font... d'autres peuvent ne pas le faire).
  • Je ne recommande pas d'utiliser avec Tor car haveibeenpwnd.com, hunter.io et google ne fonctionneront pas correctement.

Remerciements

  • emailrep.io pour être convivial pour les développeurs
  • khast3x, développeur de h8mail qui a été utilisé comme référence pour ce fichier README
  • La communauté OSINT pour être géniale !

Remarques

  • Mon code est moche, je sais... si vous savez comment faire mieux, faites-le moi savoir !
  • Si vous avez des suggestions ou des améliorations, envoyez-moi un e-mail à sham00n at protonmail dot com

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





