 shadow1ng/fscan
Un outil de scan complet pour réseau interne, permettant un scan automatisé en un clic et une couverture exhaustive des vulnérabilités.(An intranet comprehensive scanning tool, enabling one-click automated, all-round vulnerability scanning)
# Fscan
[English](https://github.com/shadow1ng/fscan/blob/main/README_EN.md)
Outil de scan complet pour réseaux internes, scan de vulnérabilités automatisé en une seule commande.
**Version** : 2.2.2
## Fonctionnalités
### Capacités de scan
- **Découverte d'hôtes** - Détection de présence ICMP/Ping, prise en charge des statistiques de présence sur de grands segments réseau B/C
- **Scan de ports** - Scan TCP full-connect, 133 ports courants intégrés, prise en charge des groupes de ports (web/db/service/all)
- **Identification de services** - Reconnaissance intelligente des protocoles, prise en charge de plus de 20 empreintes de services
- **Détection Web** - Titre de site, empreinte CMS, intergiciel Web, identification WAF/CDN (plus de 40 empreintes)
### Capacités de brute force
- **Brute force de mots de passe faibles** - 28 types de services (SSH/RDP/SMB/FTP/MySQL/MSSQL/Oracle/Redis, etc.)
- **Collision de Hash** - Prise en charge de l'authentification NTLM Hash (SMB/WMI)
- **Connexion par clé SSH** - Prise en charge de l'authentification par clé privée
- **Dictionnaire intelligent** - Plus de 100 mots de passe faibles courants intégrés, prise en charge de la substitution de variable {user}
### Détection de vulnérabilités
- **Vulnérabilités critiques** - MS17-010 (EternalBlue), SMBGhost (CVE-2020-0796)
- **Accès non autorisé** - Détection d'accès non autorisé Redis/MongoDB/Memcached/Elasticsearch, etc.
- **Scan POC** - Intégration de POC de vulnérabilités Web, prise en charge du format POC Xray
- **DNSLog** - Prise en charge de la détection par exfiltration DNSLog
### Exploitation de vulnérabilités
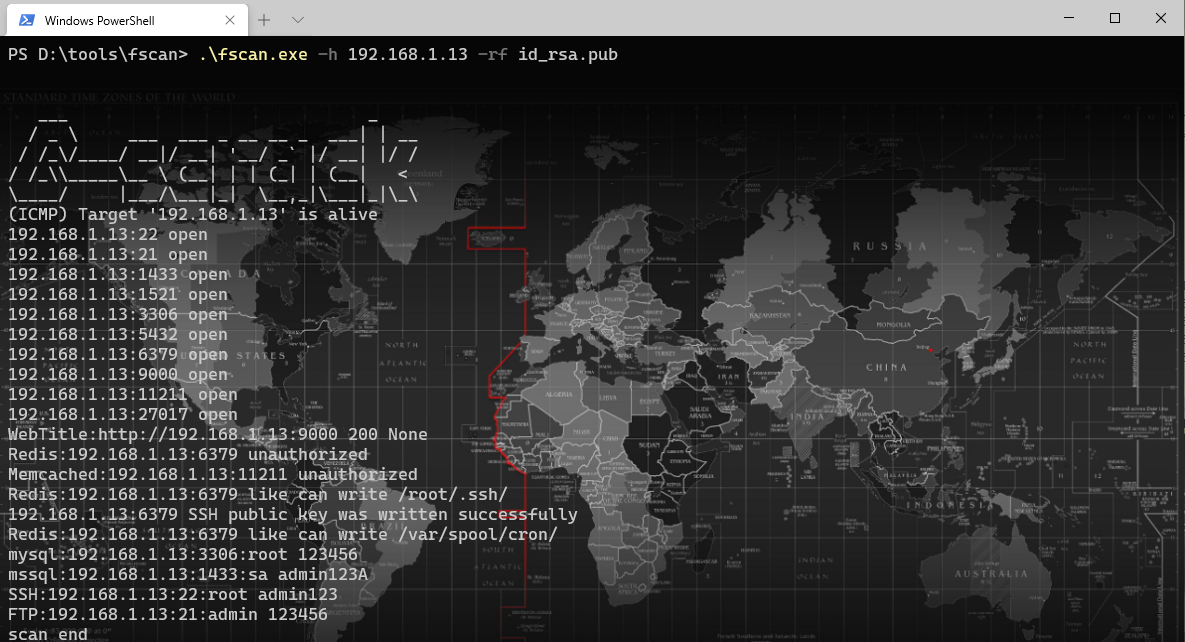
- **Exploitation Redis** - Écriture de clé publique, écriture de tâche planifiée, écriture de WebShell, RCE par réplication maître-esclave
- **Exploitation MS17-010** - Injection de ShellCode, prise en charge de l'ajout d'utilisateur, exécution de commandes
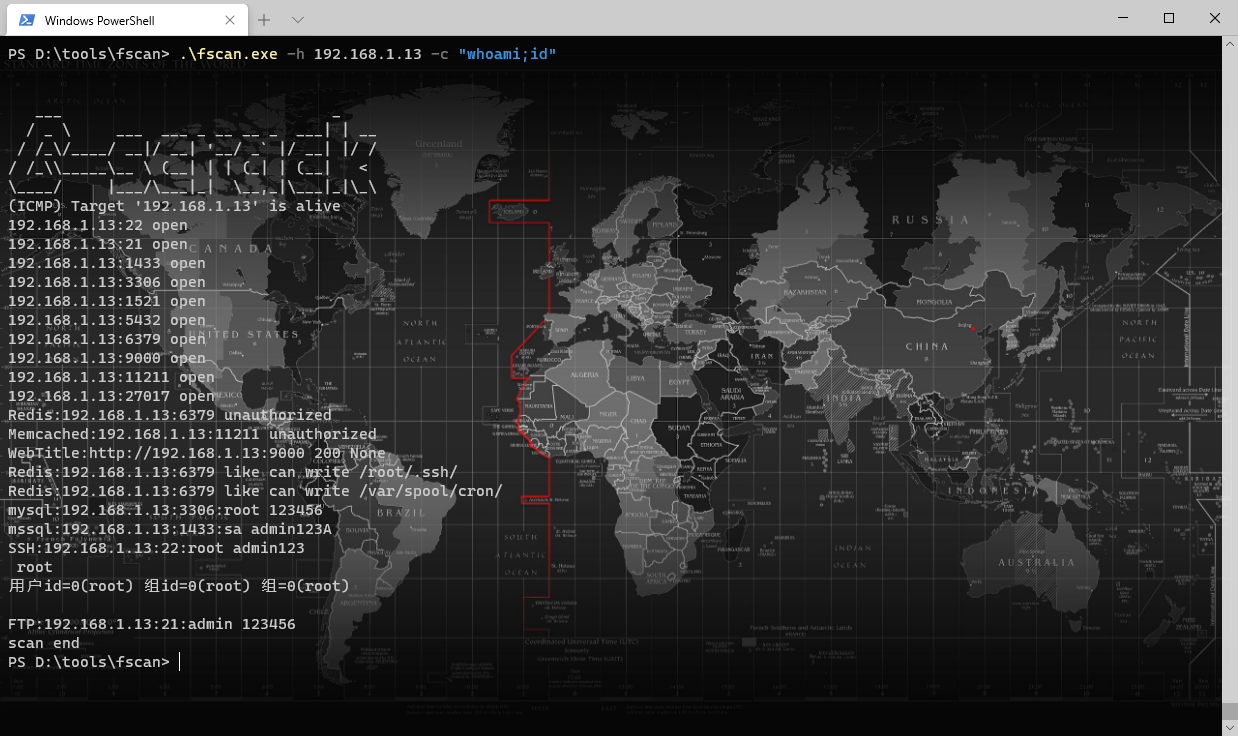
- **Exécution de commandes SSH** - Exécution automatique de commandes après authentification réussie
### Modules locaux
- **Collecte d'informations** - Informations système, variables d'environnement, informations de contrôleur de domaine, configuration des cartes réseau
- **Obtention d'identifiants** - Vidage mémoire (MiniDump), enregistrement clavier, export du registre
- **Maintien de privilèges** - Service Systemd, service Windows, tâche planifiée, éléments de démarrage, LD_PRELOAD
- **Reverse Shell** - Shell direct, shell inversé, service proxy SOCKS5
- **Détection d'antivirus** - Identification des logiciels de sécurité installés sur l'hôte cible
- **Nettoyage de traces** - Outil de nettoyage des journaux
### Entrées/Sorties
- **Entrée de cibles** - IP/CIDR/domaine/URL, prise en charge de l'import par lots depuis un fichier
- **Règles d'exclusion** - Prise en charge de l'exclusion d'hôtes et de ports spécifiques
- **Format de sortie** - Sortie multi-format TXT/JSON/CSV
- **Mode silencieux** - Sans bannière, sans barre de progression, sans sortie colorée
### Contrôle réseau
- **Prise en charge de proxy** - Proxy HTTP/SOCKS5, prise en charge de la spécification de carte réseau
- **Contrôle d'envoi** - Limitation de débit, contrôle du nombre maximal de paquets envoyés
- **Contrôle de timeout** - Configuration indépendante des timeouts de port, Web et globaux
- **Contrôle de concurrence** - Configuration indépendante des threads de scan de ports et de scan de services
### Fonctionnalités étendues
- **Intégration SDK** - `pkg/fscan` fournit un SDK Go, intégrable dans un Agent ou une plateforme de sécurité, prise en charge du contrôle de tâche (Pause/Resume), des callbacks de progression en temps réel, de la traçabilité par TaskID
- **Interface de gestion Web** - Gestion visuelle des tâches de scan (compilation conditionnelle -tags web)
- **Environnement de laboratoire** - Environnement Docker intégré pour les tests et l'apprentissage
- **Architecture à plugins** - Séparation des plugins de service/Web/locaux, facile à étendre
- **Prise en charge multilingue** - Basculement d'interface chinois/anglais (-lang zh/en)
- **Statistiques de performance** - Rapport de performance au format JSON (-perf)
## Journal des modifications v2.1.0
> Cette mise à jour comprend **262 commits**, couvrant 30 nouvelles fonctionnalités, 120 corrections, 54 refactorisations, 14 optimisations de performance, 20 améliorations de tests.
### Refactorisation de l'architecture
- **Élimination des variables globales** - Migration vers des objets Config/State, amélioration de la sécurité concurrente et de la testabilité
- **Fusion des plugins SMB** - Intégration de smb/smb2/smbghost/smbinfo en un plugin unifié, ajout de smb_protocol.go
- **Refactorisation de la détection de services** - Implémentation d'un mécanisme de fallback de style Nmap, optimisation de la stratégie d'identification des empreintes de ports
- **Refactorisation du système de sortie** - Écriture disque en temps réel TXT + mécanisme de double écriture, résolution des problèmes de perte et de désordre des résultats
- **Mise à niveau du framework i18n** - Migration vers go-i18n, couverture complète des modules core/plugins/webscan
- **Refactorisation de HostInfo** - Le champ Ports passe de string à int, sécurité de typage
- **Optimisation de la complexité des fonctions** - clusterpoc(125→30), EnhancedPortScan(111→20)
- **Audit de code** - Correction des problèmes de niveau P0-P2, nettoyage du code mort
- **Optimisation du système de journalisation** - Nettoyage des appels LogDebug (71→18), simplification de la sortie des journaux de démarrage
### Optimisation des performances
- **Précompilation des expressions régulières** - Précompilation globale des regex, évitant les surcoûts de compilation répétée
- **Optimisation mémoire** - map[string]bool remplacé par map[string]struct{} pour économiser la mémoire
- **Correspondance d'empreintes concurrente** - Correspondance parallèle multi-goroutines, accélération de l'identification
- **Réutilisation de connexion** - Réutilisation du dialer global SOCKS5, évitant les handshakes répétés
- **Ordonnancement à fenêtre glissante** - Pool de threads adaptatif + itérateur en flux, optimisation du scan de ports
- **Optimisation du cache CEL** - Cache de l'environnement CEL pour le scan POC, réduction des initialisations répétées
- **Extraction de variables au niveau package** - proxyFailurePatterns/resourceExhaustedPatterns/sslSecondProbes, etc.
- **Préallocation de capacité** - Simplification des chaînes de conversion, remplacement de chaîne unique
- **Optimisation de la sécurité concurrente** - Optimisation de la granularité des verrous et de l'allocation mémoire
### Nouvelles fonctionnalités
- **Interface de gestion Web** - Gestion visuelle des tâches de scan, mise en page responsive et affichage de la progression
- **Adaptation POC multi-format** - Prise en charge des formats POC xray et afrog
- **Mode de scan intelligent** - Déduplication par filtre de Bloom + optimisation du proxy
- **Bibliothèque d'empreintes enrichie** - Intégration de FingerprintHub (3139 empreintes)
- **Identification d'empreinte Favicon** - Prise en charge de la correspondance de hash aux formats mmh3 et MD5
- **Extracteur de version générique** - Extraction automatique des informations de version des services
- **Tri par priorité d'empreintes** - Tri intelligent des résultats de correspondance
- **Détection intelligente de protocole** - Identification automatique du type de protocole HTTP/HTTPS
- **Fonction de spécification de carte réseau** - Prise en charge des scénarios VPN (paramètre -iface)
- **Fichier d'exclusion d'hôtes** - Prise en charge de la lecture des hôtes exclus depuis un fichier (paramètre -ehf)
- **Limitation de débit par jeton ICMP** - Prévention du crash des routeurs dû à un scan à haute vitesse
- **Nouvelle tentative de scan de ports** - Mécanisme de rescan automatique en cas d'échec
- **Authentification RDP réelle** - Intégration de la bibliothèque grdp pour l'identification d'empreinte système
- **Liste de fichiers SMB/FTP** - Listage automatique des fichiers en cas d'accès anonyme
- **Double identification de redirection 302** - Identification simultanée des empreintes de la réponse originale et de la réponse après redirection
- **Récapitulatif des URL en sortie TXT** - Ajout en fin de liste des URL de services Web pour faciliter les tests par lots
- **Intégration du cœur nmap** - Trois améliorations majeures : stratégie de détection/moteur de correspondance/analyse de version
- **Compilation sélective des plugins** - Système de Build Tags, prise en charge de la compilation indépendante des plugins de service/locaux/Web
- **Extension des ports par défaut** - Passage de 62 à 133 ports courants
- **Prise en charge du scan de tous les ports** - Élargissement de la limite de plage de ports
- **Contrôle des redirections HTTP** - Limite configurable du nombre de redirections
- **Prise en charge de l'analyse de performance** - Ajout de l'analyse de performance pprof et des tests benchmark
- **Statistiques de paquets TCP** - Prise en charge des statistiques d'envoi de paquets TCP par les plugins de service
- **Environnement de laboratoire fscan-lab** - Plateforme d'entraînement au pentest de réseaux internes, couvrant tous les scénarios de vulnérabilités (non terminé)
- **Amélioration de l'exploitation Redis** - Portage complet des fonctionnalités d'exploitation Redis (écriture de clé publique/tâche planifiée/WebShell/RCE maître-esclave)
- **Refactorisation du plugin rsync** - Refactorisation de la logique d'authentification avec la bibliothèque go-rsync
### Corrections de bugs (120, corrections clés listées)
- **Panic pointeur nul RDP** - Correction du crash dû à l'analyse de certificat (#551)
- **Faux négatifs en scan par lots** - Correction des omissions lors de scans à grande échelle (#304)
- **Format de sortie JSON** - Correction d'erreurs de format de sortie (#446)
- **Détection de mot de passe faible Redis** - Correction des omissions de détection (#447)
- **Sauvegarde en temps réel des résultats** - Correction de la non-sauvegarde en temps opportun des résultats de scan (#469)
- **Débordement d'analyse Nmap** - Correction du bug d'analyse d'échappement octal (#478)
- **Race condition d'identification d'empreintes** - Correction des problèmes de race condition webtitle/webpoc (#474)
- **Vérification de connexion MySQL** - Passage à la vérification via la base information_schema
- **Fausse détection de port proxy** - Correction de l'erreur de jugement d'état de port en mode proxy
- **Timeout Context** - Correction de 22 problèmes de non-réponse de timeout de plugins
- **Race condition ICMP** - Correction des problèmes de concurrence en scan concurrent
- **Format d'adresse IPv6** - Correction de 4 problèmes de formatage d'adresse
- **Blocage POC à haute concurrence** - Correction du problème de non-propagation du Context
- **Perte de résultats sur Ctrl+C** - Ajout de la gestion des signaux pour garantir l'écriture des résultats
- **Écho complet SOCKS5** - Ajout de la vérification de connexion proxy
- **Fuite de détection de services** - Correction du problème de fermeture incorrecte des connexions
- **Rejet de réponse webtitle** - Correction de la perte de données de réponse entraînant l'échec de l'identification
- **Informations de vulnérabilité manquantes en TXT** - Correction de l'omission des détails de vulnérabilité en sortie
- **Empreintes manquantes en JSON** - Unification du format Target des résultats SERVICE
- **Affichage de la durée de scan** - Correction de l'affichage de la durée d'achèvement à 0
- **Enregistrements de fausses vulnérabilités** - Refactorisation du système de sortie TXT pour éliminer les faux positifs
- **Chemin multiplateforme Redis** - Correction des problèmes de chemin et de timeout des fonctionnalités d'exploitation
- **Avertissements de compilation Windows** - Correction de la compatibilité de plateforme fscan-lite
- **Compatibilité Go 1.20** - Rétrogradation des dépendances pour maintenir la compatibilité
### Améliorations des tests (20)
- **Tests unitaires** - Couverture des modules principaux de 74 à 100 %
- **Tests de sécurité concurrente** - Tests dédiés à l'objet State et au moteur de correspondance d'empreintes
- **Tests d'intégration** - Scan Web/scan de ports/détection de services/authentification SSH/détection ICMP
- **Tests des paramètres CLI** - Vérification de l'analyse des arguments de ligne de commande
- **Tests de performance** - Benchmark AdaptivePool, stratégie de détection de services
- **Tests ResultBuffer** - Vérification de la déduplication et du score de complétude
### Améliorations d'ingénierie
- **Optimisation du flux CI** - Mise à niveau de golangci-lint v2, simplification des étapes de build
- **Automatisation des Issues** - Optimisation des modèles GitHub Issue, workflow d'automatisation Project
- **Correction complète du Lint** - revive/errcheck/shadow/staticcheck/gosimple tous validés
- **Réécriture du README** - Mise à jour complète de la documentation chinoise et anglaise
- **Uniformisation du format de code** - Normalisation gofmt/goimports
## Démarrage rapide
```bash
# Scanner un segment C
./fscan -h 192.168.1.1/24
# Spécifier des ports
./fscan -h 192.168.1.1 -p 22,80,443,3389
# Détection de présence uniquement
./fscan -h 192.168.1.1/24 -ao
# Désactiver le brute force
./fscan -h 192.168.1.1/24 -nobr
# Scan Web
./fscan -u http://192.168.1.1
# Plugin local
./fscan -local systeminfo
# Collision de Hash
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx
# Écriture de clé publique Redis
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
```
## Compilation
```bash
# Compilation standard
go build -ldflags="-s -w" -trimpath -o fscan .
# Avec interface de gestion Web
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
```
## Installation
```bash
# Arch Linux
yay -S fscan-git
```
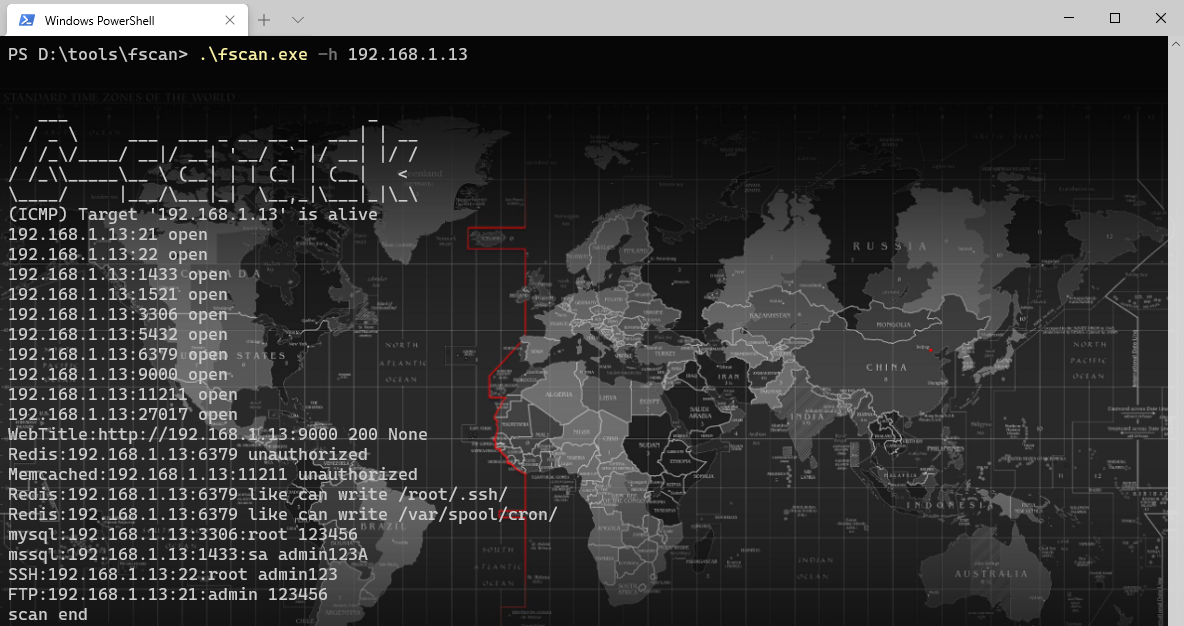
## Captures d'écran
Utilisez `fscan -list-plugins` pour afficher les noms de modules, types, ports par défaut et modes d'appel disponibles dans la compilation actuelle.
Lorsqu'un module à port fixe est spécifié via `-m` sans passer `-p/-pf`, la plage de scan utilise l'union des ports par défaut du module sélectionné ;
par exemple `fscan -hf ip.txt -m netbios` utilise `137,139`. Spécifier `-p` permet de scanner des ports non standard, les modules Web utilisant toujours la plage de ports générique.
`-pwda/-usera` s'ajoutent au dictionnaire par défaut ; utilisés avec `-pwd/-user` ou `-pwdf/-userf`, ils s'ajoutent au dictionnaire spécifié.
`fscan.exe -h 192.168.x.x`

`fscan.exe -h 192.168.x.x -rf id_rsa.pub` (écriture de clé publique Redis)
`fscan.exe -h 192.168.x.x -m ssh -user root -pwd password`
`fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3` (ajout de plusieurs mots de passe)
`fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080`

`fscan.exe -h 192.168.x.x -socks5 socks5://user:[email protected]:1080` (proxy avec authentification SOCKS5)
`fscan.exe -h 192.168.x.x -p 139 -m netbios`


`fscan.exe -h 192.0.0.0/8 -m icmp`


## Feuille de route
### Plan de mise à jour
- **Cycle de mise à jour** - Une publication de version par mois
- **Deux premières semaines** - Développement de nouvelles fonctionnalités et mises à jour
- **Deux semaines suivantes** - Corrections de bugs et intégration du code
- **PR bienvenues** - Vos contributions sont attendues !
### Intégration SDK & Agent
- Extension des capacités du SDK, amélioration du support d'intégration d'Agent côté terminal
- Reprise de scan après interruption, limitation de débit au niveau de la bande passante, contrôle du niveau de mémoire
- Davantage d'exemples d'intégration pour les scénarios Agent
### Écosystème de plugins
- Extension continue de la couverture des plugins de service
- Développement de davantage de capacités de détection et d'exploitation de vulnérabilités pour chaque plugin de service
- Maintien de la compatibilité ascendante de l'API des plugins, garantissant la disponibilité continue des POC des anciennes versions
### Fscan-lite
- Version légère réécrite en langage C
- Taille plus réduite, moins de dépendances
- Prise en charge de davantage d'environnements embarqués/restreints
- Répertoire : [fscan-lite](https://github.com/shadow1ng/fscan/blob/main/fscan-lite)
### Fscan-lab
- Environnement de laboratoire pour le pentest de réseaux internes
- Couverture de tous les scénarios de vulnérabilités pris en charge par fscan
- Plateforme de développement, de test et de validation de fonctionnalités
- Environnement d'apprentissage et d'entraînement pour les débutants
- Répertoire : [fscan-lab](https://github.com/shadow1ng/fscan/blob/main/fscan-lab)
## Clause de non-responsabilité
Cet outil est destiné uniquement aux actions de construction de sécurité d'entreprise **légalement autorisées**. Avant utilisation, assurez-vous d'avoir obtenu l'autorisation, de respecter les lois et réglementations locales, et **ne scannez pas de cibles non autorisées**. L'auteur n'assume aucune responsabilité pour les conséquences découlant d'une utilisation illégale.
## 404StarLink
fscan est un projet membre de [404Team 星链计划2.0](https://github.com/knownsec/404StarLink2.0-Galaxy).
## Tendance des Stars
[](https://starchart.cc/shadow1ng/fscan)
## Dons
[Offrir une boisson à l'auteur](https://github.com/shadow1ng/fscan/blob/main/image/sponsor.png)
## Références
- https://github.com/Adminisme/ServerScan
- https://github.com/netxfly/x-crack
- https://github.com/hack2fun/Gscan
- https://github.com/k8gege/LadonGo
- https://github.com/jjf012/gopoc
- https://github.com/chainreactors/gogo
- https://github.com/0x727/FingerprintHub
- https://github.com/killmonday/fscanx







