
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/secsys-fdu/cve-2025-51867
ReconnaissanceAnalyse des VulnérabilitésExploitation d'Applications WebTests de Sécurité des APICollecte d'InformationsTests d'Intrusion
GitHubsecsys-fdu/cve-2025-51867

CVE-2025-51867

Partager

Démontre une vulnérabilité de référence directe à un objet (IDOR) dans l'API de chat de Deepfiction AI, permettant aux attaquants de consommer les crédits d'autres utilisateurs et de divulguer les configurations de rôles.

Voir le dépôt
82il y a 1 anPas encore vérifié

CVE-2025-51867

Description de la vulnérabilité

Deepfiction AI est une entreprise de divertissement par IA dont la mission est de révolutionner la narration personnalisée. Deepfiction AI fournit une application web permettant de créer des histoires en discutant avec un LLM, qui est vulnérable à une référence directe à un objet non sécurisée (IDOR) dans son composant de chat. Un attaquant peut exploiter cette IDOR pour discuter avec le LLM en utilisant les crédits d'autres utilisateurs.

Vecteurs d'attaque

Le point de terminaison API https://www.deepfiction.ai/api/story/create-story-part est utilisé pour initier ou poursuivre des conversations. Les tests indiquent que cette API s'appuie uniquement sur les champs treatment_id et user_id du corps de la requête pour le contrôle d'accès.

Il a été observé que les champs id et author_id sont exposés dans les conversations publiquement accessibles listées sur la page web https://www.deepfiction.ai/browse/stories. Ces champs exposés correspondent directement aux paramètres treatment_id (mappés sur id) et user_id (mappés sur author_id) attendus par l'API create-story-part.

Par conséquent, un attaquant peut substituer l'id divulgué (en tant que treatment_id) et l'author_id divulgué (en tant que user_id) dans les requêtes envoyées à cette API. Cela lui permet d'interagir avec le modèle de langage de grande taille (LLM) en consommant les crédits d'autres utilisateurs. Les figures montrent la POC de cette vulnérabilité.

Figure 1 IDOR

Figure 2 fuite d'identifiant

De plus, l'analyse du trafic réseau (par exemple, par capture de paquets) peut révéler les configurations de rôle spécifiques (paramètres de personnage) pour chaque personnage. Ces configurations sont analogues aux prompts système et représentent des ressources système importantes du ChatBot LLM. Cette exposition constitue également une forme de fuite de données sensibles, car elle peut révéler des détails propriétaires d'ingénierie de prompts ou des définitions de personnages.
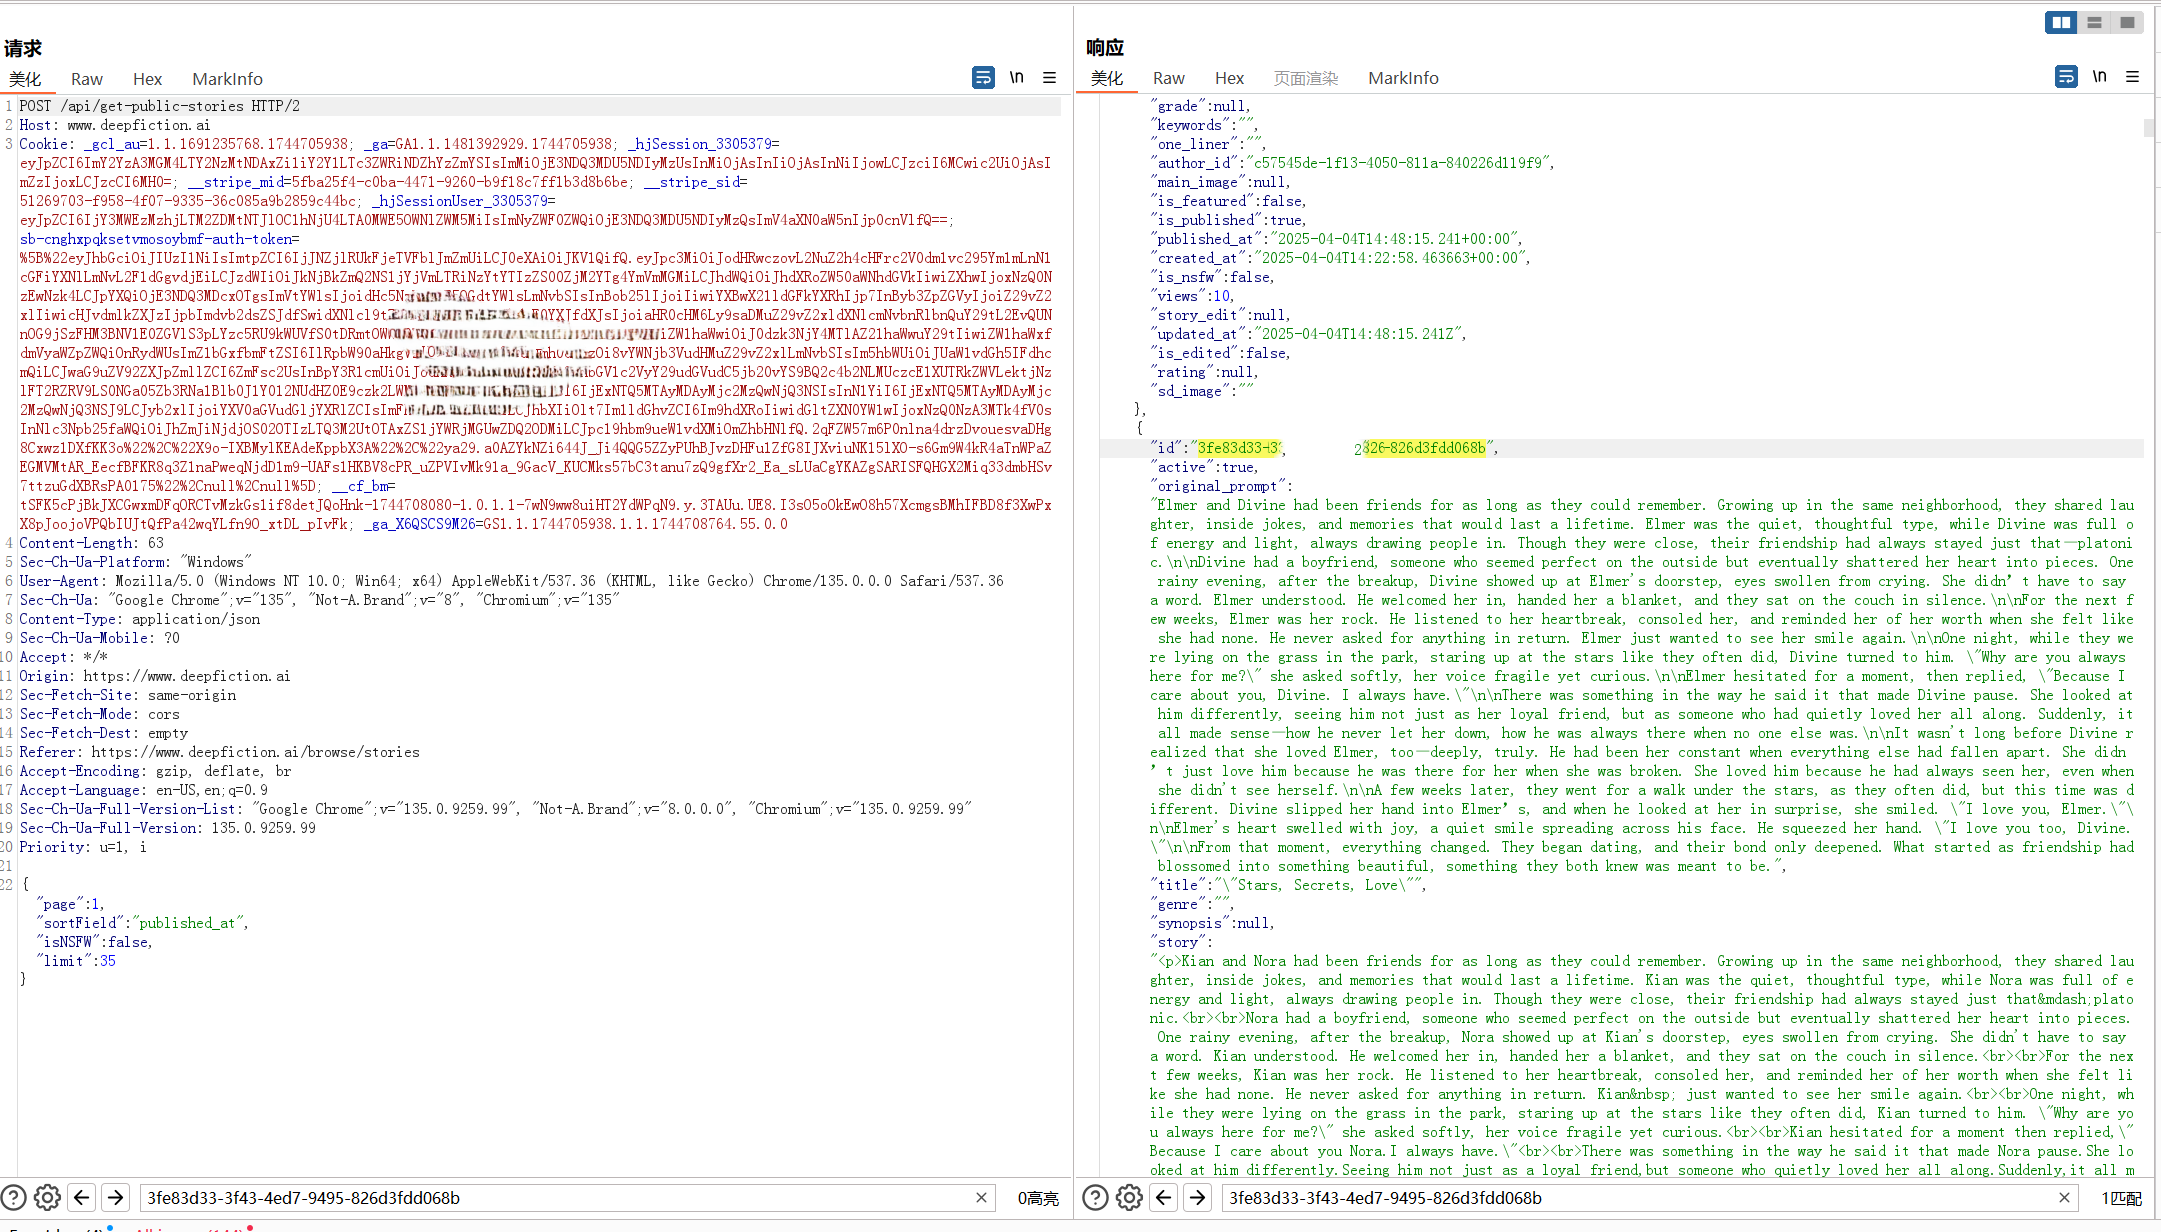
Figure 3 fuite de configuration de rôle

Vulnérabilité concernée

Cette vulnérabilité peut avoir un impact sur tout utilisateur de https://www.deepfiction.ai. Le crédit de chat de l'utilisateur sera abusé avec les treatment_id et user_id divulgués.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




