Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CyberSec2026 — Environnement de laboratoire éducatif pour exploiter CVE-2022-22947 dans Spring Cloud Gateway, avec configuration automatisée de la VM victime et scripts de configuration de l'attaquant. | Kitploit
Outils/GitHubGitHub/sanderschepers1993/cybersec2026
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubsanderschepers1993/cybersec2026

CyberSec2026

Environnement de laboratoire éducatif pour exploiter CVE-2022-22947 dans Spring Cloud Gateway, avec configuration automatisée de la VM victime et scripts de configuration de l'attaquant.

Voir le dépôt
27il y a 6 moisPas encore vérifié
Partager

Installation de la victime

Démarrez votre VM dans VirtualBox

  1. Connectez-vous avec :
  • username: osboxes
  • password: osboxes.org
  1. Ouvrez un terminal

  2. Testez si vous avez une connexion Internet fonctionnelle.

ping 8.8.8.8
  • Si votre ping n'est pas réussi, vérifiez que votre interface NAT est activée.
  1. Mettez à jour votre OS
sudo apt-get update
  1. Installez Git
sudo apt install -y git
  1. Clonez vos fichiers de configuration pour Kali
git clone https://github.com/SanderSchepers1993/CyberSec2026.git
  1. Accédez au répertoire Victime nouvellement cloné
cd CyberSec2026/Victim
  1. Exécutez le script 01_setup_server.sh avec les privilèges sudo
sudo bash 01_setup_server.sh
  • Si vous rencontrez des problèmes avec openjdk-11-jdk, consultez la section DÉPANNAGE en bas de ce README.
  1. Passez à la post-installation de la Machine de l'attaquant

[DÉPANNAGE]

Impossible de localiser le paquet openjdk-11-jdk
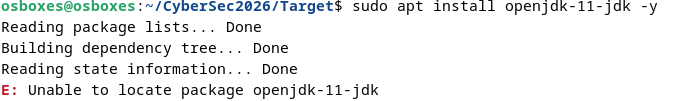
Unable to find openjdk11

  1. Exécutez le script 02_setup_server_java17.sh avec les privilèges sudo
sudo bash 02_setup_server_java17.sh
  1. Ouvrez votre service spring-gateway avec un éditeur de texte :
sudo nano /etc/systemd/system/spring-gateway.service
  1. Remplacez ExecStart par ce qui suit
ExecStart=/usr/bin/java --add-opens java.base/java.lang=ALL-UNNAMED -jar /opt/spring-gateway/target/vulnerable-gateway-1.0.0.jar
  • Nous utilisons maintenant l'environnement avec Java 17 au lieu de Java 11.
  • Java 17 bloque par défaut l'exécution de bibliothèques Java externes.
  • Avec la commande ci-dessus, vous autorisez les bibliothèques Java en dehors du module Java à utiliser la réflexion dans java.lang.
  1. Redémarrez le service
sudo systemctl daemon-reload
sudo systemctl restart spring-gateway.service
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →








