
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/safebreach-labs/cloudminer
ExploitationSécurité CloudApprentissage et Éducation
GitHubsafebreach-labs/cloudminer

CloudMiner

Exécuter du code en utilisant le service Azure Automation sans être facturé

Voir le dépôt
1402144il y a 3 ansVérifié par Kitploit
Partager

CloudMiner

Exécuter du code dans le service Azure Automation sans être facturé

Description

CloudMiner est un outil conçu pour obtenir de la puissance de calcul gratuite dans le service Azure Automation. L'outil utilise le flux de téléchargement de modules/packages pour exécuter du code, ce qui est totalement gratuit. Cet outil est destiné uniquement à des fins éducatives et de recherche, et doit être utilisé de manière responsable et avec une autorisation appropriée.

  • Ce flux a été signalé à Microsoft le 3/23, qui a décidé de ne pas modifier le comportement du service car il est considéré comme "by design". En date du 3/9/23, cet outil peut toujours être utilisé sans être facturé.

  • Chaque exécution est limitée à 3 heures

Prérequis

  1. Python 3.8+ avec les bibliothèques mentionnées dans le fichier requirements.txt
  2. Azure CLI configuré - https://learn.microsoft.com/en-us/cli/azure/install-azure-cli
    • Le compte doit être connecté avant d'utiliser cet outil

Installation

pip install .

Utilisation

usage: cloud_miner.py [-h] --path PATH --id ID -c COUNT [-t TOKEN] [-r REQUIREMENTS] [-v]

CloudMiner - Free computing power in Azure Automation Service

optional arguments:
  -h, --help            show this help message and exit
  --path PATH           the script path (Powershell or Python)
  --id ID               id of the Automation Account - /subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Automation/a
                        utomationAccounts/{automationAccountName}
  -c COUNT, --count COUNT
                        number of executions
  -t TOKEN, --token TOKEN
                        Azure access token (optional). If not provided, token will be retrieved using the Azure CLI
  -r REQUIREMENTS, --requirements REQUIREMENTS
                        Path to requirements file to be installed and use by the script (relevant to Python scripts only)
  -v, --verbose         Enable verbose mode

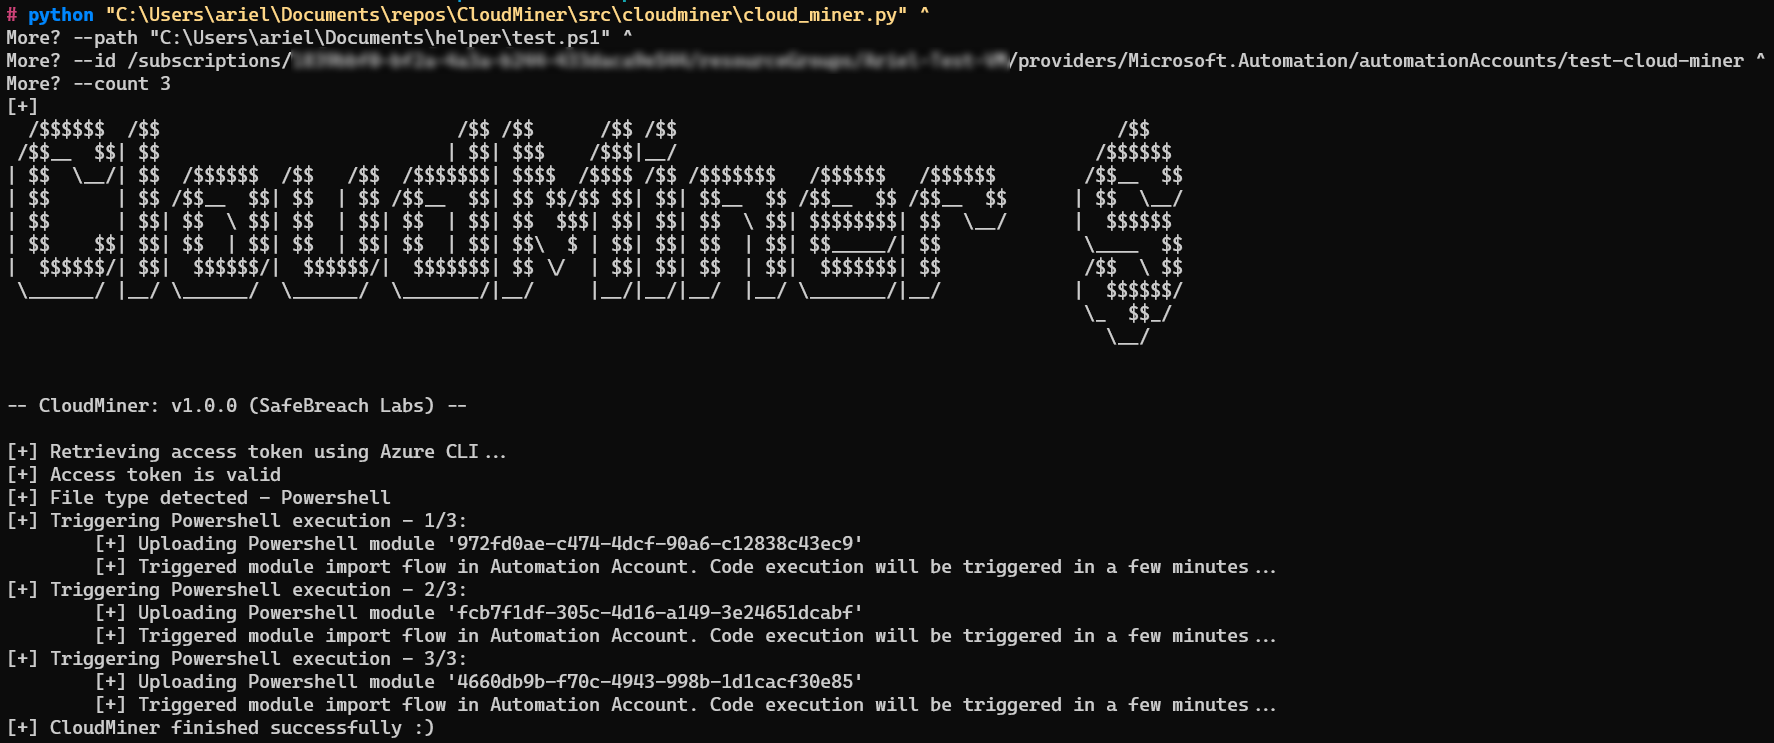
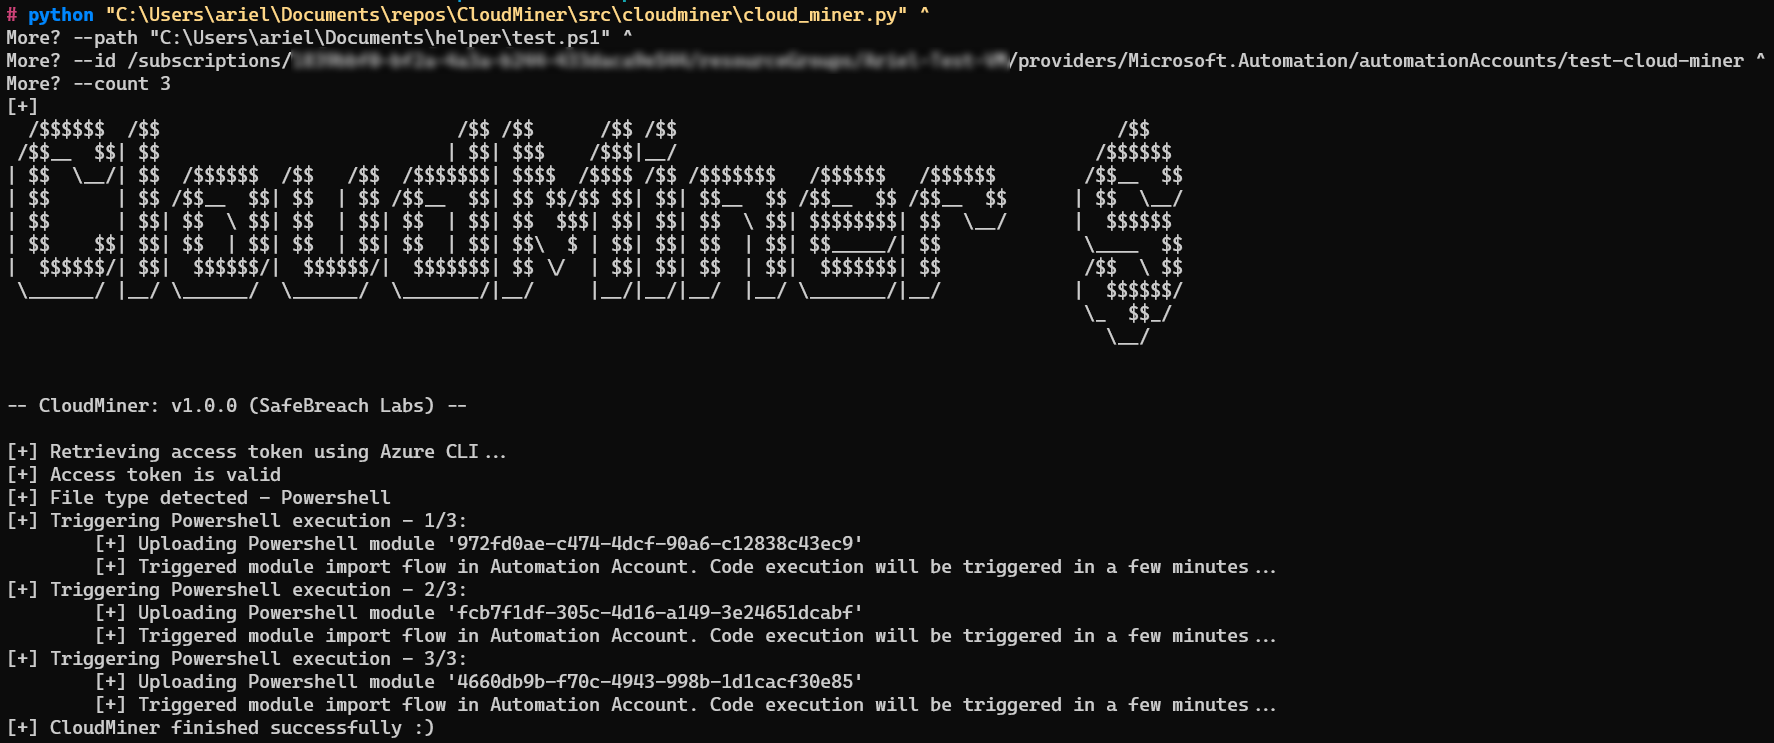
Exemple d'utilisation

Python

Alt text

Powershell

Alt text

Licence

CloudMiner est distribué sous la licence BSD 3-Clause. N'hésitez pas à modifier et distribuer cet outil de manière responsable, tout en respectant les termes de la licence.


Auteur - Ariel Gamrian

  • LinkedIn - Ariel Gamrian
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




