
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/s0md3v/recondog
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceScan de PortsCollecte d'InformationsÉnumération de Sous-domainesAnalyse DNS
GitHubs0md3v/recondog

ReconDog

Reconnaissance Swiss Army Knife

Voir le dépôt
2.1k35985il y a 7 ansVérifié par Kitploit
Partager


Photon
ReconDog

Couteau suisse de reconnaissance

Fonctionnalités principales

  • Interface Assistant + CLA
  • Peut extraire des cibles depuis STDIN (entrée redirigée) et agir sur elles
  • Toutes les informations sont extraites via des API, aucun contact direct n'est établi avec la cible

Utilitaires

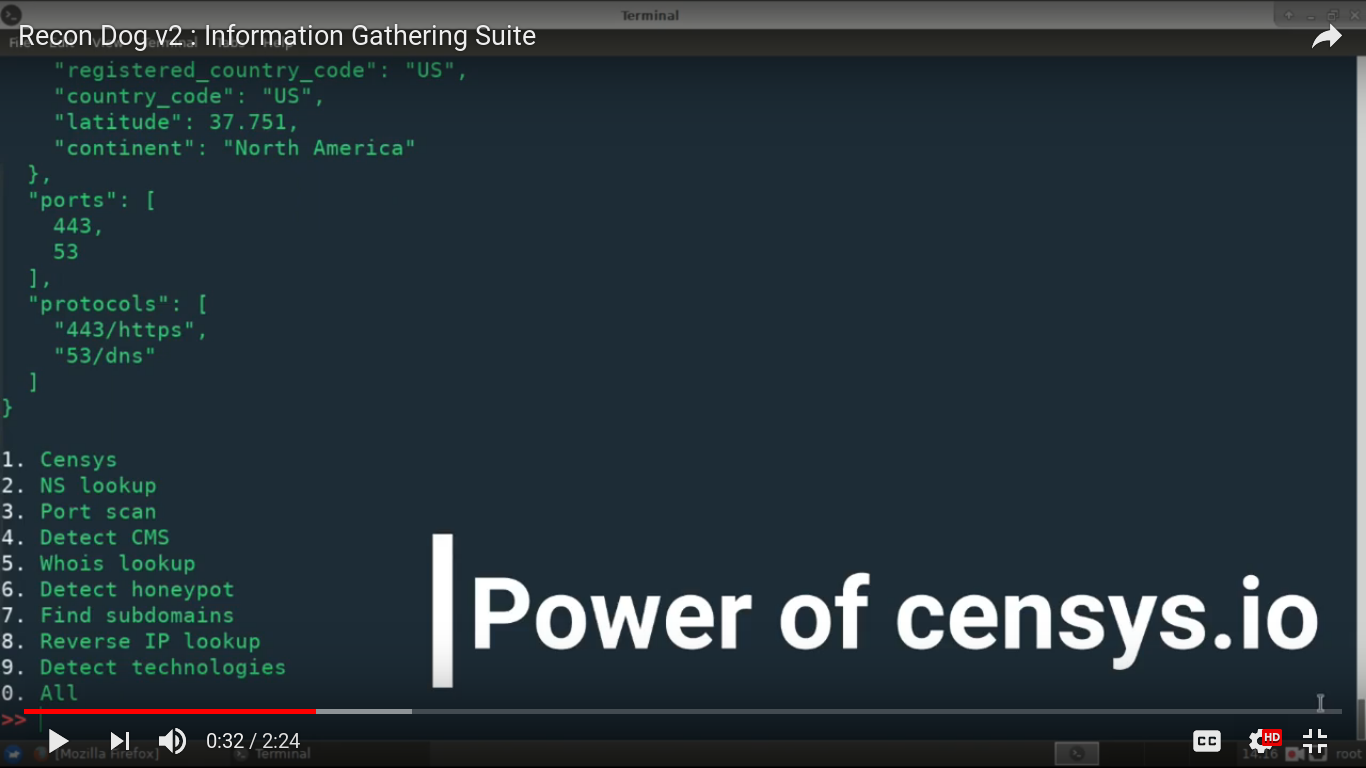
  • Censys: Utilise censys.io pour recueillir une grande quantité d'informations sur une adresse IP.
  • NS Lookup: Effectue une recherche de serveur de noms
  • Port Scan: Scanne les ports TCP les plus courants
  • Detect CMS: Peut détecter plus de 400 systèmes de gestion de contenu
  • Whois lookup: Effectue une recherche whois
  • Detect honeypot: Utilise shodan.io pour vérifier si la cible est un honeypot
  • Find subdomains: Utilise findsubdomains.com pour trouver des sous-domaines
  • Reverse IP lookup: Effectue une recherche IP inversée pour trouver les domaines associés à une adresse IP
  • Detect technologies: Utilise wappalyzer.com pour détecter plus de 1000 technologies
  • All: Exécute tous les utilitaires sur la cible

Démo

démo

Compatibilité

Recon Dog fonctionnera sur tout ce qui a un interpréteur Python installé. Cependant, il a été testé sur les configurations suivantes :

Systèmes d'exploitation : Windows, Linux, Mac
Versions Python : Python2.7, Python 3.6

Installation

Recon Dog ne nécessite aucune configuration manuelle et peut être simplement exécuté comme un script Python normal.
Cependant, un paquet Debian peut être téléchargé ici si vous souhaitez l'installer.

Utilisation

Interface Assistant

L'interface Assistant est la manière la plus simple d'utiliser Recon Dog. Il suffit d'exécuter le programme, de sélectionner ce que vous voulez faire et de saisir la cible, c'est aussi simple que cela.

Interface CLA

Recon Dog dispose également d'une interface Command Line Argument. Voici comment trouver des sous-domaines :

python dog -t marvel.com -c 7

Ce n'est pas tout ! Avez-vous un programme qui énumère les sous-domaines et souhaitez-vous scanner les ports de tous les sous-domaines qu'il trouve ? Ne vous inquiétez pas, Recon Dog est conçu pour gérer de tels cas. Vous pouvez simplement faire ceci :

subdomainfinder -t example.com | python dog --domains -c 3

Si vous voulez simplement afficher les cibles, n'utilisez pas l'option -c.
De plus, peu importe le type de sortie généré par l'autre programme, Recon Dog utilise des expressions régulières pour trouver les cibles, ce qui facilite l'intégration avec littéralement tous les outils. Deux commutateurs sont disponibles :

--domains    extraire les domaines de STDIN
--ips        extraire les adresses IP de STDIN

Contribution et Licence

Vous pouvez contribuer des manières suivantes :

  • Signaler des bugs
  • Développer des plugins
  • Donner des suggestions pour l'améliorer
  • Corriger des problèmes et soumettre une pull request

Vous souhaitez discuter en privé ? Contactez-moi sur mon Twitter, la boîte de réception est ouverte :)
Recon Dog est sous licence Apache 2.0.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →