Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/rynosec/leakey
Analyse des VulnérabilitésCollecte d'InformationsTests d'IntrusionDétection de Secrets
GitHubrynosec/leakey

LEAKEY

Valide les tokens et clés API divulgués en utilisant des vérifications de signature personnalisables basées sur JSON. Conçu pour les pentesters et les chasseurs de bugs afin de déterminer l'impact des informations d'identification exposées.

Voir le dépôt
3815241il y a 2 ansVérifié par Kitploit
Partager

LEAKEY 🔑

leakeylogo.png
LEAKEY est un outil conçu pour valider les tokens/clés API divulgués découverts lors de tests d'intrusion et d'engagements Red Team.
Ce script est particulièrement utile pour les chasseurs de bugs afin de valider et déterminer l'impact des identifiants divulgués.

LEAKEY utilise un fichier de signatures au format JSON situé dans ~/.leakey/signatures.json
L'idée derrière LEAKEY est de le rendre hautement personnalisable et d'ajouter facilement de nouveaux services/vérifications dès qu'ils sont découverts.

LEAKEY charge la liste des services/vérifications via le fichier de signatures. Si vous souhaitez ajouter d'autres vérifications/services, il suffit de les ajouter dans le fichier signatures.json.

Prérequis :

  • jq

Installation :

curl https://raw.githubusercontent.com/rohsec/LEAKEY/master/install.sh -o leaky_install.sh && chmod +x leaky_install.sh && bash leaky_install.sh

Utilisation :

Après avoir exécuté la commande d'installation, lancez simplement la commande ci-dessous dans votre terminal :

leaky

Ajouter des vérifications :

Toutes les vérifications pour LEAKEY sont définies dans le fichier signatures.json.
Pour ajouter de nouvelles vérifications, il suffit d'ajouter au fichier de signatures dans ~/.leakey/signatures.json

{
    "id": 0,
    "name": "Slack API Token",
    "args": [
      "token"
    ],
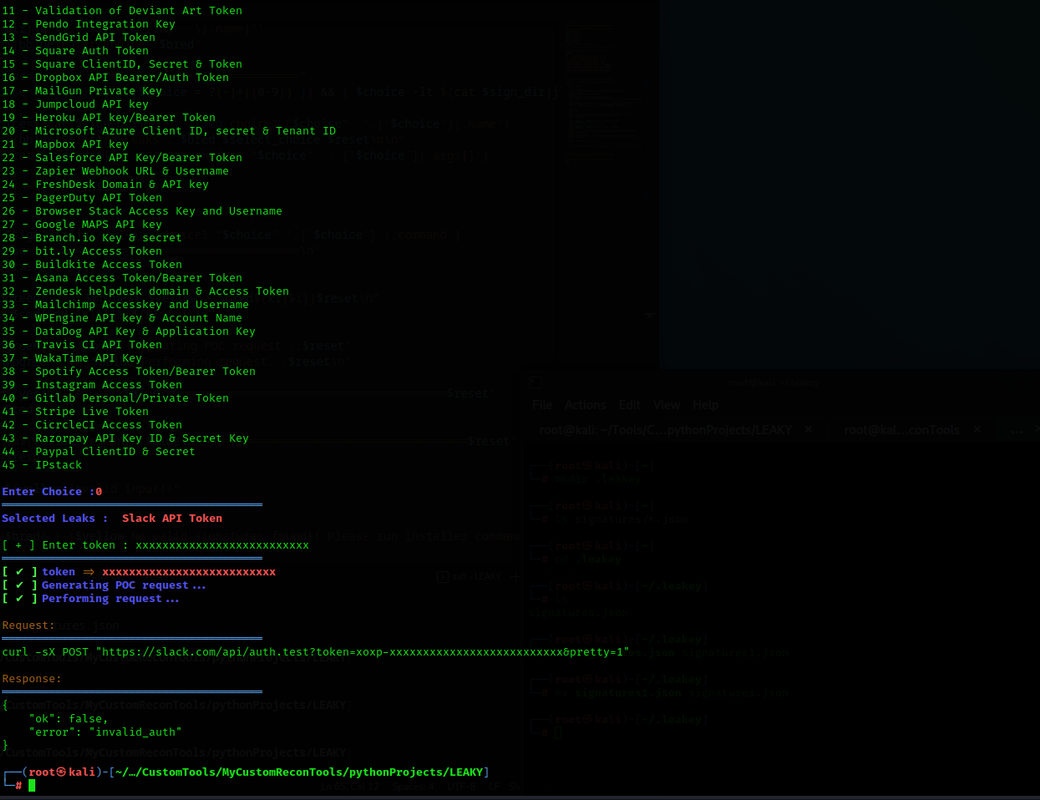
    "command": "curl -sX POST \"https://slack.com/api/auth.test?token=xoxp-$token&pretty=1\""
  }

Donation (Offrez-moi un café) :

Vous pouvez m'encourager à contribuer davantage à l'open source par des dons. JAMAIS DEMANDÉ MAIS TOUJOURS APPRÉCIÉ.

Buy Me A Coffee

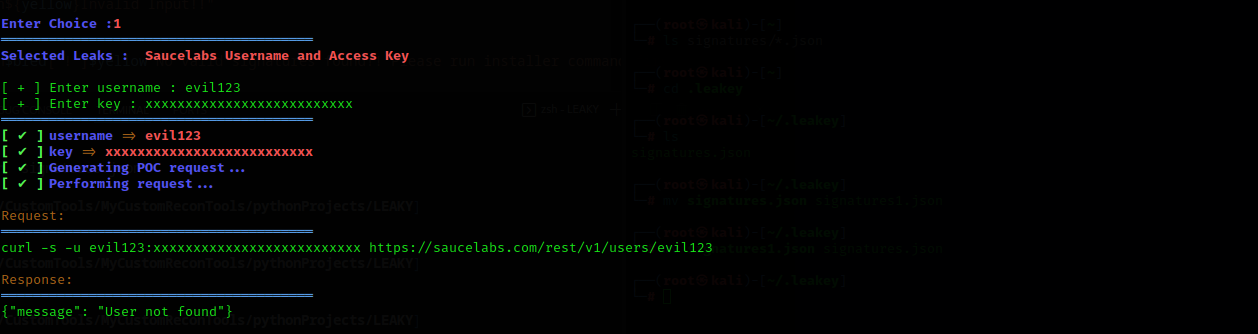
Captures d'écran :

leakey1.png
leakey2.png
leakey3.png

Crédits :

@streaa - https://github.com/streaak/keyhacks
@udit-thakkur - https://github.com/udit-thakkur/AdvancedKeyHacks

Avertissement légal :

Ce script est conçu à des fins éducatives et éthiques uniquement. L'utilisation du script pour attaquer des cibles sans consentement mutuel préalable est illégale. Le développeur n'est pas responsable de toute utilisation abusive ou des dommages causés par ce script.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →