
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
webstor — Énumère tous les sites web à travers les réseaux d'une organisation via les transferts de zone DNS et masscan, stocke les réponses et permet d'interroger les technologies web vulnérables connues et les motifs regex personnalisés. | Kitploit
Outils/GitHubGitHub/rossgeerlings/webstor
ReconnaissanceScanners de VulnérabilitésCollecte d'InformationsSécurité WebAnalyse DNS
GitHubrossgeerlings/webstor

webstor

Énumère tous les sites web à travers les réseaux d'une organisation via les transferts de zone DNS et masscan, stocke les réponses et permet d'interroger les technologies web vulnérables connues et les motifs regex personnalisés.

Voir le dépôt
1582032il y a 2 ansVérifié par Kitploit
Partager


WebStor

Identification rapide des technologies web vulnérables dans votre organisation

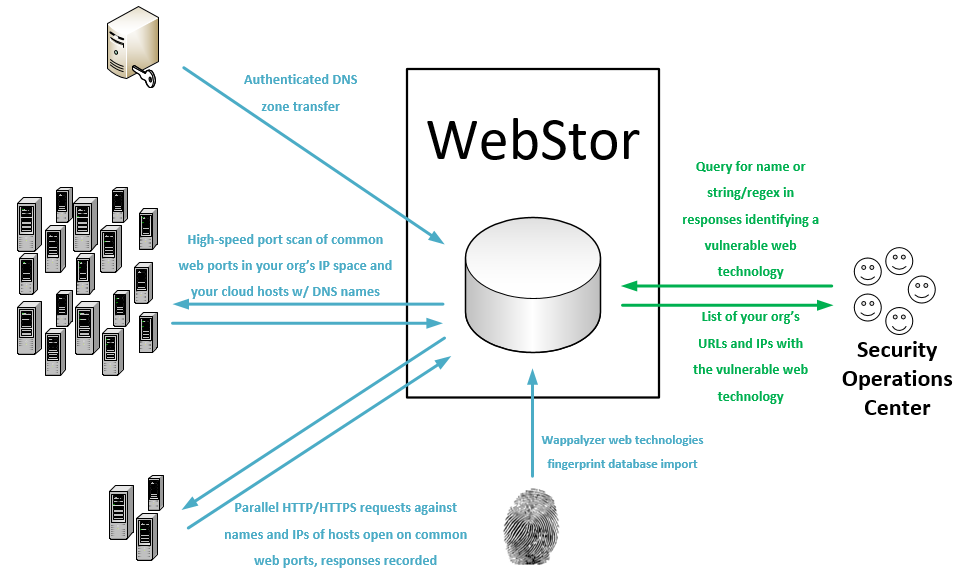
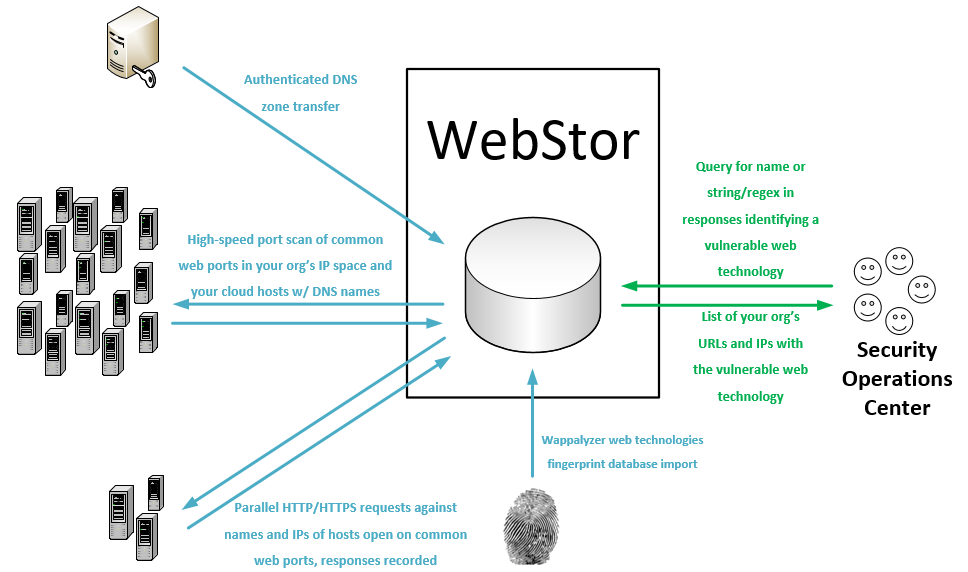
WebStor est un outil implémenté en Python sous licence MIT pour énumérer rapidement tous les sites web sur l'ensemble des réseaux de votre organisation, stocker leurs réponses et interroger les technologies et versions web connues, comme celles présentant des vulnérabilités zero-day. Il est conçu en particulier pour résoudre le problème unique que rencontrent les organisations de taille moyenne à grande avec une administration décentralisée, où il peut être presque impossible de suivre toutes les technologies web déployées par divers administrateurs répartis dans différentes unités et réseaux.

WebStor atteint son objectif en réalisant les actions suivantes :

  1. Effectue des transferts de zone DNS pour collecter les enregistrements A et CNAME d'une organisation.
  2. Utilise Masscan pour scanner les ports HTTP/HTTPS ouverts sur les plages réseau de l'organisation, ainsi que toute adresse IP en dehors de ces plages qui était présente dans les enregistrements A et CNAME de l'organisation.
  3. Utilise la bibliothèque Python requests pour collecter toutes les réponses et les stocker dans une base de données MariaDB. Tous les noms DNS correspondant à une IP avec des ports HTTP/HTTPS ouverts seront inclus dans les requêtes en plus de l'adresse IP, de sorte que les sites utilisant des en-têtes différents ne feront pas manquer un site web.
  4. Télécharge la base de données des technologies web Wappalyzer et la stocke dans la base de données MariaDB, permettant aux utilisateurs d'interroger le ou les emplacements d'une technologie web courante par son nom.
  5. Permet aux utilisateurs d'interroger le ou les emplacements où des expressions régulières personnalisées sont contenues dans les réponses stockées.

Plateformes supportées

WebStor fonctionne actuellement sur les systèmes Linux. Comme il est écrit en Python, la conversion pour supporter Windows serait triviale et devrait probablement avoir lieu à l'avenir.

Prérequis

Applications

  • Masscan
    • Si vous utilisez une tâche cron pour mettre à jour la base de données (cas typique), il est essentiel de configurer sudo nopasswd pour tout utilisateur exécutant un scan Masscan via WebStor.
  • MariaDB 10.0.5 ou ultérieur
    • Les identifiants par défaut essayés par WebStor sont root et un mot de passe vide. Voir la section « Options sécurisées » pour configurer WebStor afin d'utiliser d'autres noms d'utilisateur et mots de passe pour se connecter à la base de données.

Bibliothèques Python

  • pip3 install dnspython
  • pip3 install beautifulsoup4
  • pip3 install mysql-connector-python
  • pip3 install js-regex
  • pip3 install gevent
  • pip3 install requests

Disponibilité via PyPI

  • Si vous cherchez simplement à exécuter WebStor sans le modifier, vous pouvez installer les applications prérequises puis utiliser 'sudo pip3 install webstor'.
  • Après avoir installé WebStor via PyPI, webstor sera dans le chemin et pourra être exécuté en ligne de commande quel que soit le répertoire de travail avec 'webstor' au lieu de 'webstor.py', par exemple 'webstor -g'.

Utilisation de base

       webstor.py [-h] [--ADD-HTTP-PORT HTTPPORTTOADD] [--CLEAR-HTTP]
                  [--ADD-HTTPS-PORT HTTPSPORTTOADD] [--CLEAR-HTTPS]
                  [--ADD-CUSTOM-FINGERPRINT FINGERPRINT]
                  [--DELETE-CUSTOM-FINGERPRINT FINGERPRINTNAMETODELETE]
                  [--IMPORT-CUSTOM-FINGERPRINT IMPORTFINGERPRINTFILE]
                  [--CLEAR-CUSTOM-FINGERPRINTS] [--SHOW-CONFIG]
                  [--SHOW-CONFIG-FULL] [--RUN-MASSCAN]
                  [--SET-MASSCAN-RANGES SETSCANRANGES]
                  [--ADD-RANGE RANGETOADD] [--DELETE-RANGE RANGETODELETE]
                  [--IMPORT-MASSCAN-RANGES IMPORTSCANRANGES]
                  [--ADD-PATH PATHTOADD] [--DELETE-PATH PATHTODELETE]
                  [--CLEAR-PATHS] [--REFRESH-RESPONSES]
                  [--RESPONSES-ADD-FOR-PATH RESPONSESADDFORPATH]
                  [--SEARCH-PATTERN SEARCHPATTERN]
                  [--SEARCH-CUSTOM-FINGERPRINT SEARCHFINGERPRINT]
                  [--SEARCH-WAPPALYZER SEARCHWAPPALYZER] [--NO-TSIG-KEY]
                  [--TSIG-KEY-IMPORT IMPORTTSIGFILE]
                  [--TSIG-KEY-REPLACE REPLACEMENTTSIGFILE]
                  [--DELETE-TSIG TSIGTODELETE]
                  [--USE-TSIG-FILE-ONLY USETSIGFILEONLY]
                  [--DOWNLOAD-NEW-WAPPALYZER] [--LIST-WAPPALYZER-TECH-NAMES]
                  [--ZONE-XFER] [--ADD-DOMAIN DOMAINDETAILS]
                  [--DELETE-DOMAIN DOMAINTODELETE]
                  [--IMPORT-ZONE-FILE IMPORTZONEFILE] [--CLEAR-DOMAINS]
                  [--LIST-DOMAINS] [--LIST-OUTSIDE] [--SQL-CREDS SQLCREDSFILE]

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





